Skip to content
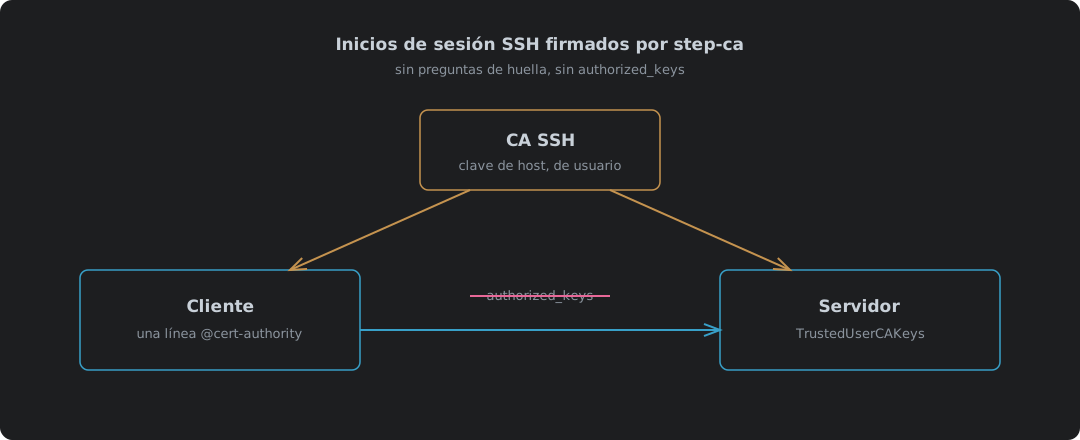
La CA SSH de step-ca firma una clave de host y una clave de usuario; el cliente confía en la CA de host y el servidor confía en la CA de usuario, así que ninguno guarda una lista de claves

Inicios de sesión SSH firmados por step-ca: se acabó authorized_keys

step-ca 0.30.2 como autoridad de certificación SSH, probado con OpenSSH 10.0. Por qué los certificados ganan a authorized_keys y a confiar en el primer uso, activar la CA SSH cuando se configura step-ca por primera vez, firmar una clave de host (y el orden de argumentos que la hace tropezar), las dos líneas de sshd_config y la única línea @cert-authority de known_hosts, un certificado de usuario de 16 horas, cuatro pruebas de inicio de sesión incluidos un usuario equivocado y un host no fiable, renovar un certificado de host con sshpop, y dónde se queda corto.

9 de octubre de 2026 · 8 min · 1665 palabras · Damien Dye
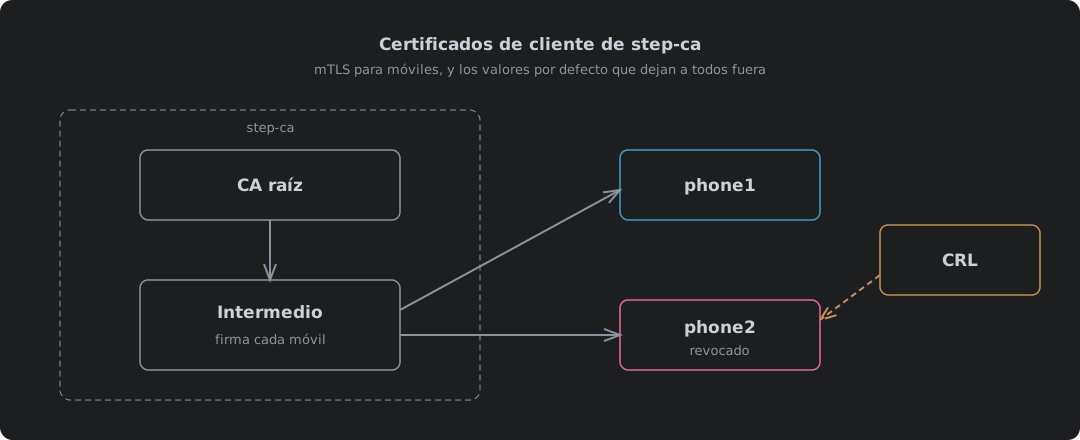
step-ca emitiendo certificados de cliente para móviles desde su intermedio, con una CRL que marca como revocado un móvil perdido

Certificados de cliente de step-ca, y los valores por defecto que dejan a todos fuera

step-ca 0.30.2 para emitir certificados de cliente para TLS mutuo, probado de punta a punta con nginx 1.30.5 y Caddy 2.11.7. Por qué los móviles son el caso difícil, subir el límite de 24 horas de los certificados en ca.json, activar la CRL, por qué falla con «different CRL scope» hasta que idpURL y una plantilla añaden un punto de distribución que coincida, la CRL de la raíz que nginx necesita para toda la cadena, publicar las CRL por HTTP normal en IPv4 e IPv6, la tarea de refresco que evita que una CRL caducada deje a todos fuera, y emitir, empaquetar, instalar y revocar el certificado de un móvil.

9 de octubre de 2026 · 12 min · 2648 palabras · Damien Dye
step-ca en un contenedor emitiendo certificados desde su intermedio, con una CRL que marca como revocado un móvil perdido

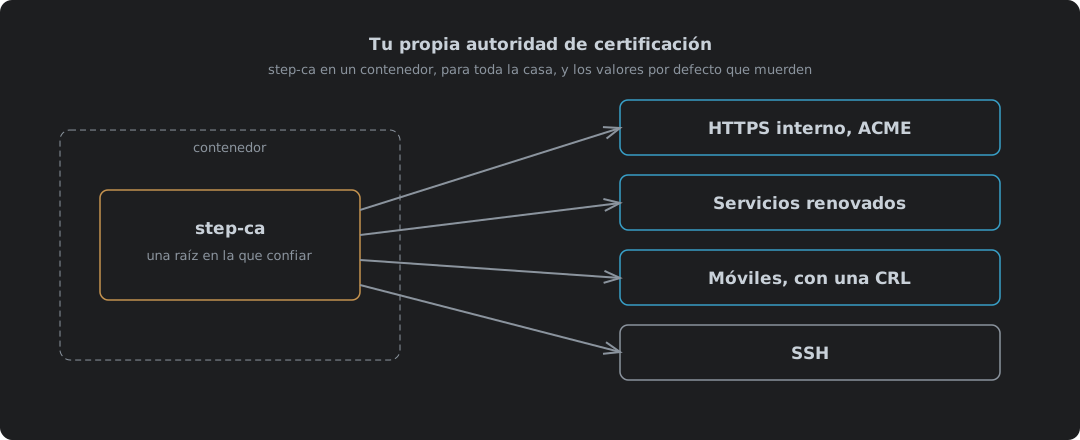
Tu propia autoridad de certificación: step-ca en un contenedor

step-ca 0.30.2 de Smallstep en un contenedor Podman o Docker como autoridad de certificación para todo lo de dentro de casa, todo probado. Por qué una CA privada gana a los certificados autofirmados y a los públicos para nombres internos, arrancarla con ACME y SSH activados, las dos contraseñas que genera la imagen y adónde va cada una, confiar en la raíz en cada dispositivo, HTTPS interno para Caddy o cualquier otra cosa que hable ACME, y step ca renew para los servicios que no. Los certificados de cliente y SSH tienen cada uno su propia entrada.

9 de octubre de 2026 · 8 min · 1852 palabras · Damien Dye

Webex busca tus certificados en un servidor de compilación de Cisco

Webex 46.8.0.35631 en Fedora 44 se queda tras un banner amarillo que dice «Offline - No internet connection» mientras cualquier otro programa de la máquina llega a internet sin quejarse. Dejó muerta la línea VoIP. La red nunca fue el problema: Cisco incluye su propio fork de OpenSSL y lo compiló con OPENSSLDIR apuntando a /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un directorio que existe en un contenedor de compilación y en ningún otro sitio, así que no carga ningún ancla de confianza y todo saludo TLS falla. La entrada va en orden: qué es de verdad el estado roto, preguntarle a la biblioteca incluida dónde cree que viven sus certificados, reproducir el código de error exacto fuera de Webex, por qué nada te avisa, los dos arreglos que no funcionan y por qué, y el que sí. Luego el proceso de compilación: usaron $ORIGIN para el código y dejaron tres rutas de datos absolutas, la cabecera del RPM nombra un identificador de contenedor, así que el contenedor ya estaba en la cadena y nunca se usó para ejecutar el resultado, el paquete exige una glibc de 2018 porque no quieren enlazar estáticamente, se entregan 2,2 GB dos veces, y no lleva documentación ni ningún archivo marcado como configuración. Luego cómo debería haberse construido, los seis arreglos y la comprobación de una línea que lo caza. Y al final el contraste: Cisco tiene 98 entradas en el catálogo de vulnerabilidades explotadas de CISA, solo por detrás de Microsoft, y una ruta de confianza que nadie comprobó y un salto de autenticación que nadie comprobó son el mismo fallo con distinto riesgo.
15 de septiembre de 2026 · 44 min · 9626 palabras · Damien Dye