Skip to content
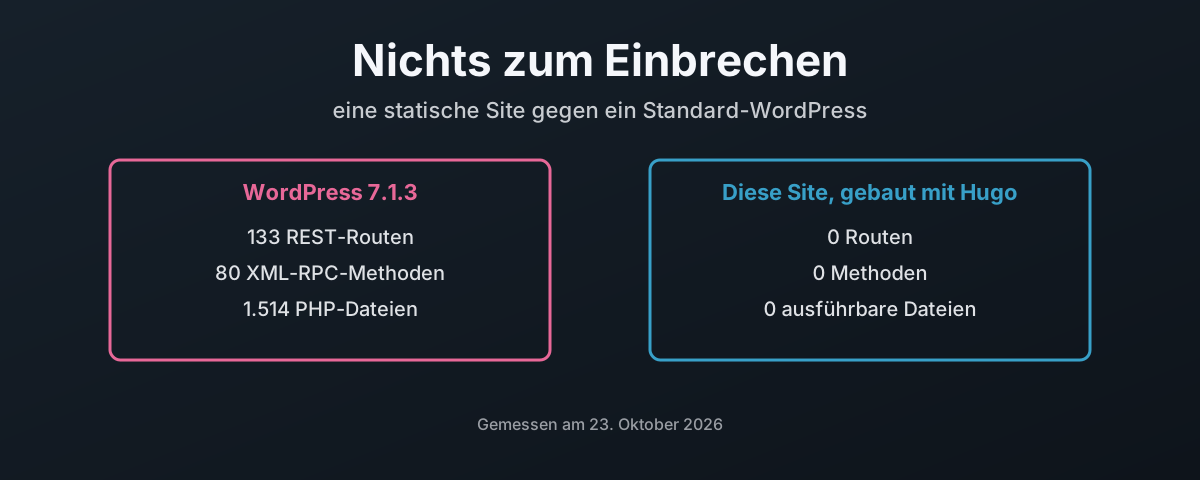
Ein Standard-WordPress bietet 133 REST-Routen, 80 XML-RPC-Methoden und 1.514 PHP-Dateien; diese statische Site führt bei einer Anfrage nichts aus

Bei einer statischen Site gibt es nichts zum Einbrechen

Dieser Blog wird mit Hugo gebaut und als 6.343 reine Dateien ausgeliefert, ohne dass bei irgendeiner Anfrage Code von mir läuft. Dagegen ein Standard-WordPress 7.1.3, gemessen in einem Podman-Labor: 133 REST-Routen, 62 davon nehmen Schreibzugriffe an, 80 XML-RPC-Methoden, 1.514 PHP-Dateien, jede einzelne seiner 3.785 Dateien beschreibbar durch den eigenen Benutzer des Webservers, und ein Datenbankkonto mit allen Rechten. Dieser Beitrag zählt beide Angriffsflächen, erklärt, was Hugos eigenes Sicherheitsmodell beim Build tut, gibt offen zu, wohin das Risiko wandert, wenn beim Ausliefern nichts mehr läuft, einschließlich zweier Lücken im Build dieser Site, von denen eine inzwischen geschlossen ist, und zeigt, wie du eine statische Site offline baust, einmal, und nichts hochlädt außer den fertigen Dateien.

23. Oktober 2026 · 16 Minuten · 3846 Wörter · Damien Dye
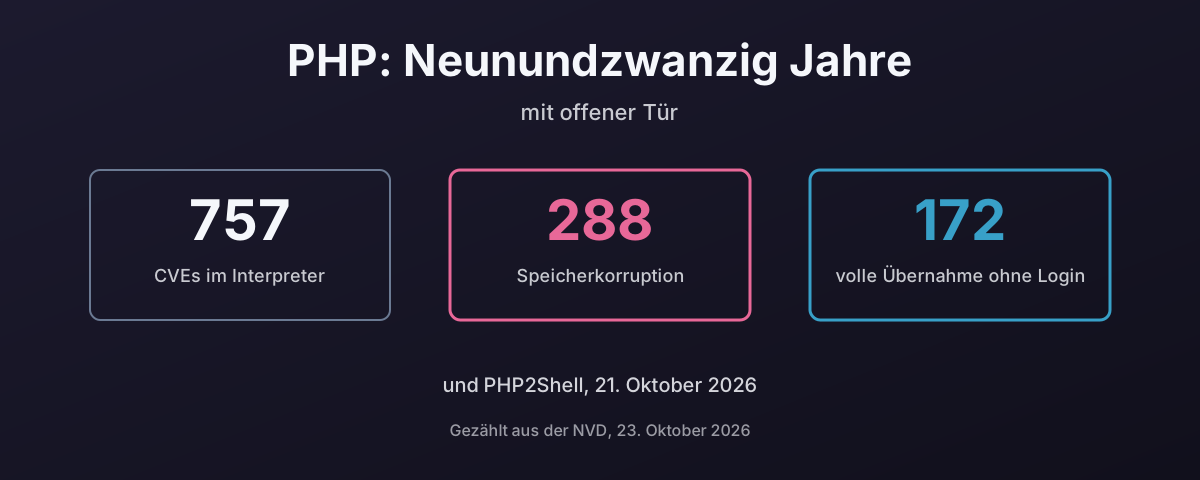
757 CVEs im PHP-Interpreter seit 1997, mindestens 288 Speicherkorruption, 172 als vollständige Fernübernahme ohne Login bewertet

PHP: Neunundzwanzig Jahre mit offener Tür

PHP2Shell, offengelegt am 21. Oktober 2026, ist Remote Code Execution ohne Anmeldung im PHP-Interpreter selbst, in jeder Version bis 5.4 zurück, ausgenutzt, bevor es den Patch gab. Es ist der neueste Eintrag in einer langen Bilanz: 757 CVEs gegen den Interpreter seit 1997, mindestens 288 davon Speicherkorruption und 172 als vollständige Fernübernahme ohne Login bewertet. Dieser Beitrag zählt diese Bilanz aus der NVD und dem CISA-KEV-Katalog nach, erklärt, warum eine C-Engine und eine Sprache, die ein Jahrzehnt brauchte, um register_globals loszuwerden, denselben Fehler zweimal machen, schaut sich an, was WordPress mit den Zahlen macht, wie Web-Shells bleiben und wie man sie stoppt, die zwei Male, als bei php.net selbst eingebrochen wurde, den Anteil des Webs, der noch auf Versionen läuft, die niemand patcht, und warum der übliche Betrieb, ein Prozess mit den Templates, der Logik, dem SQL und dem Datenbankpasswort, jeden dieser Bugs zu allem macht. Und warum ich, der PHP selbst aufgegeben hat, finde, dass du dir den Umstieg auf eine speichersichere Sprache wie Go anschauen solltest.

23. Oktober 2026 · 28 Minuten · 7878 Wörter · Damien Dye
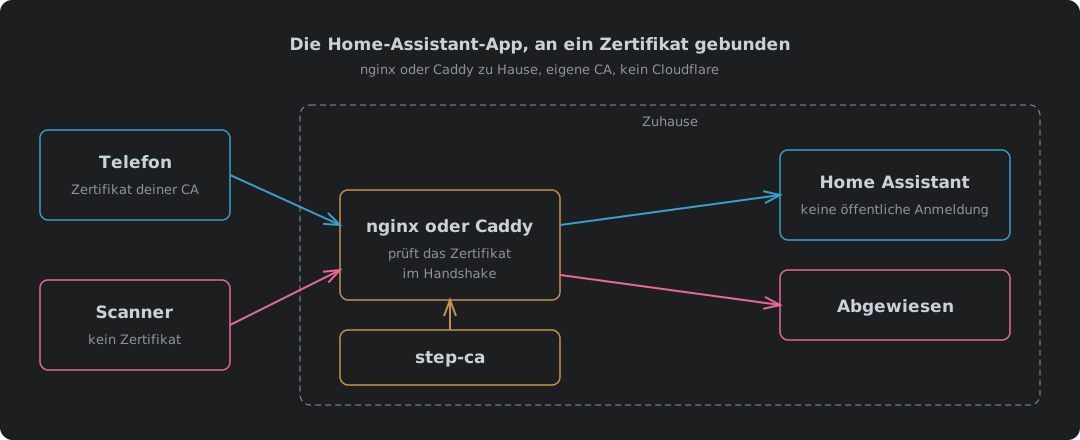
Ein Telefon mit einem Zertifikat deiner eigenen CA kommt zu Hause an nginx oder Caddy vorbei bis zu Home Assistant, während ein Scanner ohne Zertifikat schon im Handshake abgewiesen wird

Die Home-Assistant-App an ein Zertifikat gebunden, mit nginx oder Caddy und ohne Cloudflare

Die Home-Assistant-App mit nginx oder Caddy zu Hause an ein Client-Zertifikat binden, mit step-ca als Zertifizierungsstelle statt Cloudflare. Was sich ändert, wenn Cloudflare aus dem Weg ist, eine nginx- und eine Caddy-Konfiguration, jede getestet ohne Zertifikat, mit einem guten, einem widerrufenen und einem WebSocket-Upgrade über IPv4 und IPv6, warum nginx eine CRL prüfen kann und Caddy nur eine Erlaubnisliste führen kann, die Trusted-Proxy-Einstellungen von Home Assistant, was auf dem Telefon installiert sein muss und wo es an seine Grenzen kommt.

9. Oktober 2026 · 10 Minuten · 2089 Wörter · Damien Dye
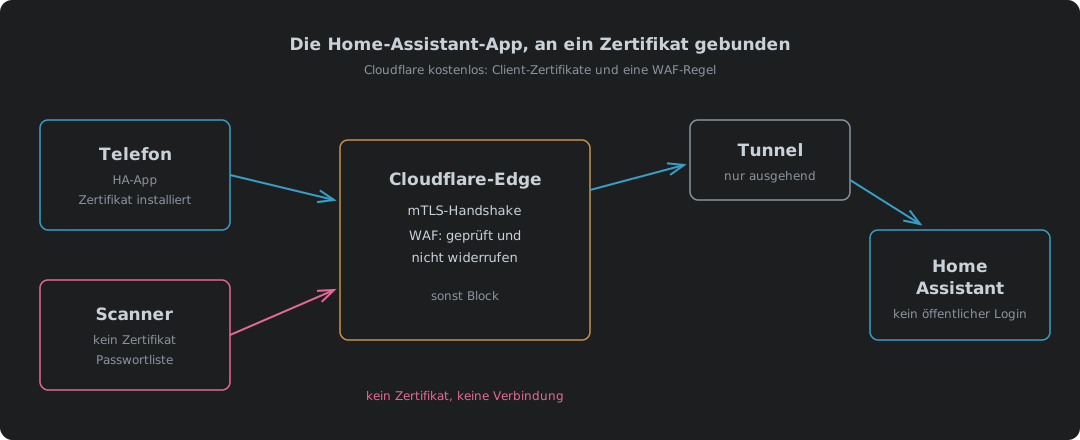
Ein Telefon mit Client-Zertifikat besteht die Prüfung an Cloudflares Edge und erreicht Home Assistant durch einen Tunnel, während ein Scanner ohne Zertifikat am Edge blockiert wird

Die Home-Assistant-App über Cloudflare, an ein Zertifikat gebunden, im kostenlosen Tarif

Home Assistant unterwegs aus der Android-App erreichen, ohne eine Anmeldeseite ins Internet zu stellen. Wie sich die Wege für den Fernzugriff bei Angriffsfläche, echten Kosten (Maschinenlast und DDoS ebenso wie die Rechnung), Sperrrisiko und Akku vergleichen, warum Cloudflare Access und Service-Tokens nicht zur App passen, wie die Client-Zertifikate des kostenlosen Tarifs und eine WAF-Regel einen Tunnel-Hostnamen an die Telefone binden, die ein Zertifikat haben, welche Einstellungen Home Assistant für den Reverse Proxy braucht (vertrauenswürdige Proxys, IP-Sperren, externe URL, Verbindungssicherheit), das Bauen der PKCS12-Datei und wo es an seine Grenzen kommt. Eine selbst betriebene Variante mit nginx oder Caddy ist ein eigener Beitrag.

9. Oktober 2026 · 14 Minuten · 3543 Wörter · Damien Dye

Mein YubiKey meldet mich an. Mein Schlüsselbund hat nie davon erfahren.

Melde dich mit einem YubiKey an, und GNOME fragt trotzdem nach einem Passwort, weil der Login-Schlüsselbund mit einem Passwort verschlüsselt ist, das dein Login nie erzeugt hat. Dieser Beitrag erklärt, warum pam_u2f als sufficient den Schlüsselbund aushungert, was die üblichen Lösungen kosten (leeres Passwort, es trotzdem tippen, das TPM), und die Lösung, die ich gebaut habe: das FIDO2-hmac-secret des Schlüssels, an PIN und Berührung gebunden, entschlüsselt eine gespeicherte Kopie des Kontopassworts und entsperrt oo7-daemon beim Login. Dann, was der Aufbau zutage gefördert hat: Fedora 45 hatte gnome-keyring gegen oo7 getauscht, der Platzhalter-Schlüsselbund von oo7 nimmt das erste Passwort, das du tippst, als sein eigenes, die FIDO2-Werkzeuge lesen eine PIN nur von einem Terminal, und ein Reset-Skript, das mich ganz ohne Schlüsselbund zurückgelassen hätte, wurde gefangen, weil es zuerst gegen einen Wegwerf-Daemon getestet wurde. Die Skripte, ein Installer und dieses Test-Harness stehen zum Download bereit.

7. Oktober 2026 · 11 Minuten · 2469 Wörter · Damien Dye
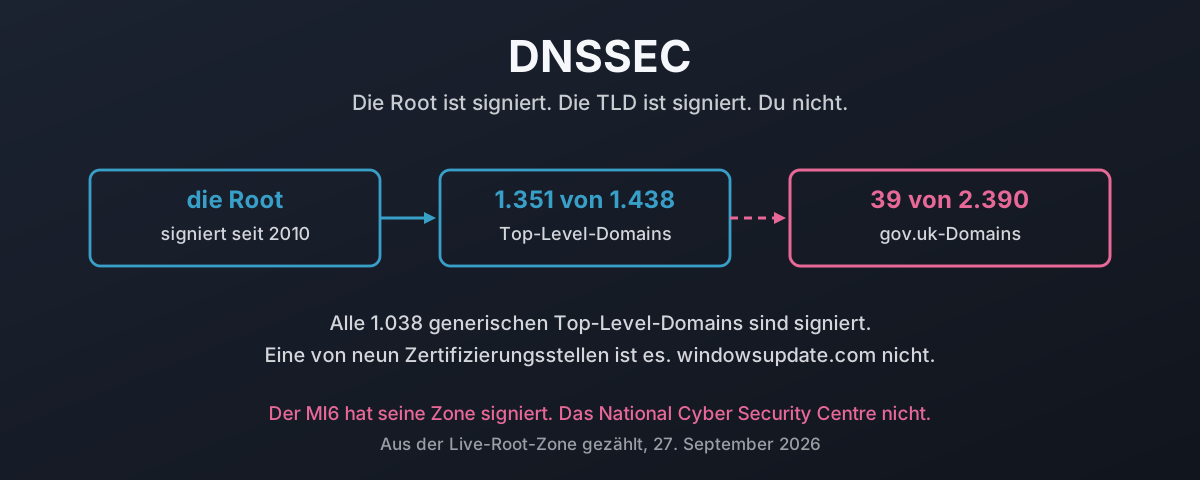
Eine Vertrauenskette, die von der signierten Root über eine signierte TLD läuft und bei einer unsignierten Second-Level-Domain endet, mit den gezählten Werten neben jedem Schritt

DNSSEC: Deinen Verkehr vor Fälschung schützen

Der schwere Teil von DNSSEC war vor Jahren fertig. Am 27. September 2026 aus der Live-Root-Zone gezählt, tragen 1.351 von 1.438 Top-Level-Domains einen DS-Eintrag, und alle 1.038 gTLDs sind signiert. Dann ist schlagartig Schluss. Eine Vollerhebung über jede gov.uk-Domain im amtlichen Register findet 39 signierte von 2.390, die noch auflösen, neun davon Gemeinderäte, während HMRC, der NHS, GCHQ und das National Cyber Security Centre nicht dabei sind. Eine von neun Zertifizierungsstellen hat signiert. Eine von fünf Linux- oder BSD-Distributionen ebenfalls. windowsupdate.com hat gar kein DS. Das hier ist, was eine gefälschte Antwort tatsächlich kostet, was Signieren dagegen tut, warum die üblichen Ausreden den Zahlen nicht standhalten, und ob das eigentliche Problem zweiundvierzig Jahre nach Mockapetris darin besteht, dass fast niemand versteht, was DNS eigentlich verspricht.

27. September 2026 · 47 Minuten · 10589 Wörter · Damien Dye

DNS over HTTPS spaziert glatt an deinen Kontrollen vorbei

DNS over HTTPS verschlüsselt deine Auflösungen, was gut ist, und schickt sie an einen Resolver nach Wahl des Clients über Port 443, was das Problem ist. Dein eigener Resolver sieht die Anfrage nie, also verschwinden die Sperrliste, an der sie gescheitert wäre, der Threat-Feed, den sie getroffen hätte, und die Logzeile, die sie geschrieben hätte. Dieser Beitrag geht den Mechanismus durch: warum eine verschlüsselte Web-Verbindung unter Tausenden an der Grenze unsichtbar ist, wer auf einer Maschine einen Resolver wählen kann, den du nie gewählt hast (das OS, der Browser, jede App, jedes Skript auf jeder Webseite, und Malware), und die dokumentierten Fälle, vom eigenen JavaScript einer Seite, das einen öffentlichen DoH-Endpunkt abfragt, über Godlua und PsiXBot, die ihren Command-Kanal in DoH verstecken, bis zur OilRig-APT, die Daten darüber exfiltriert. Dann der Nachweis, dass die Privatsphäre-Geschichte eine Tarnung ist: DNS over TLS verschlüsselte DNS bereits 2016, auf einem Port, den der Netzbetreiber weiter regeln kann, sodass das Einzige, was DoH darüber hinaus bringt, das Aushebeln des Admins ist, weshalb die Browser-Hersteller, die es schrieben und auslieferten, und die Werbefirma, die den größten öffentlichen DoH-Resolver betreibt, die Gewinner sind. Dann die Lösung, die nicht darin besteht, Verschlüsselung zu verbieten. Betreibe deinen eigenen DoH- und DoT-Resolver, kündige ihn mit Discovery of Designated Resolvers an, weise Port 53, Port 853 und bekannte öffentliche DoH-Resolver an der Grenze ab, und beantworte die Firefox-Canary, damit der Browser sich zurückzieht. Behalte die Verschlüsselung. Hol dir zurück, wer den Resolver wählt. Er schließt mit den Folgen: Dieselbe DNS-basierte Durchsetzung läuft quer durch Europa und in Australien, und Gerichte in Italien, Frankreich, Belgien und Deutschland ordnen inzwischen den öffentlichen Resolvern selbst das Sperren an, wobei Cloudflare mit einer Strafe belegt ist und Berufung einlegt, Google stillschweigend verweigert und OpenDNS sich für ganze Länder abschaltet. Das Muster darunter ist ein US-Design, das der Welt aufgezwungen wird, und eine US-Regierung, die die Gesetze anderer Länder als Erpressung amerikanischer Firmen brandmarkt und ihnen rät, nicht zu befolgen.
24. September 2026 · 36 Minuten · 9279 Wörter · Damien Dye

Deine Firewall nimmt Anweisungen von Fremden entgegen. Schalte die Protokoll-Helper ab.

Ein Protokoll-Helper — SIP ALG, FTP-Helper, H.323 ALG, conntrack-Helper, nenn ihn, wie dein Hersteller ihn nennt — liest die Nutzlast einer Verbindung, findet dort eine Adresse und einen Port und öffnet dafür ein eingehendes Loch. Er kann nicht erkennen, ob dieser Text von einem echten FTP-Client stammt oder von einem versteckten Formular auf einer Webseite, weil nichts darin das verrät. Samy Kamkar hat den Browser-Fall 2010 gezeigt, NAT Slipstreaming 2020 erneut, und Armis hat ihn 2021 so erweitert, dass jedes Gerät im Netz erreichbar wird, nicht nur der Rechner, der geklickt hat. Die IETF hat 2007 verlangt, dass diese Dinger standardmäßig aus sind, Linux hat sie 2016 abgeschaltet, und die Browser-Hersteller liefern am Ende eine Sperrliste von Ports aus, die sich liest wie ein Verzeichnis der conntrack-Module. Dieser Beitrag geht den Mechanismus Diagramm für Diagramm durch — die Expectation-Tabelle, den Segmentgrenzen-Trick, die H.323-Rufumleitung, den IRC-Helper, der auf die Nachricht eines Fremden anspringt —, nimmt den IPsec-Pass-through-Helper dazu, der ESP überhaupt nicht lesen kann und eingehende Pakete anhand eines SPI steuert, den er im Klartext vorbeiziehen sah, stellt das Ganze der Firewall-Anforderung von Cyber Essentials gegenüber, die er klar reißt, und gibt die Befehle, mit denen du das Ganze auf Linux, Cisco, Juniper, FortiGate und MikroTik abschaltest.

14. September 2026 · 54 Minuten · 12573 Wörter · Damien Dye

Was dein MSP dir gebaut hat, und wer sonst noch drankommt

Teil 2 von 3. Was tatsächlich gebaut wird, sobald die Papiere unterschrieben sind: die Kiste, von der sie sich nicht abbringen lassen, die Firewall, die der Weg hinein ist, die Grundlagen, die das waren, was du gekauft hast, und der Agent auf jeder Maschine, der der Konsole von jemand anderem antwortet.

28. August 2026 · 38 Minuten · 7899 Wörter · Damien Dye

Hintertüren, und wem sie vorgeworfen werden

Einen Anbieter aus Sicherheitsgründen auszuschließen braucht einen Maßstab, gleichmäßig angelegt. Teil 6 von 8 legt dar, was zu geschwächten Produkten und zum Abfangen belegt ist, samt einer schweizerischen parlamentarischen Untersuchung, und zeigt, warum ein eingebauter Zugang dem gehört, der ihn erreicht.

25. August 2026 · 6 Minuten · 1086 Wörter · Damien Dye