DNSSEC: Deinen Verkehr vor Fälschung schützen
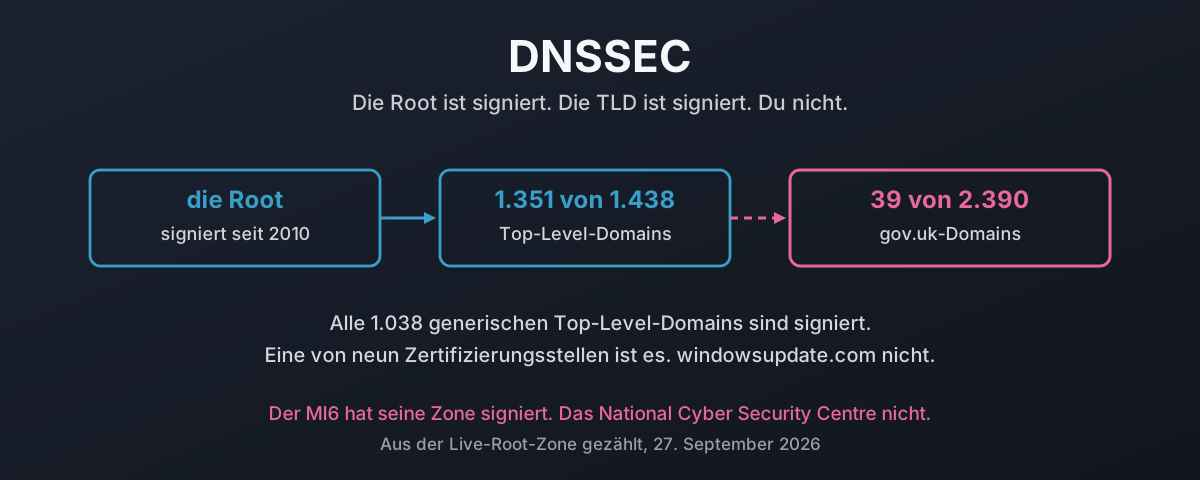
Der schwere Teil von DNSSEC war vor Jahren fertig. Am 27. September 2026 aus der Live-Root-Zone gezählt, tragen 1.351 von 1.438 Top-Level-Domains einen DS-Eintrag, und alle 1.038 gTLDs sind signiert. Dann ist schlagartig Schluss. Eine Vollerhebung über jede gov.uk-Domain im amtlichen Register findet 39 signierte von 2.390, die noch auflösen, neun davon Gemeinderäte, während HMRC, der NHS, GCHQ und das National Cyber Security Centre nicht dabei sind. Eine von neun Zertifizierungsstellen hat signiert. Eine von drei Linux-Distributionen ebenfalls. windowsupdate.com hat gar kein DS. Das hier ist, was eine gefälschte Antwort tatsächlich kostet, was Signieren dagegen tut, warum die üblichen Ausreden den Zahlen nicht standhalten, und ob das eigentliche Problem zweiundvierzig Jahre nach Mockapetris darin besteht, dass fast niemand versteht, was DNS eigentlich verspricht.