Skip to content
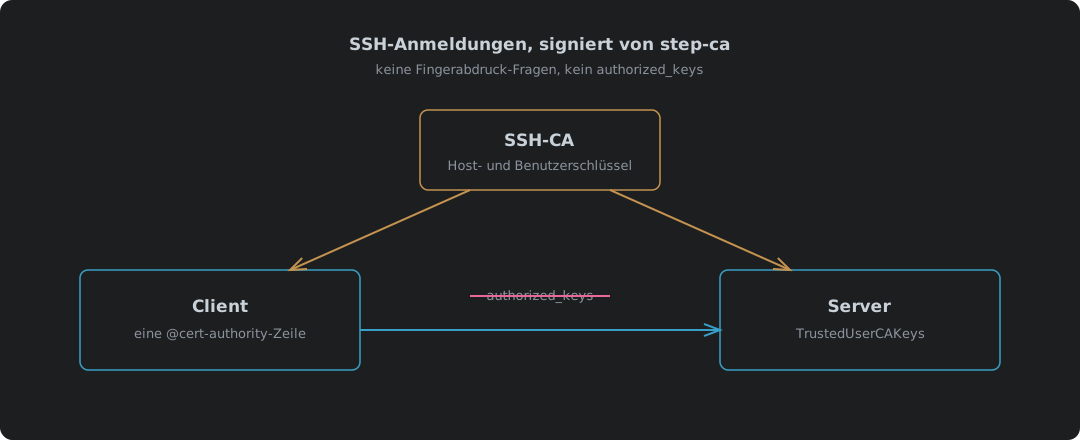
Die SSH-CA von step-ca signiert einen Host-Schlüssel und einen Benutzerschlüssel; der Client vertraut der Host-CA und der Server der Benutzer-CA, also führt keiner eine Liste von Schlüsseln

SSH-Anmeldungen, signiert von step-ca: Schluss mit authorized_keys

step-ca 0.30.2 als SSH-Zertifizierungsstelle, getestet mit OpenSSH 10.0. Warum Zertifikate besser sind als authorized_keys und Vertrauen beim ersten Kontakt, das Einschalten der SSH-CA bei der ersten Einrichtung von step-ca, das Signieren eines Host-Schlüssels (und die Reihenfolge der Argumente, über die man stolpert), die zwei Zeilen in sshd_config und die einzelne @cert-authority-Zeile in known_hosts, ein Benutzerzertifikat für 16 Stunden, vier Anmeldetests einschließlich falschem Benutzer und nicht vertrauenswürdigem Host, das Erneuern eines Host-Zertifikats mit sshpop, und wo es an seine Grenzen kommt.
9. Oktober 2026 · 7 Minuten · 1446 Wörter · Damien Dye
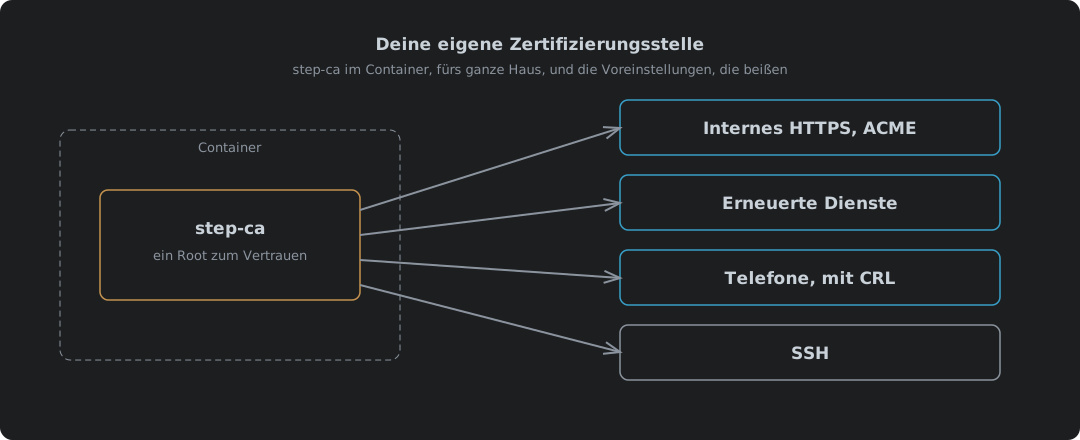
step-ca in einem Container stellt Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Deine eigene Zertifizierungsstelle: step-ca im Container

Smallsteps step-ca 0.30.2 in einem Podman- oder Docker-Container als Zertifizierungsstelle für alles im Haus, alles getestet. Warum eine private CA für interne Namen besser ist als selbstsignierte Zertifikate und öffentliche, der Start mit eingeschaltetem ACME und SSH, die zwei Passwörter, die das Image erzeugt, und wohin jedes gehört, der Root auf jedem Gerät, internes HTTPS für Caddy oder alles andere, was ACME spricht, und step ca renew für Dienste, die es nicht tun. Client-Zertifikate und SSH haben je einen eigenen Beitrag.

9. Oktober 2026 · 7 Minuten · 1643 Wörter · Damien Dye