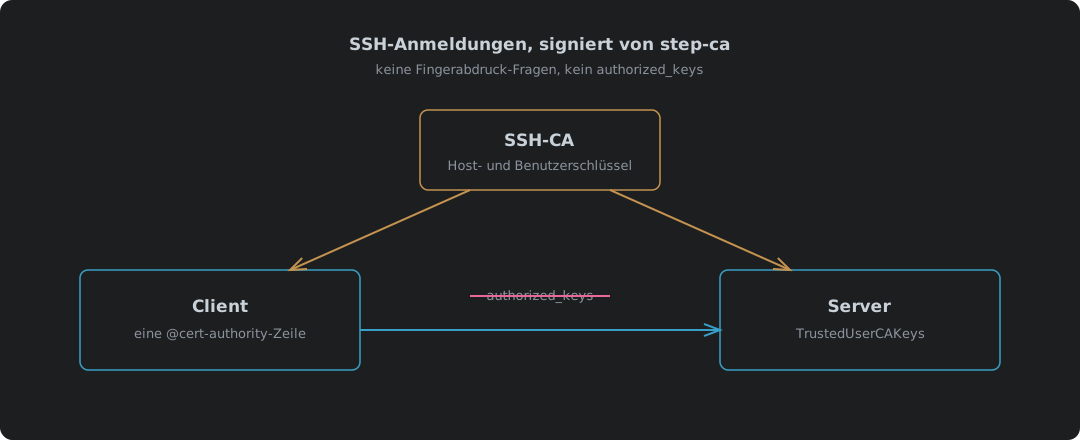
SSH-Anmeldungen, signiert von step-ca: Schluss mit authorized_keys
step-ca 0.30.2 als SSH-Zertifizierungsstelle, getestet mit OpenSSH 10.0. Warum Zertifikate besser sind als authorized_keys und Vertrauen beim ersten Kontakt, das Einschalten der SSH-CA bei der ersten Einrichtung von step-ca, das Signieren eines Host-Schlüssels (und die Reihenfolge der Argumente, über die man stolpert), die zwei Zeilen in sshd_config und die einzelne @cert-authority-Zeile in known_hosts, ein Benutzerzertifikat für 16 Stunden, vier Anmeldetests einschließlich falschem Benutzer und nicht vertrauenswürdigem Host, das Erneuern eines Host-Zertifikats mit sshpop, und wo es an seine Grenzen kommt.