Skip to content
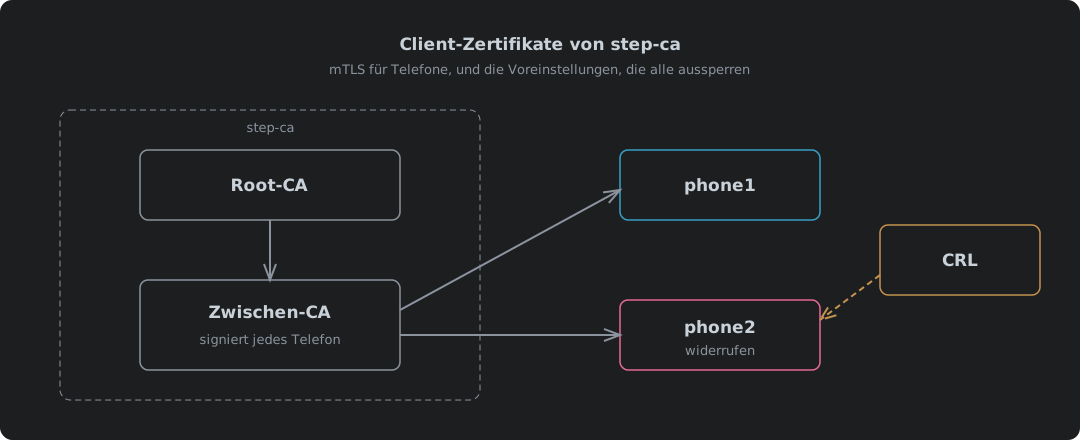
step-ca stellt Telefonen Client-Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Client-Zertifikate von step-ca, und die Voreinstellungen, die alle aussperren

step-ca 0.30.2 stellt Client-Zertifikate für Mutual TLS aus, durchgehend getestet mit nginx 1.30.5 und Caddy 2.11.7. Warum Telefone der schwierige Fall sind, die Anhebung der 24-Stunden-Grenze für Zertifikate in ca.json, das Einschalten der CRL, warum sie mit „different CRL scope“ scheitert, bis idpURL und eine Vorlage einen passenden Verteilungspunkt eintragen, die Root-CRL, die nginx für die ganze Kette braucht, das Veröffentlichen der CRLs über einfaches HTTP auf IPv4 und IPv6, der Refresh-Job, der verhindert, dass eine abgelaufene CRL alle aussperrt, und das Ausstellen, Verpacken, Installieren und Widerrufen des Zertifikats eines Telefons.
9. Oktober 2026 · 11 Minuten · 2467 Wörter · Damien Dye
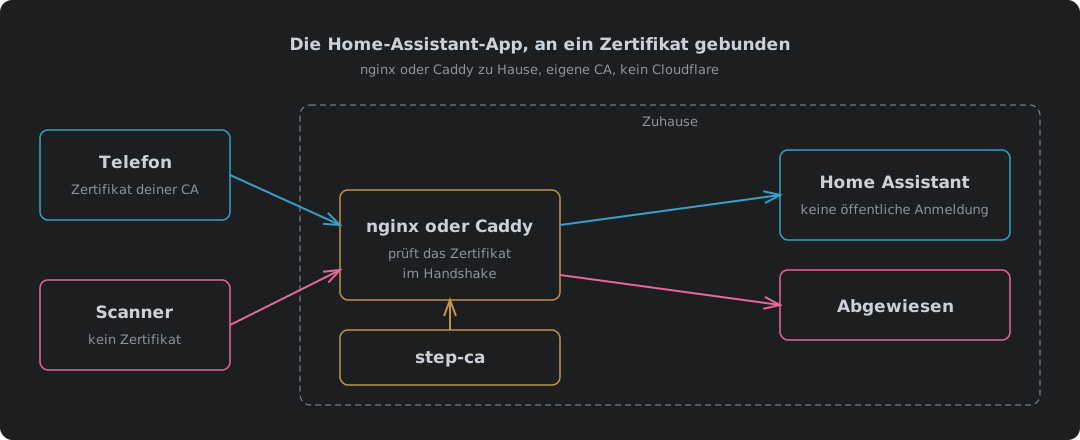
Ein Telefon mit einem Zertifikat deiner eigenen CA kommt zu Hause an nginx oder Caddy vorbei bis zu Home Assistant, während ein Scanner ohne Zertifikat schon im Handshake abgewiesen wird

Die Home-Assistant-App an ein Zertifikat gebunden, mit nginx oder Caddy und ohne Cloudflare

Die Home-Assistant-App mit nginx oder Caddy zu Hause an ein Client-Zertifikat binden, mit step-ca als Zertifizierungsstelle statt Cloudflare. Was sich ändert, wenn Cloudflare aus dem Weg ist, eine nginx- und eine Caddy-Konfiguration, jede getestet ohne Zertifikat, mit einem guten, einem widerrufenen und einem WebSocket-Upgrade über IPv4 und IPv6, warum nginx eine CRL prüfen kann und Caddy nur eine Erlaubnisliste führen kann, die Trusted-Proxy-Einstellungen von Home Assistant, was auf dem Telefon installiert sein muss und wo es an seine Grenzen kommt.

9. Oktober 2026 · 10 Minuten · 2088 Wörter · Damien Dye