Skip to content
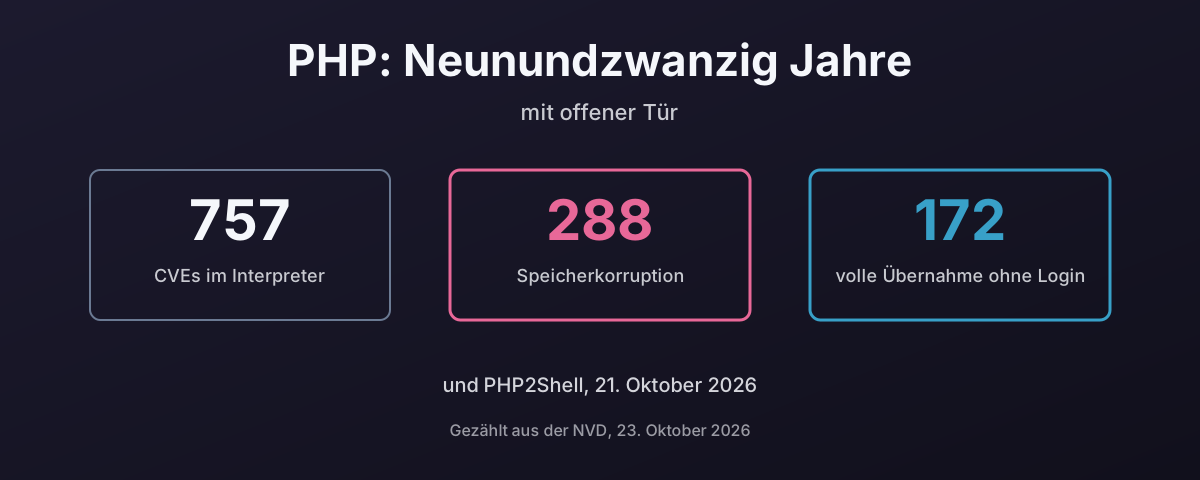
757 CVEs im PHP-Interpreter seit 1997, mindestens 288 Speicherkorruption, 172 als vollständige Fernübernahme ohne Login bewertet

PHP: Neunundzwanzig Jahre mit offener Tür

PHP2Shell, offengelegt am 21. Oktober 2026, ist Remote Code Execution ohne Anmeldung im PHP-Interpreter selbst, in jeder Version bis 5.4 zurück, ausgenutzt, bevor es den Patch gab. Es ist der neueste Eintrag in einer langen Bilanz: 757 CVEs gegen den Interpreter seit 1997, mindestens 288 davon Speicherkorruption und 172 als vollständige Fernübernahme ohne Login bewertet. Dieser Beitrag zählt diese Bilanz aus der NVD und dem CISA-KEV-Katalog nach, erklärt, warum eine C-Engine und eine Sprache, die ein Jahrzehnt brauchte, um register_globals loszuwerden, denselben Fehler zweimal machen, schaut sich an, was WordPress mit den Zahlen macht, wie Web-Shells bleiben und wie man sie stoppt, die zwei Male, als bei php.net selbst eingebrochen wurde, den Anteil des Webs, der noch auf Versionen läuft, die niemand patcht, und warum der übliche Betrieb, ein Prozess mit den Templates, der Logik, dem SQL und dem Datenbankpasswort, jeden dieser Bugs zu allem macht. Und warum ich, der PHP selbst aufgegeben hat, finde, dass du dir den Umstieg auf eine speichersichere Sprache wie Go anschauen solltest.

23. Oktober 2026 · 28 Minuten · 7878 Wörter · Damien Dye

Den TSC geradeziehen, wenn deine Firmware kaputt ist

Vier Monate lang übergab mein ThinkPad E595 Linux bei jedem Boot einen CPU-Kern drei Sekunden hinter den anderen sieben, und der Kernel ließ den TSC für HPET fallen. Was die Warnung bedeutet, warum eine AMD-Zen-Maschine sie von Linux aus nicht reparieren kann, was 40 Boots im Journal über die Firmware sagen, warum tsc=reliable die falsche Antwort ist und wie tscsync die Zähler in UEFI misst und verschiebt, bevor der Kernel sie überhaupt sieht, samt dem einen Kern, den es als BAD markierte und den Linux trotzdem annahm. Aktualisiert für BIOS 1.30: Es behebt den Versatz nicht, und der Clocksource-Watchdog des Kernels ließ den TSC an zwei Boots fallen, obwohl tscsync die Kerne abgeglichen hatte. Mit tsc=nowatchdog hielt er, und eine fünfminütige Prüfung gegen die Echtzeituhr, Quellcode inklusive, fand keine Warps und keine Drift. Zuletzt, was der Rückfall auf jedem KVM-Hypervisor anrichtet, Proxmox oder nicht: Die Master Clock fällt weg, Gäste verlieren ihr schnelles Uhrlesen, und auf diesem Laptop wurde ein Uhrlesen im Gast siebenmal langsamer.

11. Oktober 2026 · 23 Minuten · 5079 Wörter · Damien Dye

Mein YubiKey meldet mich an. Mein Schlüsselbund hat nie davon erfahren.

Melde dich mit einem YubiKey an, und GNOME fragt trotzdem nach einem Passwort, weil der Login-Schlüsselbund mit einem Passwort verschlüsselt ist, das dein Login nie erzeugt hat. Dieser Beitrag erklärt, warum pam_u2f als sufficient den Schlüsselbund aushungert, was die üblichen Lösungen kosten (leeres Passwort, es trotzdem tippen, das TPM), und die Lösung, die ich gebaut habe: das FIDO2-hmac-secret des Schlüssels, an PIN und Berührung gebunden, entschlüsselt eine gespeicherte Kopie des Kontopassworts und entsperrt oo7-daemon beim Login. Dann, was der Aufbau zutage gefördert hat: Fedora 45 hatte gnome-keyring gegen oo7 getauscht, der Platzhalter-Schlüsselbund von oo7 nimmt das erste Passwort, das du tippst, als sein eigenes, die FIDO2-Werkzeuge lesen eine PIN nur von einem Terminal, und ein Reset-Skript, das mich ganz ohne Schlüsselbund zurückgelassen hätte, wurde gefangen, weil es zuerst gegen einen Wegwerf-Daemon getestet wurde. Die Skripte, ein Installer und dieses Test-Harness stehen zum Download bereit.

7. Oktober 2026 · 11 Minuten · 2469 Wörter · Damien Dye

Webex sucht deine Zertifikate auf einem Cisco-Build-Server

Webex 46.8.0.35631 auf Fedora 44 sitzt hinter einem gelben Banner mit der Aufschrift „Offline - No internet connection“, während jedes andere Programm auf der Maschine ohne Murren ins Internet kommt. Es hat die VoIP-Leitung totgelegt. Das Netz war nie das Problem: Cisco liefert einen eigenen Fork von OpenSSL mit und hat ihn mit OPENSSLDIR auf /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl gebaut, einem Verzeichnis, das es auf einem Build-Container gibt und sonst nirgends, also lädt es keine Vertrauensanker und jeder Handshake scheitert. Der Beitrag geht der Reihe nach vor: was der kaputte Zustand tatsächlich ist, die mitgelieferte Bibliothek fragen, wo sie ihre Zertifikate vermutet, den exakten Fehlercode außerhalb von Webex reproduzieren, warum nichts warnt, die zwei Lösungen, die nicht funktionieren, und warum, und die eine, die funktioniert. Dann der Build-Prozess: sie haben $ORIGIN für den Code benutzt und drei Datenpfade absolut gelassen, der RPM-Header nennt eine Container-ID, der Container war also schon in der Pipeline und wurde nie benutzt, um das Ergebnis auszuführen, das Paket verlangt eine glibc von 2018, weil sie nicht statisch linken wollen, 2,2 GB werden zweimal ausgeliefert, und es bringt keine Dokumentation und keine als Konfiguration markierte Datei mit. Dann, wie es hätte gebaut werden müssen, die sechs Korrekturen und die einzeilige Prüfung, die das findet. Und zum Schluss der Gegencheck: Cisco hält 98 Einträge im Katalog bekannter ausgenutzter Schwachstellen der CISA, nur Microsoft liegt davor, und ein ungeprüfter Vertrauenspfad und eine ungeprüfte Umgehung sind derselbe Fehler bei unterschiedlichem Einsatz.

15. September 2026 · 41 Minuten · 8850 Wörter · Damien Dye

Ein VPN aus Einzelteilen: PPP, Tap-Devices und Netcat

Ein VPN sind zwei Aufgaben: etwas, das einen virtuellen Link macht, und etwas, das die Bytes trägt. PPP erledigt die erste seit 1994 und ist es egal, was die zweite ist — deshalb sind PPTP, L2TP und jede Wählleitung, die du je benutzt hast, dasselbe Protokoll über verschiedene Träger. Netcat ist ein Träger. Dieser Beitrag baut es auf beide Arten. Zuerst pppd: die pty-Option und was sie mit einem Pseudo-Terminal macht, die TCP-Variante, die jeder zuerst probiert, warum ein Stream-Protokoll in TCP unter Verlust zusammenbricht, die UDP-Variante, die man nehmen sollte, das asynchrone HDLC-Framing und die ACCM, die entscheidet, wie viel Bandbreite auf das Escapen von Steuerzeichen geht, Adressierung und Routing und IPV6CP, und den Link am Leben halten, wenn der Träger stirbt, ohne es zu sagen. Dann derselbe Tunnel ganz ohne PPP — ein Tap-Device, ein Datagramm pro Frame über UDP, das Längenpräfix, das man über TCP selbst erfinden muss, tun gegen tap, und Bridging. Dann der Teil, für den Netcat keine Antwort hat: den Träger in TLS wickeln mit ncat, stunnel und openssl, und in DTLS mit socat, was die Form ist, die man eigentlich will. Es ist nie wirklich das richtige Werkzeug, und das ist der Punkt: Es zeigt, wie sich Egress verhält, sobald ein Angreifer in deinem Netzwerk Root hat und der ausgehende Zugang nicht standardmäßig blockiert war, und warum Default-Deny an der Grenze die einzige Kontrolle ist, die je real war.

14. September 2026 · 58 Minuten · 12652 Wörter · Damien Dye

Ping: das Diagnosewerkzeug, das viel mehr öffnet

Ping, nicht der Rest von ICMP, ist die Haftung: Echo ist ein Kanal, den jeder Host mit deinen eigenen Byte beantworten muss, ein Netz, das ‚nur Ping erlaubt‘, hat also schon ein volles VPN nach draußen. Der Beitrag geht zuerst die Bedrohung durch — was sie deinen Ausgang kostet, und wie ein Besucher in deinem WLAN oder an einer offenen Ethernet-Buchse eines öffnet —, dann drei funktionierende Tunnel allein auf Ping (Hans, icmptunnel und ein kurzer Python-Tunnel mit AES-128), die MTU- und IPv6-Fallen, und die Regel, die es schließt: Echo verwerfen, die Fehler behalten, in nftables, pf, Cisco, Junos, MikroTik und Windows.

1. September 2026 · 35 Minuten · 7479 Wörter · Damien Dye

Die Firewall ist elf Hops entfernt

„Port 445 ist irgendwo blockiert“ ist keine Diagnose, und genau darum springen Firewall-Tickets eine Woche lang zwischen dir und deinem Provider hin und her. Jeder Router auf dem Pfad schuldet dir ein ICMP Time Exceeded, wenn dein Hop-Budget aufgebraucht ist, und das macht aus einem Timeout eine Entfernung. Ich bin das TTL auf meiner eigenen Leitung hochgelaufen und fand drei Fehler, von denen ich nichts wusste: einen SMB-Drop elf Hops weit draußen, gefälschte SMTP-Resets einen Hop entfernt und eine IPv4-Regel ohne IPv6-Zwilling.

28. August 2026 · 37 Minuten · 7752 Wörter · Damien Dye