Skip to content
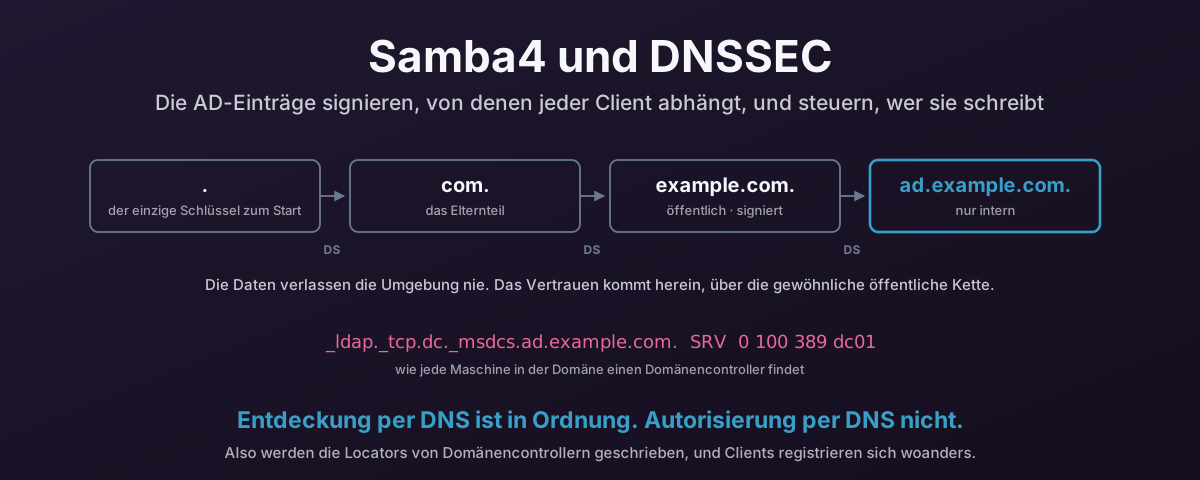
Eine Delegierungskette von der Root hinunter zu einer internen Active-Directory-Zone, mit Client-Schreibzugriffen auf eine separate Sub-Zone beschränkt

Samba4 und das Sichern von AD-Einträgen mit DNSSEC

Jede domänenverbundene Maschine findet ihren Domänencontroller, indem sie DNS nach einem SRV-Eintrag fragt, also sind die _msdcs-Locators die sicherheitskritischsten Einträge, die du besitzt. So veröffentlichst und signierst du sie richtig von einem Samba4-DC: BIND mit dlz_bind9, das das Verzeichnis liest, Inline-Signing, ein Hidden Primary, den Clients nie erreichen, und dynamische Client-Updates aus der Zone herausgehalten, die die Locators hält. Dann, wie du Windows- und Linux-Clients zwingst, die Signaturen wirklich zu prüfen, denn eine signierte Zone, die niemand validiert, verhält sich genau wie eine unsignierte.
24. August 2026 · 62 Minuten · 13048 Wörter · Damien Dye
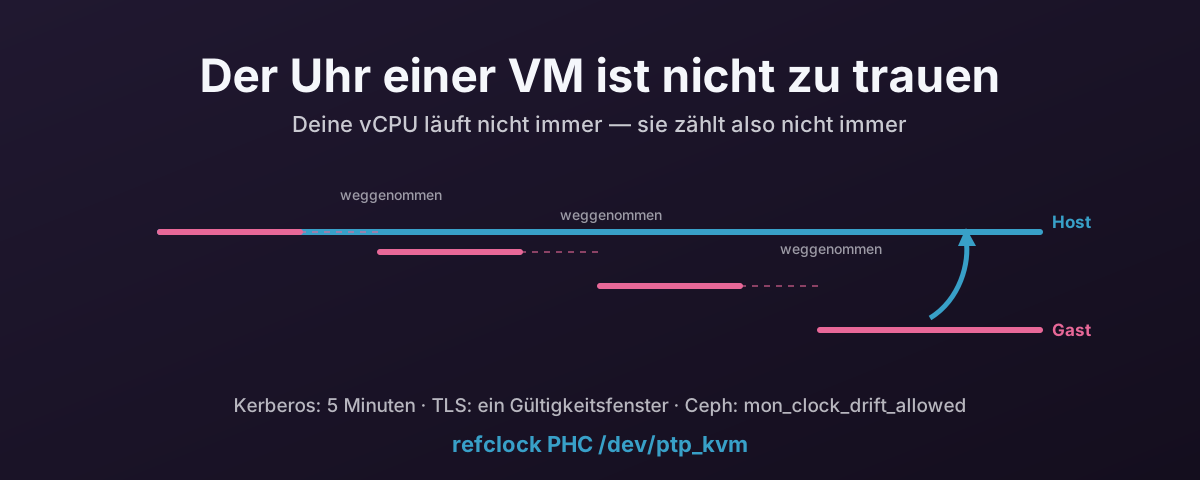
Eine Gast-Uhr, die von der Host-Uhr wegläuft, und ein Hypercall, der sie zurückholt

Der Uhr einer VM ist nicht zu trauen — und die ptp_kvm-Lösung für QEMU/KVM

Die Uhr einer virtuellen Maschine steht auf einer Annahme, die Virtualisierung zerbricht: dass die CPU weiterzählt. Warum Gast-Zeit auf jedem Hypervisor wegläuft, was der Versatz tatsächlich kaputt macht — Kerberos, TLS, Ceph, Windows — und wie ptp_kvm es auf QEMU/KVM richtig löst.

7. August 2026 · 15 Minuten · 3040 Wörter · Damien Dye