Skip to content
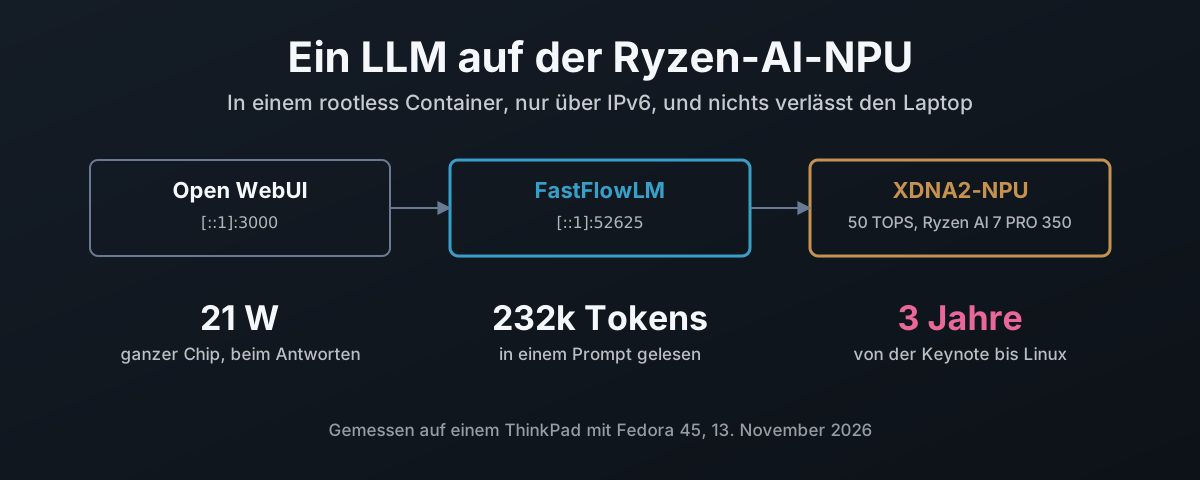
Open WebUI zu FastFlowLM zur XDNA2-NPU über IPv6-Loopback: 21 W beim Antworten, 232.000 Tokens in einem Prompt, drei Jahre von AMDs Keynote bis Linux

Ein LLM auf der Ryzen-AI-NPU, im Container

Die NPU in einem Ryzen-AI-Laptop sind 50 TOPS, die auf den meisten Linux-Installationen brachliegen. Dieser Beitrag zeigt, wie man AMDs amdxdna-Treiber baut und nur das Kernelmodul auf dem Host behält, wie man FastFlowLM mit AMDs XRT-Runtime in einen rootless podman-Container baut, der genau zu diesem Treiber passt, alles an IPv6-Loopback bindet und mit Quadlet beim Booten startet. Dann, was es leistet: neun Modelle im Benchmark, ein Kontexttest mit 232.000 Tokens, Whisper-Spracherkennung mit zehnfacher Echtzeit, Open WebUI und die 7.000 versteckten Tokens, die es an jede Nachricht hängte, und Geschwindigkeit und Energie der NPU gemessen gegen llama.cpp auf der Radeon-860M-iGPU. Zuletzt die Zeitleiste: drei Jahre von AMDs Ankündigung von Ryzen AI bis zu einem Sprachmodell auf seiner NPU unter Linux, geliefert von einem Projekt, das AMD nicht gestartet hat, während die Arbeit in Copilot+ auf dem Fisher-Price OS (Windows) floss statt ins Rechenzentrum und in die Linux-Werkzeuge, die KI-Profis tatsächlich benutzen.
13. November 2026 · 24 Minuten · 5715 Wörter · Damien Dye
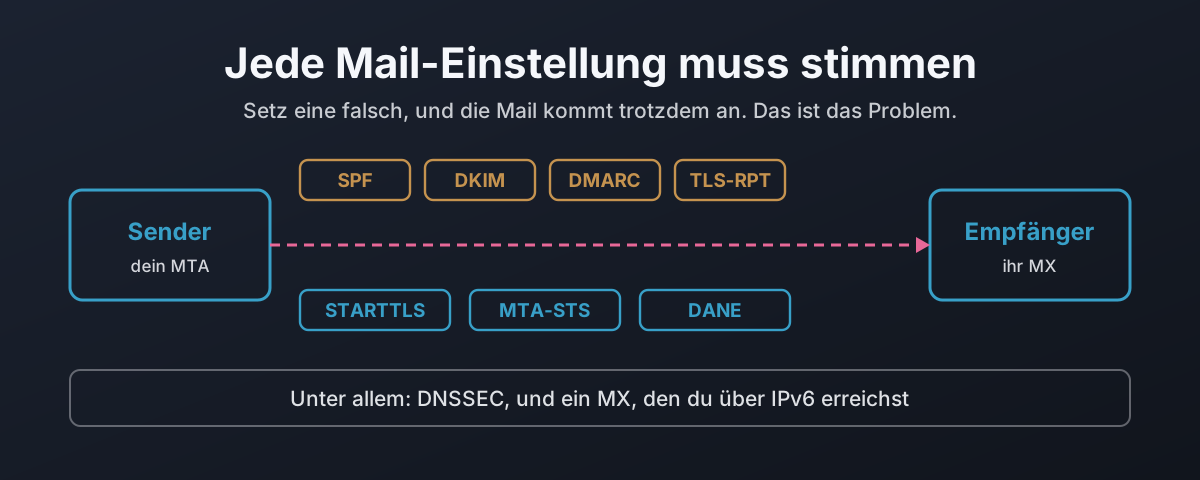
Sieben Mail-Einstellungen entlang des Wegs zwischen zwei Servern, mit DNSSEC und IPv6 darunter

Warum jede Mail-Einstellung stimmen muss

Jede Schicht der E-Mail-Sicherheit ist darauf ausgelegt, auf Funktionieren zurückzufallen, statt sicher zu versagen. Strippe die STARTTLS-Zeile aus einer Begrüßung, und ein opportunistischer Sender macht im Klartext weiter, was RFC 3207 zugleich als Angriff beschreibt und, auf einem öffentlichen Server, zu verteidigen verbietet. Dieser Beitrag zeichnet diesen Man-in-the-Middle in einem Labor auf und geht dann die sieben Einstellungen durch, die eine Nachricht auf dem Transport schützen, und zeigt für jede, was sie schützt, was nicht, und wie sie offen versagt, wenn sie falsch steht. Von dort zu DANE: warum ein TLSA-Eintrag ohne DNSSEC darunter wertlos ist, warum 3 1 1 und Schlüsselwiederverwendung zählen, und wie ein veralteter Eintrag der eine Fehlschlag ist, der schließt statt öffnet. Dann eine rein lesende Erhebung über britische Banken, die großen Mailprovider und die Zertifizierungsstellen, die zählt, wie viele davon überhaupt irgendetwas davon tun.

22. Oktober 2026 · 19 Minuten · 4300 Wörter · Damien Dye
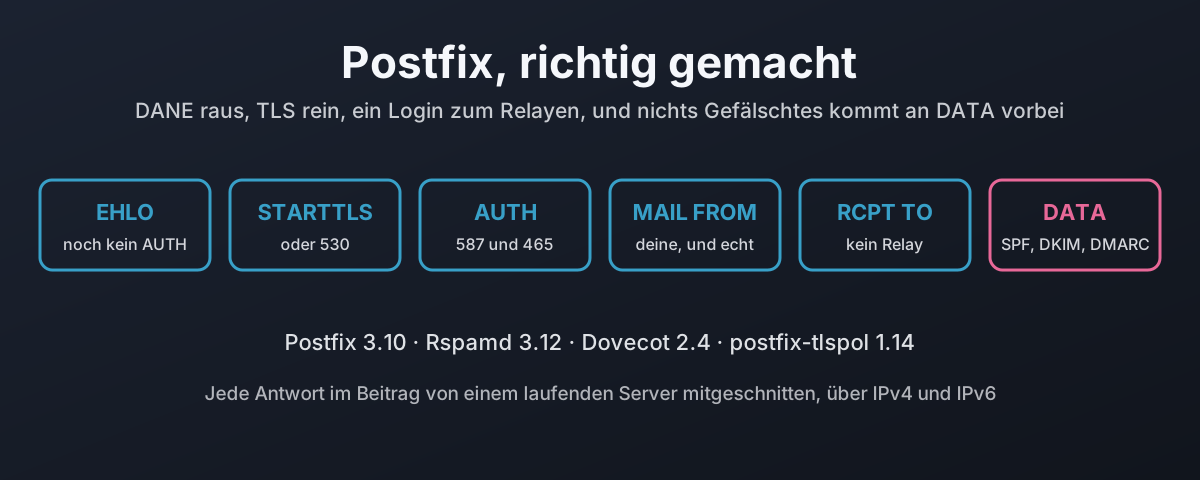
Eine SMTP-Sitzung als sechs Stufen, jede mit der Regel, die dort zurückweist

Postfix, DANE und jede Einstellung richtig gemacht

Ab Werk sendet Postfix im Klartext, wenn die Gegenseite kein TLS anbietet, und nimmt Mail von jedem an, der behauptet, irgendwer zu sein. Das ist der andere Aufbau: Postfix 3.10.13 mit Dovecot für Logins, Rspamd für SPF, DKIM und DMARC und postfix-tlspol für DANE und MTA-STS. Kein Klartext rein oder raus, Port 25 relayed nie, ein Login besitzt seine Adressen im Envelope und im From-Header, Absenderdomains, die nicht existieren, werden abgelehnt, und eine manipulierte oder gefälschte Nachricht kommt nie an DATA vorbei. Jede Antwort wurde in einem Labor über IPv4 und IPv6 mitgeschnitten, samt der sechs Einstellungen, die stillschweigend nichts tun, bis auch etwas anderes gesetzt ist, der certbot-Voreinstellung, die DANE bei der Erneuerung bricht, und was das alles dich bei weitergeleiteter Mail kostet.

22. Oktober 2026 · 21 Minuten · 4700 Wörter · Damien Dye
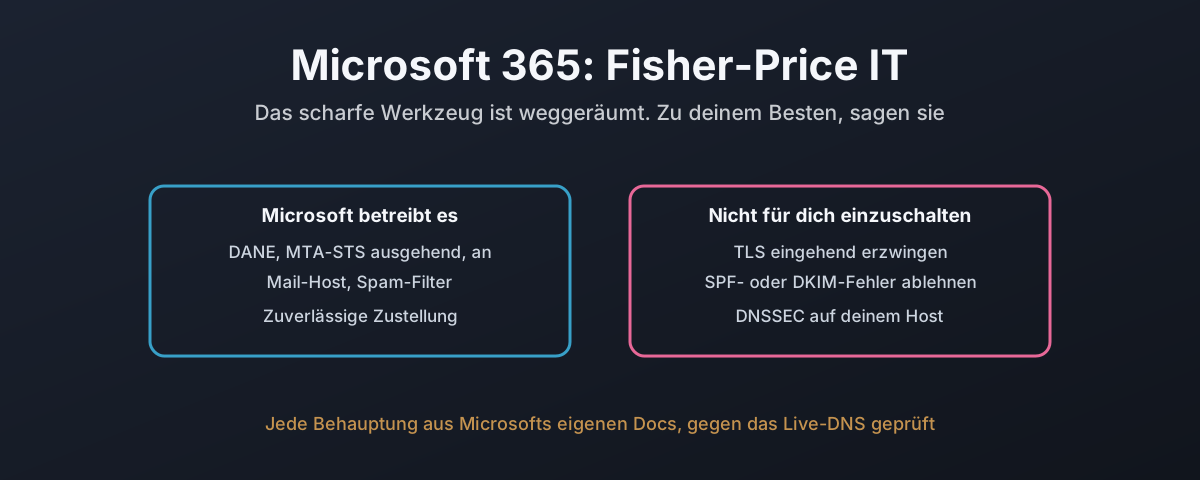
Eine Aufteilung zwischen den Einstellungen, die Microsoft 365 für dich steuert, und den wenigen, die du selbst konfigurierst, mit den markierten Regeln, die es nicht erfüllen kann

Microsoft 365: Die Fisher-Price-IT-Edition

Die meisten Organisationen betreiben keinen eigenen Mailserver. Sie bezahlen Microsoft, und Exchange Online erledigt die Arbeit. Also hält dieser Beitrag Microsoft 365 an genau die Hausregeln, die die Postfix- und Stalwart-Aufbauten erfüllt haben, und zwar mit nichts als Microsofts eigener Dokumentation und Read-only-DNS gegen echte Mandanten. Einige Regeln erfüllt es gut: DANE ausgehend und MTA-STS sind standardmäßig an, und DANE eingehend mit DNSSEC ist endlich GA geworden. Mehrere kann es gar nicht erfüllen. Es gibt keinen dokumentierten Weg, eingehendes TLS von jedem Absender zu verlangen, keinen Weg, einen SPF-Hard-Fail an der Tür abzulehnen, nichts, das allein wegen einer fehlgeschlagenen DKIM-Signatur ablehnt, und keine Kontrolle, die Mail von einer nicht existierenden Absenderdomain verwirft. DNSSEC ist für den Mail-Host, den jeder Mandant tatsächlich nutzt, ausdrücklich nicht geplant. Der IPv6-Rollout, der sechs Monate dauern sollte, hat das Postfach des NCSC zwei Jahre später über IPv6 unerreichbar gelassen. Und die Dokumentation widerspricht sich selbst bei Wildcards, bei SPF und bei DNSSEC. Das ist die Plattform, auf der der Großteil der Mail des Landes läuft, und das ist es, was sie dich tun lässt und was nicht.

22. Oktober 2026 · 12 Minuten · 2710 Wörter · Damien Dye
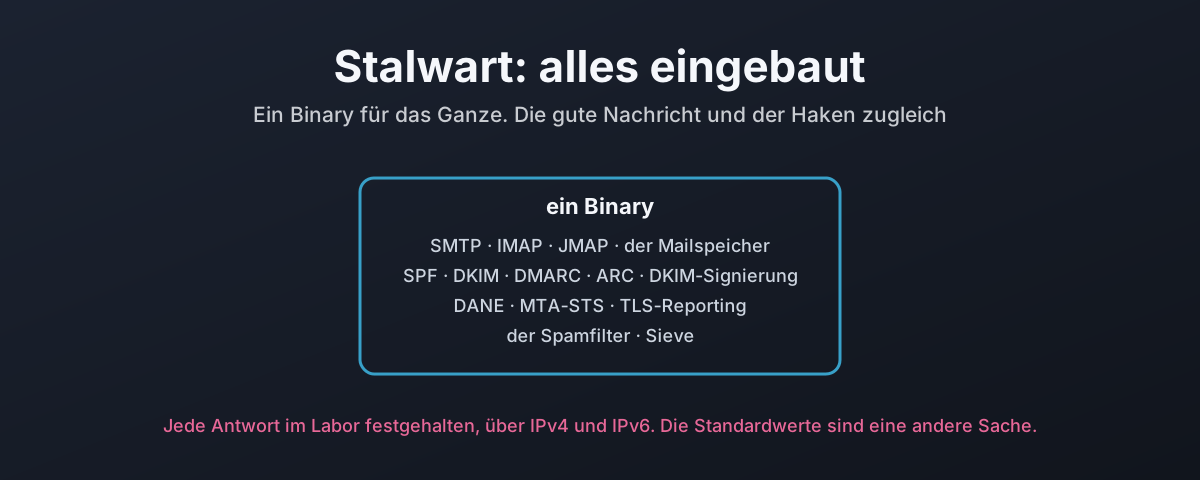
Stalwart als ein Binary, das den ganzen Mail-Stack enthält, gegen den Postfix-Aufbau aus vier Paketen

Stalwart: DANE und der Rest, eingebaut

Stalwart ist ein ganzer Mailserver in einem Binary: SMTP und IMAP und JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-Reporting, ein Spamfilter und der Mailspeicher, ohne Milter zum Verdrahten und ohne Policy-Daemon daneben. Dieser Beitrag hält es an dieselben Hausregeln wie den Postfix-Aufbau und fängt jede Antwort im Labor ein. Die Regeln gehen alle an, aber die Geschichte steckt im Detail: die Einstellungen liegen in einer Datenbank statt in einer Datei, die Standardeinstellungen ab Werk akzeptieren Klartext und eine manipulierte Rechnung, jede Regel landet in einem anderen von vier Konfigurationsmechanismen, die Ablehnung bei DKIM-Fehler braucht ein Sieve-Skript, weil die eingebaute Prüfung einen manipulierten Body als neutral meldet, die Unbekannter-Absender-Prüfung läuft erst, wenn die ganze Nachricht da ist, und versagt offen bei einem DNS-Fehler, und der MTA-STS-Sender bounct beim ersten Versuch, wo der Standard eine Zurückstellung verlangt. Eingebaut ist wirklich weniger zusammenzudrahten. Es ist nicht dasselbe wie sicher per Standard.

22. Oktober 2026 · 12 Minuten · 2530 Wörter · Damien Dye
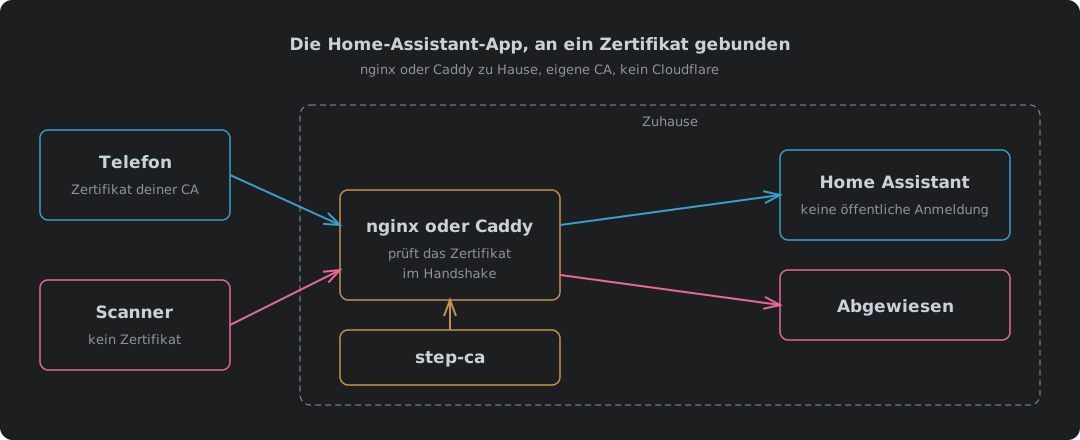
Ein Telefon mit einem Zertifikat deiner eigenen CA kommt zu Hause an nginx oder Caddy vorbei bis zu Home Assistant, während ein Scanner ohne Zertifikat schon im Handshake abgewiesen wird

Die Home-Assistant-App an ein Zertifikat gebunden, mit nginx oder Caddy und ohne Cloudflare

Die Home-Assistant-App mit nginx oder Caddy zu Hause an ein Client-Zertifikat binden, mit step-ca als Zertifizierungsstelle statt Cloudflare. Was sich ändert, wenn Cloudflare aus dem Weg ist, eine nginx- und eine Caddy-Konfiguration, jede getestet ohne Zertifikat, mit einem guten, einem widerrufenen und einem WebSocket-Upgrade über IPv4 und IPv6, warum nginx eine CRL prüfen kann und Caddy nur eine Erlaubnisliste führen kann, die Trusted-Proxy-Einstellungen von Home Assistant, was auf dem Telefon installiert sein muss und wo es an seine Grenzen kommt.

9. Oktober 2026 · 10 Minuten · 2089 Wörter · Damien Dye

Ein VPN aus Einzelteilen: PPP, Tap-Devices und Netcat

Ein VPN sind zwei Aufgaben: etwas, das einen virtuellen Link macht, und etwas, das die Bytes trägt. PPP erledigt die erste seit 1994 und ist es egal, was die zweite ist — deshalb sind PPTP, L2TP und jede Wählleitung, die du je benutzt hast, dasselbe Protokoll über verschiedene Träger. Netcat ist ein Träger. Dieser Beitrag baut es auf beide Arten. Zuerst pppd: die pty-Option und was sie mit einem Pseudo-Terminal macht, die TCP-Variante, die jeder zuerst probiert, warum ein Stream-Protokoll in TCP unter Verlust zusammenbricht, die UDP-Variante, die man nehmen sollte, das asynchrone HDLC-Framing und die ACCM, die entscheidet, wie viel Bandbreite auf das Escapen von Steuerzeichen geht, Adressierung und Routing und IPV6CP, und den Link am Leben halten, wenn der Träger stirbt, ohne es zu sagen. Dann derselbe Tunnel ganz ohne PPP — ein Tap-Device, ein Datagramm pro Frame über UDP, das Längenpräfix, das man über TCP selbst erfinden muss, tun gegen tap, und Bridging. Dann der Teil, für den Netcat keine Antwort hat: den Träger in TLS wickeln mit ncat, stunnel und openssl, und in DTLS mit socat, was die Form ist, die man eigentlich will. Es ist nie wirklich das richtige Werkzeug, und das ist der Punkt: Es zeigt, wie sich Egress verhält, sobald ein Angreifer in deinem Netzwerk Root hat und der ausgehende Zugang nicht standardmäßig blockiert war, und warum Default-Deny an der Grenze die einzige Kontrolle ist, die je real war.

14. September 2026 · 58 Minuten · 12652 Wörter · Damien Dye

Deine Firewall nimmt Anweisungen von Fremden entgegen. Schalte die Protokoll-Helper ab.

Ein Protokoll-Helper — SIP ALG, FTP-Helper, H.323 ALG, conntrack-Helper, nenn ihn, wie dein Hersteller ihn nennt — liest die Nutzlast einer Verbindung, findet dort eine Adresse und einen Port und öffnet dafür ein eingehendes Loch. Er kann nicht erkennen, ob dieser Text von einem echten FTP-Client stammt oder von einem versteckten Formular auf einer Webseite, weil nichts darin das verrät. Samy Kamkar hat den Browser-Fall 2010 gezeigt, NAT Slipstreaming 2020 erneut, und Armis hat ihn 2021 so erweitert, dass jedes Gerät im Netz erreichbar wird, nicht nur der Rechner, der geklickt hat. Die IETF hat 2007 verlangt, dass diese Dinger standardmäßig aus sind, Linux hat sie 2016 abgeschaltet, und die Browser-Hersteller liefern am Ende eine Sperrliste von Ports aus, die sich liest wie ein Verzeichnis der conntrack-Module. Dieser Beitrag geht den Mechanismus Diagramm für Diagramm durch — die Expectation-Tabelle, den Segmentgrenzen-Trick, die H.323-Rufumleitung, den IRC-Helper, der auf die Nachricht eines Fremden anspringt —, nimmt den IPsec-Pass-through-Helper dazu, der ESP überhaupt nicht lesen kann und eingehende Pakete anhand eines SPI steuert, den er im Klartext vorbeiziehen sah, stellt das Ganze der Firewall-Anforderung von Cyber Essentials gegenüber, die er klar reißt, und gibt die Befehle, mit denen du das Ganze auf Linux, Cisco, Juniper, FortiGate und MikroTik abschaltest.

14. September 2026 · 54 Minuten · 12573 Wörter · Damien Dye

IPsec war eine gute Idee. Es ist Zeit, es abzuschalten.

IPsec lag 1995 richtig: unterhalb der Anwendung verschlüsseln, die Security Association an die IP-Adresse binden, jedes Protokoll erbt sie. Dann kam NAT, Carrier-Grade NAT hat den Rest erledigt, und die Lösung bestand darin, das Ganze in UDP zu verpacken und einen Timer laufen zu lassen, damit eine Übersetzungstabelle dich nicht vergisst. Dieser Beitrag zeigt Diagramm für Diagramm, wie es zusammenbricht — die Security Association, die einen umgeschriebenen Header nicht überlebt, die zwei Übersetzer, die heute an jedem CGNAT-Anschluss hängen, der NAT64-Standard, der IPsec ausdrücklich ausschließt, der Tunnel, der keine zweite Leitung nutzen kann, weil ESP keine Ports hat, die MTU, für die sich niemand zuständig fühlt, und L2TP und PPTP als die zwei Protokolle, die hier nie hingehört haben. Dazu die Herstellerdokumentation von Cisco, Juniper und Microsoft, die all das einräumt, die achtzehn Bestandteile, die sich IPsec-VPN nennen, darunter zwei, die nie ein Standard waren, warum das Fisher-Price OS nie wirklich mit einem offenen Stack zusammengearbeitet hat, eine funktionierende Diagnosemethode für die Zeit, in der du IPsec noch betreibst, und die Begründung, das Ganze mit festen Terminen stillzulegen.

13. September 2026 · 65 Minuten · 16183 Wörter · Damien Dye

Ping: das Diagnosewerkzeug, das viel mehr öffnet

Ping, nicht der Rest von ICMP, ist die Haftung: Echo ist ein Kanal, den jeder Host mit deinen eigenen Byte beantworten muss, ein Netz, das ‚nur Ping erlaubt‘, hat also schon ein volles VPN nach draußen. Der Beitrag geht zuerst die Bedrohung durch — was sie deinen Ausgang kostet, und wie ein Besucher in deinem WLAN oder an einer offenen Ethernet-Buchse eines öffnet —, dann drei funktionierende Tunnel allein auf Ping (Hans, icmptunnel und ein kurzer Python-Tunnel mit AES-128), die MTU- und IPv6-Fallen, und die Regel, die es schließt: Echo verwerfen, die Fehler behalten, in nftables, pf, Cisco, Junos, MikroTik und Windows.

1. September 2026 · 35 Minuten · 7479 Wörter · Damien Dye