Skip to content
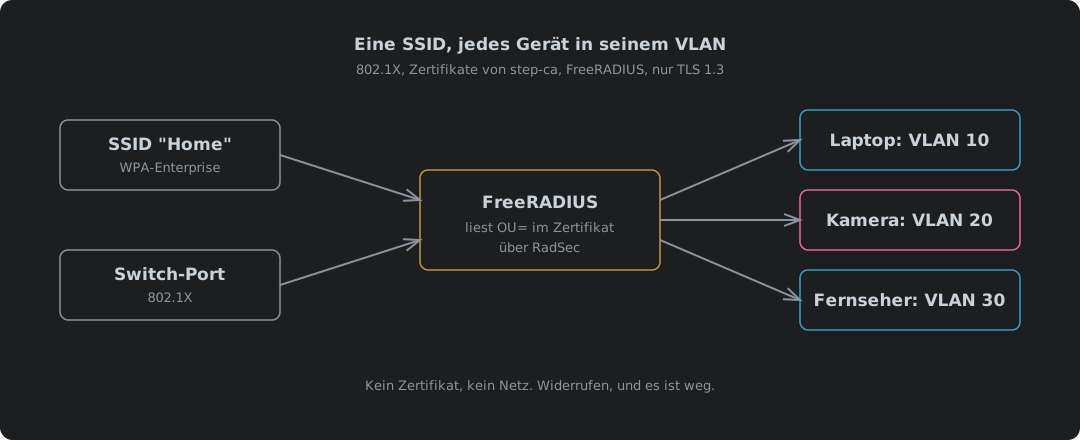
Eine SSID und ein Switch-Port speisen einen RADIUS-Server, der die Rolle im step-ca-Zertifikat jedes Geräts liest und den Laptop in VLAN 10, die Kamera in VLAN 20 und den Fernseher in VLAN 30 schickt

Eine SSID, jedes Gerät in seinem eigenen VLAN: 802.1X mit Zertifikaten von step-ca

Zertifikatsbasiertes 802.1X (EAP-TLS) für kabelgebundene Switch-Ports und eine einzige WPA2/WPA3-Enterprise-SSID, bei dem der RADIUS-Server entscheidet, in welchem VLAN jedes Gerät landet. step-ca 0.30.2 stempelt eine Rolle in jedes Gerätezertifikat und verweigert eins ohne; FreeRADIUS 3.2.10 ordnet diese Rolle einem VLAN zu, lässt eine Liste pro Gerät sie übersteuern und läuft nur mit TLS 1.3. Warum ein gemeinsames WLAN-Passwort das Problem ist, warum Zertifikate und warum TLS 1.3, die Widerrufsfalle, bei der FreeRADIUS eine neue CRL bei einem HUP ignoriert, wem ein Gerät vertraut, das den Servernamen nicht prüft, der Schutz des RADIUS-Verkehrs selbst mit Message-Authenticator und RadSec über TLS 1.3, radsecproxy für Geräte, die nur UDP sprechen, ein Kabelport und ein WLAN durchgehend simuliert, die Einstellungen bei Netgear und TP-Link, die Client-Einstellungen für Linux, Apple und Android, jede Konfigurationsdatei komplett und als Download, und warum so viele Admins und MSPs sich immer noch nicht die Mühe machen und Cyber Essentials es nicht von ihnen verlangt.
13. Oktober 2026 · 49 Minuten · 11538 Wörter · Damien Dye
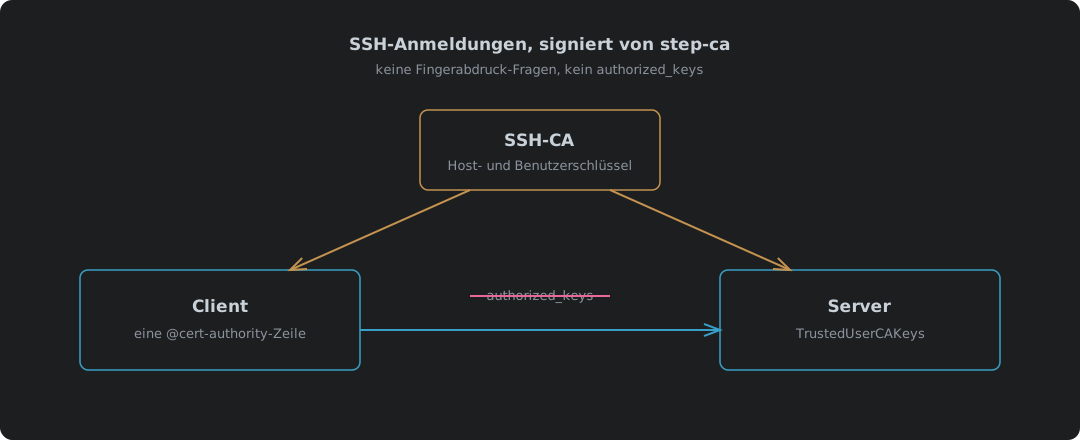
Die SSH-CA von step-ca signiert einen Host-Schlüssel und einen Benutzerschlüssel; der Client vertraut der Host-CA und der Server der Benutzer-CA, also führt keiner eine Liste von Schlüsseln

SSH-Anmeldungen, signiert von step-ca: Schluss mit authorized_keys

step-ca 0.30.2 als SSH-Zertifizierungsstelle, getestet mit OpenSSH 10.0. Warum Zertifikate besser sind als authorized_keys und Vertrauen beim ersten Kontakt, das Einschalten der SSH-CA bei der ersten Einrichtung von step-ca, das Signieren eines Host-Schlüssels (und die Reihenfolge der Argumente, über die man stolpert), die zwei Zeilen in sshd_config und die einzelne @cert-authority-Zeile in known_hosts, ein Benutzerzertifikat für 16 Stunden, vier Anmeldetests einschließlich falschem Benutzer und nicht vertrauenswürdigem Host, das Erneuern eines Host-Zertifikats mit sshpop, und wo es an seine Grenzen kommt.

9. Oktober 2026 · 7 Minuten · 1446 Wörter · Damien Dye
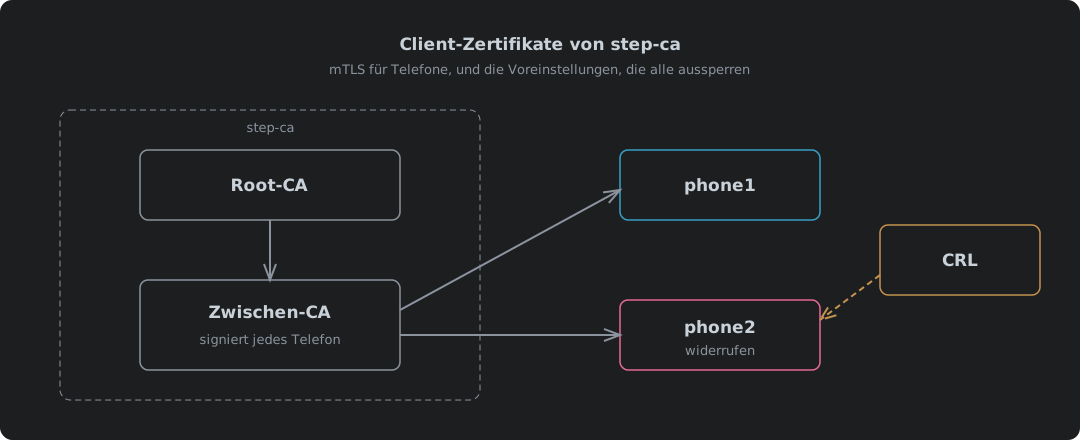
step-ca stellt Telefonen Client-Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Client-Zertifikate von step-ca, und die Voreinstellungen, die alle aussperren

step-ca 0.30.2 stellt Client-Zertifikate für Mutual TLS aus, durchgehend getestet mit nginx 1.30.5 und Caddy 2.11.7. Warum Telefone der schwierige Fall sind, die Anhebung der 24-Stunden-Grenze für Zertifikate in ca.json, das Einschalten der CRL, warum sie mit „different CRL scope“ scheitert, bis idpURL und eine Vorlage einen passenden Verteilungspunkt eintragen, die Root-CRL, die nginx für die ganze Kette braucht, das Veröffentlichen der CRLs über einfaches HTTP auf IPv4 und IPv6, der Refresh-Job, der verhindert, dass eine abgelaufene CRL alle aussperrt, und das Ausstellen, Verpacken, Installieren und Widerrufen des Zertifikats eines Telefons.

9. Oktober 2026 · 11 Minuten · 2467 Wörter · Damien Dye
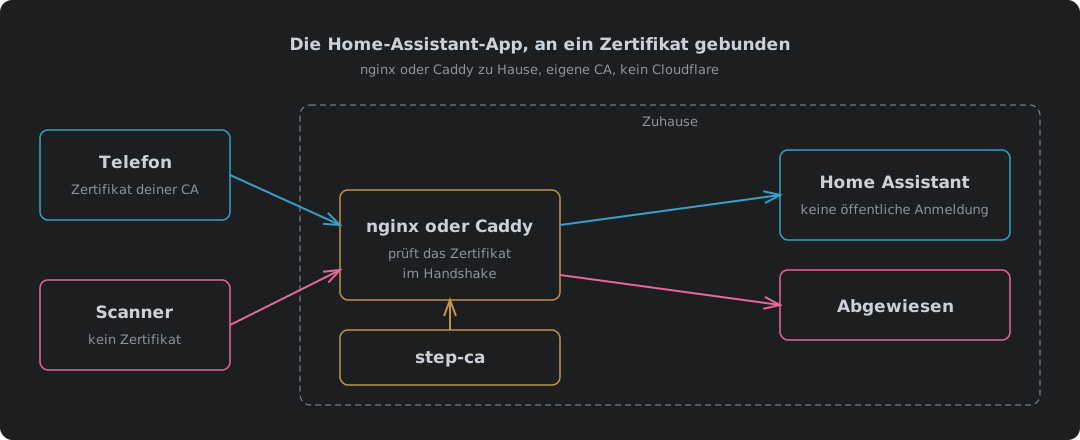
Ein Telefon mit einem Zertifikat deiner eigenen CA kommt zu Hause an nginx oder Caddy vorbei bis zu Home Assistant, während ein Scanner ohne Zertifikat schon im Handshake abgewiesen wird

Die Home-Assistant-App an ein Zertifikat gebunden, mit nginx oder Caddy und ohne Cloudflare

Die Home-Assistant-App mit nginx oder Caddy zu Hause an ein Client-Zertifikat binden, mit step-ca als Zertifizierungsstelle statt Cloudflare. Was sich ändert, wenn Cloudflare aus dem Weg ist, eine nginx- und eine Caddy-Konfiguration, jede getestet ohne Zertifikat, mit einem guten, einem widerrufenen und einem WebSocket-Upgrade über IPv4 und IPv6, warum nginx eine CRL prüfen kann und Caddy nur eine Erlaubnisliste führen kann, die Trusted-Proxy-Einstellungen von Home Assistant, was auf dem Telefon installiert sein muss und wo es an seine Grenzen kommt.

9. Oktober 2026 · 10 Minuten · 2088 Wörter · Damien Dye
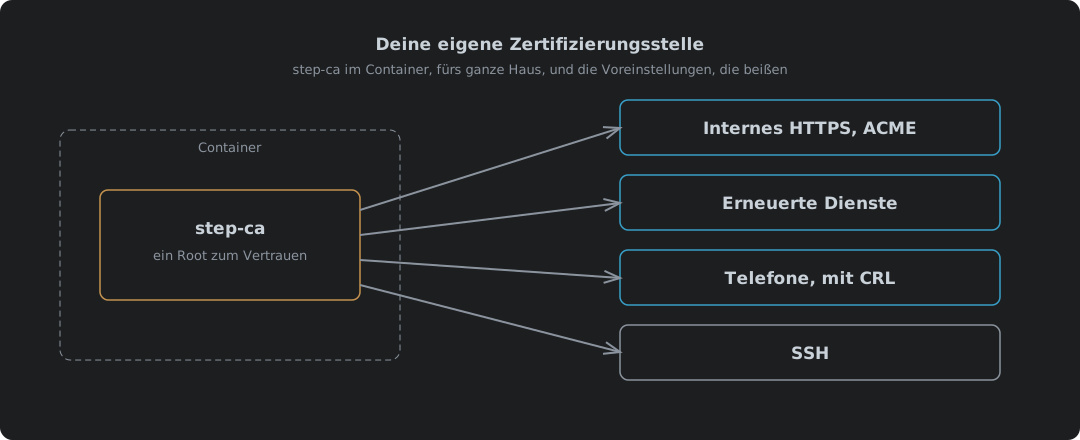
step-ca in einem Container stellt Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Deine eigene Zertifizierungsstelle: step-ca im Container

Smallsteps step-ca 0.30.2 in einem Podman- oder Docker-Container als Zertifizierungsstelle für alles im Haus, alles getestet. Warum eine private CA für interne Namen besser ist als selbstsignierte Zertifikate und öffentliche, der Start mit eingeschaltetem ACME und SSH, die zwei Passwörter, die das Image erzeugt, und wohin jedes gehört, der Root auf jedem Gerät, internes HTTPS für Caddy oder alles andere, was ACME spricht, und step ca renew für Dienste, die es nicht tun. Client-Zertifikate und SSH haben je einen eigenen Beitrag.

9. Oktober 2026 · 7 Minuten · 1643 Wörter · Damien Dye
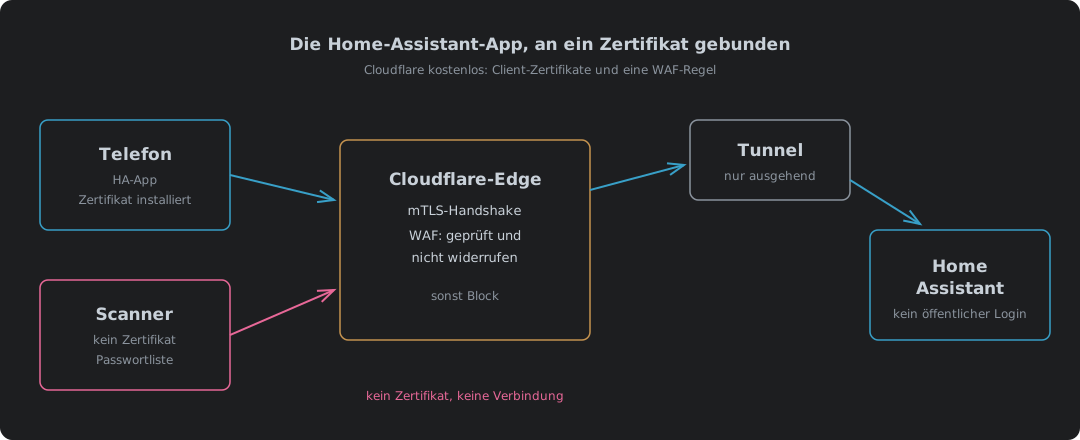
Ein Telefon mit Client-Zertifikat besteht die Prüfung an Cloudflares Edge und erreicht Home Assistant durch einen Tunnel, während ein Scanner ohne Zertifikat am Edge blockiert wird

Die Home-Assistant-App über Cloudflare, an ein Zertifikat gebunden, im kostenlosen Tarif

Home Assistant unterwegs aus der Android-App erreichen, ohne eine Anmeldeseite ins Internet zu stellen. Wie sich die Wege für den Fernzugriff bei Angriffsfläche, echten Kosten (Maschinenlast und DDoS ebenso wie die Rechnung), Sperrrisiko und Akku vergleichen, warum Cloudflare Access und Service-Tokens nicht zur App passen, wie die Client-Zertifikate des kostenlosen Tarifs und eine WAF-Regel einen Tunnel-Hostnamen an die Telefone binden, die ein Zertifikat haben, welche Einstellungen Home Assistant für den Reverse Proxy braucht (vertrauenswürdige Proxys, IP-Sperren, externe URL, Verbindungssicherheit), das Bauen der PKCS12-Datei und wo es an seine Grenzen kommt. Eine selbst betriebene Variante mit nginx oder Caddy ist ein eigener Beitrag.

9. Oktober 2026 · 14 Minuten · 3543 Wörter · Damien Dye