Skip to content
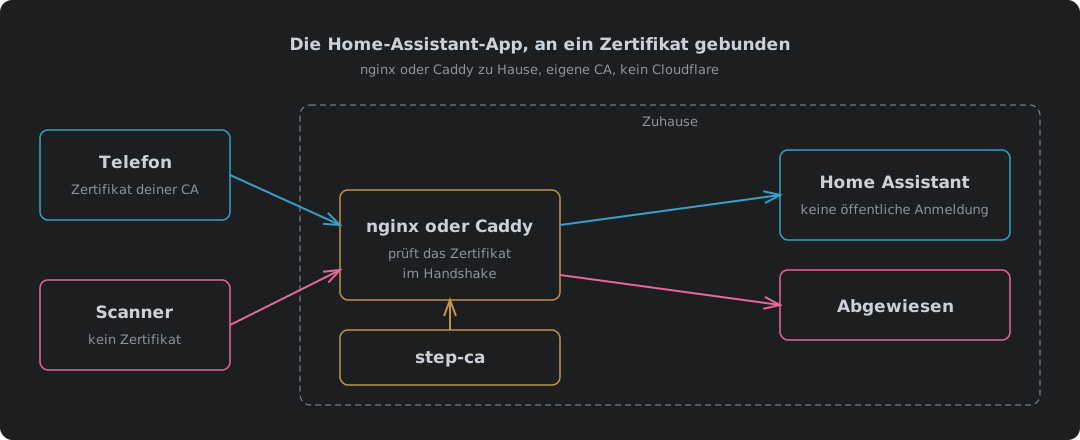
Ein Telefon mit einem Zertifikat deiner eigenen CA kommt zu Hause an nginx oder Caddy vorbei bis zu Home Assistant, während ein Scanner ohne Zertifikat schon im Handshake abgewiesen wird

Die Home-Assistant-App an ein Zertifikat gebunden, mit nginx oder Caddy und ohne Cloudflare

Die Home-Assistant-App mit nginx oder Caddy zu Hause an ein Client-Zertifikat binden, mit step-ca als Zertifizierungsstelle statt Cloudflare. Was sich ändert, wenn Cloudflare aus dem Weg ist, eine nginx- und eine Caddy-Konfiguration, jede getestet ohne Zertifikat, mit einem guten, einem widerrufenen und einem WebSocket-Upgrade über IPv4 und IPv6, warum nginx eine CRL prüfen kann und Caddy nur eine Erlaubnisliste führen kann, die Trusted-Proxy-Einstellungen von Home Assistant, was auf dem Telefon installiert sein muss und wo es an seine Grenzen kommt.
9. Oktober 2026 · 10 Minuten · 2088 Wörter · Damien Dye
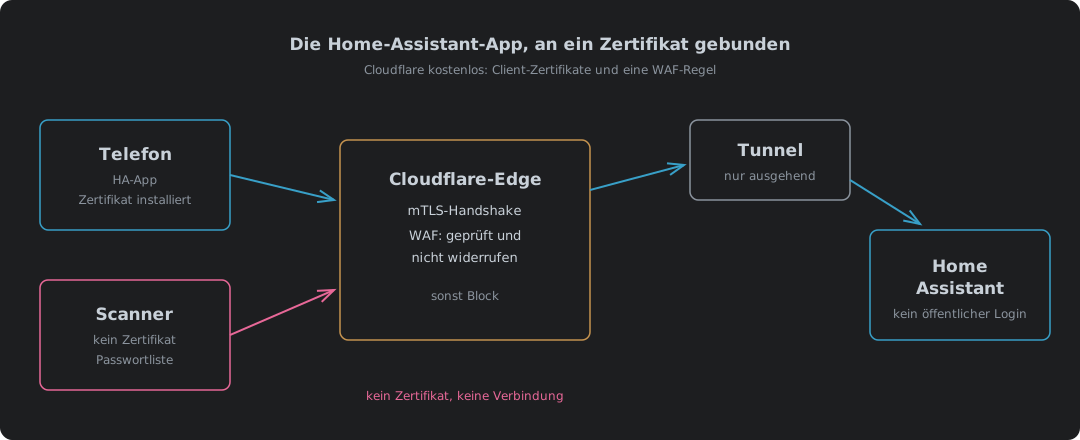
Ein Telefon mit Client-Zertifikat besteht die Prüfung an Cloudflares Edge und erreicht Home Assistant durch einen Tunnel, während ein Scanner ohne Zertifikat am Edge blockiert wird

Die Home-Assistant-App über Cloudflare, an ein Zertifikat gebunden, im kostenlosen Tarif

Home Assistant unterwegs aus der Android-App erreichen, ohne eine Anmeldeseite ins Internet zu stellen. Wie sich die Wege für den Fernzugriff bei Angriffsfläche, echten Kosten (Maschinenlast und DDoS ebenso wie die Rechnung), Sperrrisiko und Akku vergleichen, warum Cloudflare Access und Service-Tokens nicht zur App passen, wie die Client-Zertifikate des kostenlosen Tarifs und eine WAF-Regel einen Tunnel-Hostnamen an die Telefone binden, die ein Zertifikat haben, welche Einstellungen Home Assistant für den Reverse Proxy braucht (vertrauenswürdige Proxys, IP-Sperren, externe URL, Verbindungssicherheit), das Bauen der PKCS12-Datei und wo es an seine Grenzen kommt. Eine selbst betriebene Variante mit nginx oder Caddy ist ein eigener Beitrag.

9. Oktober 2026 · 14 Minuten · 3543 Wörter · Damien Dye