Skip to content
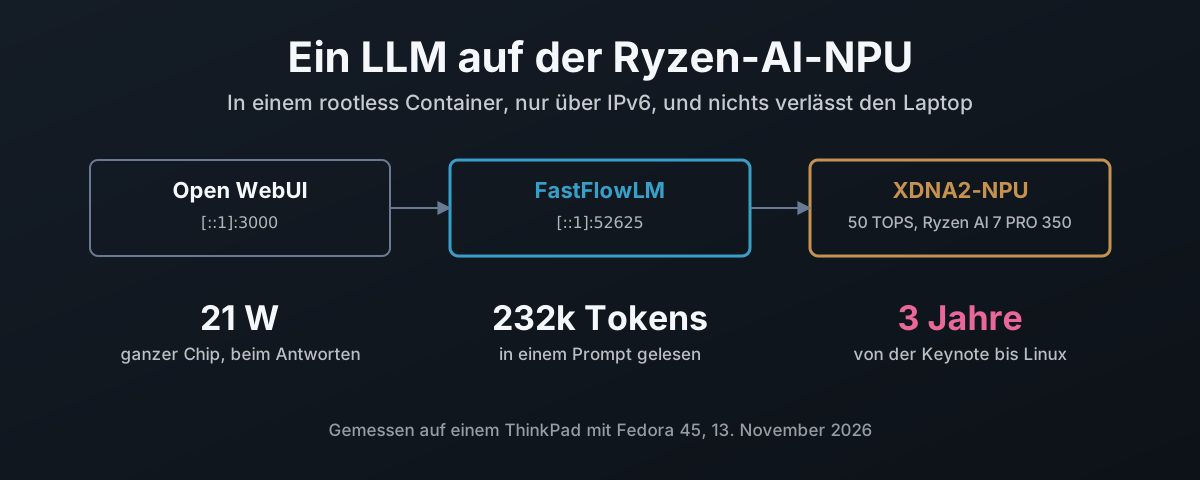
Open WebUI zu FastFlowLM zur XDNA2-NPU über IPv6-Loopback: 21 W beim Antworten, 232.000 Tokens in einem Prompt, drei Jahre von AMDs Keynote bis Linux

Ein LLM auf der Ryzen-AI-NPU, im Container

Die NPU in einem Ryzen-AI-Laptop sind 50 TOPS, die auf den meisten Linux-Installationen brachliegen. Dieser Beitrag zeigt, wie man AMDs amdxdna-Treiber baut und nur das Kernelmodul auf dem Host behält, wie man FastFlowLM mit AMDs XRT-Runtime in einen rootless podman-Container baut, der genau zu diesem Treiber passt, alles an IPv6-Loopback bindet und mit Quadlet beim Booten startet. Dann, was es leistet: neun Modelle im Benchmark, ein Kontexttest mit 232.000 Tokens, Whisper-Spracherkennung mit zehnfacher Echtzeit, Open WebUI und die 7.000 versteckten Tokens, die es an jede Nachricht hängte, und Geschwindigkeit und Energie der NPU gemessen gegen llama.cpp auf der Radeon-860M-iGPU. Zuletzt die Zeitleiste: drei Jahre von AMDs Ankündigung von Ryzen AI bis zu einem Sprachmodell auf seiner NPU unter Linux, geliefert von einem Projekt, das AMD nicht gestartet hat, während die Arbeit in Copilot+ auf dem Fisher-Price OS (Windows) floss statt ins Rechenzentrum und in die Linux-Werkzeuge, die KI-Profis tatsächlich benutzen.
13. November 2026 · 24 Minuten · 5715 Wörter · Damien Dye

Den TSC geradeziehen, wenn deine Firmware kaputt ist

Vier Monate lang übergab mein ThinkPad E595 Linux bei jedem Boot einen CPU-Kern drei Sekunden hinter den anderen sieben, und der Kernel ließ den TSC für HPET fallen. Was die Warnung bedeutet, warum eine AMD-Zen-Maschine sie von Linux aus nicht reparieren kann, was 40 Boots im Journal über die Firmware sagen, warum tsc=reliable die falsche Antwort ist und wie tscsync die Zähler in UEFI misst und verschiebt, bevor der Kernel sie überhaupt sieht, samt dem einen Kern, den es als BAD markierte und den Linux trotzdem annahm. Aktualisiert für BIOS 1.30: Es behebt den Versatz nicht, und der Clocksource-Watchdog des Kernels ließ den TSC an zwei Boots fallen, obwohl tscsync die Kerne abgeglichen hatte. Mit tsc=nowatchdog hielt er, und eine fünfminütige Prüfung gegen die Echtzeituhr, Quellcode inklusive, fand keine Warps und keine Drift. Zuletzt, was der Rückfall auf jedem KVM-Hypervisor anrichtet, Proxmox oder nicht: Die Master Clock fällt weg, Gäste verlieren ihr schnelles Uhrlesen, und auf diesem Laptop wurde ein Uhrlesen im Gast siebenmal langsamer.

11. Oktober 2026 · 23 Minuten · 5079 Wörter · Damien Dye

Mein YubiKey meldet mich an. Mein Schlüsselbund hat nie davon erfahren.

Melde dich mit einem YubiKey an, und GNOME fragt trotzdem nach einem Passwort, weil der Login-Schlüsselbund mit einem Passwort verschlüsselt ist, das dein Login nie erzeugt hat. Dieser Beitrag erklärt, warum pam_u2f als sufficient den Schlüsselbund aushungert, was die üblichen Lösungen kosten (leeres Passwort, es trotzdem tippen, das TPM), und die Lösung, die ich gebaut habe: das FIDO2-hmac-secret des Schlüssels, an PIN und Berührung gebunden, entschlüsselt eine gespeicherte Kopie des Kontopassworts und entsperrt oo7-daemon beim Login. Dann, was der Aufbau zutage gefördert hat: Fedora 45 hatte gnome-keyring gegen oo7 getauscht, der Platzhalter-Schlüsselbund von oo7 nimmt das erste Passwort, das du tippst, als sein eigenes, die FIDO2-Werkzeuge lesen eine PIN nur von einem Terminal, und ein Reset-Skript, das mich ganz ohne Schlüsselbund zurückgelassen hätte, wurde gefangen, weil es zuerst gegen einen Wegwerf-Daemon getestet wurde. Die Skripte, ein Installer und dieses Test-Harness stehen zum Download bereit.

7. Oktober 2026 · 11 Minuten · 2469 Wörter · Damien Dye
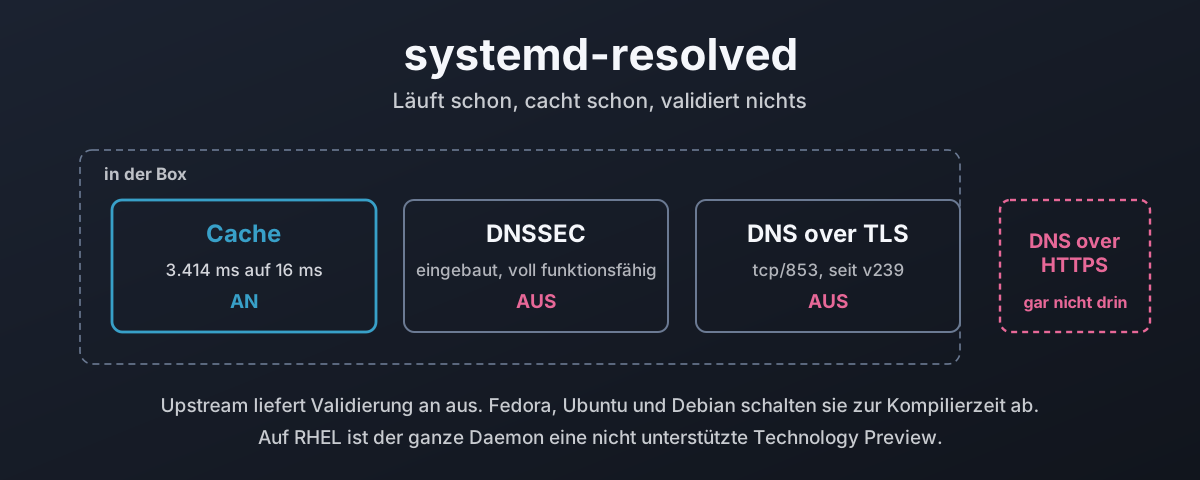
Eine Namensabfrage, die durch den Stub-Listener von systemd-resolved in einen Cache, einen Validator und einen verschlüsselten Transport läuft, wobei Validator und Verschlüsselung abgeschaltet sind

Resolved: Der Resolver, den du schon betreibst

systemd-resolved läuft gerade jetzt auf den meisten Linux-Desktops, cacht jede Abfrage und validiert keine davon. Dieser Beitrag geht den Auflösungspfad von nss-resolve zu den zwei Stub-Listenern ab, misst auf einer echten Maschine, was der Cache wert ist, schaltet DNSSEC an und zeigt die drei Urteile, die es zurückgeben kann, und erklärt, warum Validierung standardmäßig aus ist, obwohl Upstream sie an ausliefert. Dann eine Bestandsaufnahme, wie wenig des Webs tatsächlich signiert ist, DNS over TLS und seine Falle zwischen strikt und opportunistisch, und die DNS-over-HTTPS-Unterstützung, die seit 2018 gefordert wird und immer noch nicht existiert. Am Ende, was Fedora, Ubuntu, Debian und die RHEL-Familie jeweils ausliefern, wie du es in jedes davon einhängst, und warum die Funktionen, die deine Distribution abgeschaltet hat, Voreinstellungen sind und kein fehlender Code.

27. September 2026 · 38 Minuten · 8332 Wörter · Damien Dye

Webex sucht deine Zertifikate auf einem Cisco-Build-Server

Webex 46.8.0.35631 auf Fedora 44 sitzt hinter einem gelben Banner mit der Aufschrift „Offline - No internet connection“, während jedes andere Programm auf der Maschine ohne Murren ins Internet kommt. Es hat die VoIP-Leitung totgelegt. Das Netz war nie das Problem: Cisco liefert einen eigenen Fork von OpenSSL mit und hat ihn mit OPENSSLDIR auf /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl gebaut, einem Verzeichnis, das es auf einem Build-Container gibt und sonst nirgends, also lädt es keine Vertrauensanker und jeder Handshake scheitert. Der Beitrag geht der Reihe nach vor: was der kaputte Zustand tatsächlich ist, die mitgelieferte Bibliothek fragen, wo sie ihre Zertifikate vermutet, den exakten Fehlercode außerhalb von Webex reproduzieren, warum nichts warnt, die zwei Lösungen, die nicht funktionieren, und warum, und die eine, die funktioniert. Dann der Build-Prozess: sie haben $ORIGIN für den Code benutzt und drei Datenpfade absolut gelassen, der RPM-Header nennt eine Container-ID, der Container war also schon in der Pipeline und wurde nie benutzt, um das Ergebnis auszuführen, das Paket verlangt eine glibc von 2018, weil sie nicht statisch linken wollen, 2,2 GB werden zweimal ausgeliefert, und es bringt keine Dokumentation und keine als Konfiguration markierte Datei mit. Dann, wie es hätte gebaut werden müssen, die sechs Korrekturen und die einzeilige Prüfung, die das findet. Und zum Schluss der Gegencheck: Cisco hält 98 Einträge im Katalog bekannter ausgenutzter Schwachstellen der CISA, nur Microsoft liegt davor, und ein ungeprüfter Vertrauenspfad und eine ungeprüfte Umgehung sind derselbe Fehler bei unterschiedlichem Einsatz.

15. September 2026 · 41 Minuten · 8850 Wörter · Damien Dye