Skip to content
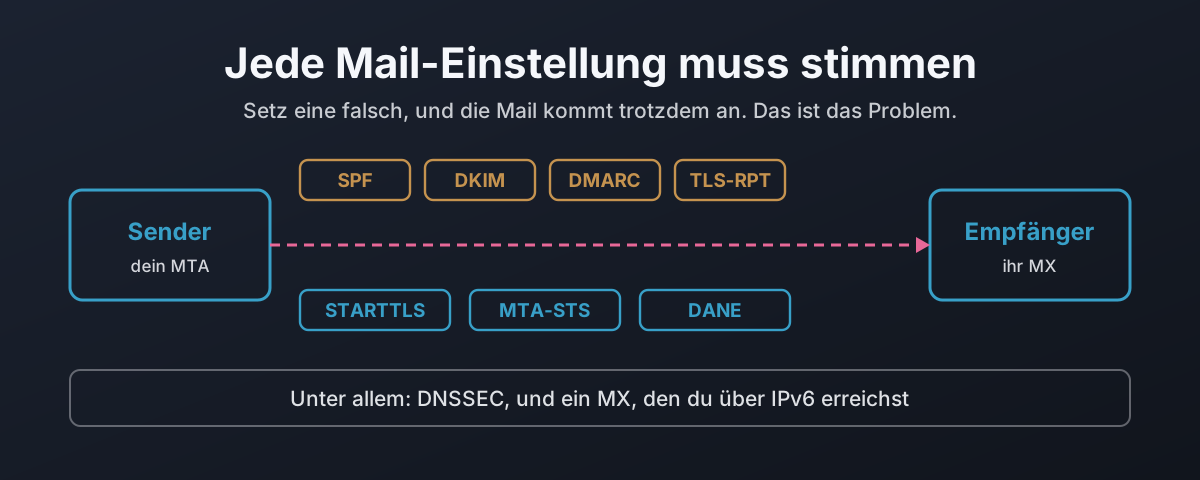
Sieben Mail-Einstellungen entlang des Wegs zwischen zwei Servern, mit DNSSEC und IPv6 darunter

Warum jede Mail-Einstellung stimmen muss

Jede Schicht der E-Mail-Sicherheit ist darauf ausgelegt, auf Funktionieren zurückzufallen, statt sicher zu versagen. Strippe die STARTTLS-Zeile aus einer Begrüßung, und ein opportunistischer Sender macht im Klartext weiter, was RFC 3207 zugleich als Angriff beschreibt und, auf einem öffentlichen Server, zu verteidigen verbietet. Dieser Beitrag zeichnet diesen Man-in-the-Middle in einem Labor auf und geht dann die sieben Einstellungen durch, die eine Nachricht auf dem Transport schützen, und zeigt für jede, was sie schützt, was nicht, und wie sie offen versagt, wenn sie falsch steht. Von dort zu DANE: warum ein TLSA-Eintrag ohne DNSSEC darunter wertlos ist, warum 3 1 1 und Schlüsselwiederverwendung zählen, und wie ein veralteter Eintrag der eine Fehlschlag ist, der schließt statt öffnet. Dann eine rein lesende Erhebung über britische Banken, die großen Mailprovider und die Zertifizierungsstellen, die zählt, wie viele davon überhaupt irgendetwas davon tun.
22. Oktober 2026 · 19 Minuten · 4300 Wörter · Damien Dye
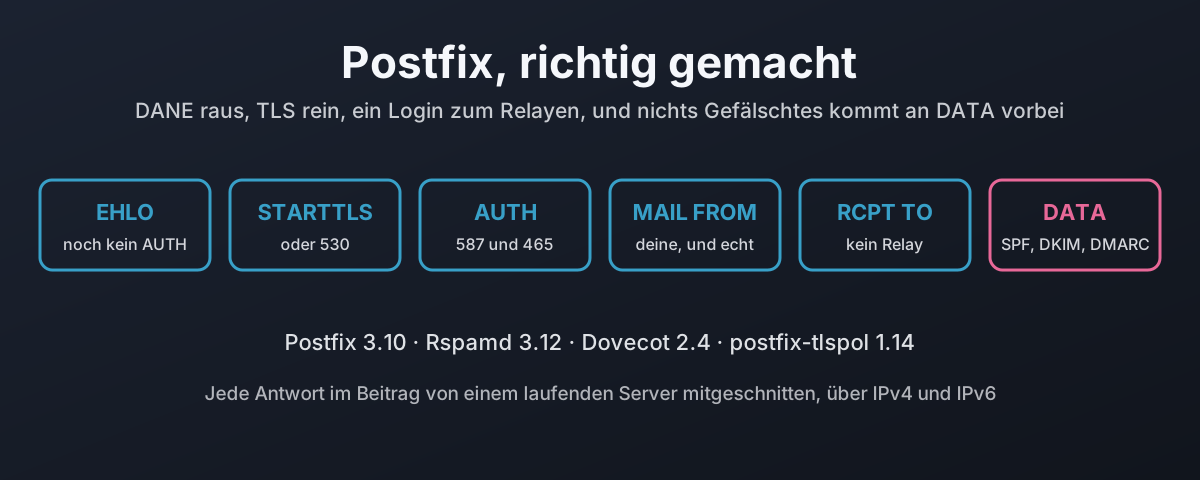
Eine SMTP-Sitzung als sechs Stufen, jede mit der Regel, die dort zurückweist

Postfix, DANE und jede Einstellung richtig gemacht

Ab Werk sendet Postfix im Klartext, wenn die Gegenseite kein TLS anbietet, und nimmt Mail von jedem an, der behauptet, irgendwer zu sein. Das ist der andere Aufbau: Postfix 3.10.13 mit Dovecot für Logins, Rspamd für SPF, DKIM und DMARC und postfix-tlspol für DANE und MTA-STS. Kein Klartext rein oder raus, Port 25 relayed nie, ein Login besitzt seine Adressen im Envelope und im From-Header, Absenderdomains, die nicht existieren, werden abgelehnt, und eine manipulierte oder gefälschte Nachricht kommt nie an DATA vorbei. Jede Antwort wurde in einem Labor über IPv4 und IPv6 mitgeschnitten, samt der sechs Einstellungen, die stillschweigend nichts tun, bis auch etwas anderes gesetzt ist, der certbot-Voreinstellung, die DANE bei der Erneuerung bricht, und was das alles dich bei weitergeleiteter Mail kostet.

22. Oktober 2026 · 21 Minuten · 4700 Wörter · Damien Dye
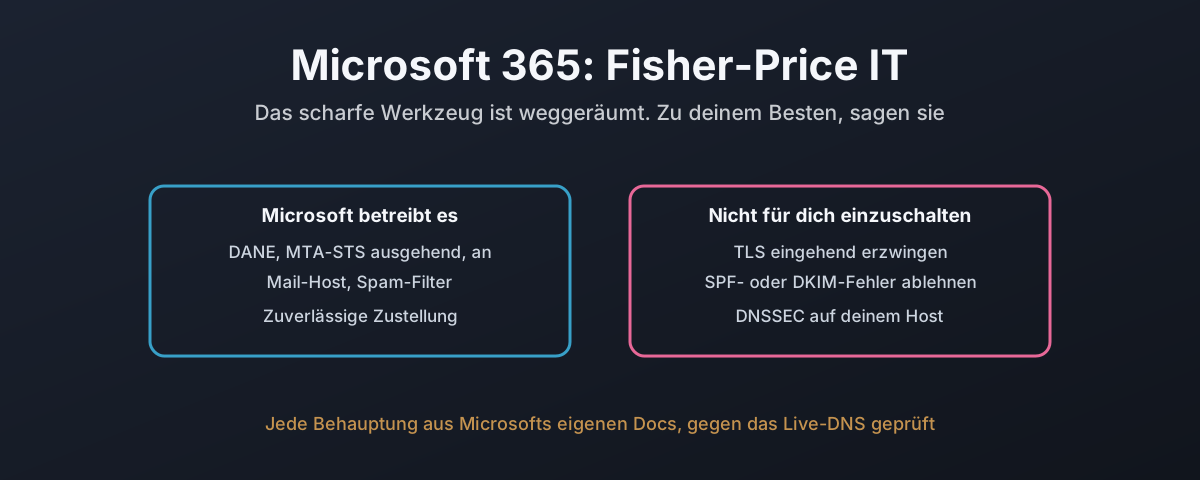
Eine Aufteilung zwischen den Einstellungen, die Microsoft 365 für dich steuert, und den wenigen, die du selbst konfigurierst, mit den markierten Regeln, die es nicht erfüllen kann

Microsoft 365: Die Fisher-Price-IT-Edition

Die meisten Organisationen betreiben keinen eigenen Mailserver. Sie bezahlen Microsoft, und Exchange Online erledigt die Arbeit. Also hält dieser Beitrag Microsoft 365 an genau die Hausregeln, die die Postfix- und Stalwart-Aufbauten erfüllt haben, und zwar mit nichts als Microsofts eigener Dokumentation und Read-only-DNS gegen echte Mandanten. Einige Regeln erfüllt es gut: DANE ausgehend und MTA-STS sind standardmäßig an, und DANE eingehend mit DNSSEC ist endlich GA geworden. Mehrere kann es gar nicht erfüllen. Es gibt keinen dokumentierten Weg, eingehendes TLS von jedem Absender zu verlangen, keinen Weg, einen SPF-Hard-Fail an der Tür abzulehnen, nichts, das allein wegen einer fehlgeschlagenen DKIM-Signatur ablehnt, und keine Kontrolle, die Mail von einer nicht existierenden Absenderdomain verwirft. DNSSEC ist für den Mail-Host, den jeder Mandant tatsächlich nutzt, ausdrücklich nicht geplant. Der IPv6-Rollout, der sechs Monate dauern sollte, hat das Postfach des NCSC zwei Jahre später über IPv6 unerreichbar gelassen. Und die Dokumentation widerspricht sich selbst bei Wildcards, bei SPF und bei DNSSEC. Das ist die Plattform, auf der der Großteil der Mail des Landes läuft, und das ist es, was sie dich tun lässt und was nicht.

22. Oktober 2026 · 12 Minuten · 2710 Wörter · Damien Dye
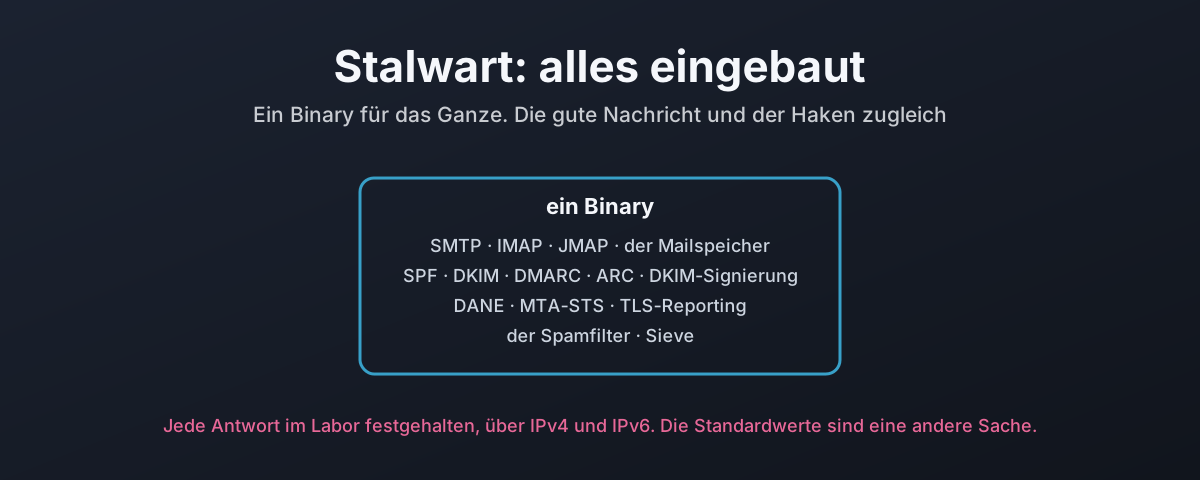
Stalwart als ein Binary, das den ganzen Mail-Stack enthält, gegen den Postfix-Aufbau aus vier Paketen

Stalwart: DANE und der Rest, eingebaut

Stalwart ist ein ganzer Mailserver in einem Binary: SMTP und IMAP und JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-Reporting, ein Spamfilter und der Mailspeicher, ohne Milter zum Verdrahten und ohne Policy-Daemon daneben. Dieser Beitrag hält es an dieselben Hausregeln wie den Postfix-Aufbau und fängt jede Antwort im Labor ein. Die Regeln gehen alle an, aber die Geschichte steckt im Detail: die Einstellungen liegen in einer Datenbank statt in einer Datei, die Standardeinstellungen ab Werk akzeptieren Klartext und eine manipulierte Rechnung, jede Regel landet in einem anderen von vier Konfigurationsmechanismen, die Ablehnung bei DKIM-Fehler braucht ein Sieve-Skript, weil die eingebaute Prüfung einen manipulierten Body als neutral meldet, die Unbekannter-Absender-Prüfung läuft erst, wenn die ganze Nachricht da ist, und versagt offen bei einem DNS-Fehler, und der MTA-STS-Sender bounct beim ersten Versuch, wo der Standard eine Zurückstellung verlangt. Eingebaut ist wirklich weniger zusammenzudrahten. Es ist nicht dasselbe wie sicher per Standard.

22. Oktober 2026 · 12 Minuten · 2530 Wörter · Damien Dye
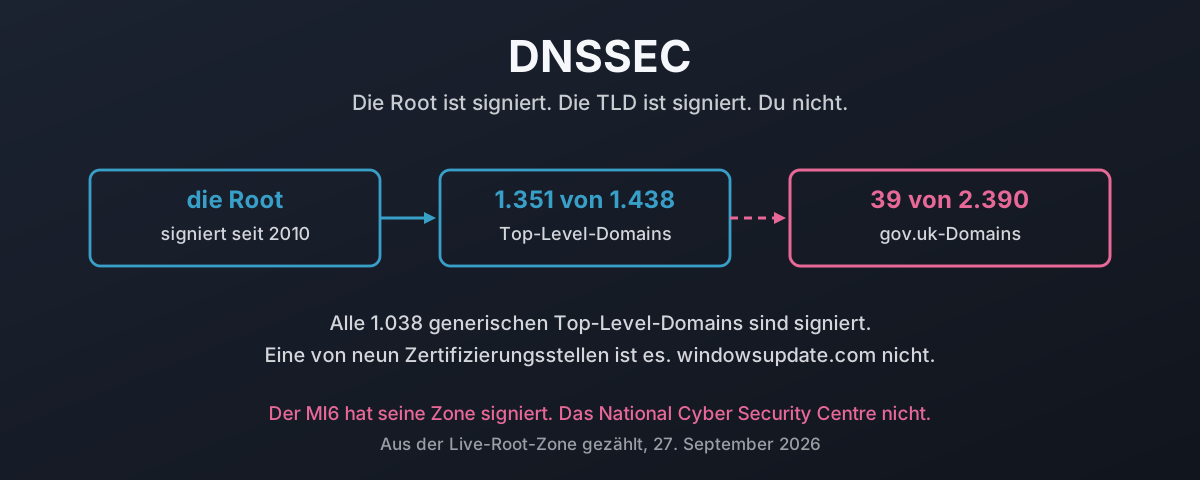
Eine Vertrauenskette, die von der signierten Root über eine signierte TLD läuft und bei einer unsignierten Second-Level-Domain endet, mit den gezählten Werten neben jedem Schritt

DNSSEC: Deinen Verkehr vor Fälschung schützen

Der schwere Teil von DNSSEC war vor Jahren fertig. Am 27. September 2026 aus der Live-Root-Zone gezählt, tragen 1.351 von 1.438 Top-Level-Domains einen DS-Eintrag, und alle 1.038 gTLDs sind signiert. Dann ist schlagartig Schluss. Eine Vollerhebung über jede gov.uk-Domain im amtlichen Register findet 39 signierte von 2.390, die noch auflösen, neun davon Gemeinderäte, während HMRC, der NHS, GCHQ und das National Cyber Security Centre nicht dabei sind. Eine von neun Zertifizierungsstellen hat signiert. Eine von fünf Linux- oder BSD-Distributionen ebenfalls. windowsupdate.com hat gar kein DS. Das hier ist, was eine gefälschte Antwort tatsächlich kostet, was Signieren dagegen tut, warum die üblichen Ausreden den Zahlen nicht standhalten, und ob das eigentliche Problem zweiundvierzig Jahre nach Mockapetris darin besteht, dass fast niemand versteht, was DNS eigentlich verspricht.

27. September 2026 · 47 Minuten · 10589 Wörter · Damien Dye
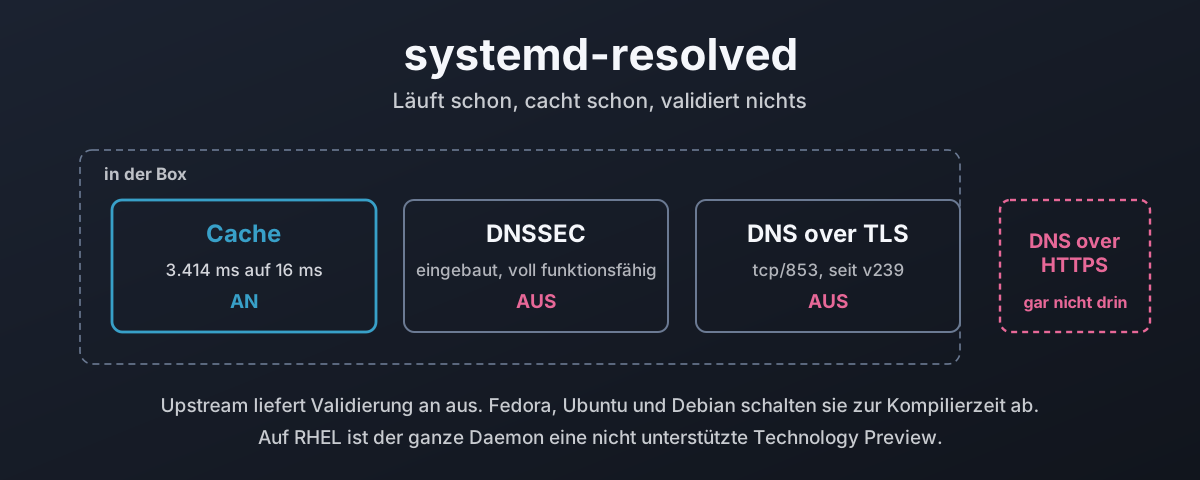
Eine Namensabfrage, die durch den Stub-Listener von systemd-resolved in einen Cache, einen Validator und einen verschlüsselten Transport läuft, wobei Validator und Verschlüsselung abgeschaltet sind

Resolved: Der Resolver, den du schon betreibst

systemd-resolved läuft gerade jetzt auf den meisten Linux-Desktops, cacht jede Abfrage und validiert keine davon. Dieser Beitrag geht den Auflösungspfad von nss-resolve zu den zwei Stub-Listenern ab, misst auf einer echten Maschine, was der Cache wert ist, schaltet DNSSEC an und zeigt die drei Urteile, die es zurückgeben kann, und erklärt, warum Validierung standardmäßig aus ist, obwohl Upstream sie an ausliefert. Dann eine Bestandsaufnahme, wie wenig des Webs tatsächlich signiert ist, DNS over TLS und seine Falle zwischen strikt und opportunistisch, und die DNS-over-HTTPS-Unterstützung, die seit 2018 gefordert wird und immer noch nicht existiert. Am Ende, was Fedora, Ubuntu, Debian und die RHEL-Familie jeweils ausliefern, wie du es in jedes davon einhängst, und warum die Funktionen, die deine Distribution abgeschaltet hat, Voreinstellungen sind und kein fehlender Code.

27. September 2026 · 38 Minuten · 8332 Wörter · Damien Dye

Wer DNS wirklich kontrolliert

Die Root des Internets ist eine 1,5 MB große Textdatei, die eine einzige amerikanische Firma bearbeitet und signiert. Wer DNS wirklich kontrolliert, was die IANA-Übergabe von 2016 geändert hat und was nicht, und was das dokumentierte Protokoll darüber sagt, wie ICANN diese Kontrolle genutzt hat.

25. August 2026 · 48 Minuten · 10123 Wörter · Damien Dye
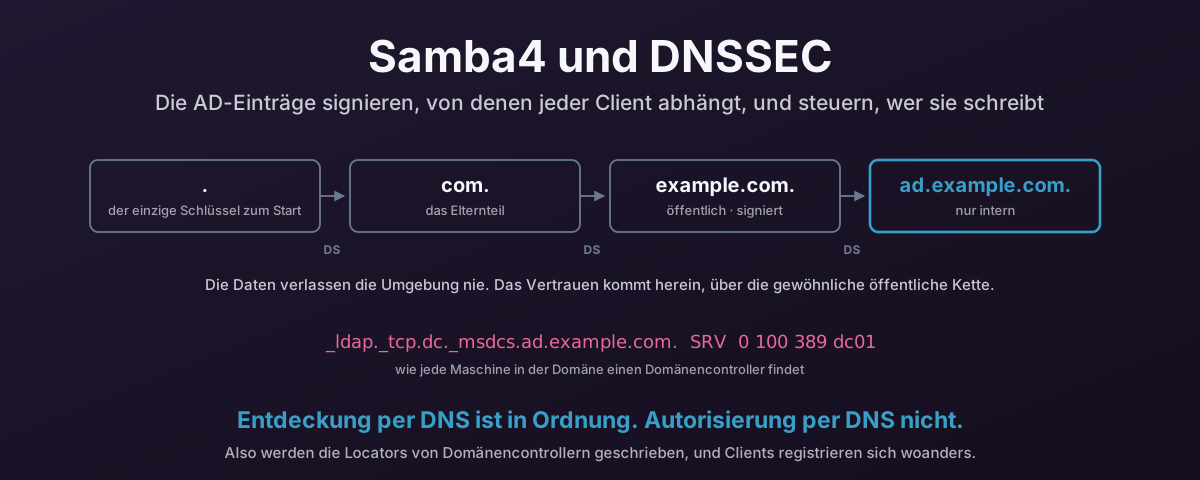
Eine Delegierungskette von der Root hinunter zu einer internen Active-Directory-Zone, mit Client-Schreibzugriffen auf eine separate Sub-Zone beschränkt

Samba4 und das Sichern von AD-Einträgen mit DNSSEC

Jede domänenverbundene Maschine findet ihren Domänencontroller, indem sie DNS nach einem SRV-Eintrag fragt, also sind die _msdcs-Locators die sicherheitskritischsten Einträge, die du besitzt. So veröffentlichst und signierst du sie richtig von einem Samba4-DC: BIND mit dlz_bind9, das das Verzeichnis liest, Inline-Signing, ein Hidden Primary, den Clients nie erreichen, und dynamische Client-Updates aus der Zone herausgehalten, die die Locators hält. Dann, wie du Windows- und Linux-Clients zwingst, die Signaturen wirklich zu prüfen, denn eine signierte Zone, die niemand validiert, verhält sich genau wie eine unsignierte.

24. August 2026 · 62 Minuten · 13048 Wörter · Damien Dye