Skip to content
Zwei Proxmox-Voreinstellungen: Hyper-V-Enlightenments, eingeschaltet durch den OS Type der VM, und CPU-Microcode, eingeschaltet dadurch, wie der Host installiert wurde

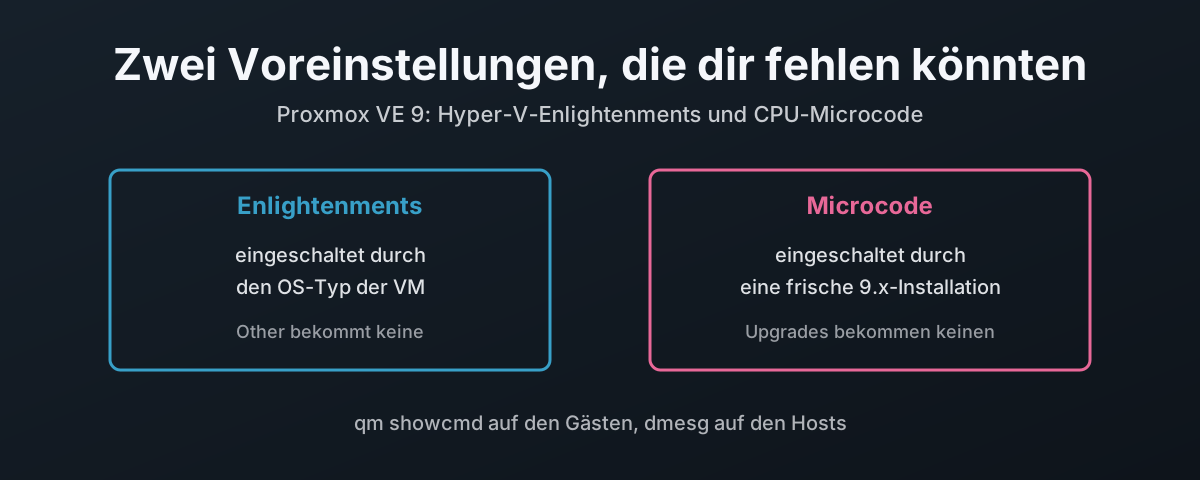
Zwei Voreinstellungen in Proxmox VE 9, die dir vielleicht fehlen: Hyper-V-Enlightenments und CPU-Microcode

Proxmox VE 9 schaltet Hyper-V-Enlightenments für Gäste mit Fisher-Price OS (Windows) ein und installiert CPU-Microcode auf neuen Hosts, aber nur, wenn die VM einen Microsoft-Windows-OS-Typ bekommen hat und der Host vom 9.x-Installer kommt. Das hier behandelt, was die Enlightenments tun, die genauen Regeln, nach denen qemu-server sie auswählt (gemessen auf einem laufenden 9.2-Host), warum das Pinning der Machine-Version ältere VMs vom hv-evmcs-Fix aus dem Juli 2026 fernhält, den pve-qemu-kvm-Build, den dieser Fix braucht, und was jede QEMU-Version seit 10.0 für diese Gäste behoben hat, warum sie auf q35 gehören und nie auf i440fx (wohin der Assistent die meisten von ihnen noch immer schickt), die zwei Flags, die du von Hand setzen kannst, wie du nachweist, was eine VM tatsächlich fährt, woher Microcode kommt (Board-Firmware, Debian und Proxmox’ eigenes Repository), warum ein aktualisierter Host keinen hat (mit einem Intel-Knoten, der vier Intel-Releases zurückliegt, als Beispiel), den Neubau der Initramfs, den die Installation auslöst, und die älteren Kernel, die dieser Neubau auslässt, den Zen-5-RDSEED-Ausfall, der daraus folgt, das Einschalten, einen Rolling Reboot über einen Ceph-Cluster und das Zurückrollen eines schlechten Updates.
27. Oktober 2026 · 24 Minuten · 5929 Wörter · Damien Dye
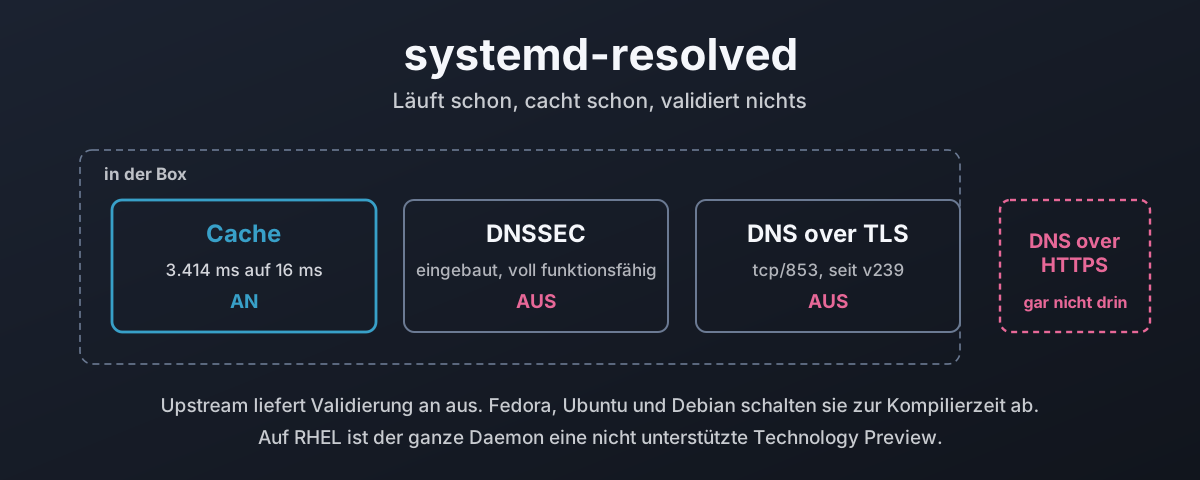
Eine Namensabfrage, die durch den Stub-Listener von systemd-resolved in einen Cache, einen Validator und einen verschlüsselten Transport läuft, wobei Validator und Verschlüsselung abgeschaltet sind

Resolved: Der Resolver, den du schon betreibst

systemd-resolved läuft gerade jetzt auf den meisten Linux-Desktops, cacht jede Abfrage und validiert keine davon. Dieser Beitrag geht den Auflösungspfad von nss-resolve zu den zwei Stub-Listenern ab, misst auf einer echten Maschine, was der Cache wert ist, schaltet DNSSEC an und zeigt die drei Urteile, die es zurückgeben kann, und erklärt, warum Validierung standardmäßig aus ist, obwohl Upstream sie an ausliefert. Dann eine Bestandsaufnahme, wie wenig des Webs tatsächlich signiert ist, DNS over TLS und seine Falle zwischen strikt und opportunistisch, und die DNS-over-HTTPS-Unterstützung, die seit 2018 gefordert wird und immer noch nicht existiert. Am Ende, was Fedora, Ubuntu, Debian und die RHEL-Familie jeweils ausliefern, wie du es in jedes davon einhängst, und warum die Funktionen, die deine Distribution abgeschaltet hat, Voreinstellungen sind und kein fehlender Code.

27. September 2026 · 38 Minuten · 8332 Wörter · Damien Dye