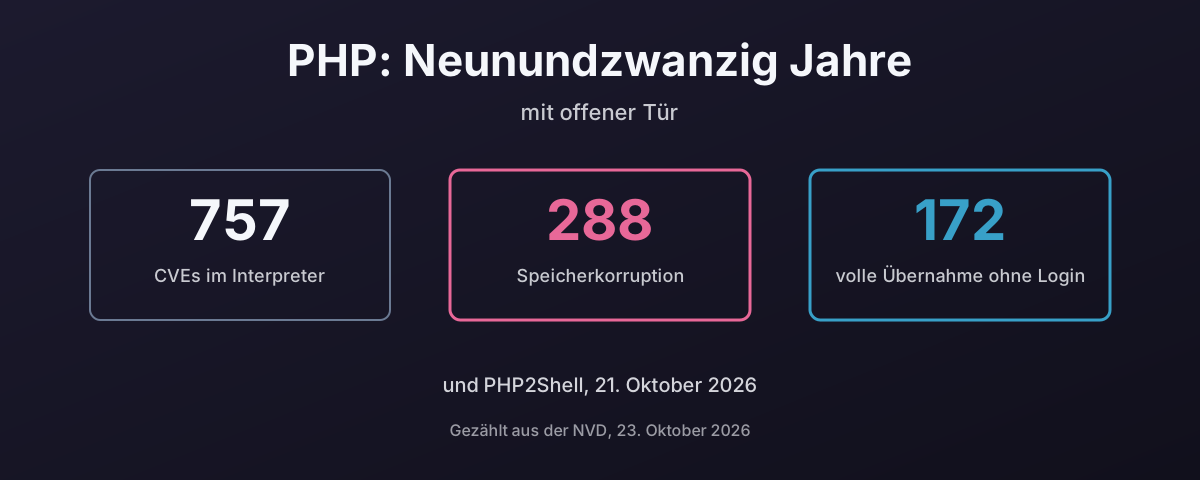
PHP: Neunundzwanzig Jahre mit offener Tür
PHP2Shell, offengelegt am 21. Oktober 2026, ist Remote Code Execution ohne Anmeldung im PHP-Interpreter selbst, in jeder Version bis 5.4 zurück, ausgenutzt, bevor es den Patch gab. Es ist der neueste Eintrag in einer langen Bilanz: 757 CVEs gegen den Interpreter seit 1997, mindestens 288 davon Speicherkorruption und 172 als vollständige Fernübernahme ohne Login bewertet. Dieser Beitrag zählt diese Bilanz aus der NVD und dem CISA-KEV-Katalog nach, erklärt, warum eine C-Engine und eine Sprache, die ein Jahrzehnt brauchte, um register_globals loszuwerden, denselben Fehler zweimal machen, schaut sich an, was WordPress mit den Zahlen macht, wie Web-Shells bleiben und wie man sie stoppt, die zwei Male, als bei php.net selbst eingebrochen wurde, den Anteil des Webs, der noch auf Versionen läuft, die niemand patcht, und warum der übliche Betrieb, ein Prozess mit den Templates, der Logik, dem SQL und dem Datenbankpasswort, jeden dieser Bugs zu allem macht. Und warum ich, der PHP selbst aufgegeben hat, finde, dass du dir den Umstieg auf eine speichersichere Sprache wie Go anschauen solltest.