Skip to content
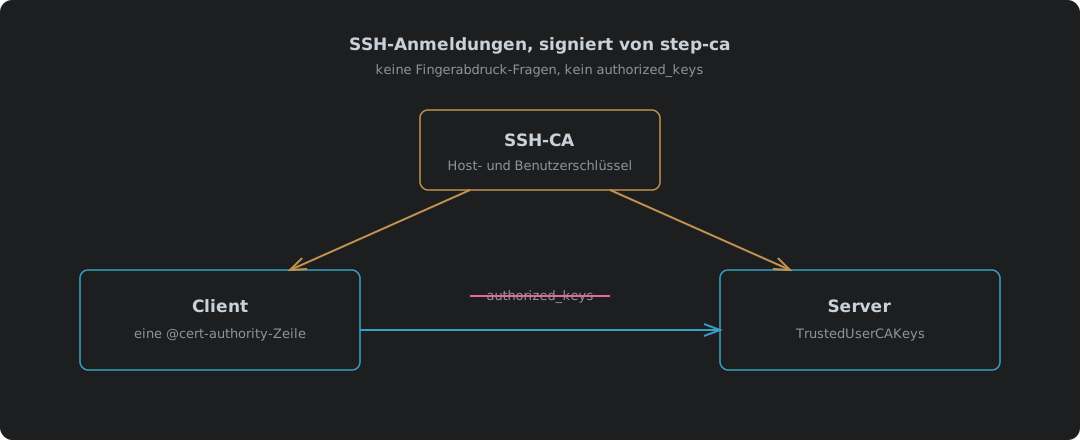
Die SSH-CA von step-ca signiert einen Host-Schlüssel und einen Benutzerschlüssel; der Client vertraut der Host-CA und der Server der Benutzer-CA, also führt keiner eine Liste von Schlüsseln

SSH-Anmeldungen, signiert von step-ca: Schluss mit authorized_keys

step-ca 0.30.2 als SSH-Zertifizierungsstelle, getestet mit OpenSSH 10.0. Warum Zertifikate besser sind als authorized_keys und Vertrauen beim ersten Kontakt, das Einschalten der SSH-CA bei der ersten Einrichtung von step-ca, das Signieren eines Host-Schlüssels (und die Reihenfolge der Argumente, über die man stolpert), die zwei Zeilen in sshd_config und die einzelne @cert-authority-Zeile in known_hosts, ein Benutzerzertifikat für 16 Stunden, vier Anmeldetests einschließlich falschem Benutzer und nicht vertrauenswürdigem Host, das Erneuern eines Host-Zertifikats mit sshpop, und wo es an seine Grenzen kommt.

9. Oktober 2026 · 7 Minuten · 1446 Wörter · Damien Dye
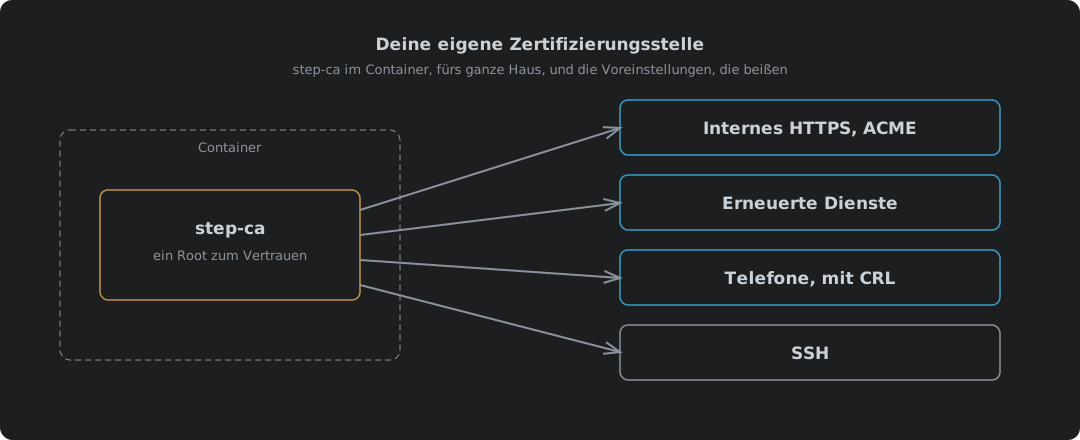
step-ca in einem Container stellt Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Deine eigene Zertifizierungsstelle: step-ca im Container

Smallsteps step-ca 0.30.2 in einem Podman- oder Docker-Container als Zertifizierungsstelle für alles im Haus, alles getestet. Warum eine private CA für interne Namen besser ist als selbstsignierte Zertifikate und öffentliche, der Start mit eingeschaltetem ACME und SSH, die zwei Passwörter, die das Image erzeugt, und wohin jedes gehört, der Root auf jedem Gerät, internes HTTPS für Caddy oder alles andere, was ACME spricht, und step ca renew für Dienste, die es nicht tun. Client-Zertifikate und SSH haben je einen eigenen Beitrag.

9. Oktober 2026 · 7 Minuten · 1643 Wörter · Damien Dye
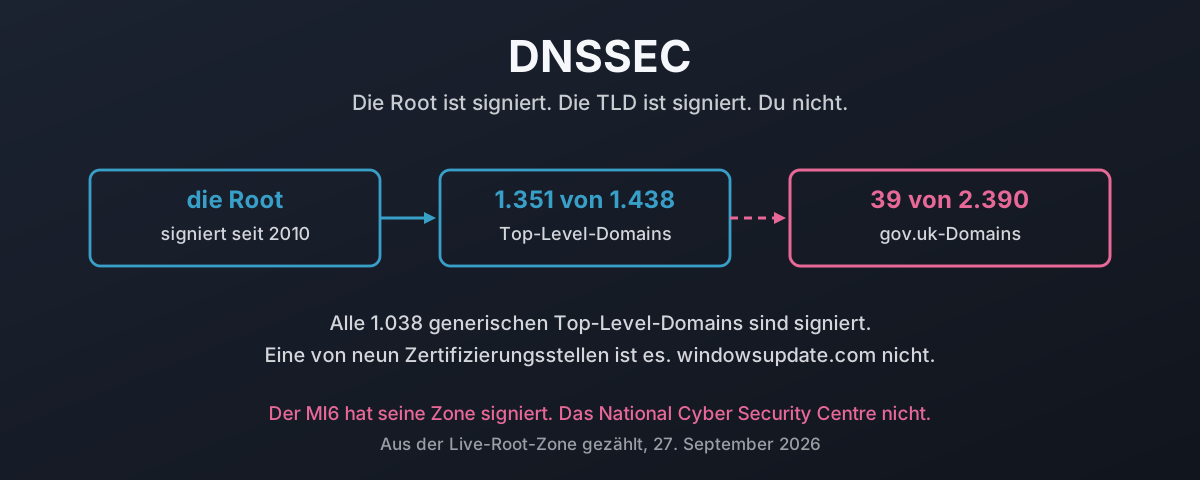
Eine Vertrauenskette, die von der signierten Root über eine signierte TLD läuft und bei einer unsignierten Second-Level-Domain endet, mit den gezählten Werten neben jedem Schritt

DNSSEC: Deinen Verkehr vor Fälschung schützen

Der schwere Teil von DNSSEC war vor Jahren fertig. Am 27. September 2026 aus der Live-Root-Zone gezählt, tragen 1.351 von 1.438 Top-Level-Domains einen DS-Eintrag, und alle 1.038 gTLDs sind signiert. Dann ist schlagartig Schluss. Eine Vollerhebung über jede gov.uk-Domain im amtlichen Register findet 39 signierte von 2.390, die noch auflösen, neun davon Gemeinderäte, während HMRC, der NHS, GCHQ und das National Cyber Security Centre nicht dabei sind. Eine von neun Zertifizierungsstellen hat signiert. Eine von fünf Linux- oder BSD-Distributionen ebenfalls. windowsupdate.com hat gar kein DS. Das hier ist, was eine gefälschte Antwort tatsächlich kostet, was Signieren dagegen tut, warum die üblichen Ausreden den Zahlen nicht standhalten, und ob das eigentliche Problem zweiundvierzig Jahre nach Mockapetris darin besteht, dass fast niemand versteht, was DNS eigentlich verspricht.

27. September 2026 · 47 Minuten · 10589 Wörter · Damien Dye

Webex sucht deine Zertifikate auf einem Cisco-Build-Server

Webex 46.8.0.35631 auf Fedora 44 sitzt hinter einem gelben Banner mit der Aufschrift „Offline - No internet connection“, während jedes andere Programm auf der Maschine ohne Murren ins Internet kommt. Es hat die VoIP-Leitung totgelegt. Das Netz war nie das Problem: Cisco liefert einen eigenen Fork von OpenSSL mit und hat ihn mit OPENSSLDIR auf /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl gebaut, einem Verzeichnis, das es auf einem Build-Container gibt und sonst nirgends, also lädt es keine Vertrauensanker und jeder Handshake scheitert. Der Beitrag geht der Reihe nach vor: was der kaputte Zustand tatsächlich ist, die mitgelieferte Bibliothek fragen, wo sie ihre Zertifikate vermutet, den exakten Fehlercode außerhalb von Webex reproduzieren, warum nichts warnt, die zwei Lösungen, die nicht funktionieren, und warum, und die eine, die funktioniert. Dann der Build-Prozess: sie haben $ORIGIN für den Code benutzt und drei Datenpfade absolut gelassen, der RPM-Header nennt eine Container-ID, der Container war also schon in der Pipeline und wurde nie benutzt, um das Ergebnis auszuführen, das Paket verlangt eine glibc von 2018, weil sie nicht statisch linken wollen, 2,2 GB werden zweimal ausgeliefert, und es bringt keine Dokumentation und keine als Konfiguration markierte Datei mit. Dann, wie es hätte gebaut werden müssen, die sechs Korrekturen und die einzeilige Prüfung, die das findet. Und zum Schluss der Gegencheck: Cisco hält 98 Einträge im Katalog bekannter ausgenutzter Schwachstellen der CISA, nur Microsoft liegt davor, und ein ungeprüfter Vertrauenspfad und eine ungeprüfte Umgehung sind derselbe Fehler bei unterschiedlichem Einsatz.
15. September 2026 · 41 Minuten · 8850 Wörter · Damien Dye