Skip to content
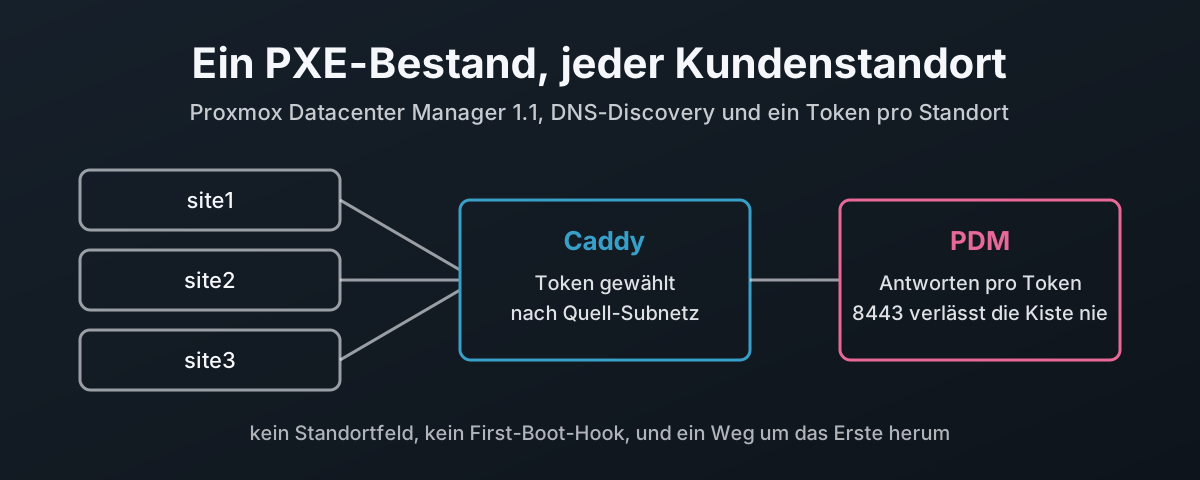
Drei Kundenstandorte führen zu einem Caddy, der jedem sein eigenes Token gibt, vor einem Proxmox Datacenter Manager

Ein PXE-Bestand für jeden Kunden: Unbeaufsichtigte Installationen mit Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 kann dem automatischen Installer von Proxmox Antwortdateien ausliefern, und damit ist er der naheliegende Installationsserver für einen MSP, der viele Kundenstandorte betreut. Der Anwendungsfall ist ein Kunde, der jeden Standort mit eigenem Namensschema, eigenem Root-Passwort und eigenen SSH-Schlüsseln aufgebaut haben wollte, indem man einen Server ins richtige VLAN steckt und bootet, ohne Seriennummern zu sammeln und ohne Antwortdatei pro Maschine; dieser Beitrag behandelt diese Hälfte, das Booten und Installieren, und lässt den Beitritt zum Cluster außen vor. Er kann eine Antwort nicht dem Standort zuordnen, und er kann einem Node kein First-Boot-Skript mitgeben, und beides wird aus dem eigenen Quellcode von PDM belegt. Das hier baut trotzdem einen einzigen PXE-Bestand für jeden Standort: ein Boot-Image mit einem nicht geheimen Catch-Token, DNS-TXT-Discovery, damit das Image keine URL enthält, und einen Caddy-Proxy, der das Catch-Token anhand des Quell-Subnetzes gegen das eigene Bearer-Token des Standorts tauscht. Es behandelt, wie PDM eine Antwort auswählt, prepare-iso für iPXE, die DNS-Einträge, dnsmasq und die iPXE-Schleife, einen gehärteten Caddy, der die ganze PDM-Oberfläche auf 443 ausliefert, während nftables 8443 geschlossen hält, das Protokollieren des verwendeten Tokens nur mit Namen, den Post-Installation-Webhook, das Hinzufügen von Proxmox Backup Server und die Kompromisse, die bleiben.
7. November 2026 · 34 Minuten · 7808 Wörter · Damien Dye
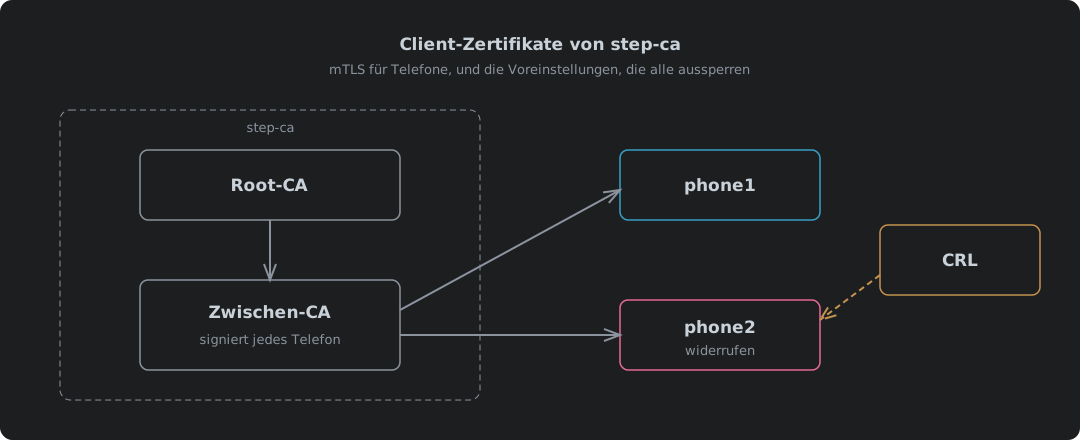
step-ca stellt Telefonen Client-Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Client-Zertifikate von step-ca, und die Voreinstellungen, die alle aussperren

step-ca 0.30.2 stellt Client-Zertifikate für Mutual TLS aus, durchgehend getestet mit nginx 1.30.5 und Caddy 2.11.7. Warum Telefone der schwierige Fall sind, die Anhebung der 24-Stunden-Grenze für Zertifikate in ca.json, das Einschalten der CRL, warum sie mit „different CRL scope“ scheitert, bis idpURL und eine Vorlage einen passenden Verteilungspunkt eintragen, die Root-CRL, die nginx für die ganze Kette braucht, das Veröffentlichen der CRLs über einfaches HTTP auf IPv4 und IPv6, der Refresh-Job, der verhindert, dass eine abgelaufene CRL alle aussperrt, und das Ausstellen, Verpacken, Installieren und Widerrufen des Zertifikats eines Telefons.

9. Oktober 2026 · 11 Minuten · 2467 Wörter · Damien Dye
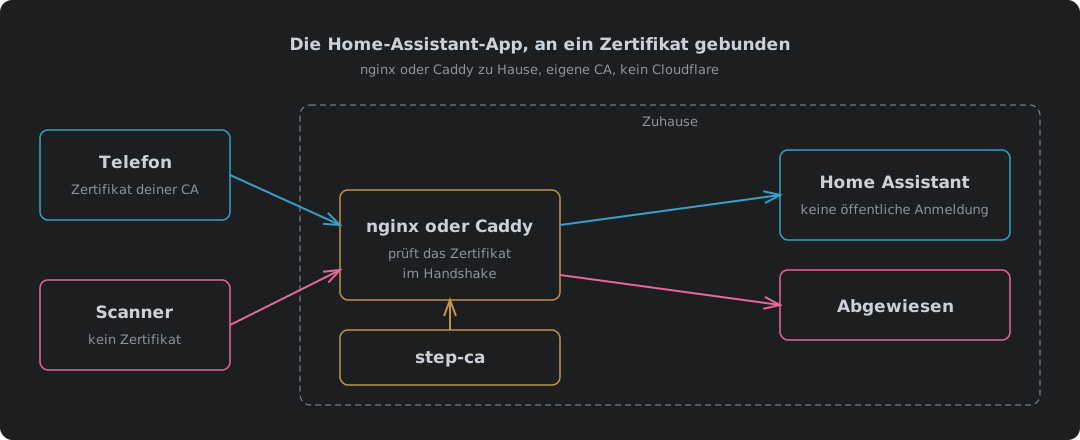
Ein Telefon mit einem Zertifikat deiner eigenen CA kommt zu Hause an nginx oder Caddy vorbei bis zu Home Assistant, während ein Scanner ohne Zertifikat schon im Handshake abgewiesen wird

Die Home-Assistant-App an ein Zertifikat gebunden, mit nginx oder Caddy und ohne Cloudflare

Die Home-Assistant-App mit nginx oder Caddy zu Hause an ein Client-Zertifikat binden, mit step-ca als Zertifizierungsstelle statt Cloudflare. Was sich ändert, wenn Cloudflare aus dem Weg ist, eine nginx- und eine Caddy-Konfiguration, jede getestet ohne Zertifikat, mit einem guten, einem widerrufenen und einem WebSocket-Upgrade über IPv4 und IPv6, warum nginx eine CRL prüfen kann und Caddy nur eine Erlaubnisliste führen kann, die Trusted-Proxy-Einstellungen von Home Assistant, was auf dem Telefon installiert sein muss und wo es an seine Grenzen kommt.

9. Oktober 2026 · 10 Minuten · 2088 Wörter · Damien Dye
step-ca in einem Container stellt Zertifikate von seiner Zwischen-CA aus, eine CRL markiert ein verlorenes Telefon als widerrufen

Deine eigene Zertifizierungsstelle: step-ca im Container

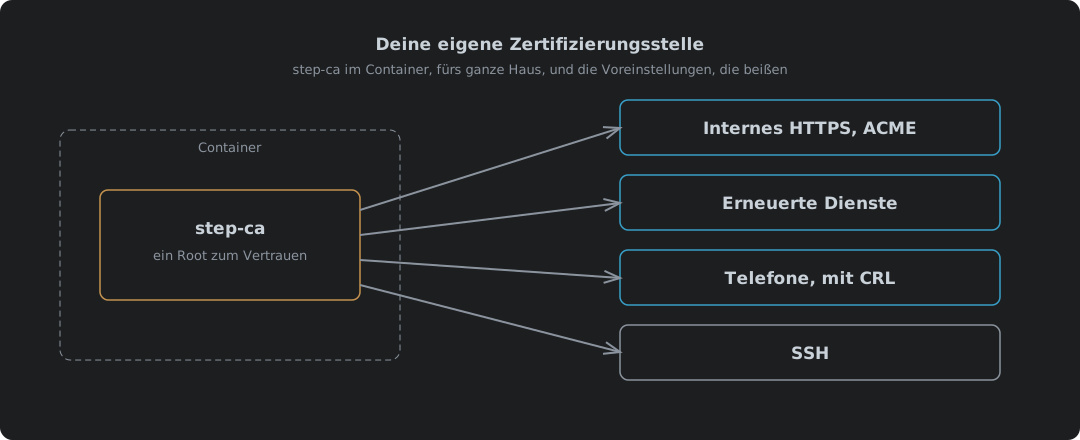
Smallsteps step-ca 0.30.2 in einem Podman- oder Docker-Container als Zertifizierungsstelle für alles im Haus, alles getestet. Warum eine private CA für interne Namen besser ist als selbstsignierte Zertifikate und öffentliche, der Start mit eingeschaltetem ACME und SSH, die zwei Passwörter, die das Image erzeugt, und wohin jedes gehört, der Root auf jedem Gerät, internes HTTPS für Caddy oder alles andere, was ACME spricht, und step ca renew für Dienste, die es nicht tun. Client-Zertifikate und SSH haben je einen eigenen Beitrag.

9. Oktober 2026 · 7 Minuten · 1643 Wörter · Damien Dye