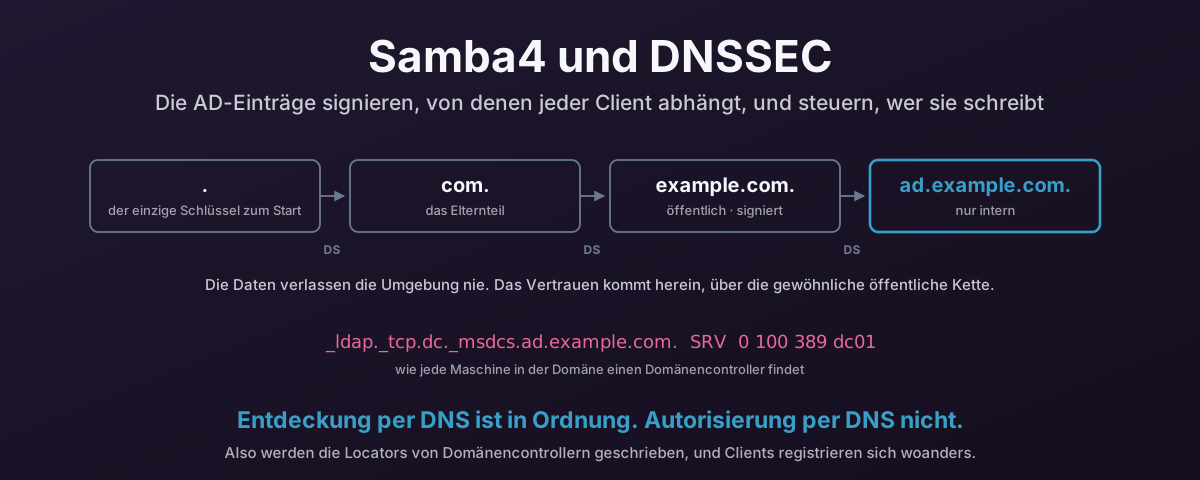
Samba4 und das Sichern von AD-Einträgen mit DNSSEC
Jede domänenverbundene Maschine findet ihren Domänencontroller, indem sie DNS nach einem SRV-Eintrag fragt, also sind die _msdcs-Locators die sicherheitskritischsten Einträge, die du besitzt. So veröffentlichst und signierst du sie richtig von einem Samba4-DC: BIND mit dlz_bind9, das das Verzeichnis liest, Inline-Signing, ein Hidden Primary, den Clients nie erreichen, und dynamische Client-Updates aus der Zone herausgehalten, die die Locators hält. Dann, wie du Windows- und Linux-Clients zwingst, die Signaturen wirklich zu prüfen, denn eine signierte Zone, die niemand validiert, verhält sich genau wie eine unsignierte.