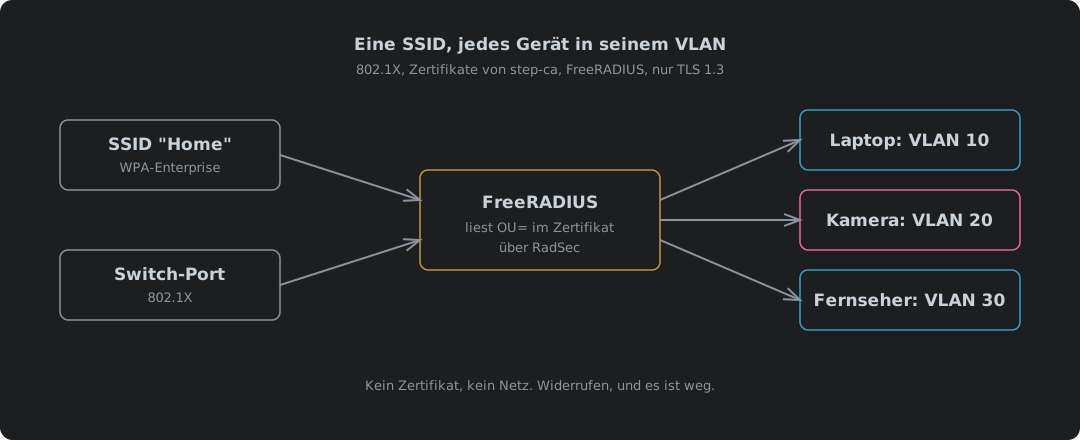
Eine SSID, jedes Gerät in seinem eigenen VLAN: 802.1X mit Zertifikaten von step-ca
Zertifikatsbasiertes 802.1X (EAP-TLS) für kabelgebundene Switch-Ports und eine einzige WPA2/WPA3-Enterprise-SSID, bei dem der RADIUS-Server entscheidet, in welchem VLAN jedes Gerät landet. step-ca 0.30.2 stempelt eine Rolle in jedes Gerätezertifikat und verweigert eins ohne; FreeRADIUS 3.2.10 ordnet diese Rolle einem VLAN zu, lässt eine Liste pro Gerät sie übersteuern und läuft nur mit TLS 1.3. Warum ein gemeinsames WLAN-Passwort das Problem ist, warum Zertifikate und warum TLS 1.3, die Widerrufsfalle, bei der FreeRADIUS eine neue CRL bei einem HUP ignoriert, wem ein Gerät vertraut, das den Servernamen nicht prüft, der Schutz des RADIUS-Verkehrs selbst mit Message-Authenticator und RadSec über TLS 1.3, radsecproxy für Geräte, die nur UDP sprechen, ein Kabelport und ein WLAN durchgehend simuliert, die Einstellungen bei Netgear und TP-Link, die Client-Einstellungen für Linux, Apple und Android, jede Konfigurationsdatei komplett und als Download, und warum so viele Admins und MSPs sich immer noch nicht die Mühe machen und Cyber Essentials es nicht von ihnen verlangt.