Was Azure Virtual Desktop wirklich kostet
Azure Virtual Desktop liefert einen Windows-Desktop im Browser. Das tut es tatsächlich, und es funktioniert. Die Frage ist, was es kostet, es am Laufen zu halten.
Der Listenpreis ist nicht der Preis. Microsofts Lizenzstapel für AVD läuft etwa so1:
- Eine Microsoft-365-Lizenz, die das Windows-Enterprise-Recht enthält — E3 oder E5, oder das entsprechende Business Premium
- Azure-Rechenleistung unter dem Desktop — eine VM nach Stunden abgerechnet, oder eine reservierte Instanz nach Monaten
- Azure-Speicher für die Systemplatte und das Benutzerprofil
- Azure-Netz für den Verkehr zwischen dem Desktop und allem anderen
- Wahlweise Microsoft Entra ID P1 oder P2 für Richtlinien zum bedingten Zugriff
Windows 365 Cloud PC vereinfacht die Abrechnung auf eine glatte Zahl pro Nutzer und Monat, aber die Zahl ist nicht klein. Eine Konfiguration mit 2 vCPUs, 8 GB und 128 GB — ein bescheidener Büro-Desktop — kostet 35,60 £ pro Nutzer und Monat2. Nimm eine GPU dazu, und es springt auf 269,40 £ für die Stufe GPU Standard. Multipliziere mit der Kopfzahl, und es ist ein echter Posten, jeden Monat, für immer.
Das ist das Produkt, das dieser Beitrag ersetzt.
Wie der Ersatzstapel aussieht
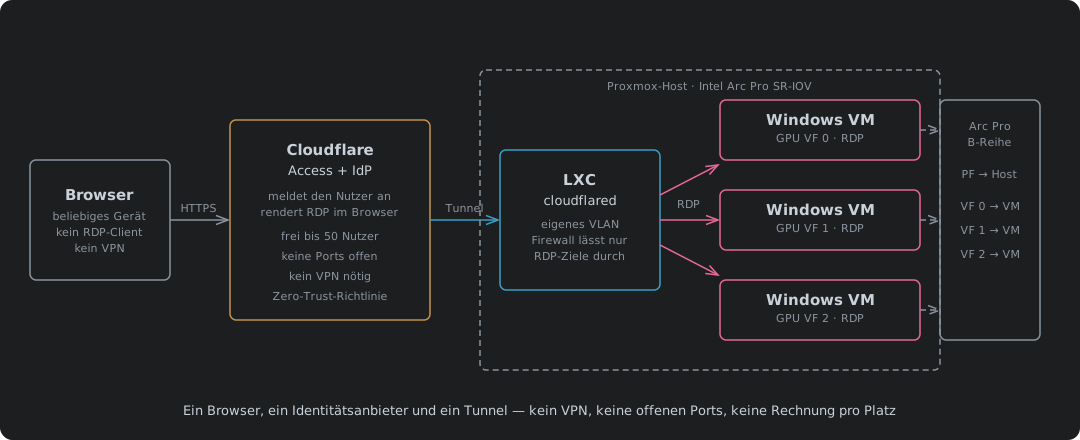
Drei Schichten, jede eigenständig, keine davon pro Platz abgerechnet:
Die GPU-Schicht ist der Intel-Arc-Pro-SR-IOV-Aufbau aus dem vorigen Beitrag. Eine einzelne Arc-Pro-Karte teilt sich über normales PCIe-SR-IOV in virtuelle Funktionen in Hardware — keine vGPU-Lizenz, kein NVIDIA-Abo. Jede Windows-VM bekommt ihre eigene VF und ihren eigenen GPU-beschleunigten Desktop. Die Karte setzt die Platzzahl, nicht ein Lizenzserver.
Die Zugriffsschicht ist Cloudflare Access mit RDP, im Browser gerendert. Der Nutzer öffnet eine URL in einem beliebigen Browser, meldet sich an deinem Identitätsanbieter an, und Cloudflare rendert die RDP-Sitzung direkt im Browser-Tab. Kein installierter RDP-Client. Kein VPN. Keine Ports zum Internet hin offen. Access föderiert zu jedem OAuth- oder OIDC-Anbieter — dazu gehören Anbieter auf eigener Hardware wie Keycloak oder Authentik, aufgesetzt auf dein vorhandenes Active Directory, ob das nun Samba 4 AD oder ein Windows-Domänencontroller ist. Das Verzeichnis macht weiter, was es schon macht: Benutzerkonten, Gruppenrichtlinien, in die Domäne aufgenommene VMs. Keycloak oder Authentik föderiert dagegen und legt die OAuth-/OIDC- und MFA-Schicht darauf, die Cloudflare Access braucht. Die Identitätsebene bleibt auf deiner eigenen Hardware. Kein Entra-ID-Abo nötig. Cloudflare Access kümmert sich um alles danach: es steuert, was der angemeldete Nutzer in deinem Netz erreichen kann — welche Anwendungen, welche Protokolle, welche Hosts. Der Desktop sitzt hinter einem Cloudflare-Tunnel und ist von nirgends erreichbar außer durch die Access-Richtlinie, und die Richtlinie entscheidet über Identität und Reichweite zugleich.
Die Tunnelschicht ist ein cloudflared-Prozess in einem LXC-Container auf Proxmox, auf eigenem VLAN — ein /30 für IPv4 mit eigenem IPv6-Präfix, nichts anderes in der Broadcast-Domäne. Die Proxmox-Firewall steuert, was der LXC erreichen darf, und die Antwort ist kurz: TCP 3389 zu den Desktop-VMs und sonst nichts. Wird der Tunnelendpunkt übernommen, ist die Wirkungsweite ein Container auf einem ansonsten leeren VLAN, und das Einzige, mit dem er sprechen kann, ist das, was die Firewall schon erlaubt. Das ist eine weit kleinere Fläche als ein VPN-Konzentrator, der ein geroutetes Subnetz herausgibt.
Cloudflare Zero Trust ist bis 50 Nutzer kostenlos3. Du zahlst ab Nutzer 51. Azure Virtual Desktop berechnet ab dem ersten Platz.
Die Architektur
Der Weg, den eine Desktop-Sitzung nimmt:
- Der Nutzer öffnet
https://vdi.example.comin einem beliebigen Browser, auf einem beliebigen Gerät - Cloudflare Access fängt die Anfrage ab und leitet zu deinem Identitätsanbieter — Keycloak oder Authentik, föderiert gegen dein Active Directory
- Der OAuth-Anbieter prüft die Identität des Nutzers gegen AD und erledigt MFA
- Access wertet die Richtlinie aus — der Anbieter hat bestätigt, wer er ist, Access entscheidet, was er in deinem Netz erreichen darf
- Cloudflare baut eine RDP-Sitzung durch den Tunnel zur Ziel-VM auf
- Die RDP-Sitzung wird im Browser gerendert — kein Client, kein Plug-in, kein Download
- Der Tunnel endet in einem LXC-Container auf dem Proxmox-Host, auf einem zugesperrten VLAN
- Der LXC gibt RDP an die Windows-VM weiter, die eine virtuelle GPU-Funktion der Arc-Pro-Karte hat
An keiner Stelle hat die Windows-VM eine öffentliche IP. An keiner Stelle ist Port 3389 zum Internet offen. Das Einzige, was im öffentlichen Internet lauscht, ist Cloudflare, und das Einzige, was an Cloudflare vorbeikommt, ist ein Nutzer, der die Access-Richtlinie bestanden hat.
Der Tunnelendpunkt: ein LXC auf eigenem VLAN
Der cloudflared-Prozess muss irgendwo laufen, und wohin du ihn stellst, ist eine Sicherheitsentscheidung.
Ihn direkt auf dem Proxmox-Host zu betreiben ist die einfachste Möglichkeit und die schlechteste. Ein Tunnelendpunkt, der den Netz-Namensraum des Hosts teilt, kann alles erreichen, was der Host erreichen kann, und auf einem Hypervisor ist das alles. Ein übernommener Tunnel wird zum Sprungbrett in die Verwaltungsebene.
Ihn in einer vollen VM zu betreiben ist sauber, aber schwer. Ein Tunnel-Relais ist eine einzelne Go-Binärdatei, die fast keine CPU und ein paar hundert Megabyte RAM braucht. Ihr einen ganzen Kernel und eine virtuelle Platte zu geben ist überdimensioniert.
Ein LXC-Container hat die richtige Form. Er bekommt seinen eigenen Netz-Namensraum, sein eigenes VLAN — ein /30 in IPv4 und ein eigenes IPv6-Präfix, nichts anderes teilt die Broadcast-Domäne — und seine eigenen Regeln in der Proxmox-Firewall. Er teilt den Kernel des Hosts, aber nicht dessen Netzstapel. Die Firewall erlaubt TCP 3389 zu den Desktop-VMs, DNS, um sie aufzulösen, und HTTPS nach außen zu Cloudflares Rand. Damit kann selbst ein übernommener Tunnelendpunkt nur mit den Dingen sprechen, mit denen er ohnehin sprechen sollte — und das VLAN, auf dem er sitzt, hat keine anderen Bewohner zu erreichen.
Die LXC-Konfiguration, die Proxmox-Firewall-Regeln für das VLAN und das Aufsetzen des cloudflared-Tunnels stehen alle im nächsten Beitrag.
Wie Cloudflare Access zusammenpasst
Das hat zwei Hälften. Der OAuth-Anbieter — Keycloak oder Authentik, föderiert gegen dein Active Directory (Samba 4 oder Windows) — erledigt die Identitätsprüfung und MFA. Er belegt, dass der Nutzer der ist, für den er sich ausgibt, und zwar über dasselbe Verzeichnis, in dessen Domäne die VMs sind. Cloudflare Access erledigt alles danach: was der angemeldete Nutzer erreichen darf, über welches Protokoll, und wie die Sitzung gerendert wird.
Cloudflare Access rendert die RDP-Sitzung direkt im Browser. Das ist kein Download und kein Plug-in — Cloudflares Rand betreibt einen kopflosen RDP-Client und streamt das Ergebnis als Canvas in den Browser-Tab. Der Nutzer sieht einen Windows-Desktop. Der Browser sieht HTTPS zu Cloudflare. Die Windows-VM sieht eine RDP-Verbindung aus dem cloudflared-Tunnel.
Die Access-Anwendung ist eine selbst betriebene App, die auf den RDP-Eingang des Tunnels zeigt. Die Access-Richtlinie ist die Stelle, an der die zwei Hälften zusammentreffen. Der OAuth-Anbieter hat die Identität bereits bestätigt und die MFA-Abfrage abgeschlossen. Access nimmt dieses Token und entscheidet, was damit geschieht — welche Anwendung der Nutzer erreichen darf, ob die Lage seines Geräts besteht, ob sein Standort erlaubt ist. Der Anbieter sagt wer. Access sagt was.
Das Anlegen des Tunnels, die Eingangsregeln, die LXC-Konfiguration, die Proxmox-Firewall-Regeln und die Access-Richtlinie selbst stehen alle im nächsten Beitrag — dieser legt dar, was der Stapel ist und warum er existiert. Der nächste baut ihn.
Was der Nutzer sieht
Cloudflare Access bringt einen App Launcher mit — ein Portal, das jede Anwendung auflistet, die der angemeldete Nutzer erreichen darf. Nachdem er sich über den OAuth-Anbieter angemeldet hat, zeigt ihm das Portal seine verfügbaren Desktops, internen Webanwendungen und alle anderen getunnelten Ressourcen an einer Stelle. Eine URL, eine Anmeldung, und eine Kachel für jedes Ding, auf das er Zugriff hat. Es ist die Startseite für den ganzen Stapel, nicht nur für RDP.
Der Nutzer klickt eine Desktop-Kachel an und bekommt einen Windows-Desktop in einem Browser-Tab. Kein Client, kein Plug-in, kein Download. Es läuft auf dem Gerät, das er schon besitzt — ein Firmen-Laptop, ein privater Rechner, ein Chromebook, ein Tablet. Das ist der Sinn. Das System ist für Betriebe gebaut, die Leute ihr eigenes Gerät nutzen lassen.
Zwischenablage, Ton und mehrere Bildschirme werden über die im Browser gerenderte Sitzung nicht unterstützt. Das ist Absicht und kein Versehen. Jeder dieser Kanäle ist ein Weg, Daten hinauszutragen. Eine Zwischenablage, die die Grenze überschreitet, schafft Dateien hinaus. Tonaufnahme schafft Gespräche hinaus. Mehrere Bildschirme mit dem lokalen Desktop neben dem entfernten machen Ziehen und Ablegen trivial. Diese Kanäle zu kappen heißt, dass ein Nutzer im Desktop arbeiten kann, aber die Arbeit nicht über einen Nebenkanal herausziehen kann. Die Access-Richtlinie steuert, wer hereinkommt. Das Rendern im Browser steuert, was hinausgeht.
Braucht der Betrieb Zwischenablage oder Ton für einen bestimmten Arbeitsablauf, unterstützt Cloudflare Access auch einen nativen RDP-Client durch den Tunnel — derselbe Tunnel, dieselbe Richtlinie, dieselbe Identitätsprüfung. Der native Weg gibt den ganzen RDP-Funktionsumfang an die Nutzer, die ihn brauchen, und hält den Browser-Weg für alle anderen zugesperrt. Zwei Zugriffswege, ein Richtlinienwerk, ein Tunnel.
Der Kostenvergleich
Ein greifbares Beispiel. Ein Server, 42 GPU-beschleunigte Desktops:
- Eine CPU mit 64 Kernen und Hyperthreading gibt dir 128 Threads. Jede VM bekommt 8 vCPUs — eine richtige Desktop-Zuteilung, kein Thin Client. 42 × 8 = 336 vCPUs, und das ist auf dem Papier weit über 128 Threads. Aber das ist VDI. Büro-Desktops sind die meiste Zeit untätig. Ein Nutzer, der ein Dokument liest oder eine E-Mail schreibt, belastet keine 8 Kerne. Überbuchung ist hier kein Risiko, sie ist der Entwurf. Proxmox lässt dich mehr vCPUs zuteilen als es physische Threads gibt, weil der Scheduler weiß, dass die meisten schlafen. Die CPU ist auf die Spitze bemessen, und die Spitze sind eine Handvoll Nutzer, die gleichzeitig kompilieren oder rendern, nicht alle 42. Das ist keine Abkürzung — die Hyperscaler in der Cloud überbuchen genauso. Jede Azure-VM, die du mietest, teilt physische Kerne mit anderen Mietern auf demselben Host. Das Leistungsmodell ist dasselbe. Der Unterschied ist, wem der Host gehört.
- 12 GB RAM pro VM sind ein solider Büro-Desktop. 42 × 12 GB = 504 GB, plus 4 GB für Proxmox selbst = 508 GB auf dem Papier. In der Praxis fasst KSM die gleichen Seiten über diese 42 Windows-Abbilder zusammen, der physisch nötige RAM ist also deutlich weniger — aber rechne mit 512 GB DIMMs und lass KSM dir den Spielraum geben.
- Drei doppelte Intel Arc Pro B60 in einem Board wie dem Supermicro H13SSL-NT. Jede physische Karte zeigt dem Betriebssystem zwei GPUs, drei Karten geben also 6 GPUs. Jede GPU trägt 7 virtuelle SR-IOV-Funktionen4. Das sind 42 GPU-beschleunigte Desktops aus drei PCIe-Steckplätzen. Die B60 liegt bei etwa 599 bis 799 Dollar pro Karte. Die B70 ist die größere Wahl mit 949 Dollar zum Start für 32 GB und 4 virtuelle Funktionen pro GPU5 — weniger Plätze, aber mehr VRAM je Platz.
Windows 365 Cloud PC für 42 Nutzer2:
Selbst ohne GPU sind die Zahlen nicht klein. Die Stufe Basic — 2 vCPUs, 4 GB, 128 GB — kostet 26,90 £ pro Nutzer und Monat. Die Stufe Standard — 2 vCPUs, 8 GB, 128 GB, ein bescheidener Büro-Desktop — kostet 35,60 £ pro Nutzer und Monat. Für 42 Nutzer auf Standard sind das 1.495,20 £ im Monat, 17.942,40 £ im Jahr, vor allem Weiteren unten.
Mit GPU wird es schlimmer. Die Stufe GPU Standard kostet 269,40 £ pro Nutzer und Monat. Für 42 Nutzer sind das 11.314,80 £ im Monat, 135.777,60 £ im Jahr.
Beide Stufen legen dann noch dazu:
- Microsoft-365-Lizenzen, falls du sie nicht schon hast
- Azure-Netz — eingehend und ausgehend werden getrennt berechnet, und ein Desktop, der in einen Browser streamt, ist nicht sparsam beim Ausgehenden
- Azure Backup oder eine Sicherungslösung von Dritten — die VM-Momentaufnahmen und der Profilspeicher werden nicht kostenlos gesichert
- Öffentliche IPv4-Adressen — Azure berechnet jede öffentliche IP an einer Ressource, und der Preis ist nur gestiegen
- Azures zugrunde liegende Preise sind in Dollar, die Kosten in Pfund bewegen sich also mit dem Kurs — ein schwaches Pfund macht jeden Posten teurer, und du hast auf keine der beiden Seiten Einfluss
- Die Rechnung hört nie auf. Jahr fünf kostet so viel wie Jahr eins.
Dieser Stapel für 42 Nutzer — die Baukosten:
- Mainboard Supermicro H13SSL-NT: etwa 700 £
- AMD EPYC mit 64 Kernen: etwa 1.500 £
- 512 GB DDR5 ECC RDIMM (8 × 64 GB): etwa 5.200 £
- Drei doppelte B60: etwa 1.800 £
- Gehäuse, Netzteil, Boot-SSDs: etwa 800 £
- Hardware zusammen: etwa 10.000 £
Über fünf Jahre Lebensdauer verteilt sind das 2.000 £ Kapitalkosten im Jahr. Dazu:
- Cloudflare Zero Trust: bis 50 Nutzer kostenlos
- VDI-Rechte für Windows 11 Enterprise — Software Assurance auf Pro macht daraus Enterprise, was VDI-Zugriff für bis zu vier VMs pro Nutzer enthält, oder Lizenzierung über Microsoft 365 E3/E56
- Strom — und dafür lohnt sich eine Zahl
Das Leistungsbudget bei Spitzenlast: ein EPYC mit 64 Kernen bei 360 W TDP, drei doppelte B60 mit je 400 W (1.200 W), 512 GB RAM mit etwa 80 W, plus Speicher, Lüfter und Netzteilverluste mit rund 150 W. Das sind etwa 1.800 W an der Wand unter Volllast. VDI-Desktops laufen nicht unter Volllast — Bürobetrieb heißt meist untätige CPU und leichte GPU, ein realistischer Mittelwert liegt also näher an 1.000 bis 1.200 W. Nennen wir es 1.100 W.
Bei 35 Pence je kWh sind 1,1 kW rund um die Uhr:
- 1,1 × 24 × 365 = 9.636 kWh im Jahr
- 9.636 × 0,35 £ = 3.373 £ Strom im Jahr
Die Gesamtkosten dieses Stapels sind also etwa 5.400 £ im Jahr — 2.000 £ verteilte Hardware und 3.400 £ Strom, vor Windows-Lizenzen und Internet. Stell das neben die Azure-Rechnung: 5.400 £ gegen 135.778 £ für die GPU-Stufe, oder 17.942 £ für einfache Desktops ohne GPU. Selbst auf der billigsten Azure-Stufe kostet dieser Stapel weniger als ein Drittel. Auf der GPU-Stufe sind es 4 % der Azure-Rechnung.
Warum VDI zu Proxmox passt
VDI ist eine der Lasten, in denen Proxmox still sehr gut ist, aus zwei Gründen, die mit dem Hypervisor selbst nichts zu tun haben.
KSM. Proxmox schaltet KSMd — den Kernel-Dienst zum Zusammenfassen gleicher Seiten — von Haus aus ein. Zwanzig Windows-VMs aus demselben Abbild teilen riesige Mengen gleicher Speicherseiten: das Betriebssystem, die Basisbibliotheken, die unveränderten Teile des Benutzerprofils. KSMd findet diese Doppelten und fasst sie zu einer physischen Seite zusammen, Kopie beim Schreiben. Das Ergebnis ist, dass zwanzig Desktops in den Speicher passen, den du sonst für acht oder zehn brauchtest. Auf einem VDI-Host, auf dem jede VM dasselbe Abbild fährt, ist KSM keine nebensächliche Verbesserung. Es ist das, was die Dichte bezahlbar macht.
bcache. Ist dein Speicher HDD-gestütztes Ceph mit Optane-bcache, ist VDI der beste Fall dafür. Start- und Anmeldestöße sind lese-lastig und wiederholen sich — genau das Muster, das ein Cache aufnimmt. Sobald der Arbeitssatz warm ist, lesen die Desktops mit NVMe-Latenz von der Optane, und die Spindeln bewegen sich kaum. Die Schreibvorgänge sind Änderungen am Benutzerprofil und temporäre Dateien, und die sind klein und sequentiell genug, dass bcaches Writeback sie erledigt, ohne die HDD je zum Engpass zu machen.
Profile — zwei Möglichkeiten, beide auf Ceph. Benutzerprofile sind die andere Hälfte des VDI-Speichers, und es gibt zwei saubere Wege, sie zu behandeln, ohne den Cluster zu verlassen.
FSLogix-Profilcontainer sind der übliche Weg, ein Windows-Desktop-Profil wandern zu lassen, und sie laufen auf S3-kompatiblem Objektspeicher. Proxmox-Ceph stellt über das RADOS Gateway einen S3-Zugang bereit, der Profilspeicher liegt also auf demselben Cluster wie die VM-Platten. Kein eigener Dateiserver, keine Rechnung für Azure Files, keine Abhängigkeit nach außen.
Die andere Möglichkeit ist, FSLogix ganz zu überspringen und die Windows-Ordnerumleitung auf SMB-Freigaben zu nutzen, die von geclustertem Samba auf CephFS bedient werden. Die Desktops leiten Dokumente, Desktop, AppData und den Rest auf eine Samba-Freigabe um, die auf CephFS liegt, und der Samba-Cluster erledigt die Übernahme im Fehlerfall. Überhaupt kein Profilcontainer — die Dateien liegen als einfache Dateien im Dateisystem, und CephFS erledigt die Replikation. Das ist einfacher zu verwalten, einfacher zu sichern und umgeht die FSLogix-Lizenzierung ganz — nützlich, wenn die Lizenzkosten ein Thema sind oder du einfach weniger bewegliche Teile willst. So oder so sitzen die Profile auf deinem eigenen Speicher, gestützt auf denselben Ceph-Pool, und die Kosten sind die Platten, die du schon gekauft hast.
Zwischen KSM, das Speicher zurückholt, bcache, das Speicherlatenz zurückholt, und Profilen, die auf Ceph landen — ob über FSLogix auf S3 oder Ordnerumleitung auf CephFS — bedient ein einzelner Proxmox-Host mit HDDs und bescheidenem RAM mehr Desktops, als das Datenblatt vermuten lässt. Azure berechnet jedes Gigabyte von allen drei. Hier macht die Infrastruktur die Arbeit umsonst.
Sicherung, Belastbarkeit und Nachweispflichten
Alles im VDI zu halten ist nicht bloß eine Kostenentscheidung. Es ist eine Entscheidung über Nachweispflichten und Belastbarkeit.
Wenn der Desktop auf dem Server wohnt, wohnen die Daten auf dem Server. Nichts landet auf dem Gerät des Nutzers. Ein gestohlener Laptop ist ein verlorener Bildschirm, kein verlorener Datenbestand. Es gibt keine lokale Platte zu verschlüsseln, keine lokale Kopie hinauszutragen, keinen Endpunkt nach einem Einbruch forensisch zu sichern. Die Daten haben die Infrastruktur, die du beherrschst, nie verlassen.
Das macht das Sichern schlicht. Die VM-Platten und die Profilspeicher liegen auf Ceph, und Ceph-Momentaufnahmen sind atomar und sofort. Eine Sicherungsregel deckt jeden Desktop und jedes Profil. Einen Desktop auf den Stand von gestern zurückzusetzen ist ein Rückrollen der Momentaufnahme, kein Neubau. Ein Profil zurückzuholen ist derselbe Vorgang auf einem anderen Pool. Das Sicherungsziel ist der Cluster, nicht zwanzig verstreute Endpunkte.
Es macht auch die Nachweispflichten einfacher. Wo die Daten liegen ist leicht zu belegen, wenn sie auf Hardware liegen, die dir gehört, in einem Rack, auf das du zeigen kannst, in einer Rechtsordnung, die du gewählt hast. Prüfspuren liegen in deinen eigenen Protokollen. Der Zugriff ist durch Cloudflare-Richtlinien geregelt, die du geschrieben hast, angemeldet an einem IdP, den du betreibst, und aufgezeichnet von Systemen, die du beherrschst. Zwischen dir und dem Beleg, nach dem ein Prüfer fragt, steht kein fremder Cloud-Anbieter.
Belastbarkeit folgt derselben Linie. Eine tote Desktop-VM ist eine neue VM aus dem Goldabbild, mit dem Profil wieder angehängt. Der Nutzer meldet sich neu an, und der Desktop ist zurück. Es gibt keinen Endpunkt neu zu bauen, kein Betriebssystem neu aufzuspielen, keine Hardware zu verschicken. Die Einheit der Wiederherstellung ist die VM, und eine hochzufahren dauert Minuten.
Was du aufgibst
Das ist nicht in jedem Sinn kostenlos. Was Azure Virtual Desktop erledigt und dieser Stapel nicht:
- Microsoft kümmert sich um Patches und Aktualisierungen. Hier tust du das.
- Intune und Endpoint Manager binden sich nativ an AVD an. Hier verwaltest du die Windows-VMs selbst oder über die Werkzeuge, die du wählst.
- Azures Netz ist Azures Problem. Hier ist deine Internetverbindung der Weg zum Desktop. Fällt sie aus, sind die Desktops unerreichbar, bis sie zurück ist.
- Bei Azure ist Skalieren eine Kreditkarte weit weg. Hier heißt Skalieren, eine weitere Karte oder einen weiteren Host zu kaufen.
- AVD gibt dem Nutzer den ganzen RDP-Funktionsumfang von Haus aus. Hier kappt der im Browser gerenderte Weg Zwischenablage, Ton und mehrere Bildschirme mit Absicht. Nutzer, die diese Funktionen brauchen, bekommen einen nativen RDP-Client durch denselben Tunnel und dieselbe Richtlinie — aber die Voreinstellung ist der zugesperrte Browser, und das ist die richtige Voreinstellung für eine Belegschaft mit eigenen Geräten.
Nichts davon ist nichts. Ob es zählt, hängt davon ab, was du hast: fährst du schon Proxmox, verwaltest du schon Windows und hast du schon jemanden, der einen Hypervisor betreuen kann, dann sind das alles Dinge, die du schon tust. Wenn nicht, verkauft Azure dir das Personal, das du nicht hast, und das ist tatsächlich etwas wert.
Die Frage ist, ob es 18.000 £ im Jahr für 42 einfache Desktops wert ist — oder 136.000 £ für welche mit GPU — jedes Jahr, plus Netz, Sicherung, IPv4 und Lizenzen obendrauf, mit einem Preis, den jemand anders setzt, Hardware, die jemand anders gehört, und einer Rechnung in einer Währung, die du nicht beherrschst. Oder ob du 5.400 £ im Jahr für Hardware und Strom ausgibst und den Rest behältst.
Das legt dieser Beitrag dar. Der nächste baut es — den cloudflared-Tunnel, den LXC, die Proxmox-Firewall-Regeln, die Cloudflare-Access-Richtlinie und den laufenden Desktop im Browser-Tab.
Quellen
Preise für Azure Virtual Desktop — Rechenleistung, Speicher und Netz werden getrennt und zusätzlich zum Microsoft-365-Recht berechnet. ↩︎
Pläne und Preise für Windows 365 — glatt pro Nutzer und Monat, GPU-Konfigurationen in der Enterprise-Stufe. ↩︎ ↩︎
Preise für Cloudflare Zero Trust — bis 50 Nutzer kostenlos, ab Nutzer 51 nach Verbrauch. ↩︎
Daten der Intel Arc Pro B60 — 24 GB GDDR6, 20 Xe2-Kerne, PCIe 5.0 x8, SR-IOV mit bis zu 7 virtuellen Funktionen. ↩︎
Daten der Intel Arc Pro B70 — 32 GB GDDR6, 32 Xe2-Kerne, PCIe 5.0 x16, SR-IOV mit bis zu 4 virtuellen Funktionen. ↩︎
Lizenzierung von Windows 11 für virtuelle Desktops — Software Assurance auf einem berechtigenden Betriebssystem (etwa Pro) macht daraus Enterprise und gewährt VDI-Rechte für bis zu vier VMs pro Nutzer auf deinem eigenen Server vor Ort. ↩︎