DNS ist das System, das einen Namen, den man sich merken kann, in eine Adresse verwandelt, mit der ein Rechner sich verbinden kann.
In diesem Bereich geht es darum, wie das tatsächlich funktioniert und wie man es sicher betreibt.
Jede Abfrage beginnt an der Wurzel des Baums und läuft nach unten. Jeder Schritt liefert die Adresse des nächsten Servers, den man fragen muss. Nichts in der Kette wird geraten, und eingebaut ist nur der allererste Schritt.
Diese Beiträge behandeln:
- Wie ein Name aufgelöst wird, eine Delegation nach der anderen.
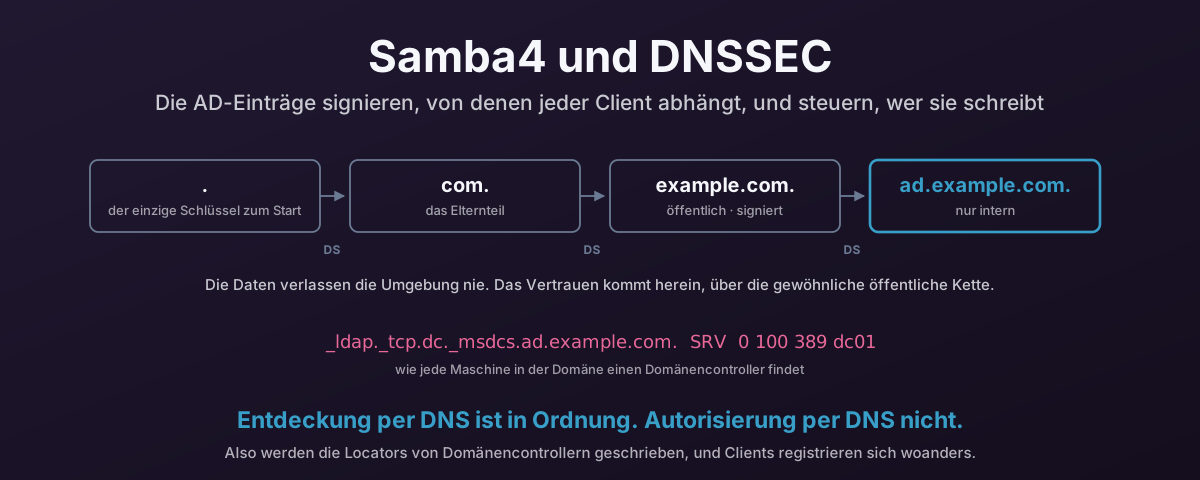
- Wie Dienste über SRV-Records bekannt geben, wo sie zu finden sind.
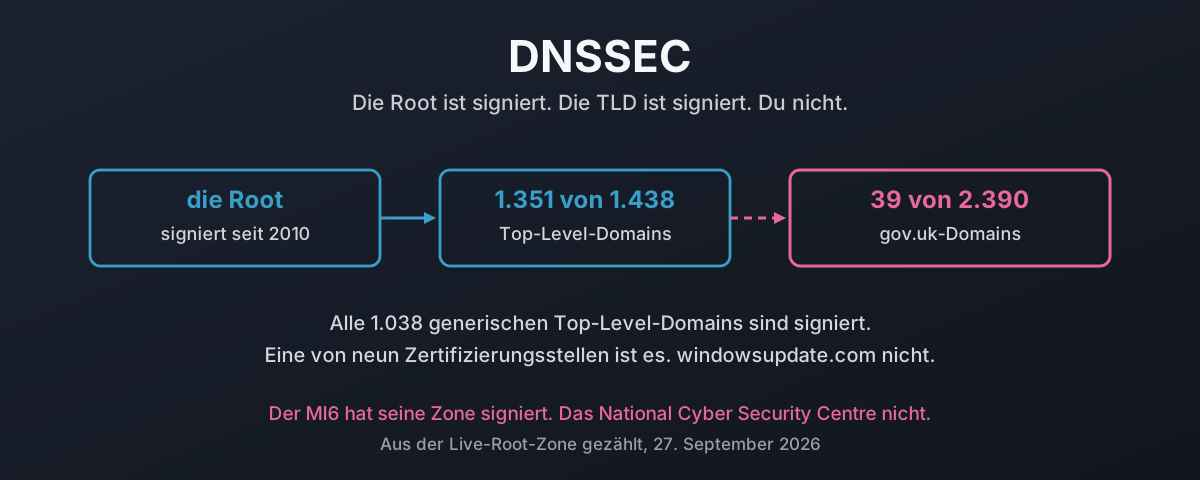
- Warum das Signieren der Zonen wichtig ist, und wovor Signieren schützt und wovor nicht.
- Wie sich das DNS einer Active-Directory-Domäne von einem Samba-Domänencontroller aus veröffentlichen lässt, ohne dass Clients die Records schreiben dürfen, von denen sie abhängen.
- Wer die Wurzel des DNS kontrolliert, und was die Übergabe von 2016 verändert hat und was nicht.
- Wie die
.uk-Registry geführt wird, und was passierte, als ihre eigenen Mitglieder den Vorstand abwählten.
Die Active-Directory-Beiträge setzen Samba als Domänencontroller und BIND als DNS-Server voraus. Die Gedanken gelten für einen Microsoft-Domänencontroller genauso.