Skip to content
Damien Dye

Damien Dye

Notizen zu Infrastruktur und Homelab — Proxmox, Ceph, NetBox, Ansible, Zertifikate.

Neueste Beiträge

Open WebUI zu FastFlowLM zur XDNA2-NPU über IPv6-Loopback: 21 W beim Antworten, 232.000 Tokens in einem Prompt, drei Jahre von AMDs Keynote bis Linux

Ein LLM auf der Ryzen-AI-NPU, im Container

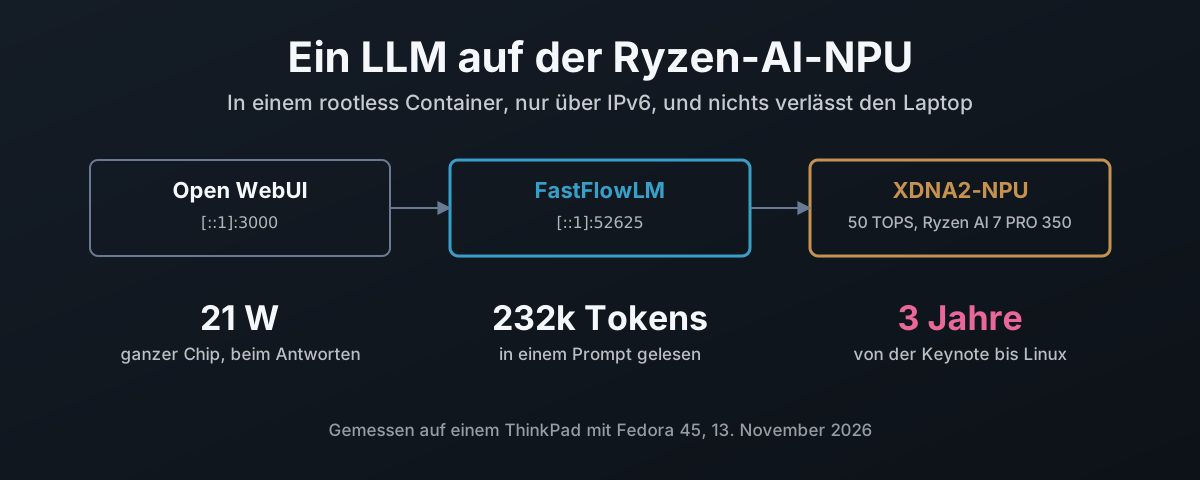
Die NPU in einem Ryzen-AI-Laptop sind 50 TOPS, die auf den meisten Linux-Installationen brachliegen. Dieser Beitrag zeigt, wie man AMDs amdxdna-Treiber baut und nur das Kernelmodul auf dem Host behält, wie man FastFlowLM mit AMDs XRT-Runtime in einen rootless podman-Container baut, der genau zu diesem Treiber passt, alles an IPv6-Loopback bindet und mit Quadlet beim Booten startet. Dann, was es leistet: neun Modelle im Benchmark, ein Kontexttest mit 232.000 Tokens, Whisper-Spracherkennung mit zehnfacher Echtzeit, Open WebUI und die 7.000 versteckten Tokens, die es an jede Nachricht hängte, und Geschwindigkeit und Energie der NPU gemessen gegen llama.cpp auf der Radeon-860M-iGPU. Zuletzt die Zeitleiste: drei Jahre von AMDs Ankündigung von Ryzen AI bis zu einem Sprachmodell auf seiner NPU unter Linux, geliefert von einem Projekt, das AMD nicht gestartet hat, während die Arbeit in Copilot+ auf dem Fisher-Price OS (Windows) floss statt ins Rechenzentrum und in die Linux-Werkzeuge, die KI-Profis tatsächlich benutzen.
13. November 2026 · 24 Minuten · 5715 Wörter · Damien Dye
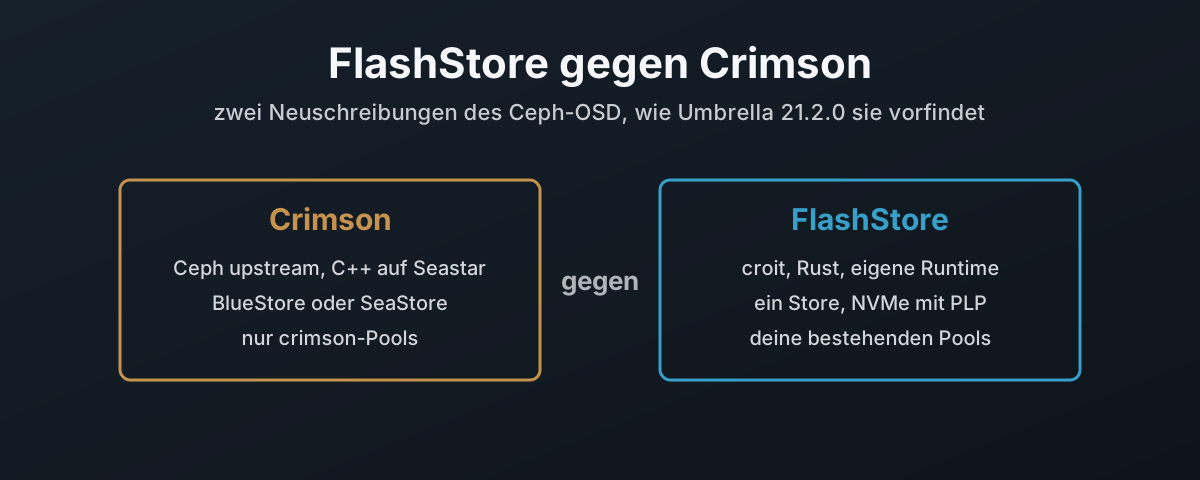
Crimson, Cephs eigene Seastar-Neuschreibung des OSD mit SeaStore, gegen croit FlashStore, eine Neuschreibung in Rust mit eigenem Store

FlashStore gegen Crimson: Zwei Neuschreibungen desselben OSD

Crimson ist Cephs eigene Neuschreibung des OSD, in C++ auf dem Seastar-Framework, mit einem neuen nativen Store namens SeaStore; FlashStore ist croits Neuschreibung, in Rust, mit einem eigenen Store. Beide sind in der Preview, und beide zielen auf NVMe und schnelle Netze. Hier stehen sie nebeneinander, so wie Ceph 21.2.0 Umbrella Crimson ausliefert, gelesen aus Cephs Quellcode und Dokumentation und aus croits ceph-rust-Snapshot: woher jedes kommt und unter welcher Lizenz, warum Rust die Five-Eyes-Leitlinien zur Speichersicherheit erfüllt und C++ nicht, warum Crimson eigene Pools und ein experimentelles Flag braucht, während FlashStore in bestehende Pools einsteigt, warum Umbrella keinen Weg hat, einen bestehenden Pool in einen Crimson-Pool umzuwandeln, sodass die Daten kopiert werden müssen, was jedes beim Booten dem Monitor meldet, Seastar-Reaktoren gegen gepinnte pollende Kerne, die Tatsache, dass ein Crimson-OSD mit Standardeinstellungen noch BlueStore fährt, SeaStores Onode-, OMAP- und LBA-Bäume gegen FlashStores einen Baum pro Shard, die Reihenfolge, in der jedes einen Write committet, SeaStores Segment-Cleaner und welche Hardware und Pools jedes nimmt.

11. November 2026 · 19 Minuten · 4541 Wörter · Damien Dye
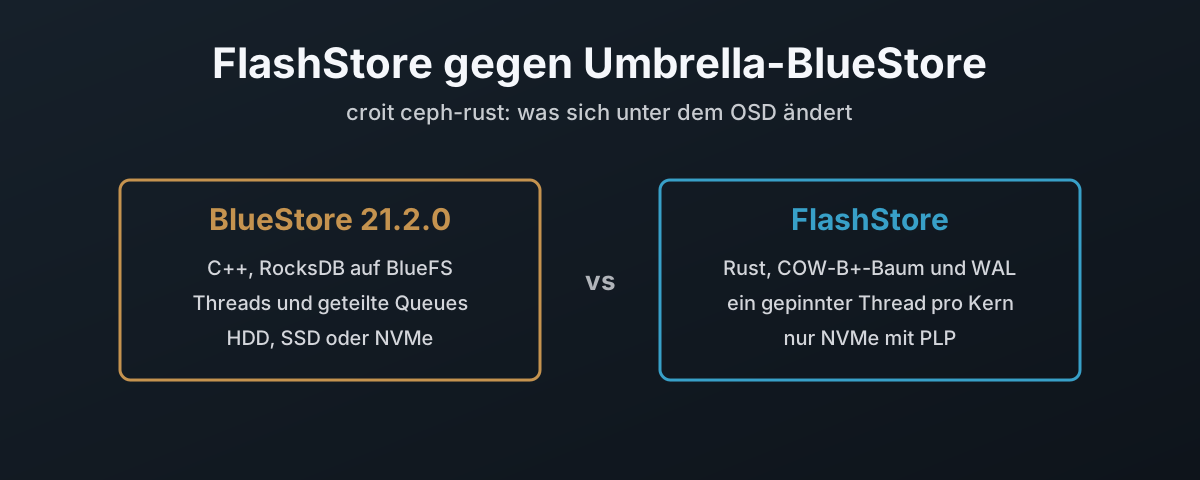
Umbrella-BlueStore, RocksDB auf BlueFS auf jedem Laufwerk, gegen croit FlashStore, ein Copy-on-Write-B+-Baum und WAL pro Kern auf NVMe mit Power-Loss-Protection

FlashStore gegen Umbrella-BlueStore: Was croit unter dem OSD geändert hat

croits ceph-rust ist ein Clean-Room-Nachbau des Ceph-OSD in Rust mit eigenem Object Store, FlashStore, seit 9. November 2026 in Public Preview. Hier steht es neben BlueStore, genau so, wie Ceph 21.2.0 Umbrella es ausliefert, gelesen aus Quellcode und Dokumentation beider Projekte: was im Repository steckt und unter welchen Lizenzen, wo jeder Store seine Metadaten ablegt, wie ein 4-KiB-Write und ein Write unter 4 KiB jeweils auf das Laufwerk kommen, Umbrellas Thread-Pools gegen FlashStores einen Thread pro Kern, warum FlashStore Power-Loss-Protection zur harten Bedingung macht, worauf es nicht läuft, warum es deinen Monitoren erzählt, es sei BlueStore, welche BlueStore-Optionen es beachtet und welche es ignoriert, und warum der einzige Weg zwischen beiden Backfill heißt.

11. November 2026 · 18 Minuten · 4379 Wörter · Damien Dye
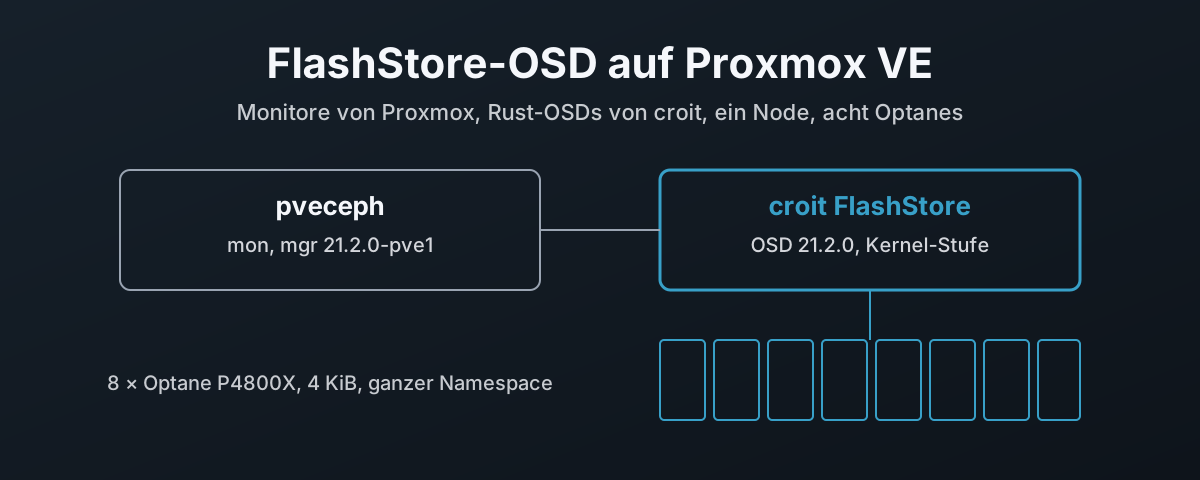
Ein Proxmox-VE-Node mit Proxmox' eigenem Ceph-Monitor und -Manager neben croit-FlashStore-OSDs auf acht Optane-Laufwerken

FlashStore-OSD auf Proxmox VE: Was es auf einem Node gebraucht hat

croits FlashStore-OSD ist ein Ersatz für ceph-osd und BlueStore, geschrieben in Rust, seit 9. November 2026 in Public Preview. Hier läuft es hyperkonvergent auf einem einzelnen Node mit Proxmox VE 9.2: Ceph Umbrella 21.2.0 aus dem PVE-Assistenten für Monitor und Manager, FlashStore-OSDs auf Intel Optane P4800X. Es geht darum, warum Umbrella das einzige Proxmox-Release ist, das passt, um das Formatieren der Laufwerke auf 4 KiB und den Controller-Reset, der ein Format abbricht, um das, was croit-flashstore-osd –check meldet, warum die mitgelieferte Unit Proxmox’ ceph.conf nicht lesen kann und welches Drop-in das behebt, um das NVMe-Passthrough, das der Proxmox-Kernel verweigert, und das Direct-Backend, das funktioniert, um das Vorbereiten der OSDs per PCI-Adresse, was das PVE-OSD-Panel daraus macht, und um einen Pool, einen RBD-Storage und eine VM mit Fisher-Price OS (Windows), die darauf installiert wird, um CrystalDiskMark in dieser VM, gelesen gegen die Zähler der Disks selbst, um Cephs Speicher mit allen acht aktiven OSDs, um drei VMs gleichzeitig mit 1 GiB Speicherziel, und um ein Setup-Skript, das all das erledigt, getestet durch den Neuaufbau eines OSD aus dem Nichts.

11. November 2026 · 34 Minuten · 7429 Wörter · Damien Dye
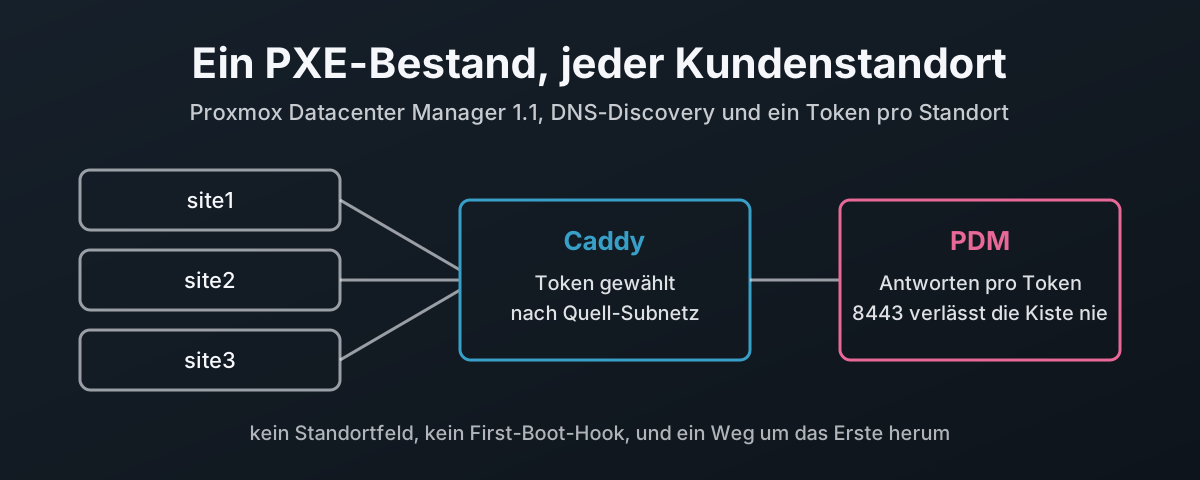
Drei Kundenstandorte führen zu einem Caddy, der jedem sein eigenes Token gibt, vor einem Proxmox Datacenter Manager

Ein PXE-Bestand für jeden Kunden: Unbeaufsichtigte Installationen mit Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 kann dem automatischen Installer von Proxmox Antwortdateien ausliefern, und damit ist er der naheliegende Installationsserver für einen MSP, der viele Kundenstandorte betreut. Der Anwendungsfall ist ein Kunde, der jeden Standort mit eigenem Namensschema, eigenem Root-Passwort und eigenen SSH-Schlüsseln aufgebaut haben wollte, indem man einen Server ins richtige VLAN steckt und bootet, ohne Seriennummern zu sammeln und ohne Antwortdatei pro Maschine; dieser Beitrag behandelt diese Hälfte, das Booten und Installieren, und lässt den Beitritt zum Cluster außen vor. Er kann eine Antwort nicht dem Standort zuordnen, und er kann einem Node kein First-Boot-Skript mitgeben, und beides wird aus dem eigenen Quellcode von PDM belegt. Das hier baut trotzdem einen einzigen PXE-Bestand für jeden Standort: ein Boot-Image mit einem nicht geheimen Catch-Token, DNS-TXT-Discovery, damit das Image keine URL enthält, und einen Caddy-Proxy, der das Catch-Token anhand des Quell-Subnetzes gegen das eigene Bearer-Token des Standorts tauscht. Es behandelt, wie PDM eine Antwort auswählt, prepare-iso für iPXE, die DNS-Einträge, dnsmasq und die iPXE-Schleife, einen gehärteten Caddy, der die ganze PDM-Oberfläche auf 443 ausliefert, während nftables 8443 geschlossen hält, das Protokollieren des verwendeten Tokens nur mit Namen, den Post-Installation-Webhook, das Hinzufügen von Proxmox Backup Server und die Kompromisse, die bleiben.

7. November 2026 · 34 Minuten · 7808 Wörter · Damien Dye
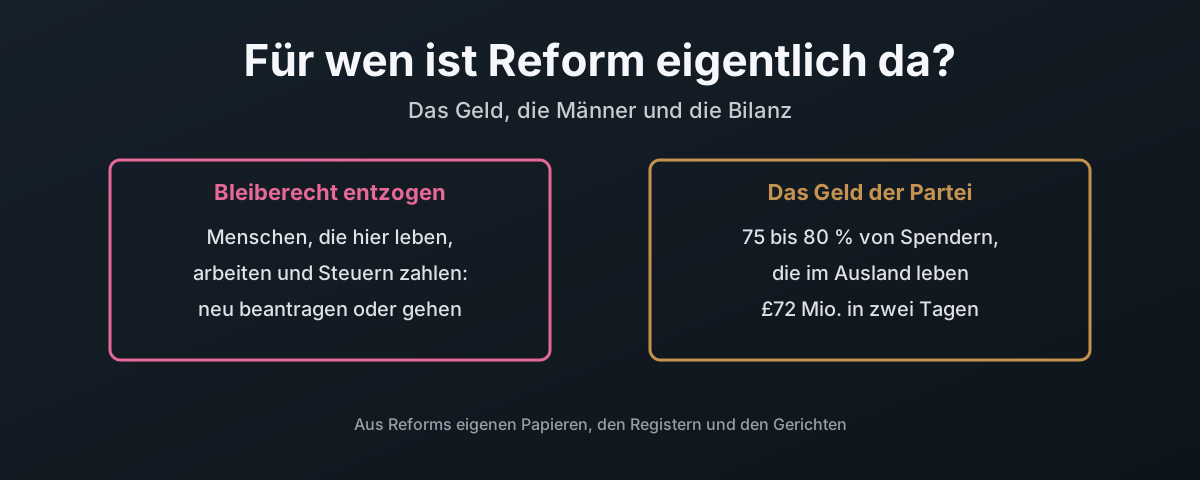
Für wen ist Reform eigentlich da: niedergelassene Steuerzahler verlieren ihren Status, im Ausland lebende Spender finanzieren die Partei

Für wen ist Reform eigentlich da? Das Geld, die Männer und die Bilanz

Ein Meinungsbeitrag über Reform UK, gebaut aus den eigenen Dokumenten der Partei und dem öffentlichen Protokoll. Ihr Plan, Menschen, die hier leben, arbeiten und Steuern zahlen, das unbefristete Bleiberecht zu entziehen. Ein Sozialplan, der die staatliche Rente schont und die Unterstützung im Erwerbsalter kürzt. Eine Parteifirma, die bis 2025 dem Vorsitzenden gehörte, und eine Satzung, die den Mitgliedern einen Kummerkasten lässt. Die erwerbstätigen Universal-Credit-Bezieher und die pflegenden Angehörigen, die der Plan streichen würde. 75 bis 80 % der Spenden von Spendern, die im Ausland leben, ein Wohnsitztest, den das Parlament 2009 beschlossen und nie in Kraft gesetzt hat, und was der Europarat und die eigene Überprüfung der Regierung zu solchem Geld sagen. Die Interessen der Spender: Tether, QinetiQ, Krypto und ein US-Schuldbekenntnis samt Begnadigung. Das Geschenk über £5 Mio., Farages Einkünfte und seine Bilanz als Europaabgeordneter, Tices Immobilien und Steuern, Jenricks Kehrtwende und Westferry, die Verbindungen zu Putin und Trump, wer die Reisen zu Trumps Amtseinführung, nach Mar-a-Lago, Abu Dhabi und Israel bezahlt hat, RFOI Ltd, der Ghandehari-Trust und die fast insolventen Firmen, die £485.000 gaben, die Kryptofirmen, die Farage bezahlen, und die Rentner, die Geld durch Kryptobetrug verlieren, die Berichterstattung über Reform bei der BBC und ihr eigener Sitz bei GB News, die Bilanz bei Rassismus und Disziplin, und 7 von 12 Verleumdungen, die sich als wahr herausstellten. Dann die Frage im Titel.

28. Oktober 2026 · 78 Minuten · 22042 Wörter · Damien Dye
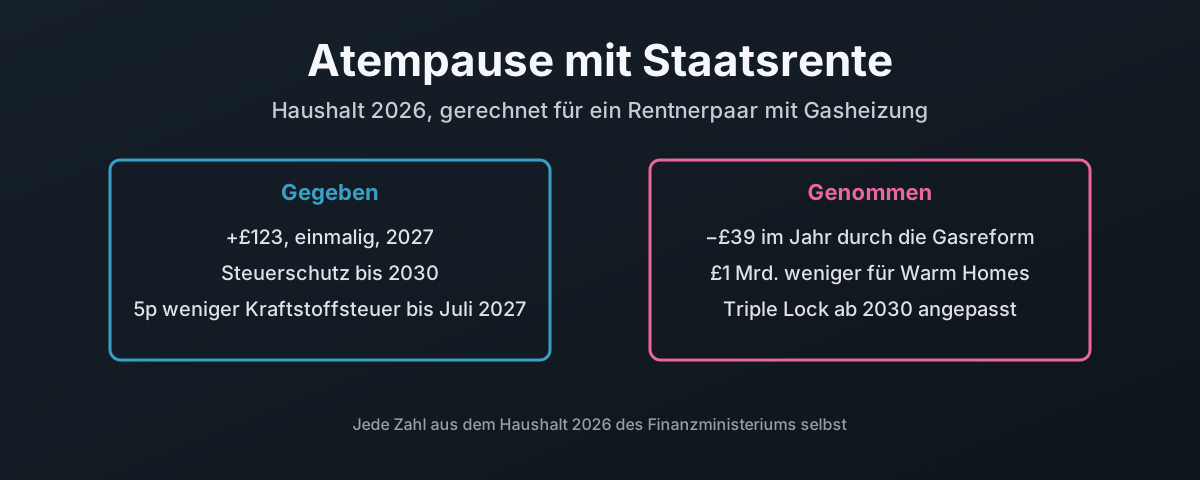
Atempause mit Staatsrente: was der Haushalt 2026 einem Rentnerpaar mit Gasheizung gibt

Atempause mit Staatsrente: Der Haushalt 2026 für ein Rentnerpaar mit Gasheizung

Was der Haushalt 2026 für ein Paar bedeutet, das nur von der vollen neuen State Pension lebt, zusammen £25.095 im Jahr, mit Gasheizung bei 13.375 kWh im Jahr und einem Benziner für 4.000 Meilen. Eine Bilanz aus dem eigenen Dokument des Finanzministeriums: die £100 Household Energy Payment, 0 % Mehrwertsteuer auf Strom, die Senkung der Kraftstoffsteuer, die Gas-Grundgebühr, die in den Arbeitspreis wandert, was einen Vielverbraucher Geld kostet, und die Gas Shipper Obligation, die in die allgemeinen Steuern wandert, was ausnahmsweise hilft. Dann das, was auf keiner Rechnung steht: ein Einkommen, das £119 pro Woche zu hoch für Pension Credit ist, samt der Hilfe für Brillen, die daran hängt, ein verpflichtender Sehtest für ältere Autofahrer in der Konsultation, eine kalte Progression, die ihnen keinen Bargeldbetrag nimmt, sondern den Spielraum unter dem Personal Allowance, ein Pension Tax Allowance als Flicken, der ein Jahr vor dem Einfrieren ausläuft und eine Betriebsrente von £790 besteuert, die eine Indexierung verschont hätte, der angepasste Triple Lock ab April 2030, der dem Finanzministerium bis Ende der 2030er £15 Milliarden im Jahr bringt, und das Geld für Dämmung und Wärmepumpen, das ihnen am meisten geholfen hätte, gekürzt oder besteuert.

28. Oktober 2026 · 16 Minuten · 3878 Wörter · Damien Dye
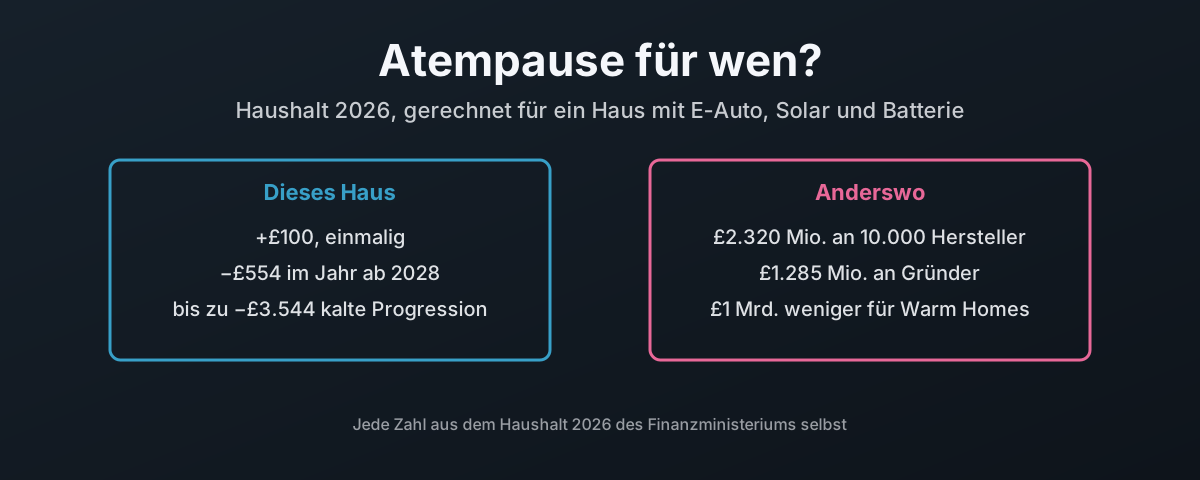
Atempause für wen: was der Haushalt 2026 einem Haus mit E-Auto, Solar und Batterie gibt, verglichen mit dem, was er großen Firmen gibt

Atempause für wen? Der Haushalt 2026 aus einem Haus mit E-Auto, Solar und Batterie

Was der Haushalt 2026 wirklich für einen 40-%-Steuerzahler tut, der von zu Hause arbeitet, ein E-Auto mit 20.000 Meilen im Jahr für den Arbeitsweg der besseren Hälfte fährt, Solar und eine Batterie betreibt und Gas auf Warmwasser und ein wenig Heizung zurückgefahren hat. Eine Bilanz Maßnahme für Maßnahme aus dem eigenen Dokument des Finanzministeriums: die £100 Household Energy Payment, 0 % Mehrwertsteuer auf Strom, die Gas-Grundgebühr, die in den Arbeitspreis wandert, während die größere Strom-Grundgebühr bleibt, die Gas Shipper Obligation, die von der Gasrechnung in die allgemeinen Steuern wandert, und wen sie bezahlt, warum Wasserstoff aus Strom gegen eine Wärmepumpe mit 280 % verliert, die eVED-Meilenabgabe auf einen Arbeitsweg von 20.000 Meilen und die kalte Progression durch Freibeträge, die von 2021 bis 2031 eingefroren sind, gerechnet gegen das, was das Gesetz vorgesehen hätte, für einen 40-%-Steuerzahler und für die Geringverdiener, die es zuerst trifft. Dann, wer das Geld stattdessen bekommt, aus den eigenen Kostenrechnungen des Haushalts: 10.000 energieintensive Hersteller, Betreiber von Müllverbrennungsanlagen, wachstumsstarke Gründer gegen gewöhnliche Inhaber, die verkaufen, kleine Geschäfte in der Innenstadt, bezahlt von kleinen Online-Verkäufern, Rechenzentren ganz vorn in der Netzwarteschlange und die Aufrüstung, teils bezahlt durch Kürzungen am Warm Homes Plan, mit den eigenen Zahlen des MoD dazu, wie viel an BAE Systems geht und wie viel ohne Wettbewerb ausgegeben wird. Was er nicht für Dämmung und Solar auf dem Dach tut, wo die Mehrwertsteuer wieder auf 5 % steigt, und was aus dem Wärmepumpenzuschuss geworden ist. Und was die neue Mehrwertsteuerregel für Online-Marktplätze für den Verkauf eigener Sachen auf eBay bedeutet.

28. Oktober 2026 · 37 Minuten · 8712 Wörter · Damien Dye
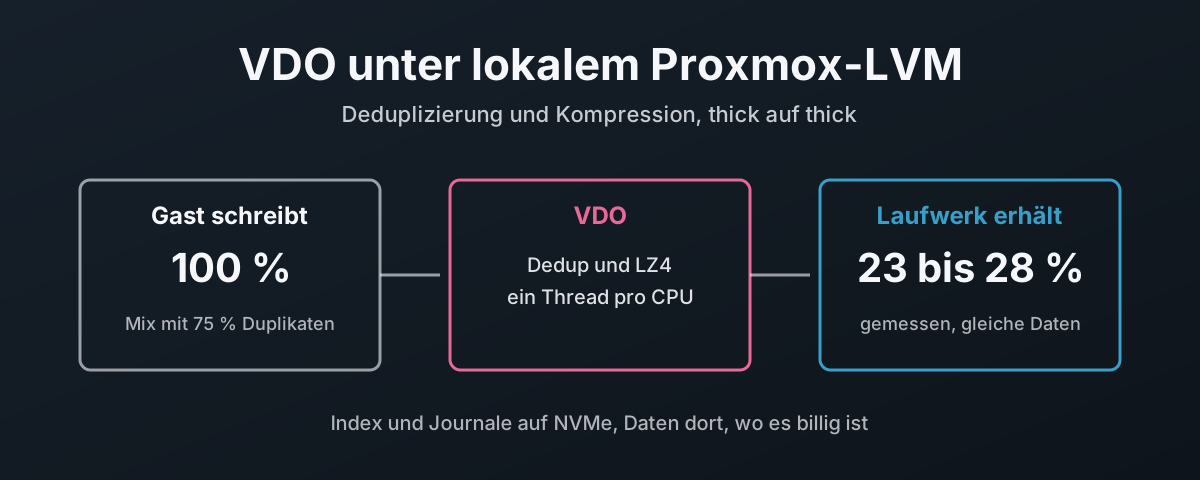
Links die Schreibzugriffe des Gasts, in der Mitte VDO, und rechts kommt nur etwa ein Viertel der Bytes beim Laufwerk an

VDO unter lokalem Proxmox-LVM: Weniger Bytes erreichen das Laufwerk

VDO ist die Deduplizierungs- und Kompressionsschicht des Kernels. Unter einer thick LVM-Volume-Group gibt es Proxmox VE lokale Disks, die jeden Block, den die VMs gemeinsam haben, nur einmal schreiben, sodass weit weniger Bytes überhaupt beim Laufwerk ankommen. Das hier baut es thick auf thick auf einem Proxmox-VE-9-Host, mit VDO auf den Platz bemessen, den es wirklich hat, damit nichts darüber überbuchen kann, mit der lvm.conf-Einstellung scan_lvs und ihrem Filter, und mit den Threads von VDO passend zur CPU-Zahl. Es misst, was die Deduplizierung bei einem Template und sechs Full Clones, zwei ISOs, Nullen und Zufallsdaten gespart hat, wie viele Bytes das Laufwerk im Verhältnis zu dem, was der Gast geschrieben hat, tatsächlich erhalten hat, und was VDO gegenüber derselben Intel Optane ganz ohne VDO kostet. Dann baut es den Pool mit dem Index und den Journalen von VDO auf NVMe und den Daten auf einem zweiten Gerät, weist das Layout mit vdolistmetadata nach, misst, wie sich die I/O aufteilt, setzt dann VDO auf bcache, mit einer NVMe, die zwischen dem bcache-Cache und den Metadaten von VDO partitioniert ist, und misst, wie viele Bytes mit und ohne VDO beim Cache ankommen. Es denkt durch, was das alles auf HDD-Hardware-RAID6 bedeutet, und behandelt Discard beim Löschen.

27. Oktober 2026 · 27 Minuten · 5962 Wörter · Damien Dye
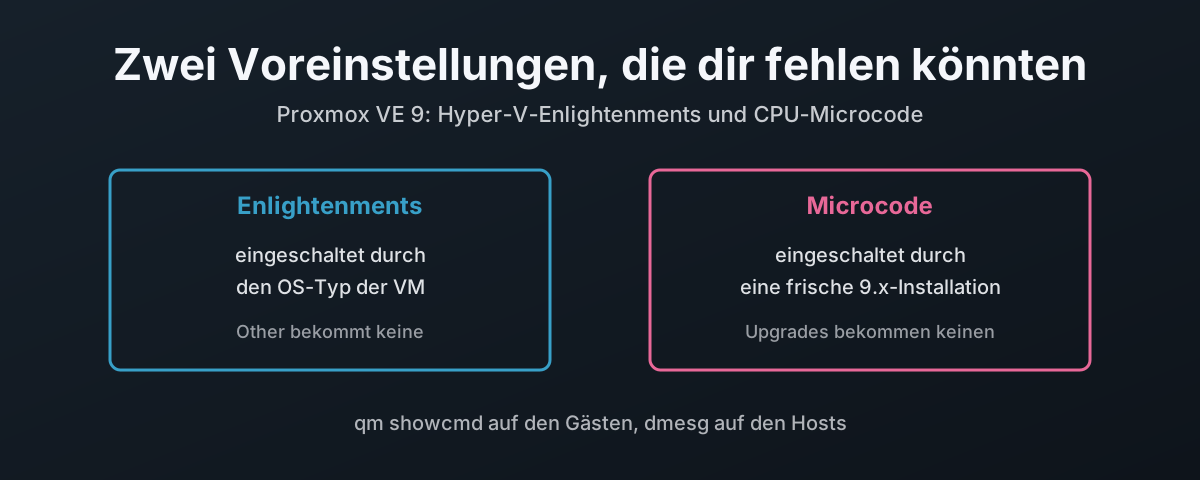
Zwei Proxmox-Voreinstellungen: Hyper-V-Enlightenments, eingeschaltet durch den OS Type der VM, und CPU-Microcode, eingeschaltet dadurch, wie der Host installiert wurde

Zwei Voreinstellungen in Proxmox VE 9, die dir vielleicht fehlen: Hyper-V-Enlightenments und CPU-Microcode

Proxmox VE 9 schaltet Hyper-V-Enlightenments für Gäste mit Fisher-Price OS (Windows) ein und installiert CPU-Microcode auf neuen Hosts, aber nur, wenn die VM einen Microsoft-Windows-OS-Typ bekommen hat und der Host vom 9.x-Installer kommt. Das hier behandelt, was die Enlightenments tun, die genauen Regeln, nach denen qemu-server sie auswählt (gemessen auf einem laufenden 9.2-Host), warum das Pinning der Machine-Version ältere VMs vom hv-evmcs-Fix aus dem Juli 2026 fernhält, den pve-qemu-kvm-Build, den dieser Fix braucht, und was jede QEMU-Version seit 10.0 für diese Gäste behoben hat, warum sie auf q35 gehören und nie auf i440fx (wohin der Assistent die meisten von ihnen noch immer schickt), die zwei Flags, die du von Hand setzen kannst, wie du nachweist, was eine VM tatsächlich fährt, woher Microcode kommt (Board-Firmware, Debian und Proxmox’ eigenes Repository), warum ein aktualisierter Host keinen hat (mit einem Intel-Knoten, der vier Intel-Releases zurückliegt, als Beispiel), den Neubau der Initramfs, den die Installation auslöst, und die älteren Kernel, die dieser Neubau auslässt, den Zen-5-RDSEED-Ausfall, der daraus folgt, das Einschalten, einen Rolling Reboot über einen Ceph-Cluster und das Zurückrollen eines schlechten Updates.

27. Oktober 2026 · 24 Minuten · 5929 Wörter · Damien Dye
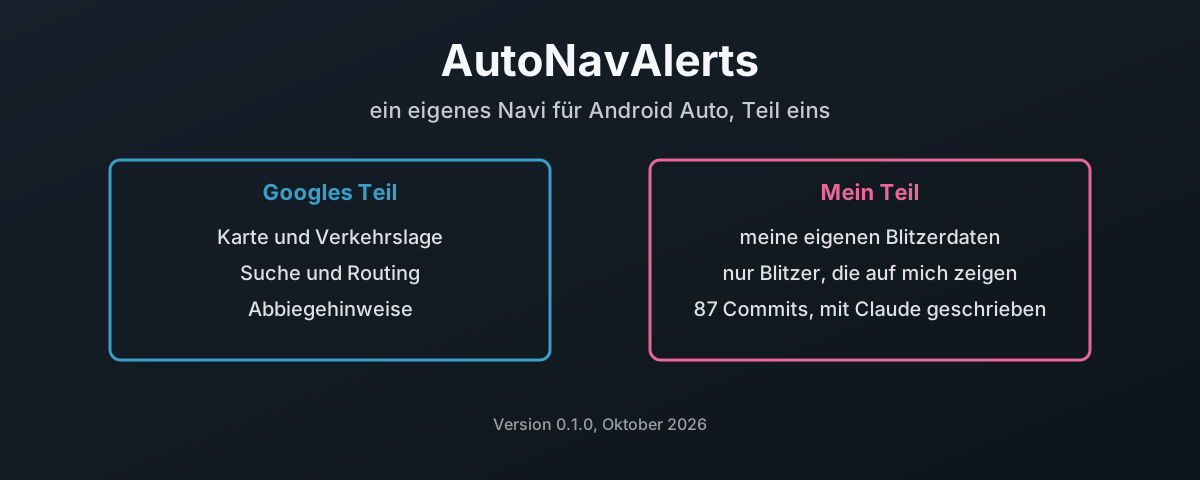
AutoNavAlerts: Googles Karte und Routing auf Android Auto, mit Blitzerwarnungen nur für Blitzer, die in deine Richtung zeigen

AutoNavAlerts, Teil eins: ein eigenes Navi für Android Auto

AutoNavAlerts ist eine Navigations-App für Android Auto, die ich auf Googles Navigation SDK baue: Googles Karte, Verkehrslage, Suche und Abbiegehinweise, darüber ein Blitzerwarnsystem, das mein eigenes PocketGPSWorld-Abo lädt und nur für Blitzer warnt, die in meine Fahrtrichtung zeigen. Teil eins zeigt, was es heute kann, was Google einer Drittanbieter-App auf dem Autobildschirm erlaubt und was es zurückhält (Störungsmeldungen, das Tempolimit, Touch auf den eigenen Bedienelementen), warum jeder Nutzer seinen eigenen Maps-Schlüssel und seine eigenen Blitzerdaten mitbringt, und wie der Code mit Claude geschrieben wurde: zuerst ein Designdokument, 87 Commits in weniger als zwei Tagen, die harten Regeln, die vom Prüfstand kamen, die Fehler, die die Agenten geschrieben haben, und wie jeder gefunden wurde, und die erste echte Fahrt im Auto.

23. Oktober 2026 · 15 Minuten · 3276 Wörter · Damien Dye
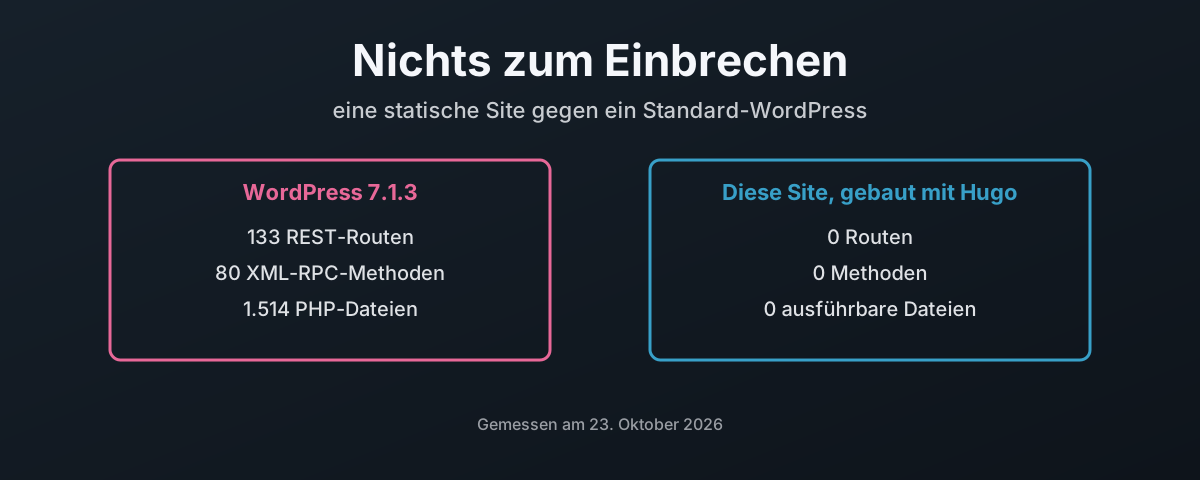
Ein Standard-WordPress bietet 133 REST-Routen, 80 XML-RPC-Methoden und 1.514 PHP-Dateien; diese statische Site führt bei einer Anfrage nichts aus

Bei einer statischen Site gibt es nichts zum Einbrechen

Dieser Blog wird mit Hugo gebaut und als 6.343 reine Dateien ausgeliefert, ohne dass bei irgendeiner Anfrage Code von mir läuft. Dagegen ein Standard-WordPress 7.1.3, gemessen in einem Podman-Labor: 133 REST-Routen, 62 davon nehmen Schreibzugriffe an, 80 XML-RPC-Methoden, 1.514 PHP-Dateien, jede einzelne seiner 3.785 Dateien beschreibbar durch den eigenen Benutzer des Webservers, und ein Datenbankkonto mit allen Rechten. Dieser Beitrag zählt beide Angriffsflächen, erklärt, was Hugos eigenes Sicherheitsmodell beim Build tut, gibt offen zu, wohin das Risiko wandert, wenn beim Ausliefern nichts mehr läuft, einschließlich zweier Lücken im Build dieser Site, von denen eine inzwischen geschlossen ist, und zeigt, wie du eine statische Site offline baust, einmal, und nichts hochlädt außer den fertigen Dateien.

23. Oktober 2026 · 16 Minuten · 3846 Wörter · Damien Dye
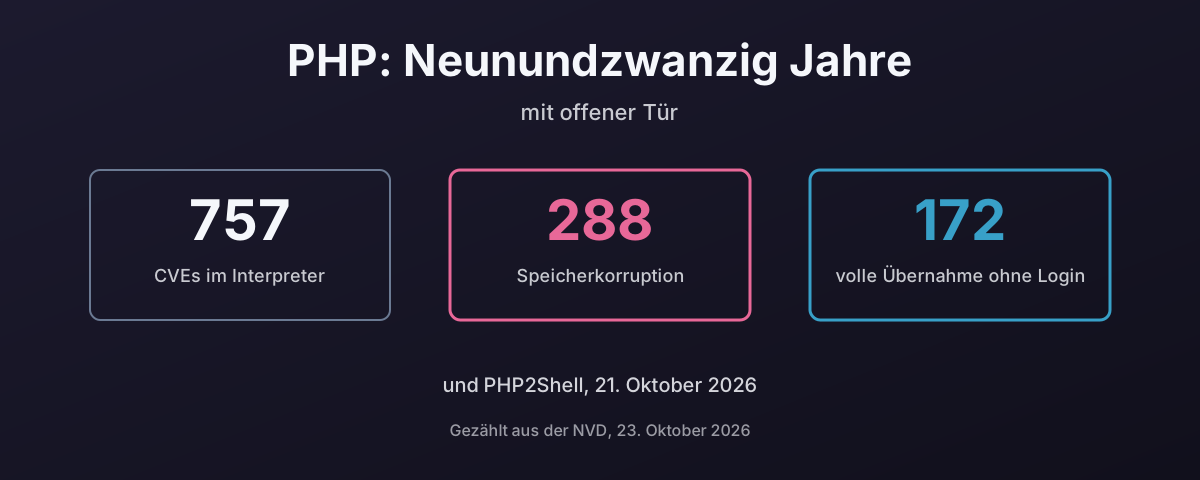
757 CVEs im PHP-Interpreter seit 1997, mindestens 288 Speicherkorruption, 172 als vollständige Fernübernahme ohne Login bewertet

PHP: Neunundzwanzig Jahre mit offener Tür

PHP2Shell, offengelegt am 21. Oktober 2026, ist Remote Code Execution ohne Anmeldung im PHP-Interpreter selbst, in jeder Version bis 5.4 zurück, ausgenutzt, bevor es den Patch gab. Es ist der neueste Eintrag in einer langen Bilanz: 757 CVEs gegen den Interpreter seit 1997, mindestens 288 davon Speicherkorruption und 172 als vollständige Fernübernahme ohne Login bewertet. Dieser Beitrag zählt diese Bilanz aus der NVD und dem CISA-KEV-Katalog nach, erklärt, warum eine C-Engine und eine Sprache, die ein Jahrzehnt brauchte, um register_globals loszuwerden, denselben Fehler zweimal machen, schaut sich an, was WordPress mit den Zahlen macht, wie Web-Shells bleiben und wie man sie stoppt, die zwei Male, als bei php.net selbst eingebrochen wurde, den Anteil des Webs, der noch auf Versionen läuft, die niemand patcht, und warum der übliche Betrieb, ein Prozess mit den Templates, der Logik, dem SQL und dem Datenbankpasswort, jeden dieser Bugs zu allem macht. Und warum ich, der PHP selbst aufgegeben hat, finde, dass du dir den Umstieg auf eine speichersichere Sprache wie Go anschauen solltest.

23. Oktober 2026 · 28 Minuten · 7878 Wörter · Damien Dye
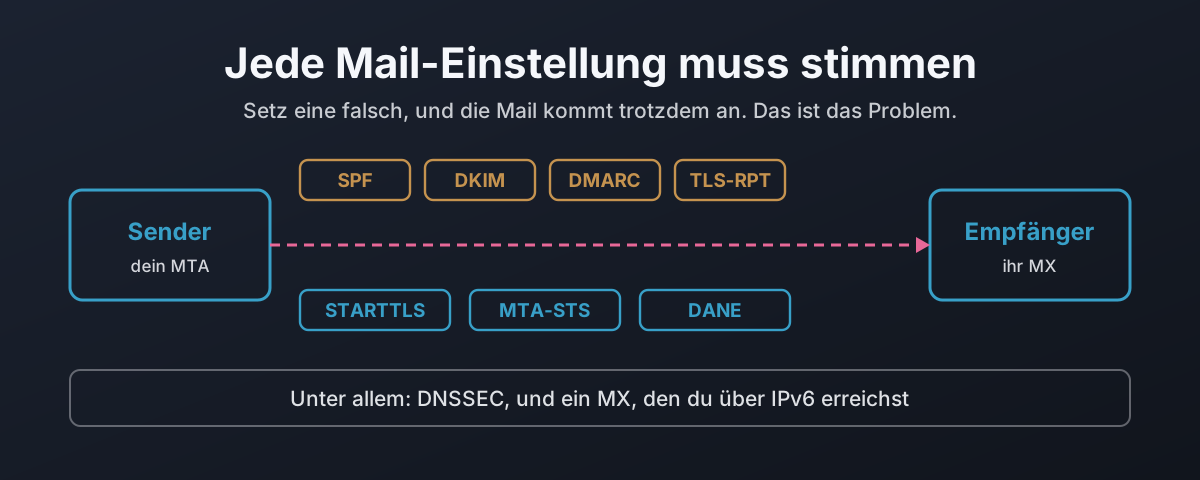
Sieben Mail-Einstellungen entlang des Wegs zwischen zwei Servern, mit DNSSEC und IPv6 darunter

Warum jede Mail-Einstellung stimmen muss

Jede Schicht der E-Mail-Sicherheit ist darauf ausgelegt, auf Funktionieren zurückzufallen, statt sicher zu versagen. Strippe die STARTTLS-Zeile aus einer Begrüßung, und ein opportunistischer Sender macht im Klartext weiter, was RFC 3207 zugleich als Angriff beschreibt und, auf einem öffentlichen Server, zu verteidigen verbietet. Dieser Beitrag zeichnet diesen Man-in-the-Middle in einem Labor auf und geht dann die sieben Einstellungen durch, die eine Nachricht auf dem Transport schützen, und zeigt für jede, was sie schützt, was nicht, und wie sie offen versagt, wenn sie falsch steht. Von dort zu DANE: warum ein TLSA-Eintrag ohne DNSSEC darunter wertlos ist, warum 3 1 1 und Schlüsselwiederverwendung zählen, und wie ein veralteter Eintrag der eine Fehlschlag ist, der schließt statt öffnet. Dann eine rein lesende Erhebung über britische Banken, die großen Mailprovider und die Zertifizierungsstellen, die zählt, wie viele davon überhaupt irgendetwas davon tun.

22. Oktober 2026 · 19 Minuten · 4300 Wörter · Damien Dye
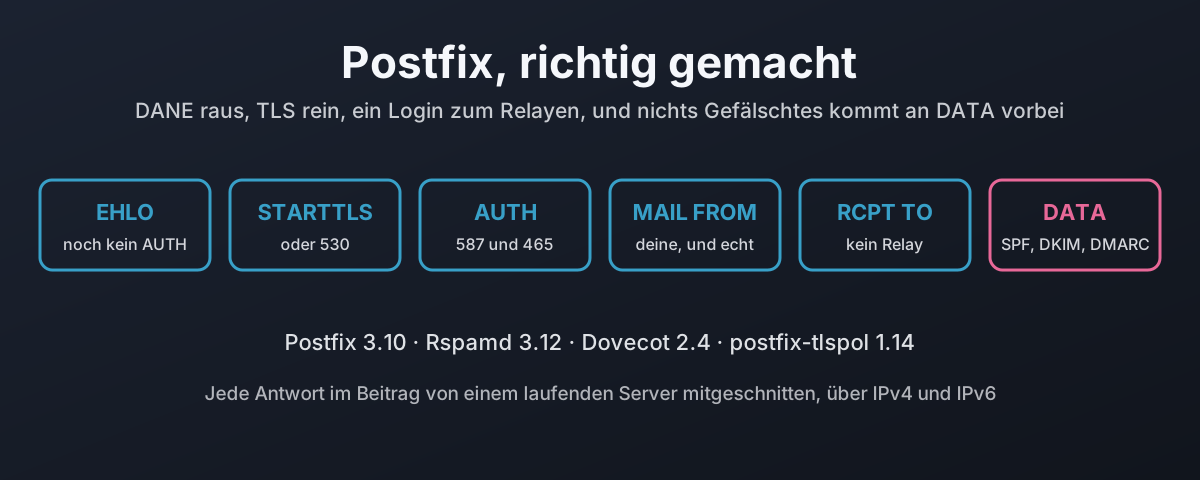
Eine SMTP-Sitzung als sechs Stufen, jede mit der Regel, die dort zurückweist

Postfix, DANE und jede Einstellung richtig gemacht

Ab Werk sendet Postfix im Klartext, wenn die Gegenseite kein TLS anbietet, und nimmt Mail von jedem an, der behauptet, irgendwer zu sein. Das ist der andere Aufbau: Postfix 3.10.13 mit Dovecot für Logins, Rspamd für SPF, DKIM und DMARC und postfix-tlspol für DANE und MTA-STS. Kein Klartext rein oder raus, Port 25 relayed nie, ein Login besitzt seine Adressen im Envelope und im From-Header, Absenderdomains, die nicht existieren, werden abgelehnt, und eine manipulierte oder gefälschte Nachricht kommt nie an DATA vorbei. Jede Antwort wurde in einem Labor über IPv4 und IPv6 mitgeschnitten, samt der sechs Einstellungen, die stillschweigend nichts tun, bis auch etwas anderes gesetzt ist, der certbot-Voreinstellung, die DANE bei der Erneuerung bricht, und was das alles dich bei weitergeleiteter Mail kostet.

22. Oktober 2026 · 21 Minuten · 4700 Wörter · Damien Dye
Eine Aufteilung zwischen den Einstellungen, die Microsoft 365 für dich steuert, und den wenigen, die du selbst konfigurierst, mit den markierten Regeln, die es nicht erfüllen kann

Microsoft 365: Die Fisher-Price-IT-Edition

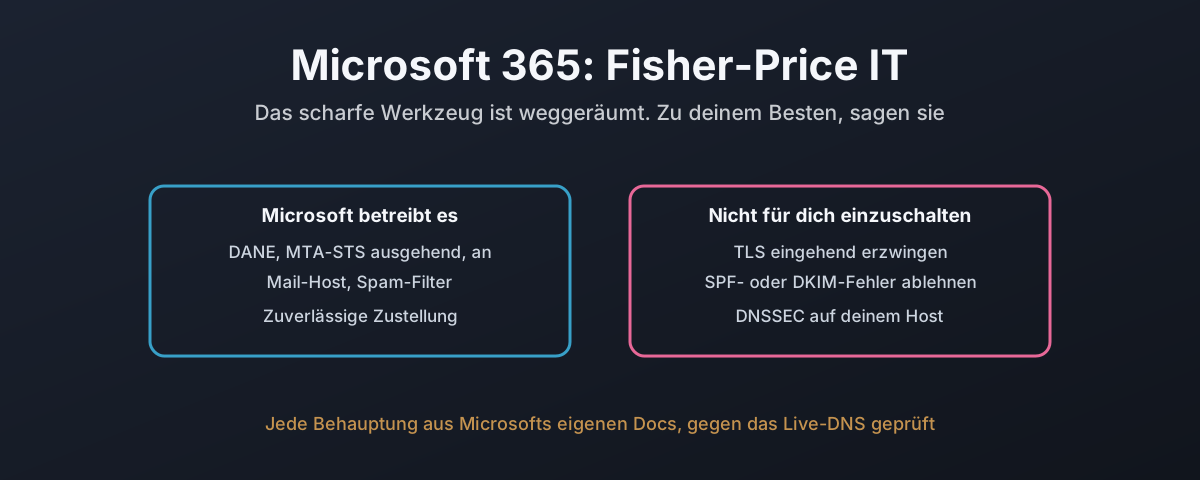
Die meisten Organisationen betreiben keinen eigenen Mailserver. Sie bezahlen Microsoft, und Exchange Online erledigt die Arbeit. Also hält dieser Beitrag Microsoft 365 an genau die Hausregeln, die die Postfix- und Stalwart-Aufbauten erfüllt haben, und zwar mit nichts als Microsofts eigener Dokumentation und Read-only-DNS gegen echte Mandanten. Einige Regeln erfüllt es gut: DANE ausgehend und MTA-STS sind standardmäßig an, und DANE eingehend mit DNSSEC ist endlich GA geworden. Mehrere kann es gar nicht erfüllen. Es gibt keinen dokumentierten Weg, eingehendes TLS von jedem Absender zu verlangen, keinen Weg, einen SPF-Hard-Fail an der Tür abzulehnen, nichts, das allein wegen einer fehlgeschlagenen DKIM-Signatur ablehnt, und keine Kontrolle, die Mail von einer nicht existierenden Absenderdomain verwirft. DNSSEC ist für den Mail-Host, den jeder Mandant tatsächlich nutzt, ausdrücklich nicht geplant. Der IPv6-Rollout, der sechs Monate dauern sollte, hat das Postfach des NCSC zwei Jahre später über IPv6 unerreichbar gelassen. Und die Dokumentation widerspricht sich selbst bei Wildcards, bei SPF und bei DNSSEC. Das ist die Plattform, auf der der Großteil der Mail des Landes läuft, und das ist es, was sie dich tun lässt und was nicht.

22. Oktober 2026 · 12 Minuten · 2710 Wörter · Damien Dye
Stalwart als ein Binary, das den ganzen Mail-Stack enthält, gegen den Postfix-Aufbau aus vier Paketen

Stalwart: DANE und der Rest, eingebaut

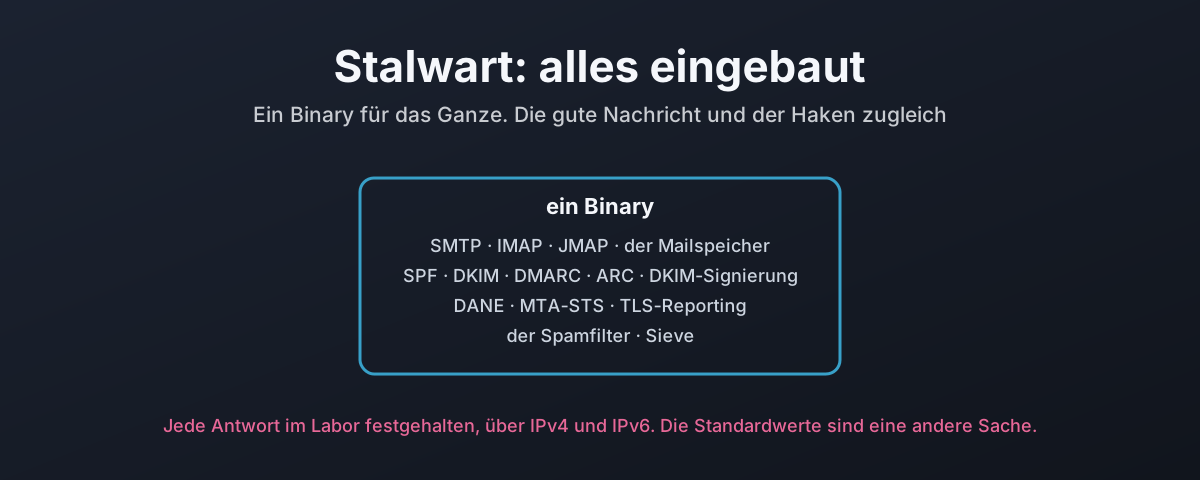
Stalwart ist ein ganzer Mailserver in einem Binary: SMTP und IMAP und JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, TLS-Reporting, ein Spamfilter und der Mailspeicher, ohne Milter zum Verdrahten und ohne Policy-Daemon daneben. Dieser Beitrag hält es an dieselben Hausregeln wie den Postfix-Aufbau und fängt jede Antwort im Labor ein. Die Regeln gehen alle an, aber die Geschichte steckt im Detail: die Einstellungen liegen in einer Datenbank statt in einer Datei, die Standardeinstellungen ab Werk akzeptieren Klartext und eine manipulierte Rechnung, jede Regel landet in einem anderen von vier Konfigurationsmechanismen, die Ablehnung bei DKIM-Fehler braucht ein Sieve-Skript, weil die eingebaute Prüfung einen manipulierten Body als neutral meldet, die Unbekannter-Absender-Prüfung läuft erst, wenn die ganze Nachricht da ist, und versagt offen bei einem DNS-Fehler, und der MTA-STS-Sender bounct beim ersten Versuch, wo der Standard eine Zurückstellung verlangt. Eingebaut ist wirklich weniger zusammenzudrahten. Es ist nicht dasselbe wie sicher per Standard.

22. Oktober 2026 · 12 Minuten · 2530 Wörter · Damien Dye