Skip to content
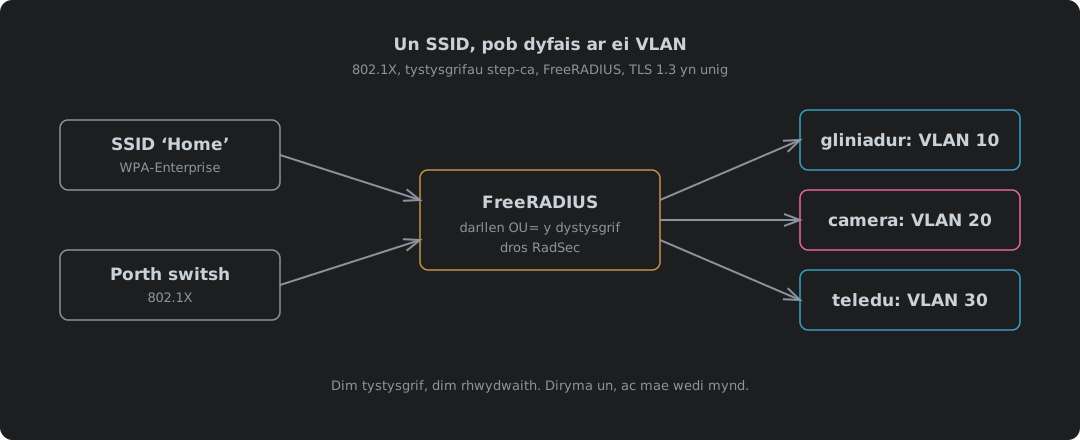
Un SSID ac un porth switsh yn bwydo gweinydd RADIUS, sy’n darllen y rôl yn nhystysgrif step-ca pob dyfais ac yn anfon y gliniadur i VLAN 10, y camera i VLAN 20 a’r teledu i VLAN 30

Un SSID, Pob Dyfais Ar Ei VLAN Ei Hun: 802.1X Gyda Thystysgrifau step-ca

802.1X ar sail tystysgrifau (EAP-TLS) ar gyfer pyrth switsh gwifrog ac un SSID WPA2/WPA3-Enterprise, lle mae’r gweinydd RADIUS yn penderfynu ar ba VLAN mae pob dyfais yn glanio. Mae step-ca 0.30.2 yn stampio rôl ym mhob tystysgrif dyfais ac yn gwrthod un hebddi; mae FreeRADIUS 3.2.10 yn mapio’r rôl honno i VLAN, yn gadael i restr fesul dyfais ei diystyru, ac yn rhedeg TLS 1.3 yn unig. Pam mai cyfrinair WiFi a rennir yw’r broblem, pam tystysgrifau a pham TLS 1.3, y trap dirymu lle mae FreeRADIUS yn anwybyddu CRL newydd ar HUP, beth fydd dyfais nad yw’n gwirio enw’r gweinydd yn ymddiried ynddo, amddiffyn y traffig RADIUS ei hun gyda Message-Authenticator a RadSec dros TLS 1.3, radsecproxy ar gyfer offer sydd ond yn siarad UDP, porth gwifrog a rhwydwaith WiFi wedi’u hefelychu o un pen i’r llall, gosodiadau Netgear a TP-Link, gosodiadau cleient Linux, Apple ac Android, pob ffeil ffurfweddu’n llawn ac fel lawrlwythiad, a pham nad yw cymaint o weinyddwyr a MSPs yn trafferthu o hyd a pham nad yw Cyber Essentials yn gofyn iddyn nhw.
13 Hydref 2026 · 54 mun · 12644 gair · Damien Dye
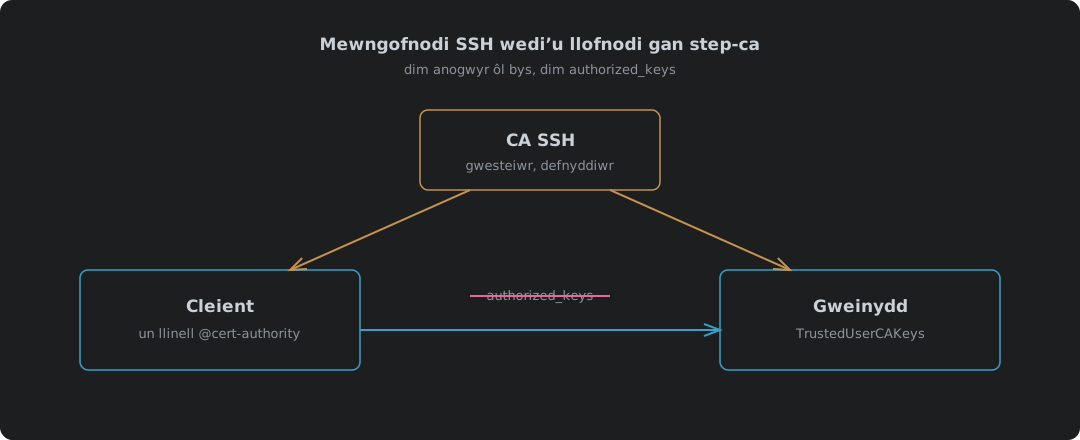
Mae CA SSH step-ca yn llofnodi allwedd gwesteiwr ac allwedd defnyddiwr; mae’r cleient yn ymddiried yn y CA gwesteiwyr a’r gweinydd yn y CA defnyddwyr, felly does yr un o’r ddau yn cadw rhestr o allweddi

Mewngofnodi SSH Wedi’u Llofnodi Gan step-ca: Dim Mwy o authorized_keys

Defnyddio step-ca 0.30.2 fel awdurdod tystysgrifau SSH, wedi’i brofi gydag OpenSSH 10.0. Pam mae tystysgrifau’n curo authorized_keys ac ymddiried ar y defnydd cyntaf, troi’r CA SSH ymlaen pan mae step-ca yn cael ei osod gyntaf, llofnodi allwedd gwesteiwr (a threfn y dadleuon sy’n ei faglu), y ddwy linell sshd_config a’r unig linell @cert-authority yn known_hosts, tystysgrif defnyddiwr 16 awr, pedwar prawf mewngofnodi gan gynnwys defnyddiwr anghywir a gwesteiwr heb ymddiriedaeth, adnewyddu tystysgrif gwesteiwr gydag sshpop, a ble mae’n methu.

9 Hydref 2026 · 8 mun · 1657 gair · Damien Dye
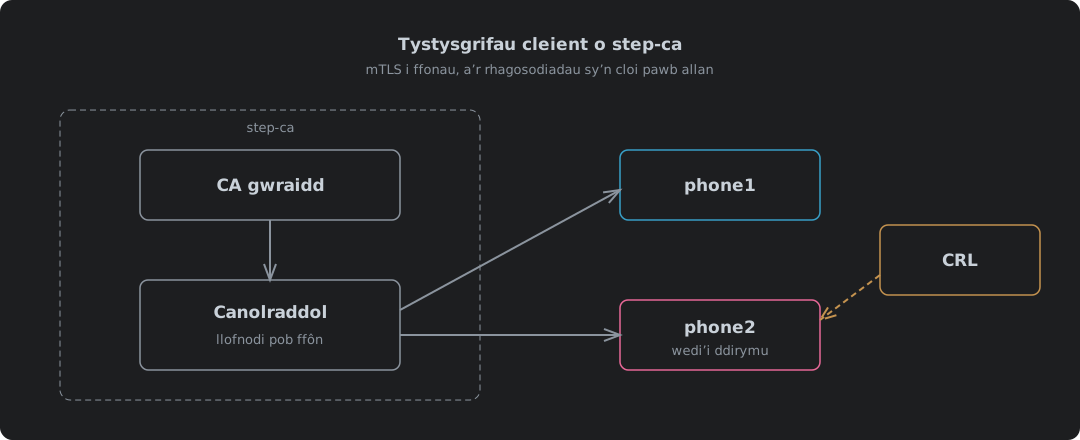
step-ca yn rhoi tystysgrifau cleient i ffonau o’i CA canolraddol, gyda CRL yn nodi ffôn coll fel un wedi’i ddirymu

Tystysgrifau Cleient O step-ca, A’r Rhagosodiadau Sy’n Cloi Pawb Allan

Defnyddio step-ca 0.30.2 i roi tystysgrifau cleient ar gyfer TLS cilyddol, wedi’i brofi o un pen i’r llall gydag nginx 1.30.5 a Caddy 2.11.7. Pam mai ffonau yw’r achos anodd, codi’r terfyn tystysgrif 24 awr yn ca.json, troi’r CRL ymlaen, pam mae’n methu gyda ‘different CRL scope’ nes bod idpURL a thempled yn ychwanegu pwynt dosbarthu sy’n cyfateb, y CRL wraidd sydd ei hangen ar nginx ar gyfer y gadwyn gyfan, cyhoeddi CRLs dros HTTP plaen ar IPv4 ac IPv6, y job adnewyddu sy’n atal CRL sydd wedi darfod rhag cloi pawb allan, a rhoi, pecynnu, gosod a dirymu tystysgrif ffôn.

9 Hydref 2026 · 13 mun · 2737 gair · Damien Dye
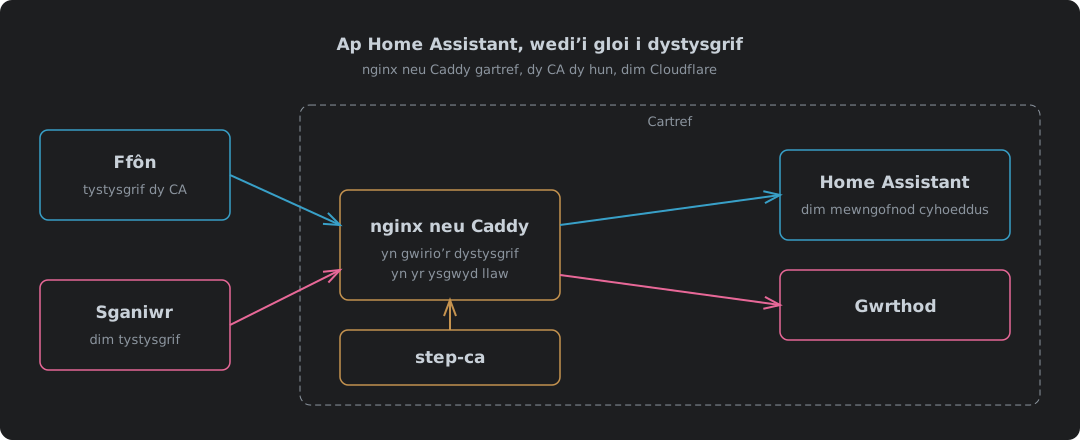
Ffôn sy’n dal tystysgrif o dy CA dy hun yn pasio nginx neu Caddy gartref ac yn cyrraedd Home Assistant, tra bo sganiwr heb un yn cael ei wrthod yn yr ysgwyd llaw

Ap Home Assistant Wedi’i Gloi I Dystysgrif, Gydag nginx Neu Caddy A Dim Cloudflare

Cloi ap Home Assistant i dystysgrif cleient gydag nginx neu Caddy gartref, gyda step-ca yn awdurdod tystysgrifau yn lle Cloudflare. Beth sy’n newid pan mae Cloudflare yn gadael y llwybr, cyfluniad nginx a chyfluniad Caddy wedi’u profi heb dystysgrif, gyda thystysgrif dda, gydag un wedi’i dirymu a gydag uwchraddiad WebSocket dros IPv4 ac IPv6, pam mae nginx yn gallu gwirio CRL a Caddy ond yn gallu cadw rhestr ganiatáu, gosodiadau dirprwyon dibynadwy Home Assistant, beth sydd angen ei osod ar y ffôn, a lle mae’n methu.

9 Hydref 2026 · 11 mun · 2377 gair · Damien Dye
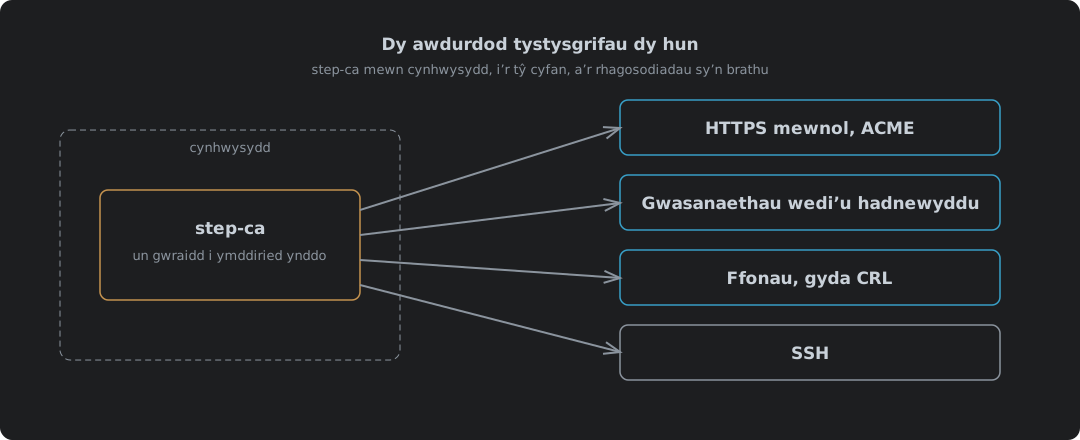
step-ca mewn cynhwysydd yn rhoi tystysgrifau o’i CA canolraddol, gyda CRL yn nodi ffôn coll fel un wedi’i ddirymu

Dy Awdurdod Tystysgrifau Dy Hun: step-ca Mewn Cynhwysydd

Rhedeg step-ca 0.30.2 Smallstep mewn cynhwysydd Podman neu Docker fel awdurdod tystysgrifau i bopeth yn y tŷ, a’r cyfan wedi’i brofi. Pam mae CA preifat yn curo tystysgrifau hunan-lofnodedig a rhai cyhoeddus i enwau mewnol, ei gychwyn gydag ACME ac SSH ymlaen, y ddau gyfrinair mae’r ddelwedd yn eu creu a ble mae pob un yn mynd, ymddiried yn y gwraidd ar bob dyfais, HTTPS mewnol i Caddy neu unrhyw beth arall sy’n siarad ACME, a step ca renew i wasanaethau nad ydynt. Mae gan dystysgrifau cleient ac SSH eu post eu hunain yr un.

9 Hydref 2026 · 9 mun · 1902 gair · Damien Dye