Pam Mae’n Rhaid i Bob Gosodiad Post Fod yn Gywir
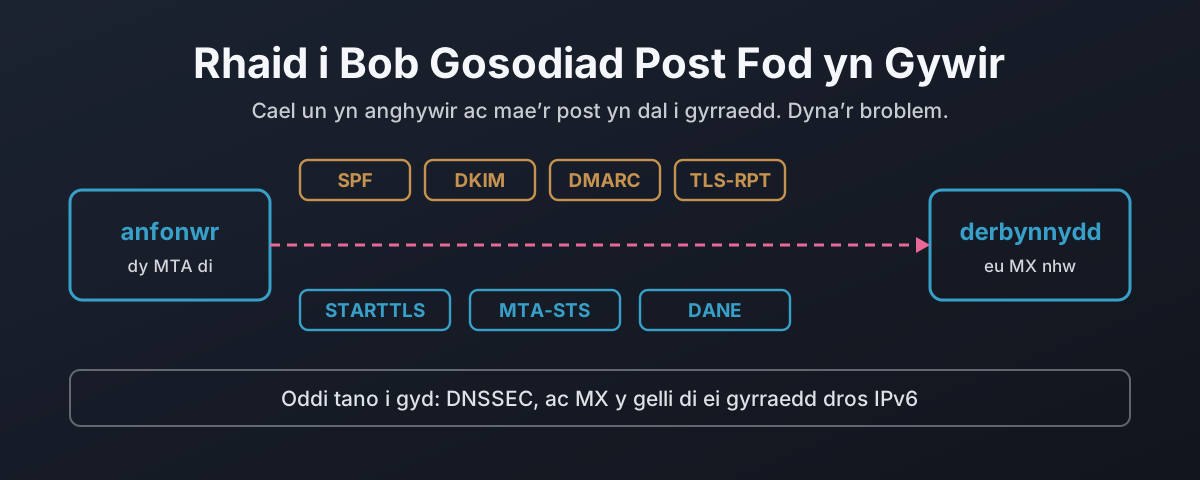
Mae pob haen o ddiogelwch e-bost wedi’i chynllunio i syrthio’n ôl i weithio yn hytrach na methu’n ddiogel. Tynna’r llinell STARTTLS allan o gyfarchiad ac mae anfonwr manteisgar yn bwrw ymlaen mewn testun clir, rhywbeth y mae RFC 3207 yn ei ddisgrifio fel ymosodiad ac, ar weinydd cyhoeddus, yn dy wahardd rhag amddiffyn yn ei erbyn. Mae’r cofnod hwn yn dal yr ymosodiad dyn-yn-y-canol hwnnw mewn labordy, yna’n cerdded drwy’r saith gosodiad sy’n diogelu neges wrth ei chludo, gan ddangos i bob un beth mae’n ei ddiogelu, beth nad yw’n ei ddiogelu, a sut mae’n methu’n agored pan mae’n anghywir. Oddi yno i DANE: pam mae cofnod TLSA yn ddiwerth heb DNSSEC oddi tano, pam mae 3 1 1 ac ailddefnyddio allwedd yn bwysig, a sut mai cofnod hen yw’r un methiant sy’n cau yn hytrach nag agor. Yna cyfrifiad darllen-yn-unig o fanciau’r DU, y darparwyr post mawr a’r awdurdodau tystysgrifau, yn cyfrif faint ohonyn nhw sy’n gwneud dim o hyn mewn gwirionedd.