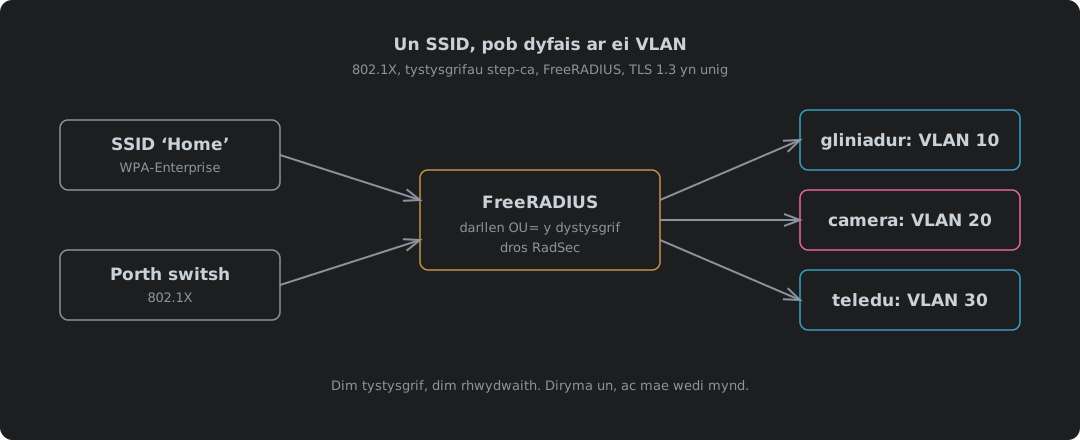
Un SSID, Pob Dyfais Ar Ei VLAN Ei Hun: 802.1X Gyda Thystysgrifau step-ca
802.1X ar sail tystysgrifau (EAP-TLS) ar gyfer pyrth switsh gwifrog ac un SSID WPA2/WPA3-Enterprise, lle mae’r gweinydd RADIUS yn penderfynu ar ba VLAN mae pob dyfais yn glanio. Mae step-ca 0.30.2 yn stampio rôl ym mhob tystysgrif dyfais ac yn gwrthod un hebddi; mae FreeRADIUS 3.2.10 yn mapio’r rôl honno i VLAN, yn gadael i restr fesul dyfais ei diystyru, ac yn rhedeg TLS 1.3 yn unig. Pam mai cyfrinair WiFi a rennir yw’r broblem, pam tystysgrifau a pham TLS 1.3, y trap dirymu lle mae FreeRADIUS yn anwybyddu CRL newydd ar HUP, beth fydd dyfais nad yw’n gwirio enw’r gweinydd yn ymddiried ynddo, amddiffyn y traffig RADIUS ei hun gyda Message-Authenticator a RadSec dros TLS 1.3, radsecproxy ar gyfer offer sydd ond yn siarad UDP, porth gwifrog a rhwydwaith WiFi wedi’u hefelychu o un pen i’r llall, gosodiadau Netgear a TP-Link, gosodiadau cleient Linux, Apple ac Android, pob ffeil ffurfweddu’n llawn ac fel lawrlwythiad, a pham nad yw cymaint o weinyddwyr a MSPs yn trafferthu o hyd a pham nad yw Cyber Essentials yn gofyn iddyn nhw.