Skip to content
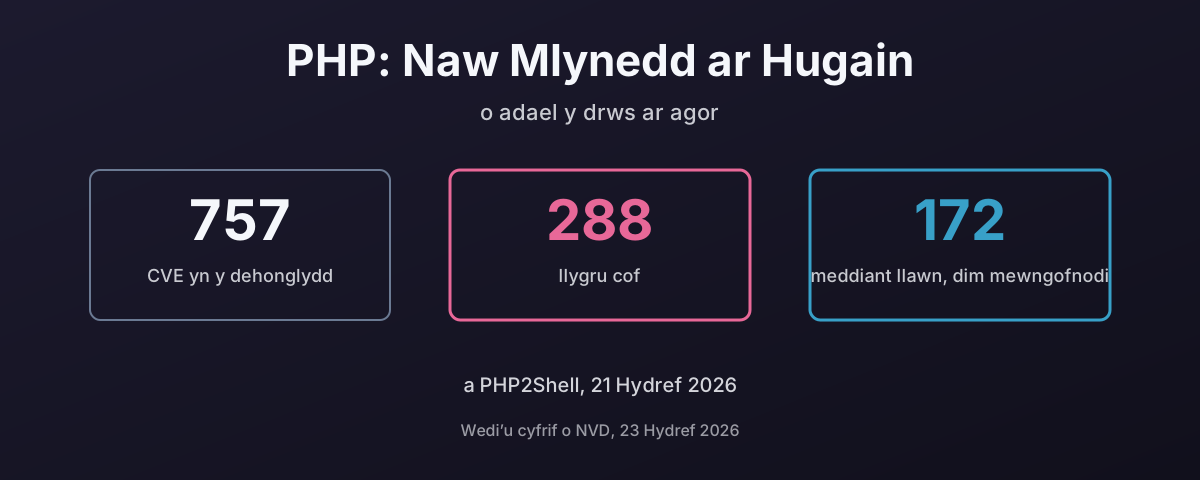
757 CVE yn y dehonglydd PHP ers 1997, o leiaf 288 yn llygru cof, 172 wedi’u graddio’n feddiant llawn o bell heb fewngofnodi

PHP: Naw Mlynedd Ar Hugain O Adael Y Drws Ar Agor

Mae PHP2Shell, a ddatgelwyd ar 21 Hydref 2026, yn weithredu cod o bell heb ddilysu yn y dehonglydd PHP ei hun, ym mhob fersiwn yn ôl i 5.4, ac fe’i defnyddiwyd cyn bod y patsh yn bod. Dyma’r cofnod diweddaraf mewn hanes hir: 757 CVE yn erbyn y dehonglydd ers 1997, o leiaf 288 ohonyn nhw’n llygru cof a 172 wedi’u graddio’n feddiant llawn o bell heb fewngofnodi. Mae’r post hwn yn cyfrif yr hanes hwnnw o NVD a chatalog KEV CISA, yn egluro pam mae injan C ac iaith a gymerodd ddegawd i gael gwared ar register_globals yn gwneud yr un camgymeriad ddwywaith, yn edrych ar beth mae WordPress yn ei wneud i’r ffigurau, sut mae web shells yn aros a sut i’w hatal, y ddau dro y torrwyd i mewn i php.net ei hun, y gyfran o’r we sy’n dal i redeg fersiynau nad oes neb yn eu patsio, a pham mae’r defnydd arferol, un broses yn dal y templedi, y rhesymeg, yr SQL a chyfrinair y gronfa ddata, yn troi pob un o’r namau hynny’n bopeth. A pham, ar ôl rhoi’r gorau i PHP fy hun, dw i’n meddwl y dylet ti ystyried ei adael am iaith sy’n ddiogel o ran cof fel Go.

23 Hydref 2026 · 32 mun · 8825 gair · Damien Dye

Trwsio’r TSC Pan Fo Dy Gadarnwedd Wedi Torri

Am bedwar mis, ar bob cychwyn, rhoddodd fy ThinkPad E595 un craidd CPU i Linux dair eiliad y tu ôl i’r saith arall, a gollyngodd y cnewyllyn y TSC am HPET. Beth mae’r rhybudd yn ei olygu, pam nad oes gan beiriant AMD Zen unrhyw ffordd o’i drwsio o’r tu mewn i Linux, beth mae 40 cychwyn yn y journal yn ei ddweud am y gadarnwedd, pam mai tsc=reliable yw’r ateb anghywir, a sut mae tscsync yn mesur ac yn symud y rhifyddion yn UEFI cyn i’r cnewyllyn eu gweld o gwbl, gan gynnwys yr un craidd a farciodd yn BAD ac a dderbyniodd Linux beth bynnag. Wedi’i ddiweddaru ar gyfer BIOS 1.30: nid yw’n trwsio’r gwrthbwyso, a gollyngodd watchdog clocksource y cnewyllyn y TSC ar ddau gychwyn hyd yn oed ar ôl i tscsync gysoni’r creiddiau. Gyda tsc=nowatchdog fe ddaliodd, ac ni chanfu prawf pum munud yn erbyn y cloc amser real, cod ffynhonnell yn gynwysedig, unrhyw warps na drifft. Yn olaf, beth mae’r cwymp yn ôl yn ei wneud ar unrhyw hypervisor KVM, Proxmox neu beidio: mae’r prif gloc yn mynd, mae gwesteion yn colli eu darlleniad cloc cyflym, ac ar y gliniadur hwn roedd darllen y cloc mewn gwestai saith gwaith yn arafach.

11 Hydref 2026 · 25 mun · 5665 gair · Damien Dye

Mae Fy YubiKey yn Fy Mewngofnodi. Chafodd Fy Allweddi Erioed Wybod.

Mewngofnoda gyda YubiKey ac mae GNOME yn gofyn am gyfrinair beth bynnag, oherwydd mae’r allweddi mewngofnodi wedi’u hamgryptio â chyfrinair na chynhyrchodd dy fewngofnod erioed. Mae’r post hwn yn ymdrin â pham mae pam_u2f fel sufficient yn llwgu’r allweddi, beth mae’r trwsiadau arferol yn ei gostio (cyfrinair gwag, ei deipio beth bynnag, y TPM), a’r trwsiad a adeiledais: hmac-secret FIDO2 yr allwedd, dan glo PIN a chyffyrddiad, yn dadgryptio copi wedi’i storio o gyfrinair y cyfrif ac yn datgloi oo7-daemon wrth fewngofnodi. Yna beth a ddaeth i’r golwg wrth adeiladu: roedd Fedora 45 wedi cyfnewid gnome-keyring am oo7, mae allweddi dalfan oo7 yn cymryd y cyfrinair cyntaf rwyt ti’n ei deipio fel ei un ei hun, dim ond o derfynell mae offer FIDO2 yn darllen PIN, a sgript ailosod a fyddai wedi fy ngadael heb allweddi o gwbl, wedi’i dal drwy ei phrofi yn erbyn daemon taflu yn gyntaf. Mae’r sgriptiau, gosodwr a’r harnais prawf hwnnw ar gael i’w lawrlwytho.

7 Hydref 2026 · 13 mun · 2862 gair · Damien Dye

Mae Webex Yn Chwilio Am Dy Dystysgrifau Ar Weinydd Adeiladu Cisco

Mae Webex 46.8.0.35631 ar Fedora 44 yn eistedd y tu ôl i faner felen sy’n dweud ‘Offline - No internet connection’ tra bod pob rhaglen arall ar y peiriant yn cyrraedd y rhyngrwyd heb gŵyn. Fe stopiodd y llinell VoIP yn farw. Nid y rhwydwaith oedd y broblem erioed: mae Cisco yn pecynnu eu fforc eu hunain o OpenSSL a’i adeiladu gydag OPENSSLDIR wedi’i osod i /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, cyfeiriadur sy’n bodoli ar gynhwysydd adeiladu a nunlle arall, felly nid yw’n llwytho unrhyw angorau ymddiriedaeth ac mae pob ysgwyd llaw yn methu. Mae’r post yn mynd yn ei drefn: beth yw’r cyflwr toredig mewn gwirionedd, gofyn i’r llyfrgell a ddaw yn y pecyn ble mae hi’n meddwl mae ei thystysgrifau, atgynhyrchu’r union god gwall y tu allan i Webex, pam nad oes dim yn dy rybuddio, y ddau drwsiad nad ydynt yn gweithio a pham, a’r un sy’n gweithio. Wedyn y broses adeiladu: fe ddefnyddion nhw $ORIGIN i’r cod a gadael tri llwybr data yn absoliwt, mae pennawd yr RPM yn enwi ID cynhwysydd felly roedd y cynhwysydd eisoes yn y biblinell a heb ei ddefnyddio erioed i redeg y canlyniad, mae’r pecyn yn gofyn am glibc o 2018 am na wnân nhw gysylltu’n statig, mae 2.2 GB yn cael ei ryddhau ddwywaith, a does dim dogfennaeth ynddo na’r un ffeil wedi’i marcio’n ffurfweddiad. Wedyn sut y dylai fod wedi cael ei adeiladu, y chwe thrwsiad a’r gwiriad un llinell sy’n ei ddal. Ac yn olaf y croeswiriad: mae gan Cisco 98 cofnod yng nghatalog CISA o wendidau y gwyddys eu bod yn cael eu hecsbloetio, yn ail yn unig i Microsoft, ac mae llwybr ymddiriedaeth na wiriodd neb a ffordd osgoi na wiriodd neb yr un methiant ar wahanol lefelau o risg.

15 Medi 2026 · 45 mun · 9905 gair · Damien Dye

VPN O Ddarnau: PPP, Dyfeisiau Tap a Netcat

Dwy swydd yw VPN: rhywbeth sy’n gwneud cyswllt rhithwir, a rhywbeth sy’n cludo’r beitiau. Mae PPP wedi gwneud y gyntaf ers 1994 a dydy e ddim yn poeni beth yw’r ail, a dyna pam mae PPTP, L2TP a phob llinell deialu a ddefnyddiaist ti erioed yr un protocol dros gludwyr gwahanol. Cludwr yw netcat. Mae’r post hwn yn ei adeiladu’r ddwy ffordd. Yn gyntaf pppd: yr opsiwn pty a beth mae’n ei wneud â ffug-derfynell, y fersiwn TCP mae pawb yn ei drio gyntaf, pam mae rhedeg protocol ffrwd y tu mewn i TCP yn toddi dan golled, y fersiwn UDP sef yr un i’w defnyddio, y fframio HDLC asyncronaidd a’r ACCM sy’n penderfynu faint o led band sy’n mynd ar ddianc nodau rheoli, cyfeiriadu a llwybro ac IPV6CP, a chadw’r cyswllt i fyny pan fydd y cludwr yn marw heb ddweud wrthot ti. Wedyn yr un twnnel heb PPP o gwbl: dyfais tap, un datagram i bob ffrâm dros UDP, y rhagddodiad hyd mae’n rhaid i ti ei ddyfeisio dy hun dros TCP, tun yn erbyn tap, a phontio. Wedyn y rhan does gan netcat ddim ateb iddi: lapio’r cludwr mewn TLS gydag ncat, stunnel ac openssl, ac mewn DTLS gyda socat, sef y siâp rwyt ti ei eisiau mewn gwirionedd. Dydy e byth yn wir yr offeryn cywir, a dyna’r pwynt: mae’n dangos sut mae traffig allan yn ymddwyn unwaith mae gan ymosodwr root y tu mewn i dy rwydwaith a mynediad allan heb ei rwystro yn ddiofyn, a pham mai gwrthod yn ddiofyn ar y ffin yw’r unig reolaeth a fu erioed yn real.

14 Medi 2026 · 65 mun · 14250 gair · Damien Dye

Ping: Yr Offeryn Diagnostig Sy’n Agor Llawer Mwy

Ping, nid gweddill ICMP, yw’r perygl: mae echo yn sianel y mae’n rhaid i bob gwesteiwr ei hateb â’th fytiau dy hun, felly mae gan rwydwaith sy’n ‘caniatáu ping yn unig’ VPN llawn allan ohono’n barod. Mae hwn yn dilyn y bygythiad yn gyntaf — beth mae’n ei gostio i’th allanfa, a sut gall ymwelydd ar dy WiFi neu borthladd ethernet heb ei gloi agor un — wedyn tri thwnnel gweithredol wedi’u hadeiladu ar ping yn unig (Hans, icmptunnel, ac un Python byr ag AES-128), y problemau MTU ac IPv6, a’r rheol sy’n ei gau: gollwng echo, cadw’r gwallau, yn nftables, pf, Cisco, Junos, MikroTik a Windows.

1 Medi 2026 · 38 mun · 8220 gair · Damien Dye

Mae’r Wal Dân Un Hop ar Ddeg i Ffwrdd

Nid diagnosis yw ‘mae porth 445 wedi’i flocio rywle’, a dyna pam mae tocynnau wal dân yn bownsio rhyngot ti a dy ddarparwr am wythnos. Mae pob llwybrydd ar y llwybr yn ddyledus i ti am ICMP Time Exceeded pan fydd dy gyllideb hopiau’n dod i ben, ac mae hynny’n troi terfyn amser yn bellter. Cerddais y TTL i fyny ar fy llinell fy hun a chanfod tri nam nad oeddwn i’n gwybod amdanynt: SMB yn cael ei ollwng un hop ar ddeg allan, resets SMTP ffug un hop i ffwrdd, a rheol IPv4 heb efaill IPv6.

28 Awst 2026 · 41 mun · 8709 gair · Damien Dye