Skip to content
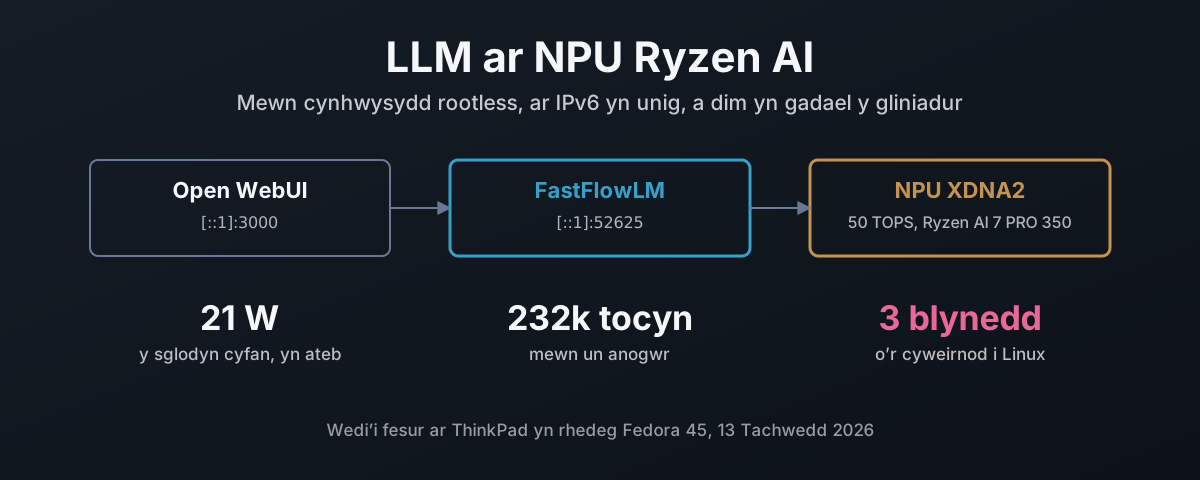
Open WebUI i FastFlowLM i NPU XDNA2 ar loopback IPv6: 21 W wrth ateb, 232,000 o docynnau mewn un anogwr, tair blynedd o gyweirnod AMD hyd at Linux

Rhedeg LLM ar NPU Ryzen AI, Mewn Cynhwysydd

Mae’r NPU mewn gliniadur Ryzen AI yn 50 TOPS sy’n segur ar y rhan fwyaf o osodiadau Linux. Mae hwn yn dangos sut i adeiladu gyrrwr amdxdna AMD a chadw dim ond modiwl y cnewyllyn ar y gwesteiwr, adeiladu FastFlowLM gyda runtime XRT AMD i mewn i gynhwysydd podman rootless sy’n cyfateb i’r gyrrwr hwnnw, rhwymo popeth i loopback IPv6 a’i gychwyn gyda’r peiriant drwy Quadlet. Yna beth mae’n ei wneud: naw model wedi’u meincnodi, prawf cyd-destun o 232,000 o docynnau, lleferydd i destun gyda Whisper ar ddeg gwaith amser real, Open WebUI a’r 7,000 o docynnau cudd yr oedd yn eu hychwanegu at bob neges, a chyflymder ac ynni’r NPU wedi’u mesur yn erbyn llama.cpp ar iGPU y Radeon 860M. Yn olaf, y llinell amser: tair blynedd o gyhoeddiad Ryzen AI gan AMD hyd at fodel iaith ar ei NPU o dan Linux, wedi’i gyflwyno gan brosiect na ddechreuodd AMD, tra aeth yr ymdrech i Copilot+ ar y Fisher-Price OS (Windows) yn lle’r ganolfan ddata a’r offer Linux y mae gweithwyr proffesiynol AI yn eu defnyddio go iawn.
13 Tachwedd 2026 · 27 mun · 6469 gair · Damien Dye
Saith gosodiad post ar hyd y llwybr rhwng dau weinydd, gyda DNSSEC ac IPv6 oddi tanynt

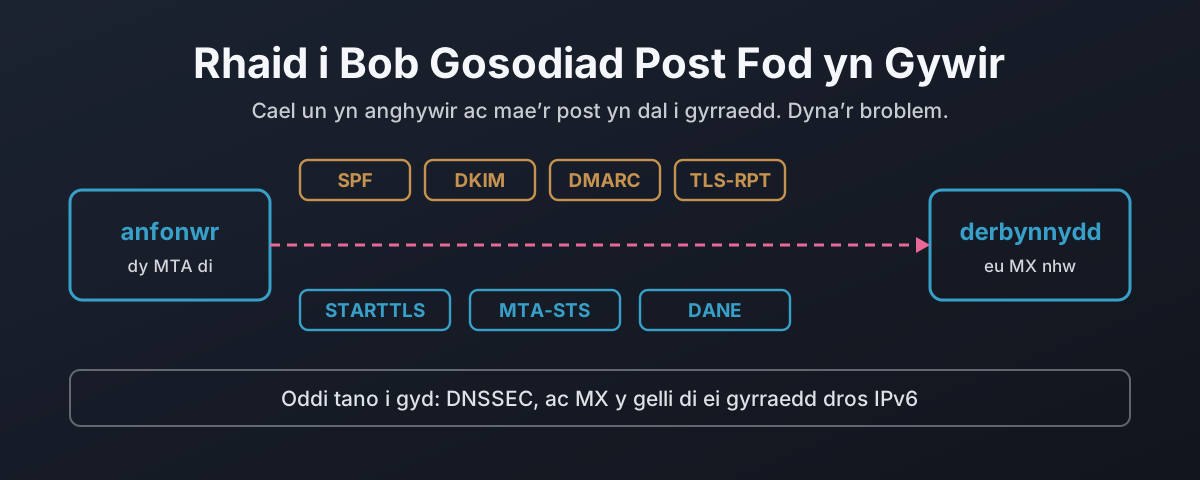
Pam Mae’n Rhaid i Bob Gosodiad Post Fod yn Gywir

Mae pob haen o ddiogelwch e-bost wedi’i chynllunio i syrthio’n ôl i weithio yn hytrach na methu’n ddiogel. Tynna’r llinell STARTTLS allan o gyfarchiad ac mae anfonwr manteisgar yn bwrw ymlaen mewn testun clir, rhywbeth y mae RFC 3207 yn ei ddisgrifio fel ymosodiad ac, ar weinydd cyhoeddus, yn dy wahardd rhag amddiffyn yn ei erbyn. Mae’r cofnod hwn yn dal yr ymosodiad dyn-yn-y-canol hwnnw mewn labordy, yna’n cerdded drwy’r saith gosodiad sy’n diogelu neges wrth ei chludo, gan ddangos i bob un beth mae’n ei ddiogelu, beth nad yw’n ei ddiogelu, a sut mae’n methu’n agored pan mae’n anghywir. Oddi yno i DANE: pam mae cofnod TLSA yn ddiwerth heb DNSSEC oddi tano, pam mae 3 1 1 ac ailddefnyddio allwedd yn bwysig, a sut mai cofnod hen yw’r un methiant sy’n cau yn hytrach nag agor. Yna cyfrifiad darllen-yn-unig o fanciau’r DU, y darparwyr post mawr a’r awdurdodau tystysgrifau, yn cyfrif faint ohonyn nhw sy’n gwneud dim o hyn mewn gwirionedd.

22 Hydref 2026 · 22 mun · 4790 gair · Damien Dye
Sesiwn SMTP fel chwe cham, pob un gyda’r rheol sy’n gwrthod yno

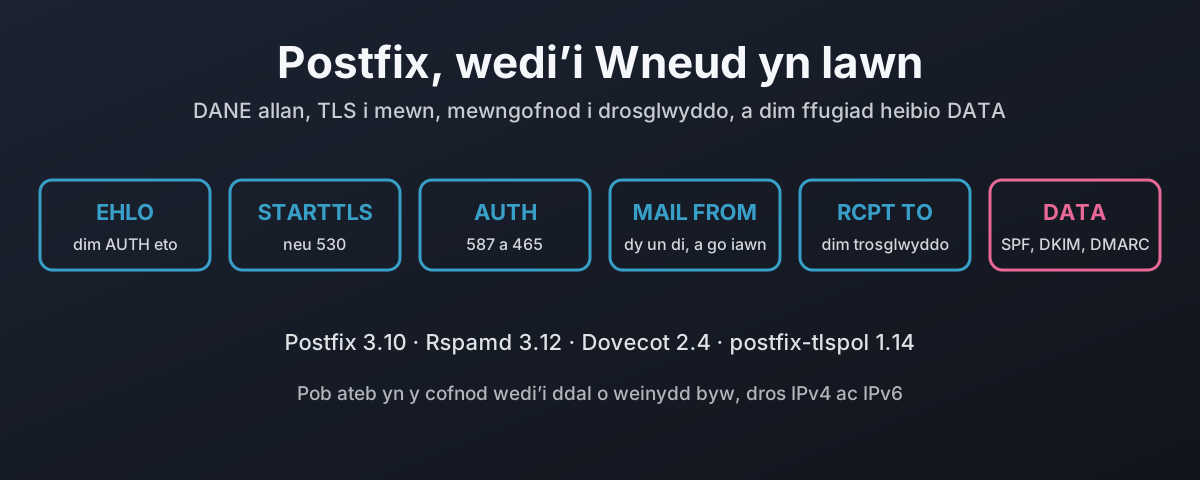
Postfix, DANE a Phob Gosodiad wedi’i Wneud yn Iawn

O’r bocs, mae Postfix yn anfon mewn testun clir pan nad yw’r pen arall yn cynnig TLS, ac yn derbyn post gan unrhyw un sy’n honni bod yn unrhyw un. Dyma’r adeilad arall: Postfix 3.10.13 gyda Dovecot ar gyfer mewngofnodi, Rspamd ar gyfer SPF, DKIM a DMARC, a postfix-tlspol ar gyfer DANE ac MTA-STS. Dim testun plaen i mewn nac allan, porth 25 byth yn trosglwyddo, mewngofnod yn berchen ar ei gyfeiriadau yn yr amlen ac yn y pennawd From, parthau anfon nad ydynt yn bodoli yn cael eu gwrthod, a dyw neges wedi’i ymyrryd â hi neu wedi’i ffugio byth yn mynd heibio DATA. Cafodd pob ateb ei ddal mewn lab dros IPv4 ac IPv6, ynghyd â’r chwe gosodiad sy’n gwneud dim byd yn dawel nes bod rhywbeth arall wedi’i osod hefyd, y rhagosodiad certbot sy’n torri DANE wrth adnewyddu, a beth mae’r cyfan yn ei gostio i ti mewn post sy’n cael ei anfon ymlaen.

22 Hydref 2026 · 25 mun · 5468 gair · Damien Dye
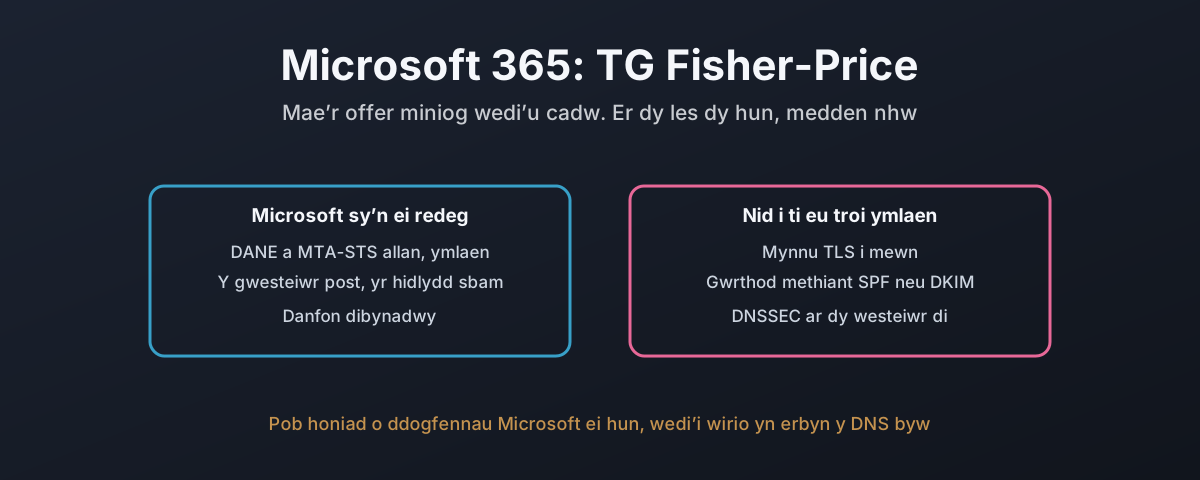
Rhaniad rhwng y gosodiadau mae Microsoft 365 yn eu rheoli ar dy ran a’r ychydig sy’n cael eu gadael i ti eu ffurfweddu, gyda’r rheolau na all eu bodloni wedi’u marcio

Microsoft 365: Y Rhifyn TG Fisher-Price

Dydy’r rhan fwyaf o sefydliadau ddim yn rhedeg eu gweinydd post eu hunain. Maen nhw’n talu Microsoft, ac mae Exchange Online yn gwneud y gwaith. Felly mae’r erthygl hon yn dal Microsoft 365 at yr un rheolau tŷ yn union ag a fodlonwyd gan y gosodiadau Postfix a Stalwart, gan ddefnyddio dim byd ond dogfennaeth Microsoft ei hun a DNS darllen-yn-unig yn erbyn tenantiaid go iawn. Mae’n bodloni rhai o’r rheolau’n dda: mae DANE allan a MTA-STS ymlaen yn ddiofyn, ac o’r diwedd aeth DANE i mewn gyda DNSSEC yn GA. Mae sawl un na all eu bodloni o gwbl. Does dim ffordd wedi’i dogfennu o fynnu TLS i mewn gan bob anfonwr, dim ffordd o wrthod methiant SPF caled wrth y drws, dim byd sy’n gwrthod ar sail llofnod DKIM a fethodd yn unig, a dim rheolaeth sy’n gollwng post o barth anfonwr nad yw’n bodoli. Yn ôl Microsoft, does dim bwriad o gwbl i roi DNSSEC ar y gwesteiwr post mae pob tenant yn ei ddefnyddio mewn gwirionedd. Mae’r cyflwyno IPv6 a oedd i fod i gymryd chwe mis wedi gadael blwch post yr NCSC ei hun yn anghyraeddadwy dros IPv6 ddwy flynedd yn ddiweddarach. Ac mae’r ddogfennaeth yn gwrth-ddweud ei hun ar gardiau gwyllt, ar SPF ac ar DNSSEC. Dyma’r platfform y mae’r rhan fwyaf o bost y wlad yn rhedeg arno, a dyma beth y bydd, a beth na fydd, yn gadael i ti ei wneud.

22 Hydref 2026 · 13 mun · 3130 gair · Damien Dye
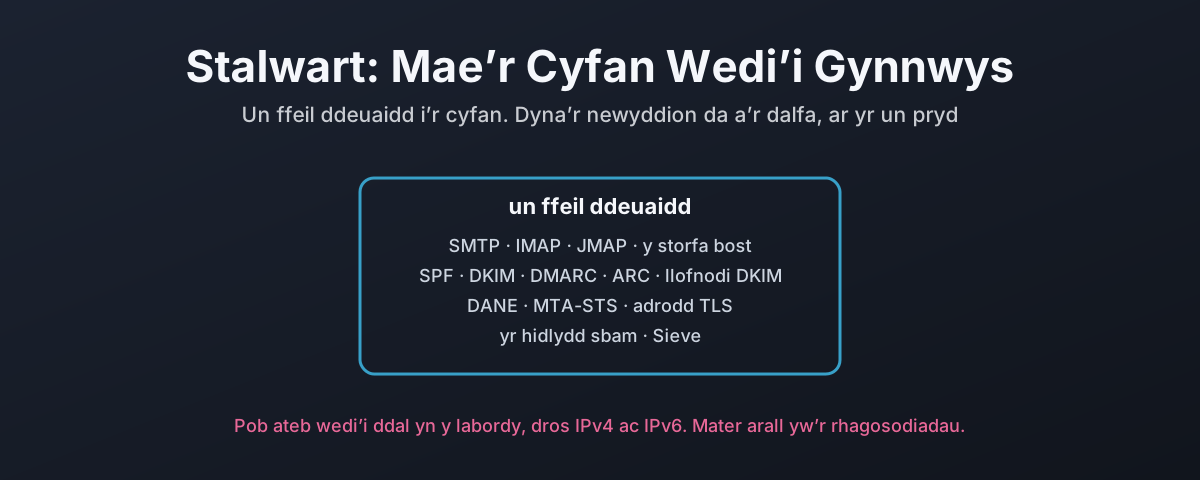
Stalwart fel un ffeil ddeuaidd sy’n cynnwys y pentwr post cyfan, yn erbyn adeiladwaith Postfix pedwar pecyn

Stalwart: DANE a’r Gweddill, Wedi’u Cynnwys

Mae Stalwart yn weinydd post cyfan mewn un ffeil ddeuaidd: SMTP ac IMAP a JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, adrodd TLS, hidlydd sbam a’r storfa bost, heb milter i’w gysylltu a heb ddaemon polisi i’w redeg wrth ei ochr. Mae’r cofnod hwn yn ei ddal at yr un rheolau tŷ ag adeiladwaith Postfix ac yn dal pob ateb yn y labordy. Mae’r rheolau i gyd yn mynd ymlaen, ond mae’r stori yn y manylion: mae’r gosodiadau’n byw mewn cronfa ddata yn hytrach na ffeil, mae’r rhagosodiadau fel y daw o’r bocs yn derbyn testun plaen ac anfoneb wedi’i newid, mae pob rheol yn glanio mewn un gwahanol o bedwar mecanwaith ffurfweddu, mae angen sgript Sieve i wrthod methiant DKIM oherwydd bod y gwiriad adeiledig yn adrodd corff wedi’i newid fel niwtral, dim ond ar ôl i’r neges gyfan gyrraedd y mae’r gwiriad anfonwr anhysbys yn rhedeg ac mae’n methu’n agored ar wall DNS, ac mae’r anfonwr MTA-STS yn bownsio ar yr ymgais gyntaf lle mae’r safon yn dweud y dylai ohirio. Mae adeiledig yn wirioneddol yn llai i’w gysylltu at ei gilydd. Nid yw’r un peth â diogel yn ddiofyn.

22 Hydref 2026 · 14 mun · 2934 gair · Damien Dye
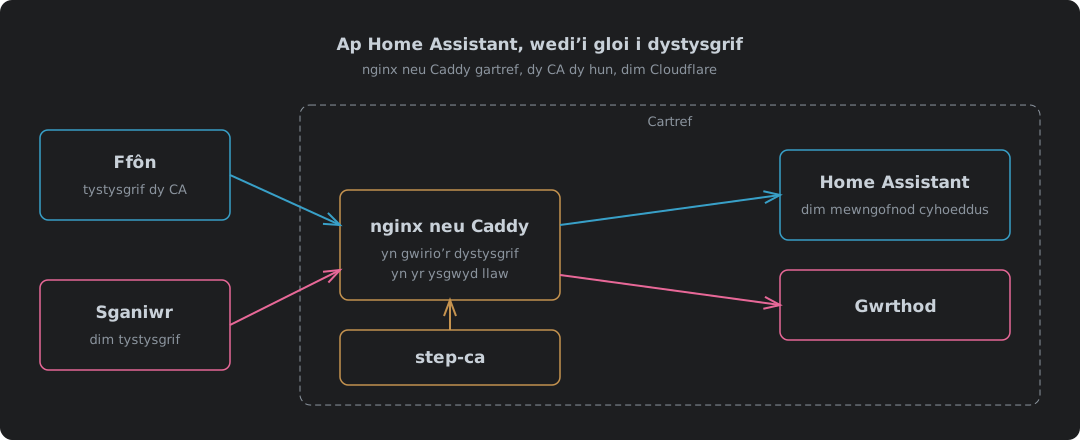
Ffôn sy’n dal tystysgrif o dy CA dy hun yn pasio nginx neu Caddy gartref ac yn cyrraedd Home Assistant, tra bo sganiwr heb un yn cael ei wrthod yn yr ysgwyd llaw

Ap Home Assistant Wedi’i Gloi I Dystysgrif, Gydag nginx Neu Caddy A Dim Cloudflare

Cloi ap Home Assistant i dystysgrif cleient gydag nginx neu Caddy gartref, gyda step-ca yn awdurdod tystysgrifau yn lle Cloudflare. Beth sy’n newid pan mae Cloudflare yn gadael y llwybr, cyfluniad nginx a chyfluniad Caddy wedi’u profi heb dystysgrif, gyda thystysgrif dda, gydag un wedi’i dirymu a gydag uwchraddiad WebSocket dros IPv4 ac IPv6, pam mae nginx yn gallu gwirio CRL a Caddy ond yn gallu cadw rhestr ganiatáu, gosodiadau dirprwyon dibynadwy Home Assistant, beth sydd angen ei osod ar y ffôn, a lle mae’n methu.

9 Hydref 2026 · 11 mun · 2377 gair · Damien Dye

VPN O Ddarnau: PPP, Dyfeisiau Tap a Netcat

Dwy swydd yw VPN: rhywbeth sy’n gwneud cyswllt rhithwir, a rhywbeth sy’n cludo’r beitiau. Mae PPP wedi gwneud y gyntaf ers 1994 a dydy e ddim yn poeni beth yw’r ail, a dyna pam mae PPTP, L2TP a phob llinell deialu a ddefnyddiaist ti erioed yr un protocol dros gludwyr gwahanol. Cludwr yw netcat. Mae’r post hwn yn ei adeiladu’r ddwy ffordd. Yn gyntaf pppd: yr opsiwn pty a beth mae’n ei wneud â ffug-derfynell, y fersiwn TCP mae pawb yn ei drio gyntaf, pam mae rhedeg protocol ffrwd y tu mewn i TCP yn toddi dan golled, y fersiwn UDP sef yr un i’w defnyddio, y fframio HDLC asyncronaidd a’r ACCM sy’n penderfynu faint o led band sy’n mynd ar ddianc nodau rheoli, cyfeiriadu a llwybro ac IPV6CP, a chadw’r cyswllt i fyny pan fydd y cludwr yn marw heb ddweud wrthot ti. Wedyn yr un twnnel heb PPP o gwbl: dyfais tap, un datagram i bob ffrâm dros UDP, y rhagddodiad hyd mae’n rhaid i ti ei ddyfeisio dy hun dros TCP, tun yn erbyn tap, a phontio. Wedyn y rhan does gan netcat ddim ateb iddi: lapio’r cludwr mewn TLS gydag ncat, stunnel ac openssl, ac mewn DTLS gyda socat, sef y siâp rwyt ti ei eisiau mewn gwirionedd. Dydy e byth yn wir yr offeryn cywir, a dyna’r pwynt: mae’n dangos sut mae traffig allan yn ymddwyn unwaith mae gan ymosodwr root y tu mewn i dy rwydwaith a mynediad allan heb ei rwystro yn ddiofyn, a pham mai gwrthod yn ddiofyn ar y ffin yw’r unig reolaeth a fu erioed yn real.

14 Medi 2026 · 65 mun · 14250 gair · Damien Dye

Mae Dy Wal Dân Yn Derbyn Cyfarwyddiadau Gan Ddieithriaid. Diffodda’r Cynorthwywyr Protocol.

Mae cynorthwyydd protocol (SIP ALG, FTP helper, H.323 ALG, conntrack helper, galw fe beth bynnag mae dy werthwr yn ei alw) yn darllen llwyth cysylltiad, yn dod o hyd i gyfeiriad a phorth wedi’u hysgrifennu yn y testun, ac yn agor twll pin i mewn ar eu cyfer. Ni all ddweud ai cleient FTP go iawn neu ffurflen gudd ar dudalen we a ysgrifennodd y testun hwnnw, oherwydd does dim ynddo i ddweud. Profodd Samy Kamkar achos y porwr yn 2010. Profodd NAT Slipstreaming hynny eto yn 2020, ac fe’i hestynnwyd gan Armis yn 2021 i gyrraedd unrhyw ddyfais ar dy rwydwaith, nid y peiriant a gliciodd yn unig. Gofynnodd yr IETF iddyn nhw fod i ffwrdd yn ddiofyn yn 2007, diffoddodd Linux nhw yn 2016, a bu raid i werthwyr y porwyr ryddhau rhestr o byrth wedi’u blocio sy’n darllen fel cyfeiriadur o fodiwlau conntrack. Mae’r post hwn yn cerdded drwy’r mecanwaith fesul diagram (y tabl disgwyliadau, tric alinio’r segmentau, dargyfeirio galwadau H.323, y cynorthwyydd IRC sy’n tanio ar neges rhywun arall), yn ymdrin â’r cynorthwyydd IPsec pass-through, na all ddarllen ESP o gwbl ac sy’n llywio pecynnau i mewn ar SPI a welodd yn mynd heibio mewn testun plaen, yn gosod y cyfan yn erbyn rheolaeth wal dân Cyber Essentials y mae’n amlwg yn ei methu, ac yn rhoi’r gorchmynion i ddiffodd y cyfan ar Linux, Cisco, Juniper, FortiGate a MikroTik.

14 Medi 2026 · 59 mun · 13661 gair · Damien Dye

Roedd IPsec Yn Syniad Da. Mae’n Bryd Ei Ddiffodd.

Roedd IPsec yn iawn yn 1995: amgryptio o dan y rhaglen, clymu’r cysylltiad diogelwch wrth y cyfeiriad IP, a gadael i bob protocol ei etifeddu. Wedyn daeth NAT, gorffennodd NAT gradd cludydd y gwaith, a’r trwsiad oedd lapio’r cyfan mewn UDP a chadw amserydd i redeg rhag i dabl trosi dy anghofio. Mae’r post hwn yn dangos sut mae’n syrthio, fesul diagram: y cysylltiad diogelwch na all oroesi pennawd wedi’i ailysgrifennu, y ddau drosydd sydd ar bob llinell CGNAT bellach, y safon NAT64 sy’n enwi IPsec fel rhywbeth y tu allan i’w chwmpas, y twnnel na all ddefnyddio ail gyswllt am nad oes gan ESP byrth, yr MTU nad oes neb yn berchen arno, a L2TP a PPTP fel y ddau brotocol na fuon nhw erioed yn addas i fod yma. Mae’n cario’r dogfennau gan Cisco, Juniper a Microsoft sy’n cyfaddef pob un o’r rheini, y deunaw darn sy’n galw eu hunain yn VPN IPsec gan gynnwys y ddau na fuon nhw erioed yn safonau o gwbl, pam nad yw’r Fisher-Price OS (Windows) erioed wedi rhyngweithredu go iawn â stac agored, dull gweithio i ddiagnosio IPsec tra rwyt ti’n dal i’w redeg, a’r achos dros ymddeol y cyfan, gyda dyddiadau.

13 Medi 2026 · 75 mun · 18516 gair · Damien Dye

Ping: Yr Offeryn Diagnostig Sy’n Agor Llawer Mwy

Ping, nid gweddill ICMP, yw’r perygl: mae echo yn sianel y mae’n rhaid i bob gwesteiwr ei hateb â’th fytiau dy hun, felly mae gan rwydwaith sy’n ‘caniatáu ping yn unig’ VPN llawn allan ohono’n barod. Mae hwn yn dilyn y bygythiad yn gyntaf — beth mae’n ei gostio i’th allanfa, a sut gall ymwelydd ar dy WiFi neu borthladd ethernet heb ei gloi agor un — wedyn tri thwnnel gweithredol wedi’u hadeiladu ar ping yn unig (Hans, icmptunnel, ac un Python byr ag AES-128), y problemau MTU ac IPv6, a’r rheol sy’n ei gau: gollwng echo, cadw’r gwallau, yn nftables, pf, Cisco, Junos, MikroTik a Windows.

1 Medi 2026 · 38 mun · 8220 gair · Damien Dye