Microsoft 365: Y Rhifyn TG Fisher-Price
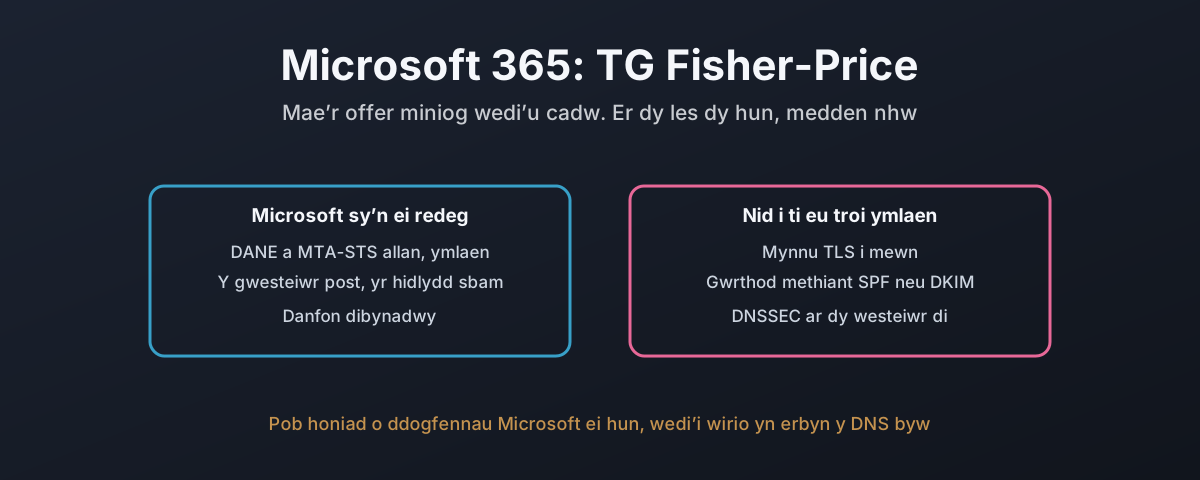
Dydy’r rhan fwyaf o sefydliadau ddim yn rhedeg eu gweinydd post eu hunain. Maen nhw’n talu Microsoft, ac mae Exchange Online yn gwneud y gwaith. Felly mae’r erthygl hon yn dal Microsoft 365 at yr un rheolau tŷ yn union ag a fodlonwyd gan y gosodiadau Postfix a Stalwart, gan ddefnyddio dim byd ond dogfennaeth Microsoft ei hun a DNS darllen-yn-unig yn erbyn tenantiaid go iawn. Mae’n bodloni rhai o’r rheolau’n dda: mae DANE allan a MTA-STS ymlaen yn ddiofyn, ac o’r diwedd aeth DANE i mewn gyda DNSSEC yn GA. Mae sawl un na all eu bodloni o gwbl. Does dim ffordd wedi’i dogfennu o fynnu TLS i mewn gan bob anfonwr, dim ffordd o wrthod methiant SPF caled wrth y drws, dim byd sy’n gwrthod ar sail llofnod DKIM a fethodd yn unig, a dim rheolaeth sy’n gollwng post o barth anfonwr nad yw’n bodoli. Yn ôl Microsoft, does dim bwriad o gwbl i roi DNSSEC ar y gwesteiwr post mae pob tenant yn ei ddefnyddio mewn gwirionedd. Mae’r cyflwyno IPv6 a oedd i fod i gymryd chwe mis wedi gadael blwch post yr NCSC ei hun yn anghyraeddadwy dros IPv6 ddwy flynedd yn ddiweddarach. Ac mae’r ddogfennaeth yn gwrth-ddweud ei hun ar gardiau gwyllt, ar SPF ac ar DNSSEC. Dyma’r platfform y mae’r rhan fwyaf o bost y wlad yn rhedeg arno, a dyma beth y bydd, a beth na fydd, yn gadael i ti ei wneud.