Skip to content
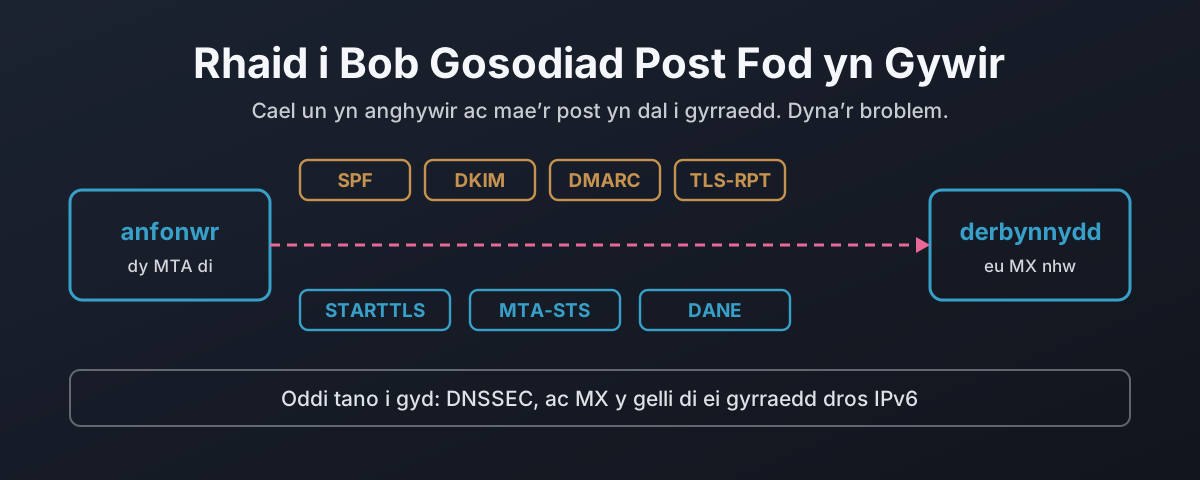
Saith gosodiad post ar hyd y llwybr rhwng dau weinydd, gyda DNSSEC ac IPv6 oddi tanynt

Pam Mae’n Rhaid i Bob Gosodiad Post Fod yn Gywir

Mae pob haen o ddiogelwch e-bost wedi’i chynllunio i syrthio’n ôl i weithio yn hytrach na methu’n ddiogel. Tynna’r llinell STARTTLS allan o gyfarchiad ac mae anfonwr manteisgar yn bwrw ymlaen mewn testun clir, rhywbeth y mae RFC 3207 yn ei ddisgrifio fel ymosodiad ac, ar weinydd cyhoeddus, yn dy wahardd rhag amddiffyn yn ei erbyn. Mae’r cofnod hwn yn dal yr ymosodiad dyn-yn-y-canol hwnnw mewn labordy, yna’n cerdded drwy’r saith gosodiad sy’n diogelu neges wrth ei chludo, gan ddangos i bob un beth mae’n ei ddiogelu, beth nad yw’n ei ddiogelu, a sut mae’n methu’n agored pan mae’n anghywir. Oddi yno i DANE: pam mae cofnod TLSA yn ddiwerth heb DNSSEC oddi tano, pam mae 3 1 1 ac ailddefnyddio allwedd yn bwysig, a sut mai cofnod hen yw’r un methiant sy’n cau yn hytrach nag agor. Yna cyfrifiad darllen-yn-unig o fanciau’r DU, y darparwyr post mawr a’r awdurdodau tystysgrifau, yn cyfrif faint ohonyn nhw sy’n gwneud dim o hyn mewn gwirionedd.
22 Hydref 2026 · 22 mun · 4790 gair · Damien Dye
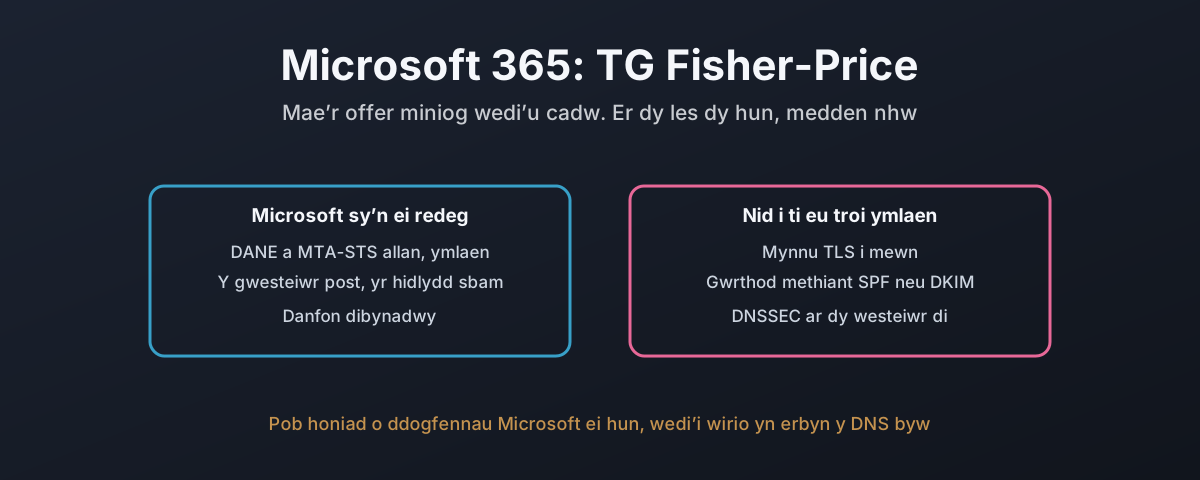
Rhaniad rhwng y gosodiadau mae Microsoft 365 yn eu rheoli ar dy ran a’r ychydig sy’n cael eu gadael i ti eu ffurfweddu, gyda’r rheolau na all eu bodloni wedi’u marcio

Microsoft 365: Y Rhifyn TG Fisher-Price

Dydy’r rhan fwyaf o sefydliadau ddim yn rhedeg eu gweinydd post eu hunain. Maen nhw’n talu Microsoft, ac mae Exchange Online yn gwneud y gwaith. Felly mae’r erthygl hon yn dal Microsoft 365 at yr un rheolau tŷ yn union ag a fodlonwyd gan y gosodiadau Postfix a Stalwart, gan ddefnyddio dim byd ond dogfennaeth Microsoft ei hun a DNS darllen-yn-unig yn erbyn tenantiaid go iawn. Mae’n bodloni rhai o’r rheolau’n dda: mae DANE allan a MTA-STS ymlaen yn ddiofyn, ac o’r diwedd aeth DANE i mewn gyda DNSSEC yn GA. Mae sawl un na all eu bodloni o gwbl. Does dim ffordd wedi’i dogfennu o fynnu TLS i mewn gan bob anfonwr, dim ffordd o wrthod methiant SPF caled wrth y drws, dim byd sy’n gwrthod ar sail llofnod DKIM a fethodd yn unig, a dim rheolaeth sy’n gollwng post o barth anfonwr nad yw’n bodoli. Yn ôl Microsoft, does dim bwriad o gwbl i roi DNSSEC ar y gwesteiwr post mae pob tenant yn ei ddefnyddio mewn gwirionedd. Mae’r cyflwyno IPv6 a oedd i fod i gymryd chwe mis wedi gadael blwch post yr NCSC ei hun yn anghyraeddadwy dros IPv6 ddwy flynedd yn ddiweddarach. Ac mae’r ddogfennaeth yn gwrth-ddweud ei hun ar gardiau gwyllt, ar SPF ac ar DNSSEC. Dyma’r platfform y mae’r rhan fwyaf o bost y wlad yn rhedeg arno, a dyma beth y bydd, a beth na fydd, yn gadael i ti ei wneud.

22 Hydref 2026 · 13 mun · 3130 gair · Damien Dye
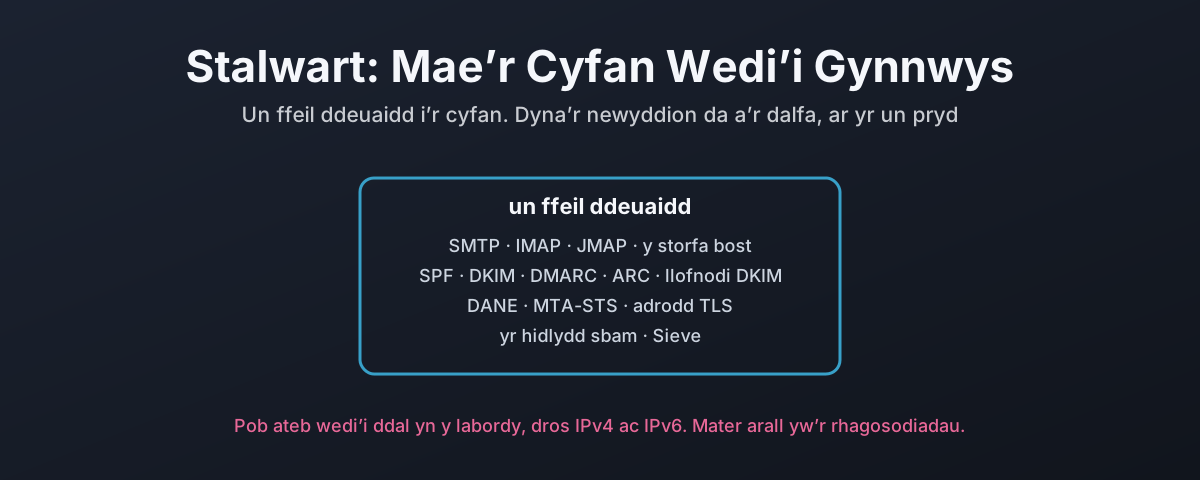
Stalwart fel un ffeil ddeuaidd sy’n cynnwys y pentwr post cyfan, yn erbyn adeiladwaith Postfix pedwar pecyn

Stalwart: DANE a’r Gweddill, Wedi’u Cynnwys

Mae Stalwart yn weinydd post cyfan mewn un ffeil ddeuaidd: SMTP ac IMAP a JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, adrodd TLS, hidlydd sbam a’r storfa bost, heb milter i’w gysylltu a heb ddaemon polisi i’w redeg wrth ei ochr. Mae’r cofnod hwn yn ei ddal at yr un rheolau tŷ ag adeiladwaith Postfix ac yn dal pob ateb yn y labordy. Mae’r rheolau i gyd yn mynd ymlaen, ond mae’r stori yn y manylion: mae’r gosodiadau’n byw mewn cronfa ddata yn hytrach na ffeil, mae’r rhagosodiadau fel y daw o’r bocs yn derbyn testun plaen ac anfoneb wedi’i newid, mae pob rheol yn glanio mewn un gwahanol o bedwar mecanwaith ffurfweddu, mae angen sgript Sieve i wrthod methiant DKIM oherwydd bod y gwiriad adeiledig yn adrodd corff wedi’i newid fel niwtral, dim ond ar ôl i’r neges gyfan gyrraedd y mae’r gwiriad anfonwr anhysbys yn rhedeg ac mae’n methu’n agored ar wall DNS, ac mae’r anfonwr MTA-STS yn bownsio ar yr ymgais gyntaf lle mae’r safon yn dweud y dylai ohirio. Mae adeiledig yn wirioneddol yn llai i’w gysylltu at ei gilydd. Nid yw’r un peth â diogel yn ddiofyn.

22 Hydref 2026 · 14 mun · 2934 gair · Damien Dye