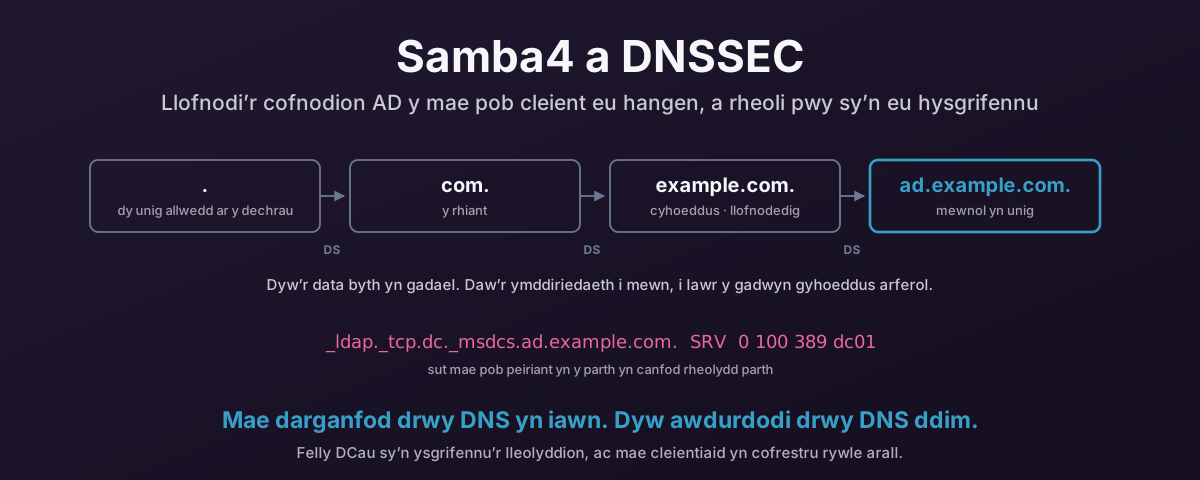
Samba4 a Diogelu Cofnodion AD gyda DNSSEC
Mae pob peiriant sydd wedi ymuno â’r parth yn dod o hyd i’w reolydd parth drwy ofyn i’r DNS am gofnod SRV, felly lleolyddion _msdcs yw’r cofnodion pwysicaf sydd gen ti o ran diogelwch. Dyma sut i’w cyhoeddi a’u llofnodi’n iawn o DC Samba4: BIND gyda dlz_bind9 yn darllen y cyfeiriadur, llofnodi mewnlin, cynradd cudd nad yw’r un cleient byth yn ei gyrraedd, a diweddariadau deinamig cleientiaid wedi’u cadw allan o’r gylchfa sy’n dal y lleolyddion. Yna sut i orfodi cleientiaid Windows a Linux i wirio’r llofnodion go iawn, oherwydd mae cylchfa wedi’i llofnodi nad oes neb yn ei gwirio yn ymddwyn yn union fel un heb ei llofnodi.