PHP2Shell, Yr Wythnos Hon
Ar 21 Hydref 2026 rhyddhaodd prosiect PHP bedwar fersiwn ar unwaith, 8.5.12, 8.4.27, 8.3.36 ac 8.2.35, i drwsio dau wendid critigol yn y dehonglydd ei hun1. Nid yn WordPress. Nid mewn ategyn. Yn PHP.
Mae’r ddau wedi’u graddio’n 9.2 ar CVSS 4.0. Mae’r ddau’n caniatáu gweithredu cod o bell heb fewngofnodi. Dywedodd yr ymchwilwyr a’u canfu yn blaen pa mor bell maen nhw’n cyrraedd: ‘Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4.’2
Mae cyngor prosiect PHP ei hun yn dweud y gweddill:
| Beth mae’r cyngor yn ei ddweud | Beth mae’n ei olygu i ti |
|---|---|
| ‘unauthenticated remote code execution’ | does dim angen cyfrif ar dy safle ar neb |
| ‘risk highest for mod_php’ | yr hen drefn Apache fwyaf cyffredin sydd yn y lle gwaethaf |
| ‘before any application code runs’ | dydy dy god dy hun, waeth pa mor ofalus, byth yn cael dweud dim |
| ‘There are no complete mitigations, updating is the only safe choice.’ | does dim newid ffurfweddiad yn dy achub |
| ‘PHP 8.1 and older no longer receive updates’ | does dim trwsiad o gwbl i lawer o’r we |
Ac roedd yn cael ei ddefnyddio cyn i neb gael gwybod. Cofnododd rhwydwaith honeypot Amazon ymgais ar 17 Hydref, bedwar diwrnod cyn y datgelu3. Gwelodd watchTowr e’n cael ei ddefnyddio go iawn ar yr 21ain, ac roedd proflenni cysyniad oedd yn gweithio’n gyhoeddus o fewn oriau i’r patsh4.
Namau diogelwch cof yw’r ddau. Mae un yn y ffordd mae’r dehonglydd yn tacluso ar ôl rhedeg allan o gof. Mae’r llall yn use-after-free: mae cof sy’n perthyn i un cais yn cael ei ryddhau ac yna’n cael ei ddarllen eto, a gall y cais nesaf ar yr un gweithiwr ei weld56. Cofia’r ail un yna. Mae’n dod yn ôl yn nes ymlaen.
Does dim o hyn yn newydd. Dyna bwynt y post. Nid damwain a ddigwyddodd i iaith ofalus yw PHP2Shell. Dyma’r dudalen ddiweddaraf mewn hanes bron i ddeng mlynedd ar hugain o hyd, ac mae pob ffigur ynddo’n gyhoeddus.
Un Broses Yn Dal Popeth
Rhwng Tachwedd 2014 ac Ebrill 2017 roeddwn i’n beiriannydd Linux trydedd linell ar blatfform cwmwl a lletya Pulsant. Rhan o’r gwaith hwnnw oedd ffurfweddu amgylcheddau PHP-FPM i gwsmeriaid e-fasnach a’u tiwnio i fynd yn gyflym.
Roedd toriadau PHP yn gyffredin. Nid yn achlysurol. Yn gyffredin. Ac roedden nhw’n dod i lawr i ddau achos: defnydd gwael, a dim gwahanu rhwng y pen blaen a’r pen ôl.
Mae’r iaith yn gwneud yr ail un yn ddiofyn. Un broses yw safle PHP nodweddiadol. Mae templed y dudalen, y rhesymeg fusnes a’r SQL i gyd yn byw yn yr un triniwr ceisiadau, yn aml yn yr un ffeil. Mae’r broses honno’n rhedeg fel un defnyddiwr system weithredu. Gall ddarllen cyfrinair y gronfa ddata, achos mae’r cyfrinair mewn ffeil drws nesaf i’r cod. Ac fel arfer gall ysgrifennu i’w gwraidd gwe ei hun, achos dyna sut mae uwchlwythiadau a diweddariadau’n gweithio.
Nid fy marn i am sut mae PHP yn cael ei ddefnyddio yw hynny. Dyna beth mae PHP a WordPress yn ei ddogfennu.
| Ffynhonnell | Beth mae’n ei ddweud |
|---|---|
| Llawlyfr PHP, modiwl Apache | pan fydd PHP yn rhedeg fel modiwl Apache ‘it inherits Apache’s user permissions’, a ‘a malicious script could access and modify the database, even without a username and password’7 |
| Llawlyfr PHP, gosod ar Apache | ‘The mod_php approach embeds PHP directly into every Apache httpd worker process.’8 |
| WordPress, wp-config | mae’r ffeil ‘is located in the root of your WordPress file directory and contains … database connection information’9 |
| WordPress, caniatâd ffeiliau | mae wp-config.php ‘is initially created with 644 permissions, and it’s a hazard to leave it like that’10 |
| WordPress, caledu | mae defnyddiwr y gronfa ddata ‘only needs’ SELECT, INSERT, UPDATE a DELETE, ac wedyn ‘it is NOT recommended to revoke these privileges’11 |
Darllena’r rhes olaf yna eto. Mae’r gwerthwr yn dweud wrthot ti sut olwg fyddai ar y fraint leiaf, ac wedyn yn dweud wrthot ti am beidio â’i wneud, achos mae diweddariadau’n newid y sgema.
Cymhara’r fersiwn wedi’i rhannu. Mae’r pen blaen yn llunio tudalennau ac yn dal dim cyfrinachau. Mae’r pen ôl yn wasanaeth ar wahân gyda’i ddefnyddiwr ei hun, API cul, a dim hawl ysgrifennu i’w god ei hun. Gall cyfrif y gronfa ddata wneud yr hyn sydd ei angen ar y pen ôl a dim byd arall. Mae canllawiau OWASP yn dweud yr un peth yn eu geiriau eu hunain: ‘The application’s backend database should be isolated from other servers’, ar ‘a dedicated internal network segment’12. Mae llawlyfr PHP ei hun yn dweud hyn am raglenni: ‘should never connect to the database as its owner or a superuser’13.
Does dim o hynny’n egsotig. Dyna sut olwg sydd ar broses iawn. Mae’r rheswm mae’n bwysig yma’n syml. Yn y model wedi’i rannu, mae nam yn y pen blaen yn rhoi pen blaen i ymosodwr. Yn y model PHP arferol, mae nam yn unrhyw le’n rhoi’r templedi, y cod, y manylion mewngofnodi a’r data iddyn nhw, i gyd ar unwaith.
Mae PHP-FPM yn helpu, ac mae canllaw gosod PHP ei hun bellach yn ei nodi fel y ffordd a argymhellir i redeg PHP o dan Apache8. Gall ei byllau gychwyn gweithwyr ‘with different uid/gid/chroot/environment’14. Ond mae pwll i bob safle’n dal yn un safle i bob proses, yn dal popeth sydd gan y safle hwnnw. Mae’n wal well rhwng cwsmeriaid. Nid wal y tu mewn i’r rhaglen yw hi.
Cadw’r llun yna yn dy ben drwy bob adran isod. Mae pob nam yn yr hanes yn glanio ar y broses honno.
Naw Mlynedd Ar Hugain O CVEs
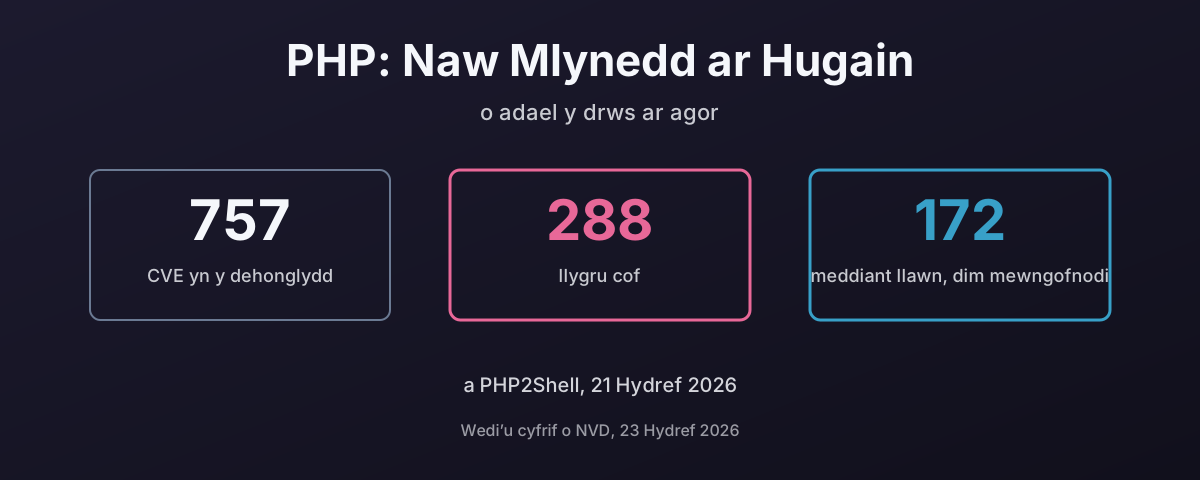
Mae’r National Vulnerability Database yn rhestru pob CVE a ffeiliwyd yn erbyn y dehonglydd PHP o dan un dynodwr cynnyrch, cpe:2.3:a:php:php. Gofynna iddi, ac mae’n ateb 75715.
Y dehonglydd yn unig yw’r cyfrif yna. Dim WordPress, dim Drupal, dim ategion, dim fframweithiau. Dim ond y rhaglen sy’n rhedeg dy PHP.
| Cyfnod | CVEs | Llygru cof | Beth oedd yn digwydd |
|---|---|---|---|
| 1997 i 2006 | 93 | 3 | y we gynnar, ychydig o ddosbarthu |
| 2007 | 114 | 19 | Month of PHP Bugs |
| 2008 i 2014 | 187 | 54 | cefndir cyson |
| 2015 i 2017 | 208 | 122 | blynyddoedd unserialize a chof |
| 2018 i 2023 | 100 | 63 | llai, ond cof gan mwyaf o hyd |
| 2024 i 2026 | 55 | 27 | mae PHP2Shell yn glanio yn y cyfnod hwn |
| Cyfanswm | 757 | 288 |
Mae dau bigyn yn sefyll allan. Y cyntaf yw Mawrth 2007, pan gynhaliodd cyn-aelod o dîm diogelwch PHP y Month of PHP Bugs, gan ddatgelu gwendidau yn y Zend Engine, craidd PHP a’i estyniadau ‘on a day by day basis’16. Ef oedd wedi sefydlu’r PHP Security Response Team, ac yna gadawodd, a dweud pam: ‘I dislike the ways bugs are handled’17. Pan fydd sylfaenydd tîm diogelwch prosiect yn cerdded allan ac yn cyhoeddi nam y dydd, mae hynny’n dweud wrthot ti sut roedd pethau’n mynd ar y tu mewn.
Yr ail bigyn yw 2016: 120 CVE, 65 ohonyn nhw’n llygru cof. Mwy am hynny isod.
Llawr yw’r ffigur cof, nid amcangyfrif. Mae NVD yn tagio cryn dipyn o’r namau hŷn fel “Other” yn hytrach na gyda math o wendid, gan gynnwys rhai o’r use-after-frees yn yr adran nesaf. Mae’r gwir ffigur yn uwch. Dw i’n defnyddio’r un y galla i ei ddangos.
Mae’r Injan Wedi’i Hysgrifennu Yn C
Dyma lle mae’n rhaid gwneud y ddadl diogelwch cof yn ofalus, achos bydd datblygwr PHP yn nodi’n gwbl gywir nad yw ei god byth yn galw malloc. Dydy sgriptiau PHP ddim yn rheoli cof â llaw. Alli di ddim ysgrifennu buffer overflow yn PHP fel y galli di yn C.
Does dim angen i ti. Mae’r dehonglydd sy’n rhedeg dy sgript wedi’i ysgrifennu yn C, ac mae ei estyniadau wedi’u hysgrifennu yn C. Mae pob beit o fewnbwn heb ei ymddiried y mae dy safle’n ei dderbyn, pob pennyn, pob uwchlwythiad, pob maes ffurflen, pob cwci, yn cael ei ddosrannu gan y C hwnnw cyn i dy god ei weld. Pan fydd y C hwnnw’n anghywir, does dim ots am dy PHP gofalus. Profodd PHP2Shell hynny: mae’r cyngor yn dweud y gall yr ymosodiad danio ‘before any application code runs’1.
Mae’r hanes yn dangos beth mae’r C hwnnw wedi’i gael yn anghywir:
| Dosbarth CWE | Beth yw e | CVEs dehonglydd PHP |
|---|---|---|
| CWE-119 | gwallau byffer cof, cyffredinol | 93 |
| CWE-125 | darllen y tu hwnt i’r ffiniau | 50 |
| CWE-190 | gorlif cyfanrif | 35 |
| CWE-189 | gwallau rhifol, tag hŷn | 33 |
| CWE-416 | defnyddio ar ôl rhyddhau | 27 |
| CWE-787 | ysgrifennu y tu hwnt i’r ffiniau | 26 |
| CWE-476 | dadgyfeirio pwyntydd null | 20 |
Dyna’r dosbarthiadau mae’r asiantaethau diogelwch yn eu golygu pan maen nhw’n sôn am ddiogelwch cof. Ym mis Tachwedd 2022 cynghorodd yr NSA sefydliadau ‘to consider making a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible’18. Ym mis Rhagfyr 2023 rhoddodd CISA, gyda’r National Cyber Security Centre yn y DU ymhlith y cyd-awduron, rif arno: ‘two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues’19.
Dydy’r naill ddogfen na’r llall yn enwi PHP. Does dim angen iddyn nhw. Maen nhw’n enwi’r iaith y mae PHP wedi’i hadeiladu ohoni.
Yr enghraifft waethaf sy’n ailadrodd yw unserialize(), y ffwythiant sy’n troi llinyn wedi’i storio’n ôl yn wrthrychau PHP. Mae wedi cael yr un dosbarth o nam, yn yr un lle, fwy nag unwaith:
| CVE | Ble | Beth mae NVD yn ei gofnodi |
|---|---|---|
| CVE-2014-8142 | process_nested_data | use-after-free yn unserialize20 |
| CVE-2015-0231 | yr un ffwythiant | ‘exists because of an incomplete fix for CVE-2014-8142’21 |
| CVE-2015-2787 | trin __wakeup | use-after-free yn unserialize |
| CVE-2016-5771 | SPL, gyda chasglu sbwriel | use-after-free yn unserialize22 |
| CVE-2016-5773 | ZipArchive, gyda chasglu sbwriel | use-after-free yn unserialize |
Mae llawlyfr PHP yn gwybod. Mae ei dudalen ar gyfer y ffwythiant yn cario’r rhybudd: ‘Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.’23 Dyna iaith yn dweud wrthot ti nad yw un o’i ffwythiannau adeiledig ei hun yn ddiogel i’w ddefnyddio ar y peth y mae’r rhan fwyaf o god gwe’n ei drin drwy’r dydd.
Wedyn mae PHP-FPM, y rheolwr prosesau y mae canllaw gosod PHP ei hun yn ei argymell dros mod_php. Ym mis Hydref 2019, dangosodd CVE-2019-11043 fod ‘in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution’24. Trefn nginx gyffredin oedd y ffurfweddiad dan sylw. Cafodd ei drwsio ar 24 Hydref 201925. Yn ddiweddarach ychwanegodd CISA e at ei chatalog o wendidau y gwyddys eu bod yn cael eu hecsbloetio, wedi’i farcio fel un a ddefnyddiwyd mewn ymgyrchoedd ransomware26.
Fe gomisiynodd y PHP Foundation archwiliad diogelwch iawn o god ffynhonnell y dehonglydd, a chlod iddi am hynny. Daeth y canlyniadau, a gyhoeddwyd ar 10 Ebrill 2025, o hyd i 27 o broblemau, 17 ohonyn nhw â goblygiadau diogelwch27. Dyna arfer da a dylai fod yn normal. Mae hefyd yn 17 arall, mewn archwiliad o gronfa god oedd eisoes wedi cael bron i dri degawd o adroddiadau namau cyhoeddus.
Gwnaeth Yr Iaith Yr Un Camgymeriadau Un Llawr I Fyny
Un haen yw’r C. Gwnaeth yr iaith ar ei ben yr un math o gamgymeriad yn ei chynllun: ymddiried mewn mewnbwn nad oedd ganddi hawl i ymddiried ynddo, a chymryd blynyddoedd i stopio.
| Nodwedd | Beth roedd yn ei wneud | I ffwrdd yn ddiofyn neu anghymeradwy | Wedi’i thynnu | Amser |
|---|---|---|---|---|
register_globals | troi paramedrau cais yn newidynnau sgript | i ffwrdd yn 4.2.0, 22 Ebrill 200228 | 5.4.0, 1 Mawrth 201229 | deng mlynedd |
| magic quotes | dianc mewnbwn yn awtomatig, ac yn anghywir | anghymeradwy yn 5.3.0, 30 Mehefin 2009 | 5.4.0, 1 Mawrth 201230 | tair blynedd |
preg_replace /e | gwerthuso’r amnewidiad fel cod PHP | anghymeradwy yn 5.5.0, 20 Mehefin 201331 | 7.0.0, 3 Rhagfyr 201532 | dwy flynedd a hanner |
allow_url_include | gadael i include nôl cod dros y rhwydwaith | anghymeradwy yn 7.4.033 | ||
| metadata phar | yn cael ei ddad-gyfresu’n awtomatig wrth gyrchu ffeil | wedi’i drwsio yn 8.034 | ||
0 == "foobar" | yn cymharu’n wir | wedi’i drwsio yn 8.035 |
Mae register_globals yn haeddu ei linell ei hun. Am flynyddoedd, roedd unrhyw baramedr yn y cais, ?admin=1 dyweder, yn troi’n newidyn yn dy sgript, ac os oedd dy god yn gwirio $admin cyn ei osod, roedd yr ymosodwr wedi’i osod i ti. Galwodd llawlyfr PHP ei hun ei ddiffodd yn ‘the most controversial change in PHP’29. Deng mlynedd o i ffwrdd yn ddiofyn i ddiflannu. Dyna pa mor hir y goddefodd y prosiect nodwedd yr oedd yn gwybod ei bod yn beryglus, achos byddai ei thynnu’n torri safleoedd.
Yr un patrwm haen yn is yw achos phar. Yn 2018 dangosodd Sam Thomas yn Black Hat y byddai gweithrediadau ffeil cyffredin ar lwybr phar:// yn dad-gyfresu metadata gan ymosodwr, gan ddod â phroblem unserialize() i ffwythiannau nad oedd neb yn eu hystyried yn beryglus36. Rhoddodd PHP 8.0, ddiwedd 2020, y gorau i wneud hynny’n awtomatig, ‘to fix potential security vulnerabilities due to object instantiation, autoloading, etc.’34.
Wedyn type juggling. Mae == PHP yn trosi mathau cyn cymharu, felly mae llinynnau sy’n edrych fel rhifau’n cael eu cymharu fel rhifau. Dywedodd yr RFC a drwsiodd ran ohono yn PHP 8.0 yn blaen: ‘This results in many surprising comparison results, the most notable of which is that 0 == “foobar” returns true.’35
Roedd y trwsiad yna’n go iawn. Roedd hefyd yn rhannol. Dyma’r un gwiriad wedi’i redeg yn y cynwysyddion swyddogol php:7.4-cli a php:8.5-cli, yr ail yn 8.5.12, y fersiwn a batsiwyd ar gyfer PHP2Shell yr wythnos hon, gyda’r ddau allbwn ochr yn ochr:
$ php -r 'var_dump(0 == "foobar");'
bool(true)            # 7.4.33
bool(false)           # 8.5.12

$ php -r 'var_dump("0e462097431906509019562988736854" == "0e830400451993494058024219903391");'
bool(true)            # 7.4.33
bool(true)            # 8.5.12
Dau linyn gwahanol, yn hafal. Mae’r ddau’n dechrau 0e ac yna digidau, felly mae PHP yn darllen y ddau fel sero gwaith deg i’r pŵer rhywbeth, ac mae sero’n hafal i sero. Mae’r ddau ar ffurf hash MD5. Cymhara hash cyfrinair wedi’i storio gyda == yn lle === neu hash_equals(), ac mae unrhyw fewnbwn y mae ei hash yn digwydd dechrau felly’n cyfateb. Mae wedi’i ddogfennu ers blynyddoedd. Mae’n dal i weithio yn y fersiwn ddiweddaraf.
Dyna’r iaith mewn un enghraifft. Trwsiad a aeth i mewn, hanner y broblem wedi’i gadael ar ôl, a’r fersiwn ddiogel yn gofyn i ti wybod bod gweithredydd gwahanol yn bod.
Shell, Bron Bob Blwyddyn
Nid faint o namau mae platfform wedi’u cael yw’r cwestiwn gwerth ei ofyn amdano. Ond pa mor aml y gallai rhywun gymryd y gweinydd cyfan heb gyfrinair a heb i neb glicio dim.
Mae NVD yn sgorio pob CVE. Hidla’r 757 am y sgôr sy’n golygu hynny’n union, ymosodiad dros y rhwydwaith, dim breintiau, dim rhyngweithio gan ddefnyddiwr, effaith uchel ar gyfrinachedd a chywirdeb, ac mae gen ti 17215.
172 ar draws 23 o’r 28 mlynedd sydd ag unrhyw CVE PHP o gwbl. Dim ond pump sy’n wag. Mae gan 2016 ar ei phen ei hun 65.
Graddfa yw sgôr difrifoldeb, nid torri i mewn. Felly ail hanner y llun yw catalog Known Exploited Vulnerabilities CISA, sydd ond yn rhestru gwendidau y cadarnhawyd eu hecsbloetio go iawn26. O’i 1,754 cofnod ar 21 Hydref 2026, mae 81 yn PHP ei hun neu’n rhaglenni wedi’u hysgrifennu yn PHP:
| Blwyddyn ychwanegu | PHP a rhaglenni PHP | Y catalog cyfan |
|---|---|---|
| 2021 | 16 | 311 |
| 2022 | 16 | 555 |
| 2023 | 10 | 187 |
| 2024 | 8 | 186 |
| 2025 | 11 | 245 |
| 2026, hyd 21 Hydref | 20 | 270 |
2026 eisoes yw’r flwyddyn waethaf i PHP yn y catalog, a dydy PHP2Shell ddim ynddo eto. Mae tri o rai eleni yng nghraidd WordPress ei hun: dau wedi’u hychwanegu ar 21 Gorffennaf, a remote file inclusion ar 25 Medi.
| Cofnodion KEV y gwyddys bod ransomware yn eu defnyddio | Beth |
|---|---|
| CVE-2019-11043 | buffer overflow PHP-FPM |
| CVE-2024-4577 | chwistrellu argymhellion PHP-CGI |
| CVE-2021-3129 | Laravel Ignition |
| CVE-2018-7600, CVE-2018-7602 | Drupal |
Ac mae’r catalog yn tangyfrif PHP yn ddrwg. Mae wedi’i adeiladu o gwmpas systemau ffederal yr UD ac mae angen CVE ynghyd ag ecsbloetio wedi’i gadarnhau. Mae’n dal 3 chofnod ar gyfer ategion WordPress. Cofnododd ecosystem ategion WordPress 11,334 o wendidau yn 2025 yn unig37. Yr 81 yw’r rhan yr ysgrifennodd rhywun swyddogol i lawr.
Mae WordPress Yn Ei Luosi
WordPress yw 39.6% o’r holl wefannau, a 58.3% o’r safleoedd y gellir adnabod eu system rheoli cynnwys38. PHP yw iaith ochr y gweinydd ar 69.3% o’r safleoedd lle gellir gweld hynny39. Felly beth bynnag yw hanes PHP, mae WordPress yn mynd ag e i ran fawr iawn o’r we, ac wedyn yn ychwanegu ei hanes ei hun.
Nid y craidd yw’r brif broblem. Yr ategion ydyn nhw.
| 2024 | 2025 | |
|---|---|---|
| Gwendidau newydd ecosystem WordPress, Patchstack | 7,96640 | 11,33437 |
| Mewn ategion | 96% | 91% |
| Yn y craidd | 7 | 6 |
| Heb eu trwsio mewn pryd i’r datgelu cyhoeddus | 33% | 46% |
| Amser canolrifol i ecsbloetio torfol, namau a ecsbloetir yn drwm | 5 awr |
Cyfrifodd Wordfence, gyda’i gronfa ddata ei hun, 8,223 ar gyfer 2024, cynnydd o 68% ar 2023, a chanfod ‘Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025’41. Cronfeydd data gwahanol, cyfansymiau gwahanol, yr un siâp.
Aros gyda ffigurau 2025 am eiliad. Doedd gan bron i hanner y gwendidau ddim trwsiad gan y datblygwr erbyn iddyn nhw gael eu gwneud yn gyhoeddus. Ac i’r rhai mae ymosodwyr wir yn mynd ar eu hôl, y bwlch canolrifol o’r datgelu i ecsbloetio torfol yw pum awr. Dydy’r rhan fwyaf o bobl ddim yn gwirio diweddariadau eu hategion bob pum awr. Alla’r rhan fwyaf o bobl ddim.
Y model ategion yw’r lluosydd. Mae diogelwch safle’n dibynnu ar awdur lleiaf gofalus unrhyw beth sydd wedi’i osod arno, a chanfu Wordfence fod ‘over one third of developers are unreachable or unresponsive’ pan ddywedwyd wrthyn nhw am wendid41. Cyfrifodd Patchstack 1,614 o ategion a themâu a dynnwyd o’r storfa yn 2024 am broblemau diogelwch na thrwsiodd neb40. Ac oherwydd y model un-broses, mae pob ategyn yn rhedeg gyda hawliau llawn y safle.
Mae’r digwyddiadau’n rhestr hir. Dyma’r rhai sydd â ffynonellau cynradd y tu ôl iddyn nhw:
| Blwyddyn | Beth | Maint |
|---|---|---|
| 2011 | TimThumb, sgript delweddau wedi’i bwndelu i lawer o themâu, yn gadael i ymosodwyr ‘upload and execute arbitrary PHP code’42 | ‘many commercial and free themes’ |
| 2014 | RevSlider, y tu ôl i ymgyrch SoakSoak43 | ‘compromising over 100,000 WordPress sites’ |
| 2016 | Mossack Fonseca, cwmni’r Panama Papers: ‘may have been breached via a vulnerable version of Revolution Slider’ oedd ei safle44 | roedd y safle’n rhedeg fersiwn y gellid ei hecsbloetio; ni ddangoswyd erioed sut yr aeth y data allan |
| 2017 | REST API content injection yn WordPress 4.7.0 a 4.7.1, ymlaen yn ddiofyn45 | 66,000 o dudalennau wedi’u difwyno a fynegeiwyd gan Google yn ôl cyfrif Sucuri46; 1,893,690 yn ôl Wordfence bedwar diwrnod yn ddiweddarach47 |
| 2020 | WP File Manager, gweithredu cod heb ddilysu, wedi’i ecsbloetio cyn bod patsh yn bod48 | ‘over 700,000 active installations’ |
| 2025 | SureTriggers, creu cyfrif gweinyddwr heb ddilysu49 | ‘exploitation attempts observed within hours after disclosure’ |
Dw i wedi bod yn ofalus gyda rhes 2016. Dangosodd Wordfence fod safle’r cwmni’n rhedeg fersiwn slider yr oedd yn hawdd ei hecsbloetio. Ni ddangosodd mai felly y cymerwyd y dogfennau, a dw i ddim am hawlio mwy nag y mae’r dystiolaeth yn ei ddangos.
Sut Mae’r Malware Yn Aros
Hanner y peth yw mynd i mewn. Aros i mewn yw’r hanner arall, ac mae PHP yn gwneud hynny’n hawdd am reswm sy’n mynd yn syth yn ôl at y llun un-broses.
Bydd y dehonglydd yn rhedeg unrhyw ffeil .php y gall ei chyrraedd. Fel arfer gall yr un defnyddiwr sy’n rhedeg y cod ysgrifennu i’r gwraidd gwe. Felly unwaith y bydd gan ymosodwr unrhyw ffordd o ysgrifennu ffeil, ffurflen uwchlwytho, nam mewn ategyn, rheolwr ffeiliau, gall ysgrifennu sgript sy’n rhedeg bob tro mae rhywun yn gofyn amdani. Dyna web shell: ffeil fach, yn eistedd yn dy safle, yn derbyn gorchmynion.
Mae CISA wedi dweud ers blynyddoedd ym mha ieithoedd mae’r rhain wedi’u hysgrifennu gan mwyaf: ‘The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.’50 Mae canllawiau ar y cyd yr NSA a’r Australian Signals Directorate yn eu galw’n ‘a long-standing, pervasive threat that continues to evade many security tools’, ac yn anodd eu canfod achos eu bod ‘easily modified by attackers and often employ encryption, encoding, and obfuscation’51.
Mae’r ffigurau glanhau’n dangos pa mor aml maen nhw yno:
| Ffynhonnell | Canfyddiad |
|---|---|
| Sucuri, 2022, 43,374 o safleoedd wedi’u glanhau | ‘69.63% of compromised websites were found to have at least one backdoor’; 1,188,864 o ddrysau cefn wedi’u tynnu52 |
| Sucuri, 2022 | ‘90% of credit card skimmers were found in the form of malicious PHP code’52 |
| Sucuri, 2023, 39,594 o safleoedd wedi’u glanhau | ‘49.21% of compromised websites were found with at least one website backdoor’; WordPress 95.5% o’r heintiau53 |
| Wordfence, 2024 | ‘just under one million distinct sites infected with malware’41 |
Felly yn y flwyddyn lanhau ddiweddaraf, roedd gan hanner y safleoedd a haciwyd ffordd yn ôl i mewn yn dal i eistedd ar y ddisg. Adfera’r gronfa ddata, patsia’r ategyn, ac mae’r ymosodwr yn cerdded yn ôl i mewn drwy’r ffeil a adawodd.
Does dim trwsiad clyfar i hyn. Mae’r un diflas, iawn, ac fe’i hysgrifennwyd i lawr gan yr NSA: ‘web applications should not have permission to write directly to a web accessible directory or modify web accessible code’51. Y frawddeg sengl yna yw’r model haenau o ddechrau’r post hwn, wedi’i ddweud gan asiantaeth gudd-wybodaeth.
| Lle mae’n mynd o’i le | Y rheolaeth sy’n ei atal |
|---|---|
| gall defnyddiwr yr amser rhedeg ysgrifennu’r cod | cod yn eiddo i ddefnyddiwr defnyddio ar wahân, darllen-yn-unig i ddefnyddiwr yr amser rhedeg |
| mae uwchlwythiadau’n glanio y tu mewn i’r gwraidd gwe | storio uwchlwythiadau ‘outside of the webroot’, neu ar weinydd arall54 |
| bydd PHP yn gweithredu unrhyw beth mewn uwchlwythiadau | dim gweithredu sgriptiau ar gyfer llwybrau uwchlwytho yn y gweinydd gwe, a ‘disable per directory configuration overrides on upload directories’54 |
| does neb yn sylwi ar ffeil newydd | monitro cywirdeb ffeiliau yn erbyn copi y gwyddys ei fod yn dda51 |
| gall cyfrif y gronfa ddata wneud unrhyw beth | y fraint leiaf ar ddefnyddiwr y gronfa ddata13 |
Dydy canllaw caledu WordPress, am beth bynnag mae’n werth, byth yn sôn am atal PHP rhag rhedeg yn y cyfeiriadur uwchlwythiadau o gwbl11. Dyna pam mae’r tabl yn dyfynnu OWASP a’r NSA yn lle hynny.
Sylwa beth sydd ddim yn y tabl yna. Gosodiadau caledu PHP ei hun. Mae’r llawlyfr yn onest amdanyn nhw. Mae disable_functions yn ‘can be circumvented and should not be considered a sufficient security measure for shared hosting environments’, ac mae open_basedir yn ‘is just an extra safety net, that is in no way comprehensive, and can therefore not be relied upon when security is needed’55. Pan fydd dogfennaeth iaith ei hun yn dweud wrthot ti nad ffiniau diogelwch yw ei bwlynau diogelwch, cred hi. Fel y cyfryw, rhaid i’r ffin ddod o’r tu allan i’r broses.
Torrwyd I Mewn Hyd Yn Oed I php.net
Pe bai seilwaith y prosiect ei hun yn gadarn, gallet ti ddadlau mai problem anodd wedi’i thrin yn dda sydd y tu ôl i’r hanes. Torrwyd i mewn iddo ddwywaith.
| Pryd | Beth ddigwyddodd |
|---|---|
| 22 i 24 Hydref 2013 | ‘JavaScript malware was served to a small percentage of php.net users’; ‘two servers were compromised’, dull ‘unknown at this time’56 |
| 28 Mawrth 2021 | ‘two malicious commits were pushed to the php-src repo’ dan enwau dau ddatblygwr craidd57 |
Un 2021 yw’r un sy’n bwysig. Gwthiodd rhywun god i goeden ffynhonnell yr iaith ei hun, gan esgus bod y bobl sy’n ei chynnal. Cafodd ei ddal. Mae ateb y prosiect yn werth ei ddyfynnu achos dyma’r un iawn, wedi’i ddweud yn blaen: ‘maintaining our own git infrastructure is an unnecessary security risk’, a symudodd y storfeydd i GitHub57.
Clod lle mae’n ddyledus: roedd hwnnw’n benderfyniad da, wedi’i wneud yn gyflym, ac wedi’i egluro’n agored. Ond edrycha beth mae’n ei gyfaddef. Am flynyddoedd, roedd ffynhonnell ganonaidd iaith sy’n rhedeg y rhan fwyaf o’r we yn byw ar seilwaith hunan-redeg yr oedd y prosiect ei hun wedi penderfynu ei fod yn risg na ddylai fod yn ei gario.
Mae Hanner Y We Yn Rhedeg Fersiwn Nad Oes Neb Yn Ei Phatsio
Mae popeth uchod yn cymryd bod y safle’n gyfredol. Dydy llawer iawn ddim.
Ar hyn o bryd mae php.net yn cefnogi pedair cangen. Mae 8.2 yn cael trwsiadau diogelwch yn unig, tan 31 Rhagfyr 2026. 8.3, 8.4 ac 8.5 yw’r gweddill58. Mae popeth hŷn wedi cyrraedd diwedd oes: 8.1 ers 31 Rhagfyr 2025, 8.0 ers Tachwedd 2023, 7.4 ers Tachwedd 202259.
Nawr y gyfran wedi’i mesur o’r hyn sy’n rhedeg mewn gwirionedd:
| Heb gefnogaeth heddiw | Heb gefnogaeth o 1 Ionawr 2027 | |
|---|---|---|
| Safleoedd PHP, W3Techs6061 | 48.3% | tua 66% |
| Gosodiadau WordPress, wordpress.org62 | 34.7% | tua 58% |
Mae PHP 7.4 ar ei ben ei hun, heb gefnogaeth ers bron i bedair blynedd, tua phumed ran o’r holl safleoedd PHP sy’n dangos eu fersiwn. Mae tudalen gofynion WordPress ei hun yn gofyn am PHP 8.3, ac yna’n dweud bod WordPress ‘also works with PHP 7.4+’, gan nodi bod y fersiynau hynny wedi ‘have reached their official End Of Life’63. Mae gwerthwr sy’n dal i redeg ar fersiwn farw yn werthwr sydd wedi penderfynu peidio â gwneud i ti symud.
Dau gafeat gonest. Dim ond y fersiwn ar safleoedd sy’n ei hysbysebu mae W3Techs yn ei gweld. Ac mae rhai dosbarthiadau Linux yn ôl-borthi trwsiadau i hen adeiladau PHP, felly dydy “heb gefnogaeth gan php.net” ddim bob amser yn golygu “heb ei batsio”. Ond PHP2Shell yw prawf hynny. Cyhoeddodd y prosiect batshys ffynhonnell ar gyfer 7.4, 8.0 ac 8.1 y tro hwn1, ac mae’n dal yn rhaid i rywun eu hadeiladu, eu cludo a’u gosod. Ar letywr a rennir sy’n rhedeg fersiwn nad oes neb yn berchen arni, neb yw’r rhywun hwnnw.
Rhoddais I’r Gorau Iddo. Dylet Tithau Ystyried Gadael Hefyd.
Roeddwn i’n arfer ysgrifennu PHP. Ar ôl Pulsant rhoddais y gorau i’r iaith, oherwydd y problemau a achosodd a’r gwaith a wnaeth y problemau hynny. Nid un digwyddiad gwael. Blynyddoedd o’r un ddau achos, ar safle ar ôl safle, a’r glanhau’n glanio ar bwy bynnag oedd ar shifft.
Felly fe’i dyweda i’n blaen. Os ti sy’n cael dewis, ystyria ei adael. Mae offer gwell ar gyfer hyn yn bod nawr, a Go yw’r un y byddwn i’n dy gyfeirio ato gyntaf.
Nid am ei fod yn ffasiynol. Ond am ei fod yn cael gwared, yn ddiofyn, ar y rhan fwyaf o’r hyn mae’r post hwn wedi bod yn ei gyfrif:
| Y safle PHP arferol | Gwasanaeth Go | |
|---|---|---|
| Diogelwch cof | injan wedi’i hysgrifennu yn C, 288 CVE llygru cof | yn ddiogel o ran cof o ran cynllun; mae’r NSA a CISA ill dau’n ei enwi1819 |
| Rhedeg y cod | yn cael ei ddosrannu a’i grynhoi eto ar bob cais oni bai bod OPcache wedi’i lwytho, estyniad rwyt ti’n ei ychwanegu dy hun cyn 8.5; wedyn yn cael ei redeg gan ddehonglydd wedi’i ysgrifennu yn C; JIT ers 8.0, i ffwrdd yn ddiofyn6465 | wedi’i grynhoi unwaith, o flaen llaw, i god peiriant brodorol66 |
| Gweini cais | mae’r gweinydd gwe’n trosglwyddo pob cais i ddehonglydd | mae un deuaidd wedi’i grynhoi’n ateb HTTP ei hun |
| Ffeil wedi’i gollwng yn y gwraidd gwe | mae ffeil .php yn rhedeg yr eiliad mae rhywun yn gofyn amdani | does dim yn rhedeg ffeil o’r ddisg oherwydd ei llwybr |
| Allbwn HTML | mae echo yn ysgrifennu’n amrwd; ffwythiant y mae’n rhaid i ti ei gofio yw dianc | mae html/template yn dianc yn ddiofyn, yn ôl cyd-destun67 |
| SQL | mae datganiadau parod yn bod yn PDO, os wyt ti’n eu defnyddio | mae’r ffordd ddogfenedig yn pasio paramedrau fel argymhellion68 |
| Gwendidau hysbys yn yr hyn rwyt ti’n dibynnu arno | dod i wybod o’r newyddion | mae govulncheck yn adrodd dim ond y rhai mae dy god yn eu galw mewn gwirionedd69 |
| Lle mae’r darnau’n byw | cod, ffurfweddiad ac uwchlwythiadau mewn un goeden ysgrifenadwy | deuaidd darllen-yn-unig, gyda ffurfweddiad ac uwchlwythiadau rywle arall |
Mae crynhoi’n bwysig ddwywaith. Mae’n gyflymach: mae rhaglenni Go ‘are compiled ahead of time to native machine code’, heb beiriant rhithwir oddi tanynt, ac un o’u nodau cynllunio datganedig yw ‘to approach the performance of C for comparable programs’66. Ac mae’n fwy diogel, achos does dim dehonglydd yn llwybr y cais yn dosrannu cod ar amser rhedeg, a dim injan C o 757 CVE yn sefyll rhwng y rhwydwaith a dy raglen. Mae PHP, o’i adael iddo’i hun, yn gwneud y gwrthwyneb. Heb OPcache mae’n llwytho, dosrannu a chrynhoi pob sgript ar bob cais, yn ddiangen, filoedd o weithiau’r funud ar safle prysur. Mae OPcache yn bod i atal hynny, ‘removing the need for PHP to load and parse scripts on each request’64. Ond dydy e ddim ymlaen o’r bocs. Hyd at ac yn cynnwys 8.4 mae’n estyniad a rennir ar wahân y mae’n rhaid i rywun ei lwytho gyda zend_extension a’i ffurfweddu. Dim ond PHP 8.5 sy’n ei adeiladu i mewn: ‘The Opcache extension is now always built into the PHP binary and is always loaded’70. Mae RFC y prosiect ei hun ar gyfer y newid hwnnw’n dweud ‘running PHP in production without OPcache is generally considered a mistake’71. Mae W3Techs yn rhoi 8.5 ar 4.5% o safleoedd PHP 860, felly i bron popeth sy’n rhedeg heddiw mae’r trwsiad ar gyfer crynhoi pob sgript ar bob cais yn dal yn ychwanegiad yr oedd yn rhaid i rywun ei gofio. A hyd yn oed wedi’i lwytho, yr hyn mae’n ei gadw yw bytecode i’r dehonglydd C ei redeg. Mae Go yn gwneud y crynhoi unwaith, cyn i’r rhaglen weld cais erioed.
Yn gyflymach ac yn fwy diogel, ar yr amod ei fod wedi’i godio’n iawn. Y cymal olaf yna yw’r cyfan o’r ychydig baragraffau nesaf.
Mae pecyn templedi Go yn rhoi ei gynllun mewn un llinell: mae’n cynhyrchu ‘HTML output safe against code injection’, ac ‘The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.’67 Mae ei ganllaw cronfeydd data yr un mor blaen: ‘You can avoid an SQL injection risk by providing SQL parameter values as sql package function arguments.’68 Dyna’r rhagosodiadau. Yn PHP maen nhw’n bethau y mae’n rhaid i ti wybod i fynd i’w nôl.
Y rhes y byddwn i’n ei thanlinellu yw’r ffeil wedi’i gollwng. Roedd gan hanner y safleoedd a haciwyd a lanhaodd Sucuri yn 2023 ddrws cefn ar y ddisg o hyd53, a dim ond am fod y dehonglydd yn rhedeg unrhyw sgript y gall ei chyrraedd mae hynny’n gweithio. Dydy gwasanaeth wedi’i grynhoi ddim yn mynd i chwilio am sgriptiau. Does nowt i ffeil wedi’i gollwng blygio iddo.
Nawr y rhan onest, achos nid gwellhad yw iaith. Mae Go yn fwy diogel o ran cof, nid yn berffaith felly. Mae ei model cof ei hun yn dweud y gall data race ar slice, map neu werth interface ‘can in turn lead to arbitrary memory corruption’72, ac mae Go yn cludo’r offeryn i’w ddal. Adeilada gyda -race, neu rheda go test -race, ac mae’r deuaidd wedi’i grynhoi gyda synhwyrydd sy’n adrodd ras yr eiliad mae un yn digwydd. Mae’n dal rasys ar amser rhedeg yn hytrach nag ar amser crynhoi, a ‘can’t find races in code paths that are not executed’, felly mae’n perthyn ym mhob rhediad prawf ac o dan lwyth realistig73. Does gan PHP ddim byd tebyg. Mae cadw cof un cais oddi wrth y nesaf yn cael ei adael yn llwyr i’r injan, a PHP2Shell yw’r injan honno’n ei gael yn anghywir: cof wedi’i ryddhau gan un cais, wedi’i ddarllen gan y nesaf ar yr un gweithiwr6. Y tu allan i hynny, mae Go yn atal y dosbarth llygru cof y mae’r post hwn wedi bod yn ei gyfrif, ac yn gwneud y ffordd ddiogel yn ffordd hawdd i ddau arall. Dydy e ddim yn atal gwiriad mewngofnodi wedi torri, prawf caniatâd coll neu ymholiad wedi’i adeiladu drwy ludo llinynnau at ei gilydd os wyt ti’n mynnu gwneud hynny. Mae Go yn cyhoeddi ei gynghorion diogelwch ei hun hefyd, drwy ei gronfa ddata gwendidau69. Ac mae gwasanaeth Go sy’n cael ei redeg fel root allan o gyfeiriadur ysgrifenadwy’n dal wedi’i ddefnyddio’n wael.
Yr hyn mae’n ei newid yw’r rhagosodiad. Rhagosodiad PHP yw un broses yn dal popeth. Rhagosodiad Go yw rhaglen sy’n gwneud un gwaith, sef y rhaniad o ddechrau’r post hwn gyda’r rhan fwyaf o’r gwaith eisoes wedi’i wneud. Os nad yw Go yn siwtio dy dîm, Rust yw’r ffordd arall allan. Mae’r ddau’n crynhoi o flaen llaw i god brodorol. Mae Rust yn rhedeg ‘with no runtime or garbage collector’74, ac mae crynhoydd ac amser rhedeg Go wedi’u ‘implemented in Go and assembler, without C’ ers Go 1.575.
Mae C# a Java ar restr ieithoedd diogel o ran cof yr asiantaethau hefyd18, ond dydyn nhw ddim yn ffordd allan o’r broblem y dechreuodd y post hwn gyda hi. Mae pob un yn rhedeg ar beiriant rhithwir wedi’i ysgrifennu yn C++. Mae HotSpot OpenJDK yn ‘around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code’76, ac mae casglwr sbwriel a chrynhoydd JIT .NET yn ffynhonnell C++ yng nghoeden CoreCLR77. Dyna’r un siâp â PHP: injan frodorol fawr rhwng y rhwydwaith a dy god. Ac mae Java yn llwytho cod i raglen sy’n rhedeg o ran cynllun. Mae ei llwythwr dosbarthiadau safonol yn bod ‘to load classes and resources from a search path of URLs referring to both JAR files and directories’78, a throdd Log4Shell hynny’n weithredu cod o bell: gallai ymosodwr oedd yn rheoli neges log ‘can execute arbitrary code loaded from LDAP servers’79. Aeth yn syth i gatalog CISA26. Yr un drws â PHP yw e, gyda mwy o seremoni o’i flaen.
Felly dewis Go neu Rust. Symuda’r pen ôl yn gyntaf, un pwynt terfyn ar y tro, a gad i’r pen blaen PHP ddal dim byd gwerth ei ddwyn nes y gall fynd hefyd.
Os Wyt Ti’n Dal I’w Ddefnyddio Fel Hyn, Alli Di Alw Dy Hun Yn Weithiwr Proffesiynol?
Mae digon o dystiolaeth uchod nad barn yw hyn bellach. Felly dyma’r cwestiwn, wedi’i ofyn yn uniongyrchol. Os wyt ti’n dal i ddefnyddio PHP fel un broses sy’n dal y cod, y manylion mewngofnodi a gwraidd gwe ysgrifenadwy, alli di alw dy hun yn weithiwr proffesiynol?
Mae’n dibynnu pa un o dri pherson wyt ti. A dydy gwybod pa un ddim yn rhywbeth sy’n digwydd i ti. Gwneud yn siŵr dy fod yn gwybod yw’r gwaith.
Mae gen ti gyfyngiad go iawn, ac rwyt ti wedi’i ysgrifennu i lawr. Dim ond yn PHP mae cynnyrch y mae’r busnes yn dibynnu arno’n bod. Mae mudo wedi’i gostio ac yng nghyllideb y flwyddyn nesaf. Iawn. Mae hynny’n broffesiynol, ar yr amod bod y rheswm ar bapur gyda dyddiad wrth ei ymyl, na all defnyddiwr yr amser rhedeg ysgrifennu’r cod, na all uwchlwythiadau weithredu, bod cyfrif y gronfa ddata wedi’i dorri i lawr, a dy fod wedi patsio PHP2Shell yr wythnos hon. Rwyt ti’n rhedeg risg hysbys yn fwriadol, gyda’r waliau y galli di eu rhoi o’i chwmpas.
Does neb erioed wedi dweud wrthot ti. Ddangosodd neb yr hanes i ti, a rhoddodd y tiwtorial y dysgaist ti ohono bopeth mewn un cyfeiriadur. Bwlch yw hynny, ac mae gan bawb fylchau. Mae’n peidio â bod yn fwlch yr eiliad rwyt ti wedi darllen hyd yma.
Rwyt ti’n gwybod, ac rwyt ti’n ei adeiladu beth bynnag. Rwyt ti wedi gweld y ffigurau, neu ddigon ohonyn nhw. Rwyt ti’n gwybod bod cyfrinair y gronfa ddata’n eistedd yn y gwraidd gwe a bod y gwraidd gwe’n ysgrifenadwy. Rwyt ti’n ei ddefnyddio felly achos ei fod yn gyflymach, achos na fydd y cleient yn talu am well, ac achos nad oes neb wedi gwneud i ti ei gyfiawnhau. Dyna’r achos y mae’r cwestiwn hwn wedi’i anelu ato. Nid y bwlch yn dy wybodaeth yw’r methiant. Ond adeiladu ar draws bwlch rwyt ti eisoes wedi’i weld a byth wedi mynd yn ôl i’w gau.
Roedd pawb yno unwaith. Aros yno o ddewis yw’r rhan na ellir ei hamddiffyn.
Roedd Y Drws Ar Agor Erioed
Yr hyn sy’n fy nharo wrth ddarllen yr hanes hwn yw nid bod gan PHP namau. Mae gan bob iaith. Ond cyn lleied ohono fu erioed yn syndod.
Roedd y prosiect yn gwybod bod register_globals yn beryglus yn 2002 a’i dynnu yn 2012. Mae ei lawlyfr yn dweud wrthot ti am beidio ag ymddiried yn unserialize(), peidio ag ymddiried yn disable_functions, peidio ag ymddiried yn open_basedir. Mae ei ddogfennaeth ei hun yn dweud y gall sgript o dan mod_php gyrraedd y gronfa ddata heb gyfrinair. Mae’r asiantaethau wedi bod yn dweud ers blynyddoedd mai’r iaith y mae wedi’i hadeiladu ohoni yw ffynhonnell dwy ran o dair o’r namau cof. Mae pob rhybudd yno, mewn ysgrifen, gan y bobl a ddylai wybod.
Ac roedd yn dal i ennill beth bynnag, achos ei fod yn rhad. Rhad i’w letya, rhad i’w ddysgu, rhad i’w werthu i gwsmer oedd eisiau gwefan erbyn dydd Gwener. Un cyfeiriadur, un broses, un cyfrinair mewn ffeil, a safle oedd yn gweithio. Cynllun lletya a rennir oedd ei bris. Ni fu ei gost erioed ar yr anfoneb: y glanhau, y drysau cefn a adawyd ar y ddisg, rhifau cardiau’r cwsmeriaid wedi’u codi gan PHP maleisus, y ffenest bum awr rhwng y datgelu a’r ymosodiad.
Dyna’r darn nad oes gen i ddim amynedd ag e. Nid y namau. Y penderfyniad, wedi’i wneud dro ar ôl tro gan bobl oedd yn gwybod yn well, fod y ffordd rad yn ddigon da achos nad oedd neb yn gwirio. Safon yw’r peth rwyt ti’n ei gadw pan nad oes neb yn gwirio. Y rhaniad rhwng y pen blaen a’r pen ôl, y cod darllen-yn-unig, cyfrif y gronfa ddata wedi’i dorri i lawr: does dim o hynny’n newydd, does dim ohono’n ddrud, a byddai’r cyfan wedi troi llawer iawn o’r digwyddiadau uchod yn nowt gwerth ysgrifennu amdano.
Nid diwedd yr hanes hwn yw PHP2Shell. Dim ond cofnod yr wythnos hon yw e. Bydd yr iaith yn ei batsio, bydd y lletywyr yn cyflwyno’r diweddariad yn y pen draw, a bydd y gyfran fersiynau’n llithro i fyny fel mae bob amser yn ei wneud, yn araf. Nid PHP sy’n penderfynu a fydd yr un nesaf yn costio i ti. Ond a wnest ti adeiladu’r waliau na roddodd e erioed i ti, neu symud at rywbeth sy’n dod gyda nhw.
PHP — News archive 2026, 21st October — ‘PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution’; ‘We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs’; ‘There are no complete mitigations, updating is the only safe choice.’ ↩︎ ↩︎ ↩︎
Wiz Research — PHP2Shell — 21 Hydref 2026; ‘Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4’; ‘All of the disclosed vulnerabilities are memory-safety issues’. ↩︎
AWS Security Blog — PHP2Shell exploitation prior to public disclosure in MadPot — ymgais i ecsbloetio wedi’i chofnodi ar 17 Hydref 2026. ↩︎
watchTowr — PHP2Shell FAQ — ecsbloetio wedi’i weld go iawn ar 21 Hydref 2026. ↩︎
NVD — CVE-2026-109618 — mae trin gwall diffyg cof yn gadael data cais wedi’i gychwyn yn rhannol y mae’r glanhau’n ei drin fel un dilys; gweithredu cod o bell. ↩︎
NVD — CVE-2026-109619 — cof cais yn cael ei ddefnyddio ar ôl iddo gael ei ryddhau; gweithredu cod o bell; wedi’i effeithio o 5.4.0. ↩︎ ↩︎
PHP manual — Installed as an Apache module — ‘When PHP is used as an Apache module it inherits Apache’s user permissions’; ‘a malicious script could access and modify the database, even without a username and password’. ↩︎
PHP manual — Apache 2.x on Unix systems — ‘The mod_php approach embeds PHP directly into every Apache httpd worker process.’ ↩︎ ↩︎
WordPress — wp-config.php — yng ngwraidd cyfeiriadur WordPress ac yn dal manylion cysylltu â’r gronfa ddata. ↩︎
WordPress — Changing file permissions — mae wp-config.php ‘is initially created with 644 permissions, and it’s a hazard to leave it like that’. ↩︎
WordPress — Hardening WordPress — breintiau’r gronfa ddata, caniatâd ffeiliau; dim canllaw ar atal gweithredu PHP mewn uwchlwythiadau. ↩︎ ↩︎
OWASP — Database Security Cheat Sheet — ‘The application’s backend database should be isolated from other servers’; segment rhwydwaith mewnol penodol. ↩︎
PHP manual — Database design — ‘Applications should never connect to the database as its owner or a superuser.’ ↩︎ ↩︎
PHP manual — FastCGI Process Manager — pyllau sy’n cychwyn gweithwyr ‘with different uid/gid/chroot/environment’. ↩︎
NVD CVE API,
virtualMatchString=cpe:2.3:a:php:php— ymholiad ar 23 Hydref 2026: 757 CVE. Llygru cof wedi’i gyfrif fel CWE-119, 120, 121, 122, 125, 129, 131, 189, 190, 191, 415, 416, 476, 680, 787, 824, 843 neu 908: 288. Meddiant llawn o bell wedi’i gyfrif fel CVSS 3.xAV:N/PR:N/UI:N/C:H/I:H, neu CVSS 2 rhwydwaith, dim dilysu, effaith lwyr ar gyfrinachedd a chywirdeb lle nad oes sgôr 3.x: 172. ↩︎ ↩︎Month of PHP Bugs, php-security.org, Wayback Machine — ‘During March 2007 old and new security vulnerabilities in the Zend Engine, the PHP core and the PHP extensions will be disclosed on a day by day basis.’ ↩︎
The Register — Stefan Esser interview, 7th February 2007 — sylfaenydd yr Hardened-PHP Project, newydd adael y PHP Security Response Team: ‘I dislike the ways bugs are handled’. ↩︎
NSA — Software Memory Safety, November 2022, Wayback Machine — ‘a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible.’ Hefyd: ‘Examples of memory safe language include C#, Go, Java®, Ruby™, Rust®, and Swift®.’ ↩︎ ↩︎ ↩︎
CISA and partners — The Case for Memory Safe Roadmaps, December 2023 — wedi’i gyd-ysgrifennu gyda NCSC y DU ymhlith eraill; ‘two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues.’ ↩︎ ↩︎
NVD — CVE-2014-8142 — use-after-free yn
process_nested_datayn ystod unserialize. ↩︎NVD — CVE-2015-0231 — use-after-free yn unserialize sy’n ‘exists because of an incomplete fix for CVE-2014-8142’. ↩︎
NVD — CVE-2016-5771 — use-after-free SPL wedi’i sbarduno drwy unserialize a chasglu sbwriel. ↩︎
PHP manual — unserialize — ‘Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.’ ↩︎
NVD — CVE-2019-11043 — ‘in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution.’ ↩︎
PHP 7 ChangeLog — wedi’i drwsio ar 24 Hydref 2019 yn 7.3.11, 7.2.24 a 7.1.33, nam #78599. ↩︎
CISA — Known Exploited Vulnerabilities catalogue — ffrwd JSON fersiwn 2026.10.21, 1,754 cofnod; 81 ar gyfer PHP neu raglenni wedi’u hysgrifennu yn PHP yn ôl gwerthwr a chynnyrch; defnydd ransomware fel y’i cofnodwyd yn y ffrwd. ↩︎ ↩︎ ↩︎
The PHP Foundation — PHP core security audit results, 10th April 2025 — ‘The audit identified 27 issues, with 17 having security implications’. ↩︎
PHP 4 ChangeLog — 4.2.0, 22 Ebrill 2002: ‘register_globals defaults to ‘off’ now’. ↩︎
PHP manual — Using Register Globals, Wayback Machine — ‘DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0’; ‘the most controversial change in PHP’. ↩︎ ↩︎
PHP manual — Magic Quotes, Wayback Machine — ‘DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0’. ↩︎
PHP manual — Deprecated features in PHP 5.5.x, Wayback Machine — ‘The preg_replace() /e modifier is now deprecated.’ ↩︎
PHP manual — Pattern Modifiers, Wayback Machine —
e‘DEPRECATED in PHP 5.5.0, and REMOVED as of PHP 7.0.0.’ ↩︎PHP manual — Deprecated features in PHP 7.4 — ‘The allow_url_include ini directive is deprecated.’ ↩︎
PHP manual — Backward incompatible changes in PHP 8.0 — metadata phar ‘will no longer be automatically unserialized, to fix potential security vulnerabilities due to object instantiation, autoloading, etc.’ ↩︎ ↩︎
PHP RFC — Saner string to number comparisons — wedi’i weithredu yn PHP 8.0; ‘the most notable of which is that 0 == “foobar” returns true.’ ↩︎ ↩︎
Sam Thomas, Black Hat USA 2018 — It’s A PHP Unserialization Vulnerability Jim, But Not As We Know It — mae gweithrediadau ffeil ar lwybrau
phar://yn dad-gyfresu metadata. ↩︎Patchstack — State of WordPress Security in 2026 — data 2025: 11,334 o wendidau newydd, 91% mewn ategion, 6 yn y craidd, 46% heb eu trwsio mewn pryd i’r datgelu, canolrif 5 awr i ecsbloetio torfol. ↩︎ ↩︎
W3Techs — WordPress — ‘58.3% of all the websites whose content management system we know. This is 39.6% of all websites.’ ↩︎
W3Techs — PHP — ‘PHP is used by 69.3% of all the websites whose server-side programming language we know.’ Wedi’i ddarllen 23 Hydref 2026. Prif fersiynau ymhlith safleoedd PHP: 8 yw 65.3%, 7 yw 26.9%, 5 yw 7.7%. ↩︎
Patchstack — State of WordPress Security in 2025 — data 2024: 7,966 o wendidau newydd, 96% mewn ategion, 7 yn y craidd, 33% heb eu trwsio mewn pryd i’r datgelu. ↩︎ ↩︎
Wordfence — 2024 Annual WordPress Security Report — 8,223 o wendidau, cynnydd o 68%; ‘Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025’; ‘just under one million distinct sites infected with malware’. ↩︎ ↩︎ ↩︎
Mark Maunder — Zero day vulnerability in many WordPress themes, 1st August 2011 — timthumb.php wedi’i bwndelu gyda ‘many commercial and free themes’; gallai ymosodwyr ‘upload and execute arbitrary PHP code’. ↩︎
Sucuri — RevSlider vulnerability leads to massive WordPress SoakSoak compromise, 15th December 2014 — ‘compromising over 100,000 WordPress sites’. ↩︎
Wordfence — Mossack Fonseca breach, Revolution Slider possible cause, 7th April 2016, Wayback Machine — ‘may have been breached via a vulnerable version of Revolution Slider’. ↩︎
Sucuri — Content injection vulnerability in WordPress REST API, 1st February 2017 — ‘allows an unauthenticated user to modify the content of any post or page’; ymlaen yn ddiofyn ar 4.7.0 a 4.7.1. ↩︎
Sucuri — WordPress REST API vulnerability abused in defacement campaigns, 6th February 2017 — ‘Google alone shows 66,000+ pages compromised’, ar gyfer un ymgyrch. ↩︎
Wordfence — Rapid growth in REST API defacements, 10th February 2017, Wayback Machine — tyfodd y tudalennau wedi’u difwyno a fynegeiwyd gan Google ‘from 1,496,020 to 1,893,690’; cyfrif cynharach Sucuri oedd 66,000. ↩︎
Wordfence — 700,000 WordPress users affected by zero-day in File Manager plugin, 1st September 2020, Wayback Machine — ‘a WordPress plugin with over 700,000 active installations’. ↩︎
Patchstack — SureTriggers vulnerability exploited within 4 hours, 10th April 2025 — creu gweinyddwr heb ddilysu; ‘exploitation attempts observed within hours after disclosure’. ↩︎
CISA — Compromised Web Servers and Web Shells, TA15-314A — ‘The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.’ ↩︎
NSA and ASD — Detect and Prevent Web Shell Malware, April 2020, Wayback Machine — ‘web applications should not have permission to write directly to a web accessible directory or modify web accessible code’; monitro cywirdeb ffeiliau fel y cynllun wrth gefn. ↩︎ ↩︎ ↩︎
Sucuri — 2022 Website Threat Research Report — 43,374 o safleoedd wedi’u glanhau; 69.63% gydag o leiaf un drws cefn; 1,188,864 o ddrysau cefn wedi’u tynnu; 90% o skimmers cardiau mewn PHP maleisus. ↩︎ ↩︎
Sucuri — 2023 Hacked Website and Malware Threat Report — 39,594 o safleoedd wedi’u glanhau; 49.21% gydag o leiaf un drws cefn; WordPress 95.5% o’r heintiau. ↩︎ ↩︎
OWASP — File Upload Cheat Sheet — storio uwchlwythiadau ‘outside of the webroot’; ‘disable per directory configuration overrides on upload directories’. ↩︎ ↩︎
PHP manual — Description of core php.ini directives —
disable_functions‘can be circumvented’;open_basedir‘can therefore not be relied upon when security is needed’. ↩︎PHP — News archive 2013, 24th October — malware wedi’i weini o 22 i 24 Hydref 2013; dau weinydd wedi’u peryglu. ↩︎
PHP internals — Changes to Git commit workflow, 28th March 2021 — dau commit maleisus wedi’u gwthio i php-src; gweinydd git.php.net wedi’i ddirwyn i ben a GitHub wedi’i wneud yn ganonaidd. ↩︎ ↩︎
PHP — Supported versions — 8.2 trwsiadau diogelwch tan 31 Rhagfyr 2026; 8.3, 8.4 ac 8.5 wedi’u cefnogi. Wedi’i ddarllen 23 Hydref 2026. ↩︎
PHP — Unsupported branches — 8.1 diwedd oes 31 Rhagfyr 2025, 8.0 26 Tachwedd 2023, 7.4 28 Tachwedd 2022. ↩︎
W3Techs — PHP version 8 — cyfrannau is-fersiynau o fewn PHP 8; wedi’u cyfuno â chyfrannau’r prif fersiynau i roi 48.3% o safleoedd PHP ar fersiynau heb gefnogaeth. ↩︎ ↩︎
W3Techs — PHP version 7 — 7.4 yw 73.4% o safleoedd PHP 7. ↩︎
WordPress — Statistics — fersiynau PHP safleoedd WordPress sy’n adrodd i wordpress.org; 34.7% o dan 8.2. Wedi’i ddarllen 23 Hydref 2026. ↩︎
WordPress — Requirements — ‘PHP version 8.3 or greater’; yn gweithio gyda 7.4+, sydd wedi ‘reached their official End Of Life’. ↩︎
PHP manual — OPcache introduction — ‘OPcache improves PHP performance by storing precompiled script bytecode in shared memory, thereby removing the need for PHP to load and parse scripts on each request.’ Hyd at PHP 8.4, estyniad a rennir wedi’i lwytho drwy
zend_extension. ↩︎ ↩︎PHP manual — OPcache runtime configuration —
opcache.jitar gael o PHP 8.0.0, rhagosodiad ‘disable’. ↩︎Go — Frequently Asked Questions — ‘Go programs are compiled ahead of time to native machine code’; mae’r amser rhedeg yn ‘does not include a virtual machine’; ‘One of Go’s design goals is to approach the performance of C for comparable programs’. ↩︎ ↩︎
Go — package html/template — ‘implements data-driven templates for generating HTML output safe against code injection’; ‘The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.’ ↩︎ ↩︎
Go — Avoiding SQL injection risk — ‘You can avoid an SQL injection risk by providing SQL parameter values as
sqlpackage function arguments.’ ↩︎ ↩︎Go — Vulnerability management — cronfa ddata gwendidau wedi’i churadu; mae govulncheck yn ‘only surfaces vulnerabilities that actually affect you, based on which functions in your code are transitively calling vulnerable functions’. ↩︎ ↩︎
PHP manual — Backward incompatible changes in PHP 8.5 — ‘The Opcache extension is now always built into the PHP binary and is always loaded. The INI directives opcache.enable and opcache.enable_cli are still honored.’ ↩︎
PHP RFC — Make OPcache a non-optional part of PHP — wedi’i weithredu yn PHP 8.5; ‘running PHP in production without OPcache is generally considered a mistake’. ↩︎
Go — The Go Memory Model — gall rasys ar werthoedd aml-air ‘can in turn lead to arbitrary memory corruption’; mae ThreadSanitizer drwy
go build -raceyn adrodd rasys. ↩︎Go — Data Race Detector — rhedeg profion gyda
go test -race; ‘The race detector only finds races that happen at runtime, so it can’t find races in code paths that are not executed.’ ↩︎Rust — rust-lang.org — ‘Rust is blazingly fast and memory-efficient: with no runtime or garbage collector’. ↩︎
Go 1.5 Release Notes — ‘The compiler and runtime are now implemented in Go and assembler, without C.’ ↩︎
OpenJDK — The HotSpot Group — ‘around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code’. ↩︎
dotnet/runtime — src/coreclr — mae’r casglwr sbwriel (
gc/gc.cpp) a’r JIT (jit/compiler.cpp) yn C++. ↩︎Java SE 21 — URLClassLoader — ‘to load classes and resources from a search path of URLs referring to both JAR files and directories’. ↩︎
NVD — CVE-2021-44228 — ‘An attacker who can control log messages or log message parameters can execute arbitrary code loaded from LDAP servers’; wedi’i ychwanegu at KEV CISA ar 10 Rhagfyr 2021. ↩︎