Does Dim Byd yn Rhedeg Pan Fyddi Di’n Gofyn am Dudalen
Yr wythnos hon fe ryddhaodd prosiect PHP atgyweiriadau ar gyfer PHP2Shell, ac roedd ei hysbysiad yn dweud y gall yr ymosodiad danio “before any application code runs”1. Fe ysgrifennais am beth mae hynny’n ei olygu i PHP yn PHP: Naw Mlynedd ar Hugain o Adael y Drws ar Agor. Mae’r post hwn am hanner arall yr ateb. Beth os nad oes dim byd yn rhedeg o gwbl?
Dyna sut mae’r blog hwn yn gweithio. Pan ofynnaist ti am y dudalen hon, ddechreuodd dim un o’m rhaglenni i, ddarllenodd dim byd gronfa ddata, wnaeth dim byd wirio mewngofnod nac adeiladu unrhyw HTML. Cafodd ffeil oedd yn bodoli’n barod ei hanfon yn ôl. Dyna’r cyfan.
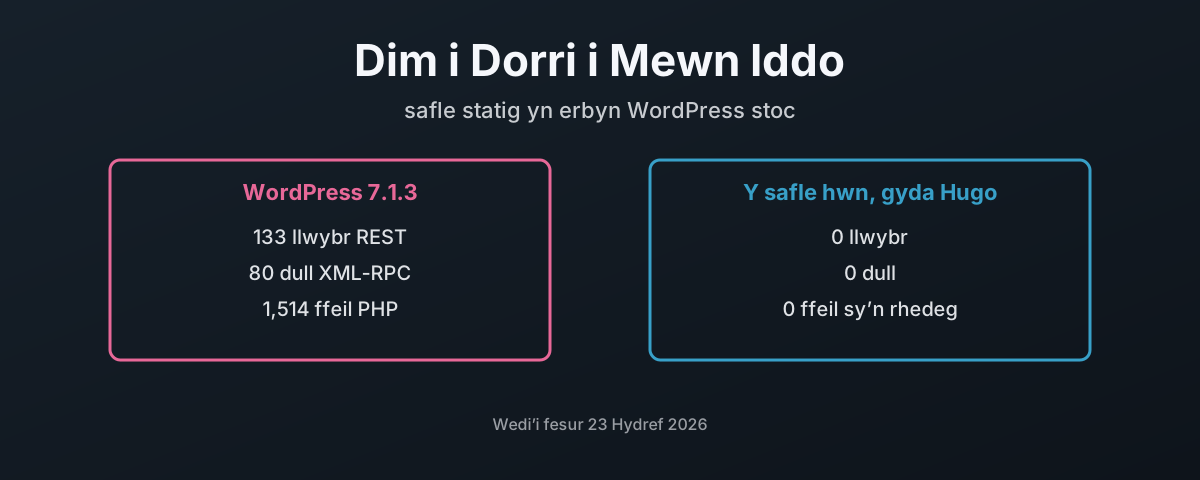
Dyma sut olwg sydd ar y gwahaniaeth hwnnw, wedi’i fesur ar yr un diwrnod, yn erbyn WordPress stoc wedi’i osod o’r newydd mewn lab ac yn erbyn y safle hwn fel y mae’n fyw nawr:
| WordPress 7.1.3 stoc | Y safle hwn | |
|---|---|---|
| Llwybrau’r REST API | 133 | 0 |
| Llwybrau REST sy’n derbyn ysgrifennu | 62 | 0 |
| Dulliau XML-RPC | 80 | 0 |
| Ffeiliau sy’n rhedeg ar y gweinydd | 1,514 PHP | 0 |
| Ffeiliau y gall y defnyddiwr sy’n gweini’r safle ysgrifennu iddyn nhw | 3,785 o 3,785 | dim: does dim yn rhedeg i ysgrifennu |
| Cronfa ddata | 12 tabl, cyfrif yr ap gyda phob braint | dim |
| Tudalen fewngofnodi | wp-login.php, yn fyw | dim; mae’r llwybr yn rhoi 404 |
| POST, PUT neu DELETE i’r hafan | mae PHP yn rhedeg ac yn rendro’r dudalen beth bynnag | wedi’i wrthod ar yr ymyl gyda 405; does dim yn rhedeg |
Does dim un o’r seroau hynny’n osodiad a ddiffoddais i. Seroau ydyn nhw am nad yw’r peth maen nhw’n ei gyfrif yn bodoli yma. Elli di ddim ymosod ar dudalen fewngofnodi na chafodd erioed ei hadeiladu.
Beth Mae WordPress Stoc yn ei Roi ar y Rhyngrwyd
Doeddwn i ddim eisiau dadlau hyn o’r cof, felly fe’i mesurais. Delweddau cynhwysydd swyddogol wordpress a mariadb, yn rhedeg yn podman ar fy mheiriant fy hun ac wedi’u rhwymo i localhost, wedi’u gosod heb ddim wedi’i ychwanegu: dim ategion y tu hwnt i’r hyn sy’n dod gydag e, y thema ddiofyn, un gweinyddwr. WordPress 7.1.3 ar PHP 8.3.36. Yna fe gyfrifais beth mae’n ei ateb.
Y REST API yw’r arwyneb unigol mwyaf. Pum gofod enw, 133 llwybr, 257 pâr o lwybr a dull, a 62 llwybr sy’n derbyn ysgrifennu o ryw fath. Fe ddaeth yn y craidd gyda WordPress 4.7, ‘with REST API endpoints for posts, comments, terms, users, meta, and settings’2. A chei di dy rybuddio i beidio â’i ddiffodd: ‘You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.’3 Felly mae’n aros ymlaen.
| Beth sy’n agored yn ddiofyn | Beth mae dogfennaeth WordPress ei hun yn ei ddweud |
|---|---|
| XML-RPC, 80 dull | ymlaen yn ddiofyn ers 3.5: ‘Enable XML-RPC by default, remove Writing Settings option’4 |
| y REST API, 133 llwybr | ‘content that is public on your site is generally publicly accessible via the REST API’5 |
| y rhestr ddefnyddwyr | mae GET /wp/v2/users yn dychwelyd enw arddangos, slug, dolen ac afatar pob awdur yn ei olwg ddiofyn6 |
wp-login.php a xmlrpc.php | ‘xmlrpc.php is a frequent brute‑force target’; ‘Apply rate limits to /wp-login.php and /xmlrpc.php globally.’7 |
wp-cron.php | ‘WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.’8 |
| golygydd y thema a’r ategion | ‘This is often the first tool an attacker will use if able to login, since it allows code execution.’9 |
Mae’r rhestr ddefnyddwyr yn haeddu ail olwg. Yn fy lab i, fe ddychwelodd cais dienw i’r pwynt terfyn hwnnw’r un cyfrif gweinyddwr, wrth ei enw arddangos a’i slug. Mae rhywun sydd erioed wedi mewngofnodi’n dysgu pwy yw cyfrifon y safle cyn iddyn nhw drio dim, ar osodiad newydd, yn fwriadol. Doedd dim rhaid i neb ei gamgyflunio.
Yna’r ffeiliau. Mae’r ddelwedd swyddogol yn rhedeg Apache fel www-data, ac mae www-data yn berchen ar y gwraidd gwe cyfan. Mae’r 3,785 ffeil i gyd, gan gynnwys y 1,514 ffeil PHP, yn ysgrifenadwy gan yr un defnyddiwr sy’n rhedeg y cod. Pob ffeil. Y cod hefyd. Mae wp-config.php, gyda chyfrinair y gronfa ddata ynddo, yn eistedd yn y gwraidd gwe ar fodd 644. Mae’r cyfrif cronfa ddata mae WordPress yn ei ddefnyddio’n dal ALL PRIVILEGES ar ei gronfa ddata.
Dyna’r model un broses o’r post PHP, yn fyw a heb ei newid, o’r ddelwedd swyddogol. Nid safle sy’n cael ei redeg yn wael yw e. Dyma’r man cychwyn i bob safle WordPress, cyn i’r ategyn cyntaf fynd i mewn.
A’r ategion yw o ble mae’r rhan fwyaf ohono’n dod. Fe gyfrifodd Patchstack 11,334 o wendidau newydd yn ecosystem WordPress yn 2025. ‘91% of new vulnerabilities were found in plugins, and 9% were found in themes. There were only 6 vulnerabilities reported in the WordPress core.’10 Doedd gan bron i hanner ddim atgyweiriad erbyn iddyn nhw gael eu cyhoeddi, a’r amser canolrifol i ecsbloetio torfol ar gyfer y rhai roedd ymosodwyr eu heisiau oedd pum awr10.
Beth Mae’r Safle Hwn yn ei Roi ar y Rhyngrwyd
Mae’r blog hwn yn 6,343 o ffeiliau. Dyma’r cyfan, yn ôl math:
| Math o ffeil | Nifer | Beth yw e |
|---|---|---|
.html | 3,486 | y tudalennau, mewn pum iaith |
.xml | 1,576 | ffrydiau RSS a mapiau safle |
.svg | 1,181 | diagramau, cloriau, eiconau |
.png | 46 | sgrinluniau |
.json | 10 | y mynegai chwilio a’r stampiau adeiladu |
.js | 4 | sgriptiau bach sy’n rhedeg yn dy borwr, nid ar y gweinydd |
.css, ffontiau a’r gweddill | 40 | steilio, a ffeiliau ynghlwm wrth bostiau |
| Yn rhedeg ar y gweinydd | 0 |
Mae ambell ffeil .py a .sh yno. Sgriptiau ynghlwm wrth bostiau i ddarllenwyr eu lawrlwytho ydyn nhw, ac mae’r gweinydd yn eu hanfon fel testun. Does dim byd ar y gweinydd yn eu rhedeg. Does dim byd ar y gweinydd i’w rhedeg nhw ag e, dim o gwbl.
Mae wedi’i ddefnyddio i Cloudflare fel asedau statig heb sgript Worker o gwbl. Does gan y ffurfweddiad defnyddio ddim pwynt mynediad, ac mae dogfennaeth Cloudflare yn dweud beth mae hynny’n ei olygu: ‘The main key is optional for assets-only Workers.’11 Pan fydd llwybr y gofynnwyd amdano’n cyfateb i ffeil, ‘that file will be served’ heb alw cod Worker, ac ‘If no Worker script is present, a 404 Not Found response is returned.’12 Dyw e’n costio dim chwaith: ‘Requests to static assets are free and unlimited.’13
Dewis yw Cloudflare, nid gofyniad. Ffolder o ffeiliau yw’r allbwn, a gall unrhyw weinydd HTTPS sy’n gallu anfon ffeil ei weini: nginx, Caddy, Apache sy’n gweini dim ond ffeiliau statig, neu fwced storio gwrthrychau y tu ôl i CDN. Mae’r dolenni’n berthynol, felly mae’r un adeiladwaith yn gweini heb newid o wraidd parth neu o is-gyfeiriadur; cafodd hynny ei wirio drwy weini’r safle wedi’i adeiladu o dan /preview/ a chadarnhau bod pob un o’r 592 cyfeiriad lleol ar chwe thudalen yn datrys. Copïo ffolder yw symud gwesteiwr. Yr un darn sy’n benodol i Cloudflare yw’r ffeil _headers; yn unrhyw le arall, mae’r un penawdau’n mynd yn ffurfweddiad y gweinydd ei hun. Yr hyn sy’n trosglwyddo yw’r nodwedd sy’n bwysig. Dim ond anfon ffeiliau mae’n rhaid i beth bynnag sy’n ei weini ei wneud, felly does dim rhaid iddo byth redeg dy god di.
Felly mae’r safle byw’n ateb fel hyn:
$ for m in POST PUT DELETE; do curl -s -o /dev/null -w "$m %{http_code}\n" -X $m https://blogs.damiendye.uk/en/; done
POST 405
PUT 405
DELETE 405

$ for p in wp-login.php xmlrpc.php wp-admin/ wp-json/; do curl -s -o /dev/null -w "%{http_code} $p\n" https://blogs.damiendye.uk/$p; done
404 wp-login.php
404 xmlrpc.php
404 wp-admin/
404 wp-json/
Does dim byd yn ateb. Dyna’r cynllun.
Mae’r penawdau diogelwch yn mynd allan gyda phob ffeil o ffeil destun plaen _headers yn y storfa, y mae Cloudflare yn ei darllen wrth ddefnyddio14. Mae’r Content Security Policy yn cloi pob sgript, steil, delwedd, ffont a chysylltiad i’r un tarddiad hwn. Fe fydda i’n onest am y bwlch ynddi: mae script-src a style-src yn dal i gario 'unsafe-inline', oherwydd bod y thema’n ysgrifennu ambell sgript fach i mewn i’r dudalen. Dyna’r gwaith sy’n weddill ar y ffeil honno, ac mae wedi’i ysgrifennu yn y storfa fel yn union hynny.
A does dim angen drws i gyhoeddi. Ar WordPress, ysgrifennu dros HTTP yw cyhoeddi: mae’r golygydd, y REST API ac XML-RPC yn bodoli am mai dyna sut mae postiau’n cyrraedd y gweinydd, ac mae pob un ohonyn nhw’n ffordd i mewn. Yma, rwy’n ysgrifennu post fel ffeil destun ac yn ei gwthio i storfa Git, ac mae’r adeiladwaith yn llwytho ffeiliau gorffenedig i fyny drwy API defnyddio Cloudflare. Does dim byd sy’n gweini’r safle’n derbyn ysgrifennu o’r we, achos does dim angen i ddim. Mae’r storfa’n breifat hefyd. Gofynna i GitHub amdani heb fy nhystlythyrau i a 404 yw’r ateb, felly dyw’r ffynhonnell, y drafftiau a’r hanes ddim ar y rhyngrwyd chwaith.
Cyfrif yw Arwyneb Ymosod, Nid Teimlad
Mae OWASP yn diffinio’r arwyneb ymosod fel ‘the sum of all paths for data/commands into and out of the application, and the code that protects these paths’15, ac yn dweud mai’r ffordd i’w grebachu yw ‘turning off features and interfaces that aren’t being used’15. Mae National Cyber Security Centre y DU yn ei ddweud yn fwy plaen: ‘If would-be attackers can’t reach an interface, they can’t attack it.’16 Mae ei gynllun Cyber Essentials yn ei wneud yn ofyniad: ‘remove or disable unnecessary software (including applications, system utilities and network services)’17.
Felly cyfrif y llwybrau, yn ôl beth ydyn nhw yn hytrach nag yn ôl faint sydd:
| Llwybr i mewn neu allan | WordPress | Safle statig |
|---|---|---|
| mewngofnodi a dyfalu cyfrineiriau | wp-login.php, XML-RPC | dim |
| rhyngwyneb gweinyddu | /wp-admin/, gyda golygydd cod | dim |
| API rhaglenadwy | REST ac XML-RPC, gydag ysgrifennu | dim |
| cod ochr gweinydd i bob cais | y craidd, y thema, pob ategyn | dim |
| cronfa ddata | oes, yn gyrraeddadwy o bopeth uchod | dim |
| storfa ysgrifenadwy ar y gweinydd | uwchlwythiadau, ac yn y ddelwedd stoc, popeth | dim |
| tasgau wedi’u hamserlennu sy’n cael eu sbarduno gan ymwelwyr | wp-cron.php wrth lwytho tudalen | dim |
| cod trydydd parti mae’n rhaid i ti ei glytio | pob ategyn a thema, ar y gweinydd | yr offer adeiladu, oddi ar y gweinydd |
| beth mae sesiwn wedi’i dwyn yn ei roi i ymosodwr | y safle | dim i fewngofnodi iddo |
Naw rhes. Does dim un ohonyn nhw’n rhedeg cod ar y gweinydd. Pob un am yr un rheswm. Cafodd y gwaith ei wneud cyn i neb ofyn am dudalen.
Y rhes olaf ond un yw’r dalfa onest, ac am honno mae gweddill y post hwn. Mae safle statig yn dal i redeg cod. Dim ond ei fod yn ei redeg yn rhywle arall, unwaith, cyn cyhoeddi.
Sut Mae Hugo’n Cadw’r Adeiladwaith yn Onest
Mae Hugo yn ‘a static site generator written in Go’18, felly mae’r rhaglen sy’n gwneud yr adeiladu ei hun yn ddiogel o ran cof ac wedi’i chrynhoi, sy’n bwysig ar ôl y post PHP. Mae ei dudalen ddiogelwch yn tynnu’r llinell yn union lle mae’r post hwn yn ei thynnu: mae’r allbwn ‘runs directly in the browser’, ond ‘during development and site building, the hugo executable itself is the runtime environment.’19 Ac ar weini, yn blaen: ‘We have no online production server’19. Da.
O fewn yr adeiladwaith, mae wedi’i gloi i lawr yn ddiofyn. ‘Hugo’s built-in security policy, which restricts access to os/exec, remote communication, and similar operations, is configured via allowlists. By default, access is restricted.’20
| Rhagosodiad Hugo | Beth mae’n ei atal |
|---|---|
| ‘No arbitrary commands’19 | all templed ddim galw cragen ar y peiriant |
exec.allow wedi’i gyfyngu i Sass, Go, Git, Node a PostCSS20 | dim ond offer wedi’u henwi, gyda baneri sefydlog |
funcs.getenv wedi’i gyfyngu i ^HUGO_ a ^CI$20 | all templedi ddim darllen dy gyfrinachau o’r amgylchedd |
| mae nôl o bell yn gwrthod gwesteiwyr cyfeiriad IP a localhost20 | all templed ddim cyrraedd i mewn i dy rwydwaith dy hun |
modiwlau wedi’u gwirio yn erbyn go.sum19 | mae dibyniaeth wedi’i ymyrryd â hi’n methu’r adeiladwaith |
Mae’r safle hwn yn lledu un o’r rheiny’n fwriadol. Mae’n ychwanegu newidynnau ymrwymo CI at funcs.getenv, fel bod y stamp adeiladu yn /en/version.json yn gallu cofnodi pa ymrwymiad adeiladodd y safle byw. Dewis wedi’i wneud a’i ysgrifennu i lawr yw hynny, sef holl bwynt rhestr ganiatáu. Fel y cyfryw, nid twll yw e. Penderfyniad yw e.
Lle Mae’r Risg yn Symud: Yr Adeiladwaith
Tynna’r gweinydd allan a dyw’r risg ddim yn diflannu. Mae’n symud i beth bynnag sy’n adeiladu’r ffeiliau. Mae fframwaith SLSA yn enwi’r ddau fygythiad yn union: ‘build integrity threat’, lle mae gwrthwynebydd yn cyflwyno ‘behavior to an artifact without changing its source code’, a ‘dependency threat’, drwy ‘compromising some other artifact that the former depends on at build time’21.
Mae’r safle hwn yn y rhes ganol, a dydw i ddim am esgus fel arall. Mae’n adeiladu yng nghynhwysydd adeiladu Cloudflare ar bob gwthiad i’r storfa. Nid y cynhwysydd hwnnw yw’r gweinydd sy’n dy ateb di, ac mae wedi mynd pan fydd yr adeiladu’n gorffen. Ond am hyd yr adeiladu, mae’n cael ei ymddiried â phopeth sy’n cyrraedd y safle.
Ac roedd gan yr adeiladwaith ddau fwlch, y ddau wedi’u canfod wrth ysgrifennu’r post hwn. Mae un wedi’i drwsio. Dewis yw’r llall.
| Bwlch | Pam mae’n bwysig | Statws |
|---|---|---|
| roedd deuaidd Hugo’n cael ei gymryd ar ymddiriedaeth: doedd lawrlwythiad y sgript ei hun ddim yn gwirio checksum, ac yn CI roedd yn hepgor y lawrlwythiad beth bynnag ac yn defnyddio’r copi roedd delwedd adeiladu Cloudflare wedi’i osod | byddai deuaidd wedi’i gyfnewid yn adeiladu beth bynnag a fynnai | wedi’i drwsio, 23 Hydref 2026: mae’r adeiladwaith bob amser yn lawrlwytho Hugo ei hun, yn ei wirio yn erbyn y SHA-256 a gyhoeddwyd gyda’r rhyddhad22, ac yn gwrthod adeiladu os nad ydyn nhw’n cyfateb |
mae’r thema’n dilyn ei changen master i fyny’r afon ar bob adeiladu | gall newid i fyny’r afon newid y safle byw heb ymrwymiad yma | ar agor, drwy ddewis; y trwsiad yw ei phinio i ymrwymiad, neu ei symud i fodiwl Hugo wedi’i gwmpasu gan go.sum19 |
Y cyntaf yw’r math o beth rwyt ti ond yn ei ganfod drwy ddarllen dy sgript adeiladu dy hun fesul llinell. Roedd y sgript yn gwirio’r fersiwn. Ond rhywbeth mae deuaidd yn ei ddweud amdano’i hun yw llinyn fersiwn. Dyw e’n profi dim am y beitiau. Nawr mae’r beitiau’n cael eu gwirio:
Fetching Hugo Extended 0.167.0...
Hugo verified: sha256 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
Ac mae copi o’r un tarball gydag un beit wedi’i ychwanegu’n cael ei wrthod:
Refusing to build: hugo_extended_0.167.0_linux-amd64.tar.gz does not match the release checksum
  expected 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
  got      92682d765d9d34bc53d6f818d56e598d34b5b8267a1cc3b9971da0f53c792251
Masnach fwriadol yw’r thema, cyfoesedd dros atgynhyrchedd, ac mae wedi’i hysgrifennu i lawr fel un. Ond dyma’n union y bygythiad dibyniaeth mae SLSA yn ei ddisgrifio, a’r peth gonest yw dweud hynny. Wnaeth yr un bwlch erioed ddatgelu’r safle byw i ymwelydd. Ymddiriedaeth wedi’i rhoi yn yr adeiladwaith oedd y ddau, a byddai’n well gen i eu rhestru na bod darllenydd yn dod o hyd iddyn nhw.
Mae terfyn hyd yn oed i’r checksum. Mae’n profi mai’r ffeil a lawrlwythaist ti yw’r ffeil ar dudalen y rhyddhad. Dyw e ddim yn profi pwy roddodd hi yno: does dim llofnodion ymhlith ffeiliau’r rhyddhad22. Cywirdeb yw hynny, nid dilysrwydd, a dyna’r mwyaf mae’r prosiect yn ei gynnig heddiw.
Ei Adeiladu All-lein, Unwaith
Mae’r fersiwn llymaf yn tynnu’r adeiladu oddi ar beiriant unrhyw un arall. Adeilada ar beiriant rwyt ti’n berchen arno ac yn ei reoli, gwiria beth adeiladaist ti, a llwytha i fyny’r ffeiliau gorffenedig yn unig. Does dim byd ar y rhyngrwyd byth yn rhedeg dy adeiladwaith, a dyw’r gwesteiwr byth yn gweld dim ond allbwn.
| Cam | Pam |
|---|---|
| gosod yr union ryddhad Hugo a’i wirio yn erbyn y SHA-256 a gyhoeddwyd | rwyt ti’n gwybod pa ddeuaidd adeiladodd dy safle |
pinio’r thema ac unrhyw fodiwlau i ymrwymiadau, ac ymrwymo go.sum | dim ond pan fyddi di’n ei newid mae’r adeiladwaith yn newid |
adeiladu i gyfeiriadur allbwn glân, heb --buildDrafts | yr hyn rwyt ti’n ei gyhoeddi yw’r hyn roeddet ti’n bwriadu ei gyhoeddi |
| chwilio am unrhyw beth gweithredadwy yn yr allbwn cyn iddo adael | ddylai safle statig gynnwys dim byd y byddai’r gweinydd yn ei redeg |
| llwytho’r cyfeiriadur allbwn yn unig i fyny, gyda thystlythyr defnyddio’n unig | dyw’r gwesteiwr byth yn dal dy ffynhonnell, dy offer na dy hanes |
| ei weini o westeiwr sy’n rhedeg dim cod ar gyfer ffeiliau statig | does dim ar ôl i’w glytio adeg gweini |
Ychydig o orchmynion yw hynny, nid prosiect. Ac mae’n newid lle mae’n rhaid i ymosodwr fod i dy niweidio di. I newid safle WordPress, mae angen un cais i’r gweinydd arnyn nhw. I newid y math hwn o safle, mae angen dy beiriant adeiladu di arnyn nhw. Mae hwnnw’n darged llawer llai, ac mae’n un y gelli di ei ddad-blygio.
Deng Mil o Dudalennau, Wedi’u Mesur
Un gost o redeg cod ar bob cais yw’r arwyneb ymosod. Mae’r trydan yn un arall, a’r disg hefyd. Felly fe roddais i’r ddau o dan yr un llwyth: 10,000 o geisiadau am yr hafan, deg ar y tro, o’r un gliniadur, dros HTTP plaen ar localhost fel nad oedd yr un ochr yn talu am TLS. Y WordPress stoc o’r lab ar un ochr. Ar y llall, ffeiliau adeiledig go iawn y safle hwn wedi’u gweini gan nginx mewn cynhwysydd, achos dyw ymyl Cloudflare ddim yn rhywbeth y galla i roi mesurydd arno. Fe ddarllenais yr amser CPU a ddefnyddiodd pob cynhwysydd o’i cgroup cyn ac ar ôl pob rhediad, tri rhediad yr un.
| 10,000 o geisiadau tudalen | WordPress 7.1.3 stoc | Y safle hwn ar nginx |
|---|---|---|
| Amser CPU, tri rhediad | 409 s, 530 s, 575 s | 0.15 s, 0.18 s, 0.19 s |
| Amser CPU i bob tudalen | 41 i 57 ms | 15 i 19 µs |
| Tudalennau yr eiliad | 168 i 236 | 23,679 i 28,044 |
| Cof o dan lwyth | 302 i 310 MiB, a 145 MiB i’r gronfa ddata | 15 MiB |
| Ceisiadau a fethodd | 0 | 0 |
Dyna rhwng dwy a thair mil a hanner gwaith yr amser prosesydd ar gyfer yr un deng mil o dudalennau. Cafodd pob un o’r eiliadau CPU hynny ei dynnu o’r wal a’i droi’n wres. Fe weiniodd yr ochr statig y 10,000 i gyd mewn tua’r amser prosesydd a dreuliodd WordPress ar dair neu bedair o’i dudalennau.
Mae’r disg yn dweud yr un stori:
| Ar ddisg ac yn y cof | WordPress stoc | Y safle hwn |
|---|---|---|
| Delweddau cynhwysydd i’w redeg | 803 MB WordPress, 334 MB MariaDB | 166 MB nginx, neu ddim byd o gwbl ar Cloudflare |
| Y safle ei hun | 115 MB o wraidd gwe, i safle gwag | 114 MB, pum iaith, pob post a diagram |
| Cronfa ddata | 163 MB o ffeiliau’n dal 0.72 MB o ddata | dim |
| Cof yn segur | 170 MiB, a 139 MiB i’r gronfa ddata | 13 MiB |
Gosodiad newydd gydag un post enghreifftiol yw ffigurau WordPress. Y blog cyfan hwn yw’r ffigurau statig.
I fod yn deg â WordPress, byddai ategyn cache tudalen lawn yn cau llawer o’r bwlch CPU. Ond edrycha beth yw’r trwsiad hwnnw. Copi statig o bob tudalen yw e, wedi’i roi o flaen y PHP fel nad yw’r PHP yn rhedeg. Y feddyginiaeth yw’r union beth mae’r post hwn yn dadlau drosto, wedi’i folltio ar ochr y peth mae’n dadlau yn ei erbyn, gyda’r dudalen fewngofnodi, yr API a’r gronfa ddata i gyd yn dal yno y tu ôl iddo.
Beth Rwyt Ti’n ei Ildio
Y rhestr onest, achos dyw safle statig ddim yr offeryn iawn i bopeth:
| Rwyt ti’n ildio | Beth mae’r safle hwn yn ei wneud yn lle |
|---|---|
| sylwadau | dim; gall darllenwyr anfon e-bost |
| chwilio ochr gweinydd | mynegai JSON wedi’i adeiladu gyda’r safle, wedi’i chwilio yn dy borwr |
| ffurflenni sy’n postio i’r gweinydd | dim |
| mewngofnodi ac ardaloedd aelodau | dim; mae popeth yma’n gyhoeddus |
| golygu mewn porwr | ffeiliau testun mewn storfa git yw’r postiau |
| cyhoeddi ar unwaith heb adeiladu | mae adeiladu’n cymryd munud neu ddwy |
Os oes angen siop, ardal aelodau neu gyfrifon defnyddwyr arnat ti, mae angen rhywbeth yn rhedeg ar weinydd arnat ti, a dyw’r post hwn ddim yn dweud yn wahanol. Yr hyn mae’n ei ddweud yw nad oes angen dim o hynny ar flog, safle pamffled na set o ddogfennaeth. Un o’r tri hynny yw’r rhan fwyaf o safleoedd WordPress. Bydd yn onest am ba un yw dy un di.
Adeilada Unwaith a’i Weini’n Farw
Yr hyn sy’n fy nghorddi yw faint o risg sy’n cael ei chario am ddim rheswm o gwbl. Tudalen cwmni sy’n newid ddwywaith y flwyddyn, yn rhedeg cronfa ddata, tudalen fewngofnodi, API gyda 62 llwybr ysgrifenadwy a rhedwr tasgau wedi’u hamserlennu sy’n tanio bob tro mae rhywun yn ymweld. Y cyfan yno i gynhyrchu’r un HTML ag a gynhyrchodd ddoe. Bob dydd.
Nid penderfyniad technegol yw hynny. Arfer yw e, ac mae’n arfer mae rhywun yn codi tâl amdano. Gwesteio, ategion, ychwanegion diogelwch, y glanhau pan aiff pethau o chwith. Yr hyn mae wedi’i brisio ato yw cynllun WordPress wedi’i reoli. Yr hyn mae’n ei gostio yw pob un o’r llwybrau hynny wedi’u cadw ar agor, a’u clytio, a’u gwylio, ar gyfer cynnwys allai fod wedi bod yn ffolder o ffeiliau.
Mae’r safon rwy’n dal y safle hwn ati’n syml. Does dim byd yn rhedeg sydd ddim angen rhedeg. Mae pob bwlch wedi’i ysgrifennu i lawr lle bydd y person nesaf yn dod o hyd iddo, gan gynnwys y ddau yn yr adeiladwaith, ac mae un o’r rheiny wedi’i gau’n barod. Nid bod yn glyfar yw hynny. Safon yw’r peth rwyt ti’n ei gadw pan nad oes neb yn gwirio, a does neb yn gwirio blog tan y diwrnod mae’n dechrau gweini cod rhywun arall.
Felly adeilada fe unwaith, gwiria beth adeiladaist ti, a’i weini’n farw. Mae beth bynnag sydd ar ôl i ymosod arno ar dy beiriant di, lle mae ei le.
PHP — News archive 2026, 21 Hydref — ‘We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs’. ↩︎
WordPress 4.7 release notes — ‘WordPress 4.7 comes with REST API endpoints for posts, comments, terms, users, meta, and settings.’ ↩︎
WordPress REST API Handbook — Frequently Asked Questions — ‘You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.’ ↩︎
WordPress 3.5 release notes — ‘Enable XML-RPC by default, remove Writing Settings option’. ↩︎
WordPress REST API Handbook — ‘content that is public on your site is generally publicly accessible via the REST API’. ↩︎
WordPress REST API reference — Users —
GET /wp/v2/users, cyd-destun diofyn ‘view’; name, slug, link, avatar_urls yn y cyd-destun view. ↩︎WordPress — Brute force attacks — ‘xmlrpc.php is a frequent brute‑force target’; ‘Apply rate limits to /wp-login.php and /xmlrpc.php globally.’ ↩︎
WordPress Plugin Handbook — Cron — ‘WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.’ ↩︎
WordPress — Hardening WordPress — golygydd y Dashboard ‘is often the first tool an attacker will use if able to login, since it allows code execution.’ ↩︎
Patchstack — State of WordPress Security in 2026 — data 2025: 11,334 o wendidau newydd; 91% ategion, 9% themâu, 6 yn y craidd; 46% heb eu trwsio mewn pryd i’w datgelu; 5 awr canolrifol i ecsbloetio torfol. ↩︎ ↩︎
Cloudflare — Wrangler configuration — ‘The main key is optional for assets-only Workers.’ ↩︎
Cloudflare — Workers static assets — mae ffeil sy’n cyfateb ‘will be served’ heb alw cod Worker; ‘If no Worker script is present, a 404 Not Found response is returned.’ ↩︎
Cloudflare — Static assets billing and limitations — ‘Requests to static assets are free and unlimited.’ ↩︎
Cloudflare — Static assets headers — penawdau wedi’u gosod gan ‘a plain text file called _headers’. ↩︎
OWASP — Attack Surface Analysis Cheat Sheet — ‘the sum of all paths for data/commands into and out of the application, and the code that protects these paths’; ei leihau drwy ‘turning off features and interfaces that aren’t being used’. ↩︎ ↩︎
NCSC — Making compromise difficult, 2.2 Reduce attack surface — ‘If would-be attackers can’t reach an interface, they can’t attack it.’ ↩︎
NCSC — Cyber Essentials: Requirements for IT infrastructure v3.2 — ‘remove or disable unnecessary software (including applications, system utilities and network services)’. ↩︎
Hugo — Introduction — ‘Hugo is a static site generator written in Go, optimized for speed and designed for flexibility.’ ↩︎
Hugo — Security model — ‘during development and site building, the hugo executable itself is the runtime environment’; ‘We have no online production server’; ‘No arbitrary commands’; mae checksum go.sum nad yw’n cyfateb yn methu’r adeiladwaith. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
Hugo — Configure security — ‘By default, access is restricted’; rhestrau caniatáu diofyn exec, getenv a http. ↩︎ ↩︎ ↩︎ ↩︎
SLSA v1.2 — Threats — bygythiad cywirdeb adeiladu: ‘behavior to an artifact without changing its source code’; bygythiad dibyniaeth: ‘compromising some other artifact that the former depends on at build time’. ↩︎
Hugo v0.167.0 release — 36 ased gan gynnwys
hugo_0.167.0_checksums.txt(SHA-256); dim ffeiliau llofnod, SBOM nac ardystio. ↩︎ ↩︎