Lle mae meddalwedd yn wan, sut mae’r gwendid hwnnw wedi cael ei ddefnyddio, a beth gelli di ei wirio a’i newid dy hun. Wedi’i ategu gan gofnodion cyhoeddus, hysbysiadau diogelwch a dogfennau’r gwerthwyr eu hunain.
Mae gan rywfaint o feddalwedd hanes hir o gael ei thorri i mewn iddi.
Mae’r hanes hwnnw’n gyhoeddus. Gall unrhyw un ei ddarllen, ei gyfrif a’i wirio.
Mae’r erthyglau hyn yn darllen yr hanes hwnnw ac yn dweud beth mae’n ei olygu i ti.
Maen nhw’n trafod:
Pa mor aml mae cynnyrch wedi cael diffygion difrifol, wedi’u cyfrif flwyddyn wrth flwyddyn.
Pa ddiffygion sy’n gadael ymosodwr i mewn heb gyfrinair.
Sut mae’r ffordd arferol o osod cynnyrch yn gwneud pob diffyg yn waeth.
Beth gelli di ei wirio ar dy systemau dy hun, a beth i’w newid.
Mae pob ffigur yn cysylltu â’i ffynhonnell, fel y gelli di ei wirio dy hun.
Does Dim Byd i Dorri i Mewn Iddo Mewn Safle Statig
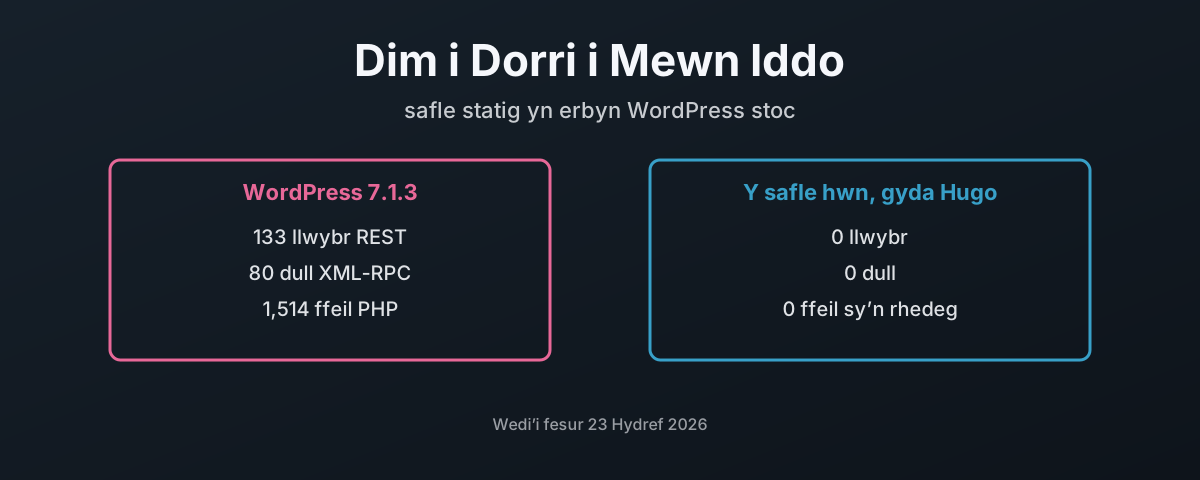
Mae’r blog hwn wedi’i adeiladu gyda Hugo a’i weini fel 6,343 o ffeiliau plaen, heb ddim o’m cod i’n rhedeg ar unrhyw gais. Yn ei erbyn, WordPress 7.1.3 stoc wedi’i fesur mewn lab podman: 133 llwybr REST, 62 ohonyn nhw’n derbyn ysgrifennu, 80 dull XML-RPC, 1,514 ffeil PHP, pob un o’i 3,785 ffeil yn ysgrifenadwy gan ddefnyddiwr y gweinydd gwe ei hun, a chyfrif cronfa ddata sy’n dal pob braint. Mae’r post hwn yn cyfrif y ddau arwyneb ymosod, yn esbonio beth mae model diogelwch Hugo ei hun yn ei wneud adeg adeiladu, yn cyfaddef lle mae’r risg yn symud unwaith nad oes dim yn rhedeg adeg gweini, gan gynnwys dau fwlch yn y ffordd y cafodd y safle hwn ei adeiladu, un ohonyn nhw bellach wedi’i drwsio, ac yn gosod allan sut i adeiladu safle statig all-lein, unwaith, a llwytho dim i fyny ond y ffeiliau gorffenedig.
PHP: Naw Mlynedd Ar Hugain O Adael Y Drws Ar Agor
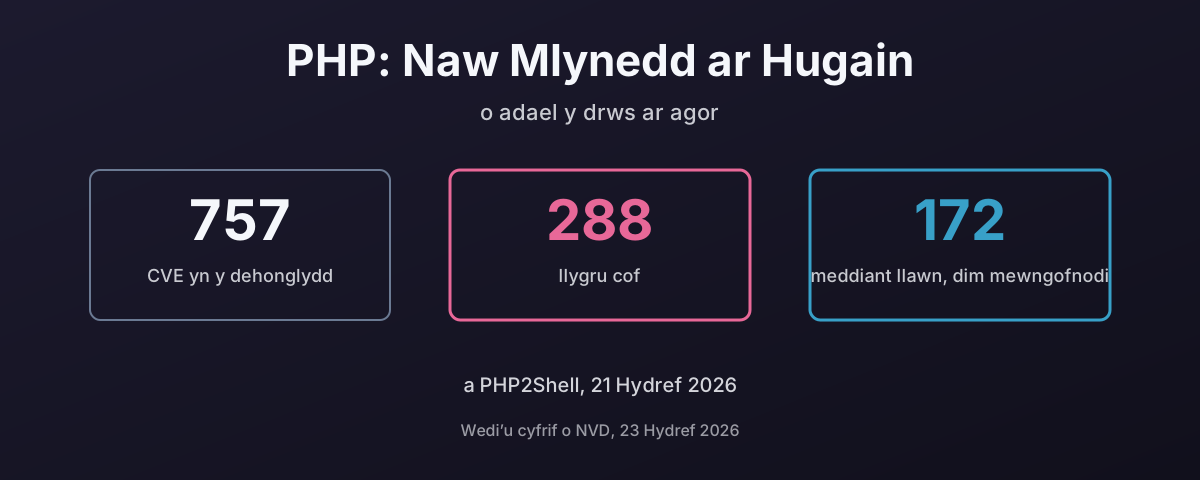
Mae PHP2Shell, a ddatgelwyd ar 21 Hydref 2026, yn weithredu cod o bell heb ddilysu yn y dehonglydd PHP ei hun, ym mhob fersiwn yn ôl i 5.4, ac fe’i defnyddiwyd cyn bod y patsh yn bod. Dyma’r cofnod diweddaraf mewn hanes hir: 757 CVE yn erbyn y dehonglydd ers 1997, o leiaf 288 ohonyn nhw’n llygru cof a 172 wedi’u graddio’n feddiant llawn o bell heb fewngofnodi. Mae’r post hwn yn cyfrif yr hanes hwnnw o NVD a chatalog KEV CISA, yn egluro pam mae injan C ac iaith a gymerodd ddegawd i gael gwared ar register_globals yn gwneud yr un camgymeriad ddwywaith, yn edrych ar beth mae WordPress yn ei wneud i’r ffigurau, sut mae web shells yn aros a sut i’w hatal, y ddau dro y torrwyd i mewn i php.net ei hun, y gyfran o’r we sy’n dal i redeg fersiynau nad oes neb yn eu patsio, a pham mae’r defnydd arferol, un broses yn dal y templedi, y rhesymeg, yr SQL a chyfrinair y gronfa ddata, yn troi pob un o’r namau hynny’n bopeth. A pham, ar ôl rhoi’r gorau i PHP fy hun, dw i’n meddwl y dylet ti ystyried ei adael am iaith sy’n ddiogel o ran cof fel Go.