Beth Mae Azure Virtual Desktop yn ei Gostio Go Iawn
Mae Azure Virtual Desktop yn cyflwyno bwrdd gwaith Windows mewn porwr. Dyna’n wir beth mae’n ei wneud, ac mae’n gweithio. Y cwestiwn yw beth mae’n ei gostio i’w gadw i weithio.
Nid y pris ar y label yw’r pris. Mae pentwr trwyddedu Microsoft ar gyfer AVD yn edrych yn fras fel hyn1:
- Trwydded Microsoft 365 sy’n cynnwys yr hawl i Windows Enterprise: E3 neu E5, neu’r Business Premium cyfatebol
- Cyfrifiadura Azure o dan y bwrdd gwaith: VM sy’n cael ei bilio fesul awr, neu reserved instance sy’n cael ei bilio fesul mis
- Storfa Azure ar gyfer disg y system weithredu a phroffil y defnyddiwr
- Rhwydweithio Azure ar gyfer y traffig rhwng y bwrdd gwaith a phobman arall
- Yn ddewisol, Microsoft Entra ID P1 neu P2 ar gyfer polisïau mynediad amodol
Mae Windows 365 Cloud PC yn symleiddio’r bilio i un rhif sefydlog fesul defnyddiwr y mis, ond dydy’r rhif ddim yn fach. Mae ffurfweddiad 2 vCPU / 8 GB / 128 GB, sef bwrdd gwaith swyddfa digon cymedrol, yn £35.60 y defnyddiwr y mis2. Ychwanega GPU ac mae’n neidio i £269.40 ar gyfer haen GPU Standard. Lluosa hynny â nifer y staff ac mae’n eitem go iawn ar y fantolen, bob mis, am byth.
Dyna’r cynnyrch mae’r post hwn yn ei ddisodli.
Sut Olwg Sydd ar y Pentwr Newydd
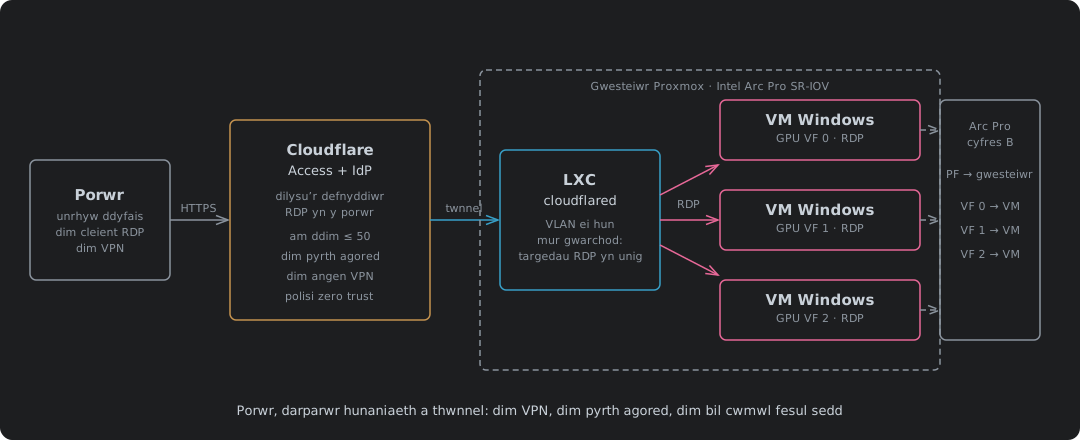
Tair haen, pob un yn annibynnol, a dim un ohonyn nhw’n cael ei bilio fesul sedd:
Yr haen GPU yw’r adeiladwaith Intel Arc Pro SR-IOV o’r post blaenorol. Mae un cerdyn Arc Pro yn hollti’n swyddogaethau rhithwir caledwedd drwy SR-IOV PCIe safonol: dim trwydded vGPU, dim tanysgrifiad NVIDIA. Mae pob VM Windows yn cael ei VF ei hun a’i fwrdd gwaith ei hun gyda chyflymu GPU. Y cerdyn sy’n gosod nifer y seddi, nid gweinydd trwyddedau.
Yr haen fynediad yw Cloudflare Access gydag RDP wedi’i rendro yn y porwr. Mae’r defnyddiwr yn agor URL mewn unrhyw borwr, yn dilysu yn erbyn dy ddarparwr hunaniaeth di, ac mae Cloudflare yn rendro’r sesiwn RDP yn syth yn nhab y porwr. Dim cleient RDP wedi’i osod. Dim VPN. Dim pyrth yn agored i’r rhyngrwyd. Mae Access yn ffedereiddio ag unrhyw ddarparwr OAuth neu OIDC, ac mae hynny’n cynnwys darparwyr ar y safle fel Keycloak neu Authentik wedi’u gosod ar ben dy Active Directory presennol, boed hwnnw’n Samba 4 AD neu’n rheolydd parth Windows. Mae’r cyfeiriadur yn dal i wneud yr hyn mae’n ei wneud yn barod: cyfrifon defnyddwyr, polisi grŵp, VMs wedi’u huno â’r parth. Mae Keycloak neu Authentik yn ffedereiddio yn ei erbyn ac yn ychwanegu’r haen OAuth/OIDC ac MFA sydd ei hangen ar Cloudflare Access. Mae’r plân hunaniaeth yn aros ar dy galedwedd dy hun. Does dim angen tanysgrifiad Entra ID. Mae Cloudflare Access yn delio â’r hyn sy’n digwydd wedyn: mae’n rheoli beth all y defnyddiwr sydd wedi’i ddilysu ei gyrraedd ar dy rwydwaith, sef pa raglenni, pa brotocolau, pa westeiwyr. Mae’r bwrdd gwaith tu ôl i dwnnel Cloudflare ac yn amhosib ei gyrraedd o unman ond drwy bolisi Access, ac mae’r polisi’n penderfynu ar yr hunaniaeth a’r cwmpas.
Yr haen dwnnel yw proses cloudflared sy’n rhedeg mewn cynhwysydd LXC ar Proxmox, ar ei VLAN ei hun: /30 ar gyfer IPv4 gyda’i rhagddodiad IPv6 penodol ei hun, a dim byd arall yn y parth darlledu. Mur gwarchod Proxmox sy’n rheoli beth all yr LXC ei gyrraedd, ac mae’r ateb yn fyr: TCP 3389 i’r VMs bwrdd gwaith a dim byd arall. Os caiff pen y twnnel ei gyfaddawdu, un cynhwysydd ar VLAN sydd fel arall yn wag yw’r radiws ffrwydro, a’r unig beth y gall siarad ag ef yw’r hyn mae’r mur gwarchod yn ei ganiatáu’n barod. Mae hynny’n arwyneb llawer llai na chrynhowr VPN sy’n rhannu is-rwydwaith wedi’i lwybro.
Mae Cloudflare Zero Trust am ddim i hyd at 50 defnyddiwr3. Rwyt ti’n talu o’r 51fed defnyddiwr. Mae Azure Virtual Desktop yn codi tâl o’r sedd gyntaf.
Y Bensaernïaeth
Y llwybr mae sesiwn bwrdd gwaith yn ei gymryd:
- Mae’r defnyddiwr yn agor
https://vdi.example.commewn unrhyw borwr, ar unrhyw ddyfais - Mae Cloudflare Access yn rhyng-gipio’r cais ac yn ailgyfeirio i dy ddarparwr hunaniaeth: Keycloak neu Authentik wedi’i ffedereiddio yn erbyn dy Active Directory
- Mae’r darparwr OAuth yn dilysu hunaniaeth y defnyddiwr yn erbyn AD ac yn delio ag MFA
- Mae Access yn gwerthuso’r polisi: cadarnhaodd y darparwr pwy ydyn nhw, mae Access yn penderfynu beth gallan nhw ei gyrraedd ar dy rwydwaith
- Mae Cloudflare yn sefydlu sesiwn RDP drwy’r twnnel i’r VM targed
- Mae’r sesiwn RDP yn cael ei rendro yn y porwr: dim cleient, dim ategyn, dim lawrlwytho
- Mae’r twnnel yn terfynu mewn cynhwysydd LXC ar westeiwr Proxmox, ar VLAN wedi’i gloi i lawr
- Mae’r LXC yn anfon RDP ymlaen i’r VM Windows, sydd â swyddogaeth rithwir GPU o’r cerdyn Arc Pro
Does gan y VM Windows ddim cyfeiriad IP cyhoeddus ar unrhyw adeg. Dydy porth 3389 byth ar agor i’r rhyngrwyd. Yr unig beth sy’n gwrando ar y rhyngrwyd cyhoeddus yw Cloudflare, a’r unig beth sy’n mynd heibio i Cloudflare yw defnyddiwr a basiodd bolisi Access.
Pen y Twnnel: LXC ar ei VLAN ei Hun
Mae angen i’r broses cloudflared redeg yn rhywle, ac mae ble rwyt ti’n ei rhoi hi’n benderfyniad diogelwch.
Ei rhedeg yn syth ar westeiwr Proxmox yw’r dewis symlaf a’r gwaethaf. Gall pen twnnel sy’n rhannu gofod enwau rhwydwaith y gwesteiwr gyrraedd popeth y gall y gwesteiwr ei gyrraedd, ac ar hypervisor mae hynny’n golygu popeth. Mae twnnel wedi’i gyfaddawdu yn troi’n golyn i mewn i’r plân rheoli.
Mae ei rhedeg mewn VM llawn yn lân ond yn drwm. Un ffeil ddeuaidd Go yw ras gyfnewid twnnel sy’n defnyddio bron dim CPU ac ychydig gannoedd o fegabeitiau o RAM. Mae rhoi cnewyllyn llawn a disg rithwir iddi yn ormodedd.
Cynhwysydd LXC yw’r siâp iawn. Mae’n cael ei ofod enwau rhwydwaith ei hun, ei VLAN ei hun (/30 IPv4 a rhagddodiad IPv6 penodol, a dim byd arall yn rhannu’r parth darlledu) a’i reolau ei hun ym mur gwarchod Proxmox. Mae’n rhannu cnewyllyn y gwesteiwr ond nid ei bentwr rhwydwaith. Mae’r mur gwarchod yn caniatáu TCP 3389 i’r VMs bwrdd gwaith, DNS i’w datrys, a HTTPS allan i ymyl Cloudflare. O’r herwydd, all hyd yn oed pen twnnel wedi’i gyfaddawdu ddim ond siarad â’r pethau roedd i fod i siarad â nhw’n barod, a does gan y VLAN mae’n eistedd arno ddim trigolion eraill i’w cyrraedd.
Mae ffurfweddiad yr LXC, rheolau mur gwarchod Proxmox ar gyfer y VLAN, a gosod twnnel cloudflared i gyd yn y post nesaf.
Sut Mae Cloudflare Access yn Ffitio Gyda’i Gilydd
Mae dau hanner i hyn. Mae’r darparwr OAuth, sef Keycloak neu Authentik wedi’i ffedereiddio yn erbyn dy Active Directory (Samba 4 neu Windows), yn delio â dilysu hunaniaeth ac MFA. Mae’n profi mai’r defnyddiwr yw pwy mae’n honni bod, gan ddefnyddio’r un cyfeiriadur mae’r VMs wedi’u huno ag ef. Mae Cloudflare Access yn delio â phopeth ar ôl hynny: beth mae’r defnyddiwr sydd wedi’i ddilysu yn cael ei gyrraedd, drwy ba brotocol, a sut mae’r sesiwn yn cael ei rendro.
Mae Cloudflare Access yn rendro’r sesiwn RDP yn syth yn y porwr. Nid lawrlwythiad nac ategyn yw hwn: mae ymyl Cloudflare yn rhedeg cleient RDP heb ben ac yn ffrydio’r canlyniad fel canvas yn nhab y porwr. Mae’r defnyddiwr yn gweld bwrdd gwaith Windows. Mae’r porwr yn gweld HTTPS i Cloudflare. Mae’r VM Windows yn gweld cysylltiad RDP o dwnnel cloudflared.
Rhaglen hunanletyol wedi’i hanelu at fynedfa RDP y twnnel yw rhaglen Access. Polisi Access yw lle mae’r ddau hanner yn cwrdd. Mae’r darparwr OAuth eisoes wedi cadarnhau’r hunaniaeth a phasio her MFA. Mae Access yn cymryd y tocyn hwnnw ac yn penderfynu beth i’w wneud ag ef: pa raglen all y defnyddiwr ei chyrraedd, a yw cyflwr ei ddyfais yn pasio, a yw ei leoliad yn cael ei ganiatáu. Mae’r darparwr yn dweud pwy. Mae Access yn dweud beth.
Mae creu’r twnnel, y rheolau mynediad i mewn, ffurfweddiad yr LXC, rheolau mur gwarchod Proxmox a pholisi Access ei hun i gyd yn y post nesaf. Mae’r post hwn yn gosod allan beth yw’r pentwr a pham mae’n bodoli. Mae’r nesaf yn ei adeiladu.
Beth Mae’r Defnyddiwr yn ei Weld
Mae Cloudflare Access yn cynnwys App Launcher: porth adnoddau sy’n rhestru pob rhaglen mae’r defnyddiwr sydd wedi’i ddilysu yn cael ei chyrraedd. Ar ôl i’r defnyddiwr fewngofnodi drwy’r darparwr OAuth, mae’r porth yn dangos ei fyrddau gwaith sydd ar gael, rhaglenni gwe mewnol, ac unrhyw adnoddau eraill drwy dwnnel, i gyd mewn un lle. Un URL, un mewngofnodi, a theilsen ar gyfer pob peth mae ganddo fynediad iddo. Dyma dudalen lanio’r pentwr cyfan, nid RDP yn unig.
Mae’r defnyddiwr yn clicio ar deilsen bwrdd gwaith, ac yn cael bwrdd gwaith Windows mewn tab porwr. Dim cleient, dim ategyn, dim lawrlwytho. Mae’n gweithio ar ba bynnag ddyfais sydd ganddo’n barod: gliniadur y cwmni, peiriant personol, Chromebook, llechen. Dyna’r holl bwynt. Mae’r system wedi’i hadeiladu ar gyfer busnesau sy’n gadael i bobl ddefnyddio’u hoffer eu hunain.
Does dim cefnogaeth i’r clipfwrdd, sain na sawl monitor drwy’r sesiwn sy’n cael ei rendro yn y porwr. Mae hynny’n fwriadol, nid yn ddamwain. Mae pob un o’r sianeli hynny’n llwybr i ddwyn data allan. Mae clipfwrdd sy’n croesi’r ffin yn symud ffeiliau allan. Mae cipio sain yn symud sgyrsiau allan. Mae sawl monitor gyda bwrdd gwaith lleol wrth ochr yr un pell yn gwneud llusgo a gollwng yn ddibwys. Mae torri’r sianeli hynny’n golygu y gall defnyddiwr weithio y tu mewn i’r bwrdd gwaith ond na all dynnu gwaith allan ohono drwy sianel ochr. Polisi Access sy’n rheoli pwy sy’n cael dod i mewn. Y rendro yn y porwr sy’n rheoli beth sy’n mynd allan.
Os oes angen clipfwrdd neu sain ar y busnes ar gyfer llif gwaith penodol, mae Cloudflare Access hefyd yn cefnogi cleient RDP brodorol drwy’r twnnel: yr un twnnel, yr un polisi, yr un gwiriad hunaniaeth. Mae’r llwybr brodorol yn rhoi holl nodweddion RDP i’r defnyddwyr sydd eu hangen ac yn cadw llwybr y porwr wedi’i gloi i lawr i bawb arall. Dau ddull mynediad, un injan bolisi, un twnnel.
Cymharu’r Gost
Enghraifft bendant. Un gweinydd, 42 bwrdd gwaith gyda chyflymu GPU:
- Mae CPU 64 craidd gyda hyperthreading yn rhoi 128 edefyn i ti. Mae pob VM yn cael 8 vCPU: dyraniad bwrdd gwaith go iawn, nid cleient tenau. 42 × 8 = 336 vCPU, sy’n llawer mwy na 128 edefyn ar bapur. Ond VDI yw hyn. Mae byrddau gwaith swyddfa’n segur y rhan fwyaf o’r amser. Dydy defnyddiwr sy’n darllen dogfen neu’n teipio e-bost ddim yn llwytho 8 craidd. Nid risg yw gor-ddyrannu yma, ond y cynllun. Mae Proxmox yn gadael i ti ddyrannu mwy o vCPUs nag edafedd ffisegol oherwydd bod yr amserlennydd yn gwybod bod y rhan fwyaf ohonyn nhw’n cysgu. Mae’r CPU wedi’i feintio ar gyfer yr uchafbwynt, a’r uchafbwynt yw llond llaw o ddefnyddwyr yn crynhoi cod neu’n rendro ar yr un pryd, nid pob un o’r 42. Nid llwybr byr yw hyn: mae’r hyperscalers cwmwl yn gor-ddyrannu yn yr un ffordd. Mae pob VM Azure rwyt ti’n ei rhentu yn rhannu creiddiau ffisegol â thenantiaid eraill ar yr un gwesteiwr. Mae’r model perfformiad yn union yr un fath. Y gwahaniaeth yw pwy sy’n berchen ar y gwesteiwr.
- Mae 12 GB o RAM i bob VM yn fwrdd gwaith swyddfa cadarn. 42 × 12 GB = 504 GB, ynghyd â 4 GB i Proxmox ei hun = 508 GB ar bapur. Yn ymarferol mae KSM yn cywasgu’r tudalennau unfath ar draws y 42 delwedd Windows hynny, felly mae’r RAM ffisegol sydd ei angen yn sylweddol llai. Ond cyllideba ar gyfer 512 GB o DIMMs a gad i KSM roi’r lle sbâr i ti.
- Tri cherdyn Intel Arc Pro B60 deuol mewn bwrdd fel y Supermicro H13SSL-NT. Mae pob cerdyn ffisegol yn cyflwyno dau GPU i’r system weithredu, felly mae tri cherdyn yn rhoi 6 GPU i ti. Mae pob GPU yn cefnogi 7 swyddogaeth rithwir SR-IOV4. Dyna 42 bwrdd gwaith gyda chyflymu GPU o dri slot PCIe. Mae’r B60 ar restr brisiau o tua $599–799 y cerdyn. Y B70 yw’r dewis mwy, ar $949 adeg ei lansio am 32 GB a 4 swyddogaeth rithwir i bob GPU5: llai o seddi ond mwy o VRAM i bob sedd.
Windows 365 Cloud PC ar gyfer 42 defnyddiwr2:
Hyd yn oed heb GPU, dydy’r rhifau ddim yn fach. Mae’r haen Basic (2 vCPU, 4 GB, 128 GB) yn £26.90/defnyddiwr/mis. Mae’r haen Standard (2 vCPU, 8 GB, 128 GB, sef bwrdd gwaith swyddfa cymedrol) yn £35.60/defnyddiwr/mis. Ar gyfer 42 defnyddiwr ar Standard, dyna £1,495.20/mis, £17,942.40/blwyddyn, cyn unrhyw un o’r pethau ychwanegol isod.
Gyda GPU mae’n gwaethygu. Mae’r haen GPU Standard yn £269.40/defnyddiwr/mis. Ar gyfer 42 defnyddiwr, dyna £11,314.80/mis, £135,777.60/blwyddyn.
Mae’r ddwy haen wedyn yn ychwanegu:
- Trwyddedu Microsoft 365 os nad yw gen ti’n barod
- Rhwydweithio Azure: mae traffig i mewn a thraffig allan yn cael eu bilio ar wahân, a dydy bwrdd gwaith sy’n ffrydio i borwr ddim yn ysgafn ar draffig allan
- Azure Backup neu ddatrysiad copi wrth gefn trydydd parti: dydy cipluniau’r VMs a storfa’r proffiliau ddim yn cael eu cadw wrth gefn am ddim
- Cyfeiriadau IPv4 cyhoeddus: mae Azure yn codi tâl am bob IP cyhoeddus sydd ynghlwm wrth adnodd, a dim ond codi mae’r pris wedi’i wneud
- Mae prisiau sylfaenol Azure mewn USD, felly mae’r costau mewn GBP yn symud gyda’r gyfradd gyfnewid: mae punt wan yn gwneud pob eitem yn ddrutach, a does gen ti ddim rheolaeth dros y naill ochr na’r llall i hynny
- Dydy’r bil byth yn stopio. Mae blwyddyn pump yn costio’r un faint â blwyddyn un.
Y pentwr hwn ar gyfer 42 defnyddiwr: cost yr adeiladu:
- Mamfwrdd Supermicro H13SSL-NT: ~£700
- CPU AMD EPYC 64 craidd: ~£1,500
- 512 GB DDR5 ECC RDIMM (8 × 64 GB): ~£5,200
- Tri cherdyn B60 deuol: ~£1,800
- Cas, PSU, SSDs cychwyn: ~£800
- Cyfanswm caledwedd: tua £10,000
Wedi’i wasgaru dros oes o bum mlynedd, dyna £2,000/blwyddyn mewn cost gyfalaf. Ychwanega:
- Cloudflare Zero Trust: am ddim i hyd at 50 defnyddiwr
- Hawliau VDI Windows 11 Enterprise: mae Software Assurance ar Pro yn uwchraddio i Enterprise sy’n cynnwys mynediad VDI ar gyfer hyd at bedair VM i bob defnyddiwr, neu drwydded drwy Microsoft 365 E3/E56
- Trydan, ac mae’n werth rhoi rhif ar hwn
Y gyllideb bŵer ar y llwyth uchaf: EPYC 64 craidd ar TDP o 360W, tri cherdyn B60 deuol ar 400W yr un (1,200W), 512 GB o RAM ar tua 80W, ynghyd â storfa, ffaniau a cholledion y PSU ar tua 150W. Dyna tua 1,800W wrth y soced o dan lwyth llawn. Dydy byrddau gwaith VDI ddim o dan lwyth llawn: CPU segur a GPU ysgafn yw defnydd swyddfa gan amlaf, felly mae cyfartaledd realistig yn nes at 1,000–1,200W. Dywedwn 1,100W.
Ar 35c y kWh, mae 1.1 kW yn rhedeg 24/7 yn:
- 1.1 × 24 × 365 = 9,636 kWh/blwyddyn
- 9,636 × £0.35 = £3,373/blwyddyn mewn trydan
Felly cyfanswm cost flynyddol y pentwr hwn yw tua £5,400/blwyddyn: £2,000 mewn caledwedd wedi’i wasgaru a £3,400 mewn trydan, cyn trwyddedu Windows a’r rhyngrwyd. Rho hynny wrth ochr bil Azure: £5,400 yn erbyn £135,778 ar gyfer yr haen GPU, neu £17,942 ar gyfer byrddau gwaith sylfaenol heb GPU. Hyd yn oed ar yr haen Azure rataf, mae’r pentwr hwn yn costio llai na thraean. Ar yr haen GPU, mae’n 4% o fil Azure.
Pam Mae VDI yn Gweddu i Proxmox
Mae VDI yn un o’r llwythi gwaith mae Proxmox yn dawel yn dda iawn arnyn nhw, am ddau reswm sydd â dim byd i’w wneud â’r hypervisor ei hun.
KSM. Mae Proxmox yn galluogi KSMd, ellyll uno tudalennau unfath y cnewyllyn, yn syth o’r bocs. Mae ugain VM Windows wedi’u hadeiladu o’r un ddelwedd yn rhannu llwythi o dudalennau cof unfath: y system weithredu, y llyfrgelloedd sylfaenol, y rhannau o broffil y defnyddiwr sydd heb newid. Mae KSMd yn dod o hyd i’r dyblygion hynny ac yn eu cywasgu i un dudalen ffisegol, copy-on-write. Y canlyniad yw bod ugain bwrdd gwaith yn ffitio yn y cof y byddai angen ar gyfer wyth neu ddeg fel arall. Ar westeiwr VDI lle mae pob VM yn rhedeg yr un ddelwedd, nid optimeiddio ymylol yw KSM. Dyna sy’n gwneud y dwysedd yn fforddiadwy.
bcache. Os yw dy storfa’n Ceph ar HDD gydag Optane bcache, VDI yw’r llwyth gwaith gorau posib iddi. Mae stormydd cychwyn a stormydd mewngofnodi yn darllen yn drwm ac yn ailadroddus, sef yr union batrwm mae storfa dros dro yn ei amsugno. Unwaith mae’r set waith yn gynnes, mae’r byrddau gwaith yn darllen o Optane ar hwyrni NVMe a phrin mae’r disgiau troelli’n symud. Newidiadau i broffiliau defnyddwyr a ffeiliau dros dro yw’r ysgrifennu, sy’n ddigon bach a dilyniannol i writeback bcache ddelio â nhw heb fyth greu tagfa ar yr HDD.
Proffiliau: dau ddewis, y ddau ar Ceph. Proffiliau defnyddwyr yw hanner arall storfa VDI, ac mae dwy ffordd lân o ddelio â nhw heb adael y clwstwr.
Cynwysyddion proffil FSLogix yw’r ffordd safonol o grwydro proffil bwrdd gwaith Windows, ac maen nhw’n gweithio ar storfa wrthrychau sy’n gydnaws ag S3. Mae Proxmox Ceph yn cynnig porth S3 drwy’r RADOS Gateway, felly mae storfa’r proffiliau’n byw ar yr un clwstwr â disgiau’r VMs. Dim gweinydd ffeiliau ar wahân, dim bil Azure Files, dim dibyniaeth allanol.
Y dewis arall yw hepgor FSLogix yn llwyr a defnyddio ailgyfeirio ffolderi Windows i gyfrannau SMB sy’n cael eu gweini gan Samba clwstwr ar CephFS. Mae’r byrddau gwaith yn ailgyfeirio Documents, Desktop, AppData a’r gweddill i gyfran Samba gyda CephFS oddi tani, ac mae clwstwr Samba yn delio â methiant drosodd. Dim cynhwysydd proffil o gwbl: mae’r ffeiliau’n byw ar y system ffeiliau fel ffeiliau plaen, ac mae CephFS yn delio â’r dyblygu. Mae hyn yn symlach i’w reoli, yn symlach i’w gadw wrth gefn, ac yn osgoi trwyddedu FSLogix yn llwyr. Mae hynny’n ddefnyddiol os yw cost y drwydded yn broblem neu os wyt ti eisiau llai o rannau symudol. Y naill ffordd neu’r llall, mae’r proffiliau’n eistedd ar dy storfa dy hun, gyda’r un pwll Ceph oddi tanyn nhw, a’r gost yw’r disg rwyt ti eisoes wedi’i brynu.
Rhwng KSM yn adennill cof, bcache yn adennill hwyrni storfa a phroffiliau’n glanio ar Ceph (boed drwy FSLogix ar S3 neu ailgyfeirio ffolderi ar CephFS), mae un gwesteiwr Proxmox gyda HDDs a swm cymedrol o RAM yn gweini mwy o fyrddau gwaith nag mae’r daflen fanyleb yn ei awgrymu. Mae Azure yn codi tâl am bob gigabeit o’r tri. Yma, mae’r seilwaith yn gwneud y gwaith am ddim.
Copïau Wrth Gefn, Cydnerthedd a Chydymffurfio
Nid penderfyniad cost yn unig yw cadw popeth y tu mewn i VDI. Mae’n benderfyniad cydymffurfio a chydnerthedd.
Pan mae’r bwrdd gwaith yn byw ar y gweinydd, mae’r data’n byw ar y gweinydd. Does dim yn glanio ar ddyfais y defnyddiwr. Sgrin goll yw gliniadur wedi’i ddwyn, nid set ddata goll. Does dim disg lleol i’w amgryptio, dim copi lleol i’w ddwyn, dim dyfais derfynol i greu delwedd fforensig ohoni ar ôl tor-diogelwch. Wnaeth y data erioed adael y seilwaith rwyt ti’n ei reoli.
Mae hynny’n gwneud copïau wrth gefn yn syml. Mae disgiau’r VMs a storfeydd y proffiliau ar Ceph, ac mae cipluniau Ceph yn atomig ac yn syth. Mae un polisi ciplun yn cwmpasu pob bwrdd gwaith a phob proffil. Rholio ciplun yn ôl yw adfer bwrdd gwaith i’w gyflwr ddoe, nid ailadeiladu. Adfer proffil yw’r un gweithrediad ar bwll gwahanol. Y clwstwr yw targed y copi wrth gefn, nid ugain dyfais derfynol ar wasgar.
Mae hefyd yn symleiddio cydymffurfio. Mae’n hawdd profi lle mae’r data’n byw pan mae ar galedwedd rwyt ti’n berchen arno, mewn rhesel y gelli di bwyntio ati, mewn awdurdodaeth a ddewisaist ti. Mae’r llwybrau archwilio’n eistedd ar dy logiau dy hun. Mae mynediad wedi’i reoli gan bolisïau Cloudflare a ysgrifennaist ti, wedi’i ddilysu gan IdP rwyt ti’n ei redeg, ac wedi’i gofnodi gan systemau rwyt ti’n eu rheoli. Does dim darparwr cwmwl trydydd parti rhyngot ti a’r dystiolaeth mae archwilydd yn gofyn amdani.
Mae cydnerthedd yn dilyn yr un llinell. VM newydd o’r ddelwedd euraidd gyda’r proffil wedi’i ailgysylltu yw VM bwrdd gwaith sydd wedi marw. Mae’r defnyddiwr yn mewngofnodi eto ac mae’r bwrdd gwaith yn ôl. Does dim dyfais derfynol i’w hailadeiladu, dim system weithredu i’w hail-ddelweddu, dim caledwedd i’w gludo. Y VM yw’r uned adfer, ac mae codi un yn cymryd munudau.
Beth Rwyt Ti’n ei Ildio
Dydy hyn ddim am ddim ym mhob ystyr. Y pethau mae Azure Virtual Desktop yn delio â nhw nad yw’r pentwr hwn yn eu gwneud:
- Microsoft sy’n rheoli’r clytio a’r diweddariadau. Yma, ti sy’n gwneud.
- Mae Intune ac Endpoint Manager yn integreiddio’n frodorol ag AVD. Yma, rwyt ti’n rheoli’r VMs Windows dy hun neu drwy ba bynnag offer rwyt ti’n eu dewis.
- Problem Azure yw rhwydwaith Azure. Yma, dy gysylltiad rhyngrwyd di yw’r llwybr i’r bwrdd gwaith. Os yw’n mynd i lawr, mae’r byrddau gwaith yn amhosib eu cyrraedd nes iddo ddod yn ôl.
- Cerdyn credyd i ffwrdd yw graddio ar Azure. Yma, mae graddio’n golygu prynu cerdyn arall neu westeiwr arall.
- Mae AVD yn rhoi set lawn o nodweddion RDP i’r defnyddiwr yn ddiofyn. Yma, mae llwybr y porwr yn tynnu clipfwrdd, sain a sawl monitor allan yn fwriadol. Mae defnyddwyr sydd angen y nodweddion hynny’n cael cleient RDP brodorol drwy’r un twnnel a’r un polisi, ond y porwr wedi’i gloi i lawr yw’r rhagosodiad, a dyna’r rhagosodiad cywir i weithlu BYOD.
Dydy dim o hynny’n ddibwys. Mae p’un a yw’n bwysig yn dibynnu ar beth sydd gen ti: os wyt ti eisoes yn rhedeg Proxmox, eisoes yn rheoli Windows, ac eisoes â rhywun sy’n gallu gofalu am hypervisor, yna mae’r rheini i gyd yn bethau rwyt ti’n eu gwneud yn barod. Os nad wyt ti, yna mae Azure yn gwerthu’r staff sydd ddim gen ti, ac mae hynny’n wirioneddol werth rhywbeth.
Y cwestiwn yw a yw’n werth £18,000 y flwyddyn am 42 bwrdd gwaith sylfaenol, neu £136,000 am rai GPU, bob blwyddyn, ynghyd â rhwydweithio, copïau wrth gefn, IPv4 a thrwyddedu ar ben hynny, gyda’r pris wedi’i osod gan rywun arall, y caledwedd yn perthyn i rywun arall, a’r bil mewn arian cyfred nad wyt ti’n ei reoli. Neu a wyt ti’n gwario £5,400 y flwyddyn ar galedwedd a thrydan ac yn cadw’r gweddill.
Dyna beth mae’r post hwn yn ei osod allan. Mae’r nesaf yn ei adeiladu: twnnel cloudflared, yr LXC, rheolau mur gwarchod Proxmox, polisi Cloudflare Access, a’r bwrdd gwaith sy’n gweithio mewn tab porwr.
Cyfeiriadau
Azure Virtual Desktop pricing — cyfrifiadura, storfa a rhwydweithio’n cael eu bilio ar wahân ar ben yr hawl Microsoft 365. ↩︎
Windows 365 plans and pricing — swm sefydlog fesul defnyddiwr y mis, ffurfweddiadau GPU yn yr haen Enterprise. ↩︎ ↩︎
Cloudflare Zero Trust pricing — am ddim i hyd at 50 defnyddiwr, talu wrth ddefnyddio o’r 51fed defnyddiwr. ↩︎
Intel Arc Pro B60 specifications — 24 GB GDDR6, 20 craidd Xe2, PCIe 5.0 x8, SR-IOV gyda hyd at 7 swyddogaeth rithwir. ↩︎
Intel Arc Pro B70 specifications — 32 GB GDDR6, 32 craidd Xe2, PCIe 5.0 x16, SR-IOV gyda hyd at 4 swyddogaeth rithwir. ↩︎
Windows 11 Licensing for Virtual Desktops — mae Software Assurance ar system weithredu gymwys (e.e. Pro) yn uwchraddio i Enterprise, gan roi hawliau VDI ar gyfer hyd at bedair VM i bob defnyddiwr ar dy weinydd dy hun ar y safle. ↩︎