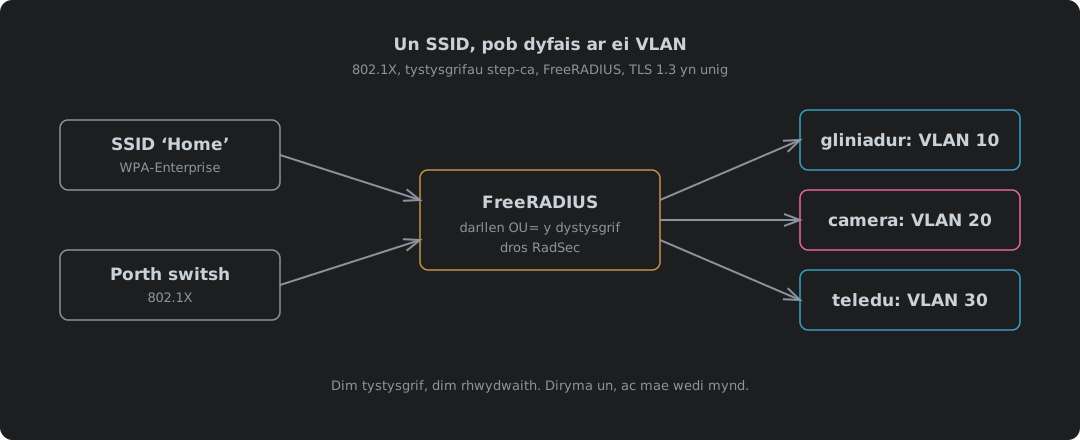
Un Cyfrinair I’r Tŷ Cyfan
Mae cyfrinair WiFi yn cael ei rannu gan bopeth sydd erioed wedi ymuno. Y gliniaduron, y ffonau, y teledu, y camera cloch drws sy’n rhedeg cadarnwedd nad oes neb wedi’i diweddaru ers iddo gael ei osod, y gwestai a gafodd y cyfrinair adeg y Nadolig, a phob ffôn mae’r gwestai hwnnw wedi bod yn berchen arno ers hynny. Mae pob un ohonyn nhw ar yr un rhwydwaith. Gall pob un ohonyn nhw siarad â phob un arall.
Y ffordd arferol o rannu hynny yw mwy o SSIDs. Un i staff, un i IoT, un i westeion, pob un gyda’i gyfrinair ei hun a’i VLAN ei hun. Mae’n gweithio. Wedyn mae cyfrinair yn gollwng, ac rwyt ti’n cerdded o gwmpas pob dyfais ar yr SSID hwnnw gydag un newydd, sef yn union y gwaith sydd byth yn cael ei wneud.
Mae porth gwifrog sbâr yn waeth. Dim cyfrinair o gwbl. Plyga i mewn ac rwyt ti ar ba bynnag VLAN y cafodd y porth ei osod iddo.
Mae 802.1X gyda thystysgrifau yn troi hynny wyneb i waered. Mae gan bob dyfais ei thystysgrif ei hun ac mae’n profi beth ydyw cyn i un pecyn fynd drwodd, ac wedyn y rhwydwaith, nid y ddyfais ac nid pwy bynnag a rannodd y cyfrinair, sy’n penderfynu ble mae’n mynd. Un SSID. Pob porth switsh yr un fath. Mae’r gliniadur yn glanio ar y VLAN staff, y camera ar y VLAN IoT, a dyfais nad wyt ti erioed wedi rhoi tystysgrif iddi yn glanio yn unman.
| Un cyfrinair a rennir | Un SSID i bob VLAN | 802.1X, un SSID | |
|---|---|---|---|
| Pwy sy’n cael mynd i mewn | Unrhyw un sydd â’r cyfrinair | Unrhyw un sydd â chyfrinair yr SSID hwnnw | Dim ond dyfais sydd â thystysgrif a roddaist ti |
| Pa VLAN | Pawb ar un | Pa bynnag SSID yr ymunon nhw ag ef | Beth bynnag mae’r gweinydd RADIUS yn ei ddweud am y ddyfais honno |
| Cloi un ddyfais goll allan | Newid y cyfrinair ym mhobman | Newid cyfrinair yr SSID hwnnw ym mhobman | Dirymu un dystysgrif |
| Pyrth gwifrog | Agored | Agored | Yr un gwiriad â WiFi |
| SSIDs i’w darlledu | 1 | Un i bob VLAN | 1 |
Dyna beth mae’r post hwn yn ei adeiladu. Mae step-ca yn rhoi’r tystysgrifau ac yn ysgrifennu rôl pob dyfais ynddyn nhw, mae FreeRADIUS yn gwirio pob tystysgrif yn erbyn y CA a’i restr ddirymu, yn darllen y rôl ohoni ac yn ateb gyda VLAN, ac mae’r switsh neu’r pwynt mynediad yn rhoi’r ddyfais lle cafodd ei gyfarwyddo. Netgear neu TP-Link yw’r offer, yn siarad â FreeRADIUS dros TLS lle gall. Rhedodd y cyfan yma cyn i ddim ohono fynd yn agos at offer go iawn: y CA a’r gweinydd RADIUS mewn cynwysyddion, a’r porth switsh a’r rhwydwaith WiFi mewn efelychwyr.
Pedair Rhan, A Dim Ond Un Ohonyn Nhw Sy’n Penderfynu
Mae 802.1X yn enwi tair rôl1. Y supplicant yw’r ddyfais sy’n gofyn am gael ymuno. Yr authenticator yw’r porth switsh neu’r pwynt mynediad. Yr authentication server, y gweinydd dilysu, yw RADIUS. Ychwanega’r CA a roddodd y tystysgrifau a dyna’r system gyfan.
Dydy’r switsh a’r AP ddim yn penderfynu dim. Maen nhw’n trosglwyddo. Nes bod y ddyfais wedi dilysu, mae’r porth yn gadael EAP drwodd a dim byd arall. Mae’r authenticator yn lapio’r EAP hwnnw mewn RADIUS, yn ei anfon at y gweinydd, ac yn gweithredu ar yr ateb. Mae Access-Accept yn agor y porth. Os yw’r Accept yn cario priodweddau twnnel, mae’r porth neu’r cleient WiFi yn mynd ar y VLAN maen nhw’n ei enwi. Mae RFC 3580 yn pennu pa dair priodwedd yw’r rheini, wedi’u benthyg o briodweddau twnnel RADIUS23:
| Priodwedd | Gwerth | Ystyr |
|---|---|---|
Tunnel-Type | VLAN (13) | Mae’r twnnel hwn yn VLAN |
Tunnel-Medium-Type | IEEE-802 (6) | Ar rwydwaith 802 |
Tunnel-Private-Group-Id | "10" | ID y VLAN, wedi’i anfon fel llinyn |
Felly mae brand y switsh yn llai pwysig nag y byddet ti’n ei feddwl. Mae’r penderfyniad yn byw ar flwch rwyt ti’n ei redeg. Mae pob gwerthwr sy’n gwneud VLAN deinamig yn darllen yr un tair priodwedd. Mae’r RFC yn blaen bod ID y VLAN wedi’i ‘encoded as a string’3, a dyna pam mae mewn dyfynodau.
Pam Tystysgrifau, A Pham TLS 1.3 Yn Unig
Mae sawl dull EAP, ac mae’r rhan fwyaf o’r rhai sy’n cael eu defnyddio yn gyfrinair wedi’i lapio mewn TLS. Mae hynny’n gweithio i berson. Mae’n dda i ddim i gamera, sydd heb neb i deipio dim, ac mae cyfrinair a rennir gan fil o gamerâu yn gyfrinair WiFi unwaith eto.
| Dull | Beth sy’n profi’r ddyfais | Os yw’r ddyfais yn ymddiried yn y gweinydd anghywir | Cloi un ddyfais allan |
|---|---|---|---|
| EAP-TLS | Ei thystysgrif a’i hallwedd breifat ei hun | Mae’r gweinydd yn dysgu’r dystysgrif, sy’n gyhoeddus beth bynnag | Dirymu’r dystysgrif |
| PEAP gyda MS-CHAPv2 | Enw defnyddiwr a chyfrinair | Mae’r gweinydd yn dal ysgwyd llaw y gellir ei gracio’n ôl i’r cyfrinair | Newid y cyfrinair |
| EAP-TTLS gyda PAP | Enw defnyddiwr a chyfrinair | Mae’r cyfrinair ei hun yn cael ei anfon at y gweinydd | Newid y cyfrinair |
Y golofn ganol honno yw’r rheswm dros EAP-TLS. Mae MS-CHAPv2 wedi bod yn doredig ers dros ddegawd. Mae hysbysiad diogelwch Microsoft ei hun yn dweud ‘an attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials’4. Dim ond os yw pob dyfais yn gwirio â phwy mae’n siarad y mae ei lapio mewn PEAP yn ei amddiffyn, ac fel mae adran y dyfeisiau’n dangos, dydy digon ohonyn nhw ddim. Gydag EAP-TLS does dim cyfrinach yn y cyfnewid i’w dwyn. Dydy’r allwedd breifat byth yn gadael y ddyfais5. Dim i’w gracio.
Mae TLS 1.2 yn rhoi’r dystysgrif ar yr awyr
Mae gan EAP-TLS dros TLS 1.2 wendid sy’n hawdd ei golli. Mae’r ddyfais yn anfon ei thystysgrif cyn i’r amgryptio ddechrau. Heb amgryptio. Gall unrhyw un sy’n gwrando ar y WiFi ei darllen, a chan fod y post hwn yn ysgrifennu rôl y ddyfais yn y dystysgrif, gallan nhw ddarllen honno hefyd.
Wedi’i fesur yma, drwy chwilio pob neges EAP a anfonodd y ddyfais am enw’r ddyfais a’i rôl:
| Rhediad | TLS | Enw’r ddyfais heb amgryptio | Rôl OU=staff heb amgryptio |
|---|---|---|---|
Hunaniaeth laptop1 | 1.2 | Ydy | Ydy |
Hunaniaeth laptop1 | 1.3 | Ydy, yn yr hunaniaeth | Nac ydy |
Hunaniaeth anonymous | 1.3 | Nac ydy | Nac ydy |
Mae TLS 1.3 yn ei drwsio. Mae RFC 9190 yn dweud, gyda TLS 1.3, bod ‘the use of privacy is mandatory and does not cause any additional round trips’6. Mae’r hunaniaeth allanol yn dal i fynd heb amgryptio, felly ddylai honno ddim enwi’r ddyfais chwaith. Mae’r RFC yn argymell hunaniaeth ddienw6. Does dim byd yma angen un go iawn, oherwydd mae FreeRADIUS yn darllen pwy yw’r ddyfais o’r dystysgrif. Gydag anonymous ar y tu allan, y rhes olaf yw’r hyn mae clustfeiniwr yn ei gael: dim byd o gwbl.
Felly mae’r adeiladwaith hwn yn rhedeg TLS 1.3 yn unig. Mae FreeRADIUS wedi’i binio iddo ar y ddau ben. Dydy dyfais na all ei siarad ddim yn cael mynd ymlaen. Mae cost i hynny, ac mae’n cael ei chyfrif yn adran y dyfeisiau yn hytrach na’i chuddio. Mae ffurfweddiad FreeRADIUS ei hun yn dal i ddweud wrthot ti am gapio ar 1.2, mewn priflythrennau, oherwydd ‘most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY’7. Clod lle mae’n ddyledus: y ffurfweddiad hwnnw yw’r ddogfennaeth fwyaf gonest yn y post cyfan hwn, ac mae bron pob trap isod wedi’i ysgrifennu ynddo yn rhywle os wyt ti’n darllen y sylwadau. Ar rwydwaith lle rwyt ti’n dewis y dyfeisiau, mae hynny’n rheswm i ddewis dyfeisiau gwell.
Rhoi Rôl Y Ddyfais Yn Ei Thystysgrif
Mae’r VLAN yn cael ei benderfynu gan beth yw’r ddyfais, a’r dystysgrif yw lle mae hynny’n mynd. Gall step-ca ei ysgrifennu yno gyda thempled, yr un mecanwaith mae post y tystysgrifau cleient yn ei ddefnyddio ar gyfer y pwynt dosbarthu CRL. Mae cychwyn y CA ei hun wedi’i gwmpasu yn step-ca mewn cynhwysydd, ac mae hwn yn parhau o’r fan honno gyda CA o’r enw Home Network CA.
Mae pob tystysgrif dyfais yn cael ei rôl yn uned sefydliadol (OU) ei goddrych. Mae’r templed yn cymryd y rôl o’r cais ac yn gwrthod unrhyw beth sydd ddim ar y rhestr8:
{{- $roles := list "staff" "iot" "media" }}
{{- if not (has .Insecure.User.role $roles) }}
  {{- fail "role must be one of staff, iot or media" }}
{{- end }}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": {{ toJson .Insecure.User.role }}
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
Rho provisioner ei hun iddo, fel nad yw dyfeisiau byth yn dod oddi ar yr un admin cyffredinol, gyda blwyddyn fel y dystysgrif hiraf y bydd yn ei llofnodi:
step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template templates/device.tpl
Mae --x509-template yn copïo’r templed i mewn i ca.json yn hytrach na phwyntio at y ffeil, felly dydy golygu device.tpl wedyn yn newid dim nes i ti redeg step ca provisioner update network --x509-template templates/device.tpl eto. Wedyn rho dystysgrif i bob dyfais gyda’i rôl:
step ca certificate laptop1 laptop1.crt laptop1.key \
  --provisioner network --not-after 8760h --set role=staff
$ openssl x509 -in laptop1.crt -noout -subject -ext extendedKeyUsage
subject=OU=staff, CN=laptop1
X509v3 Extended Key Usage:
    TLS Web Client Authentication
Mae rôl goll neu un anhysbys yn cael dim byd:
$ step ca certificate norole norole.crt norole.key --provisioner network
The request could not be completed: role must be one of staff, iot or media.
Mae .Insecure.User yn cael ei alw’n ansicr oherwydd mai beth bynnag mae’r ceisydd yn ei anfon ydyw. Yma mae hynny’n iawn. Mae gan y provisioner network gyfrinair, dim ond ti sy’n ei ddal, a gall unrhyw un sy’n gallu llofnodi gydag ef wneud unrhyw dystysgrif maen nhw eisiau yn barod, felly dydy rôl maen nhw wedi’i theipio eu hunain ddim yn rhoi dim byd ychwanegol iddyn nhw.
Mae angen tystysgrif ar y gweinydd RADIUS hefyd, er mwyn i ddyfeisiau allu gwirio â phwy maen nhw’n siarad. Mae’n dod o’r provisioner admin fel unrhyw dystysgrif gweinydd arall, ac mae’n byw am y 24 awr diofyn, wedi’i hadnewyddu gan step ca renew --daemon fel mae post step-ca yn ei wneud ar gyfer unrhyw wasanaeth na all wneud ACME. Mae dyfeisiau’n gwirio’r enw a’r CA, nid y rhif cyfresol. Dydy adnewyddu dyddiol yn newid dim iddyn nhw.
| Tystysgrif | Provisioner | Oes | Defnydd allwedd estynedig | Yn cario |
|---|---|---|---|---|
radius.home.example | admin | 24 awr, wedi’i hadnewyddu bob dydd | Gweinydd a chleient | Yr enw mae dyfeisiau’n ei wirio |
laptop1 | network | 1 flwyddyn | Cleient yn unig | OU=staff |
cam1 | network | 1 flwyddyn | Cleient yn unig | OU=iot |
tv1 | network | 1 flwyddyn | Cleient yn unig | OU=media |
switch1, ap1 | nas | 1 flwyddyn | Cleient yn unig | OU=nas, ar gyfer RadSec; gweler isod |
FreeRADIUS: Penderfynu’r VLAN
FreeRADIUS 3.2.10, yn nelwedd cynhwysydd y prosiect ei hun. Mae tri darn o ffurfweddiad yn gwneud y gwaith: y modiwl EAP, polisi sy’n dewis y VLAN, a rhestr o eithriadau.
Y modiwl EAP
Dim ond EAP-TLS, dim ond TLS 1.3, a’r CRL yn cael ei wirio ar bob mewngofnodi:
eap {
	default_eap_type = tls

	tls-config tls-common {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}

	tls {
		tls = tls-common
	}
}
| Ffeil | Yn dal |
|---|---|
radius.crt | Tystysgrif y gweinydd, ac wedyn canolradd step-ca, fel mae step ca certificate yn ei hysgrifennu |
radius.key | Ei hallwedd breifat; fel popeth yma, yn ddarllenadwy gan y defnyddiwr freerad neu fydd FreeRADIUS ddim yn cychwyn |
ca/ | Y gwraidd, y canolradd a CRL y canolradd, wedi’u stwnsio gydag openssl rehash ca/ |
Y rhes ganol honno a ataliodd y cychwyn cyntaf yma, er nad oherwydd yr allwedd: Permission denied ar dystysgrif y gwraidd, oherwydd roedd pob ffeil wedi dod allan o’r CA yn ddarllenadwy gan ei pherchennog yn unig. Mae FreeRADIUS yn rhedeg fel freerad, felly mae angen i’r tair fod yn ddarllenadwy ganddo.
Mae check_crl = yes yn gwirio tystysgrif y ddyfais yn erbyn CRL y canolradd. Nid yw’n gwirio’r canolradd ei hun, felly yn wahanol i nginx yn post y tystysgrifau cleient, does dim angen CRL gwraidd ar FreeRADIUS. Mae check_all_crl yn troi hynny ymlaen os wyt ti eisiau7. Mae ca_path_reload_interval yn bwysicach nag mae’n edrych, ac mae ganddo adran ei hun isod.
Y polisi
Byddai pob tystysgrif mae’r CA hwn erioed wedi’i rhoi yn pasio’r gwiriad TLS. Y gweinyddion gwe a gafodd eu rhai nhw dros ACME yn eu plith. Felly mae’r polisi’n taflu allan unrhyw beth na chafodd ei wneud ar gyfer y gwaith hwn: dim defnydd client-auth, neu dim rôl, ac mae’n cael ei wrthod.
vlan_by_certificate {
	if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
		reject
	}

	device_vlan

	if (!&reply:Tunnel-Private-Group-Id) {
		if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
			switch "%{1}" {
				case "staff" {
					update reply { &Tunnel-Private-Group-Id := "10" }
				}
				case "iot" {
					update reply { &Tunnel-Private-Group-Id := "20" }
				}
				case "media" {
					update reply { &Tunnel-Private-Group-Id := "30" }
				}
				case {
					reject
				}
			}
		}
		else {
			reject
		}
	}

	update reply {
		&Tunnel-Type := VLAN
		&Tunnel-Medium-Type := IEEE-802
	}
}
Mae hwnnw’n mynd yn policy.d/vlan, ac mae un llinell, vlan_by_certificate, yn mynd ar frig adran post-auth yn sites-available/default. Post-auth yw lle mae manylion y dystysgrif ar gael, unwaith mae ysgwyd llaw TLS wedi gorffen9.
Y rhestr eithriadau
Y rôl sy’n penderfynu’r rhan fwyaf o ddyfeisiau. Nid pob un. Mae’r rhestr ar gyfer yr ychydig na ddylai hi: camera sydd wedi dechrau ymddwyn yn od ac sydd angen ei roi mewn cwarantin cyn i ti weithio allan pam, neu ddyfais wedi’i benthyg am wythnos. Modiwl passwd ydyw sy’n darllen ffeil dwy golofn, wedi’i allweddu ar enw cyffredin y dystysgrif:
passwd device_vlan {
	filename = ${modconfdir}/device_vlan/devices
	format = "*TLS-Client-Cert-Common-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
# certificate CN,VLAN
cam1,99
Mae’r = o flaen y briodwedd yn ei rhoi yn yr ateb yn hytrach nag yn yr eitemau gwirio10. Mae symud dyfais yn un llinell mewn ffeil destun, heb dystysgrif i’w hailgyhoeddi a dim i’w gyffwrdd ar y ddyfais.
| VLAN | Rôl | Beth sy’n byw yno |
|---|---|---|
| 10 | staff | Gliniaduron a ffonau rwyt ti’n ymddiried ynddyn nhw |
| 20 | iot | Camerâu, synwyryddion, unrhyw beth sy’n ffonio adref |
| 30 | media | Setiau teledu a ffrydwyr |
| 99 | Rhestr yn unig | Cwarantin: y rhyngrwyd ar y mwyaf, dim byd lleol |
Ei Brofi Cyn Cyffwrdd Switsh
Mae eapol_test yn dod gyda wpa_supplicant ac yn chwarae dyfais a switsh ar yr un pryd, gan siarad yn syth â’r gweinydd RADIUS. Defnyddia ef gyntaf. Pan fydd rhywbeth ddim yn gweithio yn nes ymlaen, byddi di’n gwybod pa hanner i edrych arno.
network={
    key_mgmt=WPA-EAP
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
eapol_test -c laptop1.conf -a 192.0.2.10 -s <shared secret>
Yr atebion, o log dadfygio FreeRADIUS ei hun:
(8) Sent Access-Accept
(8)   Tunnel-Private-Group-Id = "10"
(8)   Tunnel-Type = VLAN
(8)   Tunnel-Medium-Type = IEEE-802
| Dyfais | Rôl yn y dystysgrif | Ar y rhestr | Ateb | VLAN |
|---|---|---|---|---|
laptop1 | staff | Na | Accept | 10 |
cam1 | iot | 99 | Accept | 99 |
tv1 | media | Na | Accept | 30 |
laptop2 | staff, wedi’i dirymu | Na | Reject, certificate revoked | Dim |
radius.home.example | Dim | Na | Reject, dim rôl | Dim |
laptop1 gyda TLS 1.3 wedi’i adael i ffwrdd | staff | Na | Reject, protocol version | Dim |
Mae’r rhes olaf honno’n werth ei gwybod cyn mynd yn fyw. Mae wpa_supplicant 2.11 yn dal i gael ei ryddhau gyda TLS 1.3 wedi’i ddiffodd ar gyfer EAP, wedi’i ddisgrifio fel ‘experimental - disabled by default’11. Gad allan y llinell phase1 ac mae gliniadur cwbl dda yn cael ei wrthod.
Porth switsh, wedi’i efelychu
Mae eapol_test yn hepgor y switsh. I weld hanner y switsh, mae gan hostapd yrrwr gwifrog sy’n troi rhyngwyneb Linux yn borth 802.1X. Mae cebl rhithwir yn ei gysylltu â wpa_supplicant sy’n chwarae’r gliniadur, ac mae’n pwyntio at yr un FreeRADIUS.
interface=port1
driver=wired
ieee8021x=1
use_pae_group_addr=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
Golwg y porth ar liniadur da ac un wedi’i ddirymu:
port1: CTRL-EVENT-EAP-SUCCESS2 4a:42:cf:cf:09:5a
port1: AP-STA-CONNECTED 4a:42:cf:cf:09:5a
port1: STA 4a:42:cf:cf:09:5a IEEE 802.1X: authorizing port

port1: CTRL-EVENT-EAP-FAILURE2 de:d8:8c:88:6e:f2
port1: IEEE 802.1X: Force disconnection of de:d8:8c:88:6e:f2 after EAP-Failure in 10 ms
Troa ei drin VLAN deinamig ymlaen ac mae’n adrodd y VLAN a gafodd, vlan=10 i’r gliniadur a vlan=99 i’r camera mewn cwarantin, ac wedyn yn dweud could not add dynamic VLAN interface. Dyna borth Linux yn bod yn onest: gall agor a chau, ond ni all symud ei hun ar VLAN. Mae switsh a reolir yn gwneud y rhan honno mewn caledwedd, a dyna’r hanner mae gosodiadau’r gwerthwyr isod yn ei gwmpasu.
Dirymu: Y CRL Mae FreeRADIUS Yn Ei Anwybyddu Ar HUP
Gliniadur coll yw’r achos mae hyn i gyd yn bodoli ar ei gyfer. Diryma ef yn y CA. Mae’r provisioner admin yn llofnodi tocyn dirymu ar gyfer y rhif cyfresol, sy’n gweithio heb allwedd y gliniadur, oherwydd fydd y gliniadur ddim gen ti:
SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
Certificate with Serial Number 306546036599704679037436836531698019860 has been revoked.
Mae step-ca yn ailadeiladu ei CRL yn syth pan fydd generateOnRevoke ymlaen, wedi’i osod fel mae post y tystysgrifau cleient yn ei ddangos. Copïa ef i gyfeiriadur ca/ FreeRADIUS ac mae’r gliniadur allan. Heblaw nad yw. Cerddodd yn syth yn ôl ymlaen.
| Beth a wnaed ar ôl i’r CRL newydd lanio ar y ddisg | Gliniadur wedi’i ddirymu |
|---|---|
| Dim | Yn dal i fynd ymlaen |
kill -HUP | Yn dal i fynd ymlaen. Mae’r log yn dweud HUP - No files changed. Ignoring |
Aros heibio ca_path_reload_interval | Wedi’i wrthod, certificate revoked |
| Ailgychwyn FreeRADIUS | Wedi’i wrthod, certificate revoked |
Mae HUP yn ail-lwytho ffeiliau ffurfweddu, a dydy CRL yn ca_path ddim yn un ohonyn nhw, felly mae FreeRADIUS yn gwirio ei restr o ffeiliau ffurfweddu, yn canfod nad oes yr un wedi newid, ac yn parhau gyda’r hen CRL yn y cof. Yr hyn sy’n ei godi yw ca_path_reload_interval. Mae i ffwrdd yn y ffurfweddiad diofyn. Gosoda ef yn is na 300 eiliad ac mae FreeRADIUS yn dy ddiystyru wrth gychwyn:
ca_path_reload_interval is set too low, reset it to 300
Felly 300 amdani. Mae dirymiad yn dod i rym o fewn pum munud i’r CRL newydd lanio. Cyrcha ef ar amserydd, fel mae post y tystysgrifau cleient eisoes yn ei wneud i nginx, i mewn i’r cyfeiriadur hwn yn lle hynny. Ailgychwyna FreeRADIUS os yw pum munud yn rhy hir i’r ddyfais rwyt ti newydd ei cholli.
Gall y CRL hefyd gloi pawb allan ar unwaith. Y ddwy ffordd, felly. Cafodd y ddau o’r rhain eu profi gyda thystysgrifau da:
| Cyflwr y CRL | Beth mae FreeRADIUS yn ei ddweud | Pwy sy’n mynd ymlaen |
|---|---|---|
| Cyfredol | Dim | Pob dyfais dda |
Ar goll o ca/ | error 3 : unable to get certificate CRL | Neb |
| Wedi pasio ei amser next-update | error 12 : CRL has expired | Neb |
Mae CRL step-ca yn para 24 awr yn ddiofyn. Os yw’r amserydd sy’n ei gyrchu yn stopio, mae pob dyfais ar y rhwydwaith yn methu drannoeth. Mae allow_expired_crl yn bodoli i leddfu hynny7. Paid â’i ddefnyddio. Mae rhwydwaith sy’n gadael pawb i mewn oherwydd bod rhestr wedi mynd yn hen wedi stopio gwirio dim, ac felly’r ateb yw gwylio’r amserydd, nid diffodd y gwiriad.
Mae RADIUS Yn Dal Yn MD5 A Chyfrinach A Rennir
Mae popeth hyd yma yn amddiffyn y sgwrs rhwng y ddyfais a FreeRADIUS. Mae EAP-TLS yn rhedeg o un pen i’r llall, ac ni all y switsh neu’r AP yn y canol ei darllen. Mae’r pecyn RADIUS sy’n ei gario yn fater arall.
Mae RADIUS clasurol yn UDP gyda chyfrinach a rennir, ac mae’r gyfrinach yn cael ei defnyddio drwy MD5, a fyddai’n llawer llai pwysig pe na bai’r pecyn yn cario dim o werth, ond mae’r Access-Accept i gleient WiFi yn cario’r allweddi i draffig y cleient hwnnw. MS-MPPE-Recv-Key a MS-MPPE-Send-Key yw’r prif allwedd mae’r AP yn ei defnyddio i amgryptio traffig y cleient hwnnw, ac mae RFC 2548 yn eu hamddiffyn gyda b(1) = MD5(S + R + A) ac XOR, lle S yw’r gyfrinach a rennir12. Does dim cyfrinachedd ymlaen (forward secrecy) yn hynny. Dal y traffig RADIUS heddiw, cael y gyfrinach y flwyddyn nesaf o gopi wrth gefn o’r ffurfweddiad neu o ffurfweddiad rhedeg switsh, ac mae pob allwedd a ddaliwyd yn dadgryptio, ynghyd â’r traffig WiFi roedd yn ei amddiffyn.
Felly nid y cwestiwn yw a yw’r gyfrinach yn ddigon hir. Y cwestiwn yw pam mae’r allweddi i’r rhwydwaith diwifr yn croesi’r wifren dan MD5 o gwbl. Does dim rhaid iddyn nhw.
| Bygythiad | RADIUS plaen dros UDP | Gyda Message-Authenticator yn ofynnol | RadSec, TLS 1.3, tystysgrifau ar y ddwy ochr |
|---|---|---|---|
| Access-Accept ffug (BlastRADIUS) | Yn bosibl ar geisiadau heb EAP, gan gynnwys MAB | Wedi’i atal | Wedi’i atal |
| Allweddi WiFi wedi’u darllen o gipiad | Unrhyw un sydd erioed yn dysgu’r gyfrinach | Yr un fath | Angen allweddi’r sesiwn TLS, sydd byth yn cael eu storio |
| Blwch ar y rhwydwaith rheoli yn esgus bod yn switsh | Dim ond y gyfrinach sydd ei hangen | Yr un fath | Angen tystysgrif gyda’r rôl nas, o gyfeiriad hysbys |
| Pwy sy’n gweld pa ddyfais a fewngofnododd | Unrhyw un ar y llwybr | Yr un fath | Neb |
BlastRADIUS, a’r llinell sy’n ei atal
Mae BlastRADIUS, CVE-2024-3596, yn gadael i ymosodwr ar y llwybr rhwng switsh a gweinydd droi gwrthodiad yn dderbyniad drwy ymosod ar yr MD5 sy’n llofnodi’r ymateb13. Yr ateb yw’r briodwedd Message-Authenticator ar bob cais a phob ymateb13. Mae RFC 3579 wastad wedi’i mynnu ar unrhyw beth sy’n cario EAP14, felly doedd EAP-TLS erioed yn fan gwan. MAB oedd, oherwydd nid yw gwiriad cyfeiriad MAC yn cario EAP o gwbl, ac anfonodd digon o switshis ef hebddi.
Mae FreeRADIUS 3.2.10 yn ei mynnu o’r bocs, gyda require_message_authenticator = yes yn radiusd.conf. Wedi’i brofi yma gyda chais MAB wedi’i adeiladu â llaw:
| Cais | Ateb |
|---|---|
Dim Message-Authenticator | Dim ateb. Wedi’i gofnodi fel Packet does not contain required Message-Authenticator attribute |
Gyda Message-Authenticator | Ateb, Access-Reject ar gyfer MAC anhysbys |
Gad y gosodiad hwnnw fel y mae. Mae’r ffurfweddiad yn rhybuddio y bydd ei osod ef a limit_proxy_state ill dau i no yn rhywbeth sy’n ‘will allow MITM attackers to create fake Access-Accept packets to the NAS’15.
Mae hynny’n cau’r ffugio. Nid yw’n gwneud dim i’r allweddi.
RadSec: RADIUS Y Tu Mewn I TLS 1.3
Y safon uchaf sydd ar gael yw RadSec, RADIUS wedi’i gario dros TLS gyda thystysgrif ar bob pen16. Mae’r switsh neu’r AP yn profi pwy ydyw gyda thystysgrif, mae FreeRADIUS yn profi pwy ydyw gyda’i un ei hun, ac mae’r sgwrs RADIUS gyfan, gan gynnwys yr allweddi, y tu mewn i TLS 1.3 gyda chyfrinachedd ymlaen. Mae’r IETF yn ei symud i’r trac safonau; mae statws y drafft a fyddai’n disodli’r RFC arbrofol o 2012 yn darllen ‘Has enough positions to pass’17.
Mae’r switshis a’r APs yn cael tystysgrifau gan step-ca fel popeth arall, o drydydd provisioner y mae ei dempled yn stampio OU=nas a dim byd arall, sy’n golygu na ellir defnyddio tystysgrif dyfais i esgus bod yn switsh, ac na ellir defnyddio tystysgrif switsh, sydd heb rôl mae’r polisi VLAN yn ei hadnabod, i fynd ar y rhwydwaith chwaith.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		verify {
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}
}

clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
}
#!/bin/sh
# Accept a RadSec client certificate only if step-ca issued it with the nas role.
openssl x509 -in "$1" -noout -subject -nameopt compat | grep -q '/OU=nas/'
Y gyfrinach mewn gwirionedd yw’r gair radsec. Wir. Dros TLS nid yw’n gwneud dim, ac mae enghraifft FreeRADIUS ei hun yn dweud ‘TLS clients MUST have the shared secret set to “radsec”’18. Dydy dau beth sy’n edrych yn naturiol ddim yn gweithio, y ddau wedi’u canfod y ffordd galed. Mae check_cert_cn = %{client:shortname} yn ehangu i ddim adeg yr ysgwyd llaw, felly mae pob switsh yn cael ei wrthod gyda Certificate CN (switch1) does not match specified value (); dyna pam y sgript verify. A fydd y gwrandäwr ddim yn cychwyn dan freeradius -X, sy’n diffodd edafedd: Threading must be enabled for TLS sockets to function properly. Dadfyga ef gyda freeradius -fxx -l stdout yn lle hynny.
Y porth switsh wedi’i efelychu o’r blaen, wedi’i ailadeiladu i ddefnyddio RadSec, yn erbyn yr un profion:
| Mae’r switsh yn cyflwyno | O | Canlyniad |
|---|---|---|
switch1, OU=nas | Ei gyfeiriad rhestredig | TLS 1.3 i fyny; laptop1 wedi’i awdurdodi ar VLAN 10, laptop2 wedi’i ddirymu yn cael ei wrthod |
Tystysgrif laptop1 | Cyfeiriad y switsh | Wedi’i gwrthod yn yr ysgwyd llaw; mae’r sgript verify yn dychwelyd 1 |
switch1, OU=nas | Cyfeiriad heb ei restru | Ignoring request … from unknown client |
Pa offer all ei wneud
| Authenticator | RadSec | Nodiadau |
|---|---|---|
| hostapd 2.11 | Ydy, os yw wedi’i adeiladu gydag ef | Mae CONFIG_RADIUS_TLS=y wedi’i droi’n sylw yn ei defconfig19. Mae pecyn Alpine yn ei adael i ffwrdd ac yn gwrthod y ffurfweddiad: unsupported RADIUS type 'TLS'. Wedi’i adeiladu gydag ef, gweithiodd y tro cyntaf |
| APs a switshis TP-Link Omada | O Controller 6.1, gyda chadarnwedd cyfredol | ‘Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches’20 |
| Dirprwy RADIUS TP-Link Omada | Na | Mae dogfennaeth dirprwy’r rheolydd ei hun yn dweud ‘does not support the RadSec feature’21 |
| Netgear M4250 a M4350 | Heb ei ddogfennu | Does dim sôn am RadSec yn y llawlyfr CLI, ac mae’n capio’r gyfrinach a rennir: ‘The secret must be an alphanumeric value not exceeding 16 characters’22 |
| APs Netgear WAX a WBE | Heb ei ddogfennu | Mae’r llawlyfrau’n disgrifio porth RADIUS fel UDP, a’r gyfrinach ddiofyn fel sharedsecret23 |
Ga i ofyn pam na all switsh sy’n cael ei werthu fel un wedi’i reoli’n llawn yn 2026 siarad â’i weinydd RADIUS dros TLS? Nid pwy benderfynodd. Beth yn y broses a adawodd iddo gael ei ryddhau felly, pan all rheolydd TP-Link, hostapd a dirprwy rhad ac am ddim i gyd wneud hynny. Mae un ar bymtheg o nodau alffaniwmerig ar hap tua 95 did, ac nid dyna sy’n cael ei gracio. Y pwynt yw mai dyna’r unig amddiffyniad sydd ar gael: dim opsiwn TLS, cynllun MD5 o 1999 yn gwarchod yr allweddi WiFi, ac AP sy’n cyrraedd gyda’r gyfrinach wedi’i gosod i’r gair sharedsecret. Ar offer Netgear, dydy radsecproxy ddim yn ddewisol.
radsecproxy, ar gyfer offer sydd ond yn siarad UDP
Lle na all y switsh neu’r AP wneud RadSec, rho radsecproxy wrth ei ochr. Mae’n cymryd RADIUS UDP i mewn ac yn anfon RadSec allan24, felly’r cam plaen yw’r ychydig fetrau o VLAN rheoli rhwng y switsh a’r dirprwy, nid y llwybr cyfan i’r gweinydd:
ListenUDP *:1812

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

client switches {
    host 192.0.2.32/27
    type udp
    secret <long random secret>
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
Defnyddia’r enw. Nid y cyfeiriad. Gyda host 10.89.0.100 gwrthododd y dirprwy y gweinydd, yn gywir: No subjectaltname matching address 10.89.0.100. Gyda’r enw daeth i fyny fel TLSv1.3 with cipher TLS_AES_256_GCM_SHA384, a chafodd yr un dyfeisiau’r un atebion drwyddo: laptop1 VLAN 10, cam1 99, tv1 30, laptop2 wedi’i wrthod. Stopiodd cais heb Message-Authenticator wrth y dirprwy: ignoring request from client switches … missing required message-authenticator.
Cadwa’r cam UDP hwnnw’n onest. Yn fyr, ac wedi’i ffensio. Mae cyfeiriad rheoli’r switsh a’r dirprwy ar VLAN rheoli na all unrhyw VLAN cleient lwybro iddo, ac mae’r wal dân yn dweud hynny.
Cyrchu’r CRL hefyd
Mae’r CRL wedi’i lofnodi, felly ni all neb ffugio un. Gallan nhw ailchwarae un hŷn sy’n dal mewn dyddiad, serch hynny, sy’n cuddio dirymiad a wnaed ers hynny. Cyrcha ef o step-ca dros HTTPS gyda’i wraidd ei hun wedi’i binio, yn hytrach na thros HTTP plaen:
curl -fsS --cacert /etc/freeradius/certs/eaptls/ca/root_ca.crt --tlsv1.3 \
  -o /tmp/crl.der https://ca.home.example:9000/1.0/crl
Yn erbyn unrhyw wraidd arall mae’r un gorchymyn yn methu gyda chod gadael 60 curl, ac mae FreeRADIUS yn cadw’r rhestr sydd ganddo.
I ble mae’n mynd
Mae RFC 9765, RADIUS/1.1, yn tynnu MD5 o RADIUS yn gyfan gwbl pan fydd yn rhedeg dros TLS: ‘the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed’25. Arbrofol ydyw. Mae gan FreeRADIUS 3.2 ef y tu ôl i faner adeiladu, --with-radiusv11, ‘for testing interoperability’26, a dydy delwedd swyddogol 3.2.10 ddim wedi’i hadeiladu gydag ef; dydy’r opsiwn ddim yn y deuaidd. RadSec gyda TLS 1.3 yw’r safon uchaf y gelli di ei defnyddio heddiw, a RADIUS/1.1 yw lle mae’n mynd nesaf.
Y Switsh: Netgear A TP-Link
Mae pob switsh a reolir sy’n werth ei gael yn gwneud 802.1X gyda VLANs deinamig, ac mae’r gosodiadau’n dod i lawr i’r un pum peth beth bynnag mae’r bathodyn yn ei ddweud. Mae’r gwahaniaeth rhwng y ddau yma yn y manylion, ac mae un manylyn ar ochr TP-Link yn newid sut rwyt ti’n ceblo desg.
| Gosodiad | Netgear M4250 a M4350 | Switshis TP-Link Omada |
|---|---|---|
| Gweinydd RADIUS | Security > Management Security > RADIUS > Server Configuration27 | RADIUS Profile yn rheolydd Omada28 |
| 802.1X ymlaen | Security > Port Authentication > Basic > 802.1X Configuration: Dot1x Admin Mode, Authentication Admin Mode27 | Authentication > 802.1X, Authentication Type ‘Port Based’28 |
| VLAN o RADIUS | VLAN Assignment Mode, ‘The default is Disable’27 | ‘enable “VLAN Assignment”’28 |
| VLAN ar goll | Ddim yn cael ei greu oni bai bod Dynamic VLAN Creation Mode ymlaen, sydd hefyd i ffwrdd yn ddiofyn27 | ‘the switch will create the related VLAN automatically’29 |
| Pyrth mynediad | Control Mode Auto | 802.1X Control mode Auto28 |
| Cysylltiadau i fyny, porth y gweinydd RADIUS, pyrth AP | Force Authorized | 802.1X wedi’i adael i ffwrdd: ‘Keep 802.1X authentication disabled on ports connected to the authentication server, the internet and the management computer’29 |
Crea’r VLANs ar y switsh yn gyntaf y naill ffordd neu’r llall. Mae VLAN sy’n bodoli oherwydd bod mewngofnodi wedi’i gonsurio yn VLAN na wnaeth neb ei ffurfweddu, ac na roddodd neb reol wal dân arno.
Un VLAN i bob porth ar TP-Link
Mae canllaw TP-Link ei hun yn dweud ‘VLAN Assignment takes effect only when the control type is Port Based’29. Mae Port Based yn golygu mai’r ddyfais gyntaf i ddilysu sy’n gosod y VLAN ar gyfer y porth cyfan. Rho switsh desg neu ffôn gyda PC wedi’i blygio drwyddo ar y porth hwnnw, ac mae’r ail ddyfais yn reidio i mewn ar VLAN y gyntaf heb i neb erioed ofyn iddi am dystysgrif, sydd ar borth staff yn golygu bod unrhyw beth wedi’i blygio i gefn y ffôn hwnnw ar staff.
Felly ar TP-Link: un ddyfais i bob porth mynediad. Dim byd rhwng y wal a’r ddyfais. Mae modd MAC-based Netgear yn dilysu pob dyfais ar borth ar wahân; mae llawlyfr y GS710TUP yn ei ddisgrifio fel un sy’n caniatáu ‘multiple supplicants connected to the same port’30.
MAB, ar gyfer argraffydd na all wneud dim o hyn
Does gan rai offer ddim cleient 802.1X o gwbl. Mae MAC Authentication Bypass yn gadael i’r switsh anfon cyfeiriad MAC y ddyfais at RADIUS fel enw defnyddiwr a chyfrinair, ac mae’r ddau werthwr yn ei gefnogi gydag 802.1X ar yr un porth. Mae Netgear yn rhoi cynnig ar 802.1X yn gyntaf ac yn disgyn yn ôl: ‘if a client tries 802.1X authentication… and authentication fails, the interface proceeds with MAB authentication’27. Mae TP-Link yn anfon y MAC fel ‘12 hexadecimal digits, all lowercase and no punctuation’29.
Nid hunaniaeth yw cyfeiriad MAC. Gall unrhyw un osod ei gerdyn rhwydwaith i MAC yr argraffydd mewn un gorchymyn, o liniadur a gariodd i mewn, wrth sefyll wrth ymyl yr argraffydd y mae newydd fenthyg ei gebl. Felly mae MAB yn cael rhestr ei hun, a dim ond y VLAN IoT neu gwarantin y bydd y polisi byth yn eu rhoi iddo:
mab {
	if (!&EAP-Message && &User-Name =~ /^[0-9a-f]{12}$/ && &User-Password == &User-Name) {
		mab_vlan
		if (ok && &reply:Tunnel-Private-Group-Id =~ /^(20|99)$/) {
			update control { &Auth-Type := Accept }
			update reply {
				&Tunnel-Type := VLAN
				&Tunnel-Medium-Type := IEEE-802
			}
		}
		else {
			reject
		}
	}
}
Mae hwnnw’n mynd gyntaf yn authorize, gyda modiwl passwd o’r enw mab_vlan yn darllen llinellau mac,vlan yn union fel rhestr y dyfeisiau. Mae polisi’r tystysgrifau wedi’i lapio yn if (&EAP-Message) fel ei fod yn gadael MAB yn llonydd. Wedi’i brofi:
| Cais MAB | Cofnod yn y rhestr | Ateb |
|---|---|---|
aabbccddeeff | 20 | Accept, VLAN 20 |
112233445566 | Dim | Reject |
ccddeeff0011 | 10, y VLAN staff | Reject. Fydd y polisi ddim yn rhoi MAC ar staff, beth bynnag mae’r rhestr yn ei ddweud |
Mae rhywun sy’n ffugio’r argraffydd yn cael VLAN yr argraffydd a dim byd mwy. Dyna’r mwyaf y dylai cyfeiriad MAC fyth ei brynu.
Cafodd gosodiadau switsh Omada uchod hefyd eu gwirio yn erbyn Omada Software Controller wedi’i efelychu, 6.2.14.11, mewn cynhwysydd heb galedwedd y tu ôl iddo. Mae ei linynnau rhyngwyneb Saesneg yn enwi pob gosodiad a ddefnyddir yma: yr opsiwn RadSec, lle ‘a TLS-encrypted transmission tunnel will be established between the client and the RADIUS server’, ‘Enable VLAN Assignment for Wireless Network’, ‘Require Message-Authenticator’, ‘Limit Proxy-State’, a mewnforio tystysgrif ac allwedd cleient ar gyfer RadSec. Mae rheolydd yn ffurfweddu; nid yw’n pasio unrhyw draffig, felly mae hyn yn profi bod y gosodiadau’n bodoli yn y fersiwn honno a dim byd mwy. Does gan Netgear ddim byd cyfatebol i’w redeg, felly mae ei golofn yn dod o lawlyfrau Netgear ei hun ac ni chafodd ei phrofi yma.
Y Pwynt Mynediad: Un SSID, Pob VLAN
Y pwynt mynediad yw lle mae’r SSID sengl yn talu. Un rhwydwaith WPA-Enterprise, ac mae pob cleient yn cael ei roi ar y VLAN mae RADIUS yn ei enwi iddo. Mae’r AP yn tagio traffig y cleient hwnnw gyda’i VLAN ac yn ei anfon i fyny’r cebl, felly rhaid i’r porth switsh sy’n bwydo’r AP gario pob VLAN y gallai RADIUS ei roi, wedi’i dagio. Gad un allan ac mae’r ddyfais yn dilysu’n berffaith a byth yn cael cyfeiriad.
Un SSID, wedi’i efelychu
Cyn ymddiried yng ngair y naill werthwr na’r llall, rhedodd y cyfan ar radios wedi’u hefelychu. Mae mac80211_hwsim Linux yn gwneud cardiau WiFi rhithwir sy’n gwneud WPA-Enterprise go iawn. Dydy cnewyllyn y peiriant hwn ddim yn cynnwys y modiwl, felly cychwynnodd y prawf yr un cnewyllyn mewn peiriant rhithwir KVM bach a’i lwytho yno, o becyn wedi’i lofnodi Fedora ei hun, gyda hostapd 2.11 fel y pwynt mynediad a thair gorsaf wpa_supplicant yn eu gofodau enwau rhwydwaith eu hunain31:
interface=wlan0
driver=nl80211
ssid=Home
ieee8021x=1
wpa=2
wpa_key_mgmt=WPA-EAP
rsn_pairwise=CCMP
ieee80211w=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
dynamic_vlan=2
vlan_tagged_interface=trunk0
vlan_bridge=brvlan
Mae dynamic_vlan=2 yn golygu ‘required’: mae mewngofnodi heb VLAN yn yr ateb yn cael ei wrthod yn hytrach na’i ollwng ar VLAN diofyn. Mewngofnododd pob gorsaf fel anonymous dros TLS 1.3, ac mae log yr AP ei hun yn dangos beth ddywedodd RADIUS wrtho:
wlan0: STA 02:00:00:00:01:00 RADIUS: VLAN ID 10
wlan0: STA 02:00:00:00:02:00 RADIUS: VLAN ID 99
wlan0: STA 02:00:00:00:03:00 RADIUS: VLAN ID 30
WPA: group state machine entering state GTK_INIT (VLAN-ID 10)
WPA: group state machine entering state GTK_INIT (VLAN-ID 30)
WPA: group state machine entering state GTK_INIT (VLAN-ID 99)
| Gorsaf | Tystysgrif | VLAN | Pont | Ei borth rhagosodedig ei hun | VLAN y teledu |
|---|---|---|---|---|---|
laptop1 | OU=staff | 10 | brvlan10 | Cyrraeddadwy | Dim ateb |
cam1 | OU=iot, ar y rhestr | 99 | brvlan99 | Cyrraeddadwy | |
tv1 | OU=media | 30 | brvlan30 | Cyrraeddadwy |
Llinellau’r allwedd grŵp yw’r rhan mae pobl yn ei cholli. Mae fframiau darlledu ac aml-ddarlledu ar WiFi wedi’u hamgryptio gydag allwedd grŵp sy’n cael ei rhannu gan bawb ar y rhwydwaith, a phe bai’r tri VLAN yn rhannu un, gallai’r camera ddarllen darllediadau’r gliniadur oddi ar yr awyr beth bynnag roedd y switsh yn ei feddwl. Mae hostapd yn cadw allwedd grŵp ar wahân i bob VLAN, ac mae’r log yn ei ddangos yn cychwyn un i bob un. Rhoddodd yr un rhediad yn WPA3-Enterprise, WPA-EAP-SHA256 gyda diogelu fframiau rheoli yn ofynnol, yr un tri VLAN a’r un tair allwedd grŵp.
| Gosodiad | Netgear WAX a WBE | TP-Link Omada EAP |
|---|---|---|
| Diogelwch | WPA2 Enterprise neu WPA3 Enterprise | WPA2-Enterprise neu WPA3-Enterprise, gan gynnwys modd WPA3 yn unig gyda CCMP-128 |
| VLAN o RADIUS | Dynamic VLAN, Enable23 | ‘Enable VLAN Assignment for Wireless Network’28 |
| Dim VLAN yn yr ateb | Mae’r cleient yn mynd ar VLAN yr SSID ei hun23 | Heb ei ddogfennu; dydy FreeRADIUS yma byth yn anfon Accept heb un |
| Cludiant RADIUS | UDP yn unig, felly radsecproxy | RadSec o Controller 6.1 gyda chadarnwedd cyfredol20 |
Mae dau fanylyn Netgear yn werth eu gwybod cyn iddyn nhw frathu. Mae’r llawlyfr yn dweud bod cleient nad yw’r gweinydd RADIUS yn rhoi VLAN iddo yn ‘automatically assigned the VLAN ID that you configured for the SSID’23, felly gosoda VLAN yr SSID ei hun i gwarantin, nid i staff; mae FreeRADIUS yma bob amser yn anfon un, ond dylai’r cwymp yn ôl fethu’n gaeedig beth bynnag. Ac mae’n dweud bod VLAN deinamig ‘is mutually exclusive with a captive portal, NAT mode, wireless client isolation, and a multicast DNS (mDNS) gateway’23, felly does dim lle i borth gwesteion ar yr un SSID.
WPA3-Enterprise ar y WAX620 yw’r modd 192-did: ‘the encryption is automatically set to GCMP256’32, gyda diogelu fframiau rheoli yn ofynnol. Fydd cleientiaid na all wneud GCMP-256 ddim yn ymuno ag ef. Profa dy ddyfais hynaf cyn i ti newid, yr un fath ag ar gyfer TLS 1.3.
Y Dyfeisiau, Ac Un Gwiriad Mae Pawb Yn Ei Hepgor
Mae angen tri pheth ar bob dyfais: ei thystysgrif a’i hallwedd ei hun, tystysgrif y gwraidd, ac enw’r gweinydd RADIUS y dylai ei ddisgwyl. Mae’r rhan fwyaf o ganllawiau’n cwmpasu’r ddau gyntaf. Gad unrhyw beth allan o’r trydydd ac mae’n dal i weithio, a dyna’r broblem.
Y trydydd sy’n atal dyfais rhag ymddiried yn y gweinydd anghywir. Yma, cafodd gweinydd RADIUS ffug ei sefydlu ddwywaith: unwaith gyda thystysgrif gwbl ddilys o’r un CA, wedi’i rhoi i ha.home.example, ac unwaith gyda thystysgrif hunan-lofnodedig. Cafodd gliniadur ei bwyntio at bob un gyda thri gosodiad cleient gwahanol:
| Mae’r cleient yn gwirio | Gweinydd go iawn | Yr un CA, enw arall | Hunan-lofnodedig |
|---|---|---|---|
| Y CA ac enw’r gweinydd | Yn cysylltu | Wedi’i wrthod, Domain mismatch | Wedi’i wrthod |
| Y CA yn unig | Yn cysylltu | Yn cysylltu | Wedi’i wrthod |
| Dim | Yn cysylltu | Yn cysylltu | Yn cysylltu |
Edrych ar y rhes ganol. Mae dy CA yn llofnodi tystysgrif i bob gweinydd gwe yn y tŷ. Bydd dyfais sy’n gwirio’r CA yn unig yn ymddiried yn unrhyw un ohonyn nhw fel ei gweinydd RADIUS, felly gall unrhyw un sy’n cael gafael ar un o’r allweddi hynny, o flwch prawf anghofiedig neu weinydd gwe nad oes neb wedi’i glytio, sefydlu pwynt mynediad gyda dy SSID di a bydd dy ddyfeisiau’n ymuno ag ef heb smic. Gydag EAP-TLS dydyn nhw ddim yn rhoi unrhyw gyfrinair, ond maen nhw ar rwydwaith yr ymosodwr ac yn ymddiried ynddo. Dydy TLS 1.3 ddim yn newid hyn; daeth yr un tair rhes yn ôl dan 1.3. Dim ond gwiriad yr enw sy’n gwneud.
Cyrhaeddodd Android yno gyntaf. Cafodd yr opsiwn ‘Do not validate’ ei dynnu ‘for security reasons’33, er ei fod yn nodi bod ‘saved enterprise configurations that are set up to turn off server certificate validation aren’t affected’33. Gall hen ffôn fod yn dal i gario un.
| Linux (NetworkManager) | macOS, iOS, iPadOS | Android | |
|---|---|---|---|
| Tystysgrif ac allwedd | 802-1x.client-cert, 802-1x.private-key | Llwyth Identity mewn proffil ffurfweddu | Wedi’i gosod fel tystysgrif Wi-Fi |
| Tystysgrif y gwraidd | 802-1x.ca-cert | Llwyth Certificate, wedi’i ymddiried drwy PayloadCertificateAnchorUUID34 | Maes tystysgrif CA |
| Enw’r gweinydd | 802-1x.domain-match35 | TLSTrustedServerNames34 | Maes Domain; setDomainSuffixMatch yn yr API36 |
| TLS 1.3 | 802-1x.phase1-auth-flags tls-1-3-enable | TLSMinimumVersion a TLSMaximumVersion "1.3"; mae’r uchafswm yn "1.2" yn ddiofyn34 | setMinimumTlsVersion(TLS_V1_3), o lefel API 34, lle mae’r ddyfais yn ei gefnogi36 |
Ar Linux mae’r cyfan yn un gorchymyn. Cafodd ei wirio gyda nmcli --offline, sy’n argraffu’r cysylltiad y byddai’n ei wneud heb gyffwrdd â’r system sy’n rhedeg:
nmcli connection add type wifi con-name Home ifname '*' ssid Home \
  wifi-sec.key-mgmt wpa-eap 802-1x.eap tls 802-1x.identity anonymous \
  802-1x.ca-cert /etc/pki/home/root_ca.crt \
  802-1x.domain-match radius.home.example \
  802-1x.client-cert /etc/pki/home/laptop1.crt \
  802-1x.private-key /etc/pki/home/laptop1.key \
  802-1x.private-key-password-flags not-required \
  802-1x.phase1-auth-flags tls-1-3-enable
Ar gyfer porth gwifrog mae’r un fath gyda type ethernet a dim SSID. Uchafswm fersiwn TLS Apple, sy’n 1.2 yn ddiofyn, yw’r trap ar yr ochr honno: mae proffil sy’n ei adael allan yn adeiladu Mac mae’r rhwydwaith hwn yn ei wrthod.
Beth mae TLS 1.3 yn unig yn ei gostio
Terfyn gonest yr adeiladwaith hwn yw’r dyfeisiau na allan nhw ei wneud. Efallai bod camera neu deledu gyda supplicant mewnosodedig o flynyddoedd yn ôl yn ymdopi ag EAP-TLS dros 1.2 a byth 1.3, a does dim gosodiad ar dy ochr di sy’n trwsio hynny. Mae fersiwn TLS yn cael ei chytuno cyn i FreeRADIUS weld y dystysgrif, felly ni all wneud eithriad i’r rôl IoT.
Felly profa bob dyfais cyn i ti ei phrynu. Nid wedyn. Pwyntia hi at FreeRADIUS 1.3 yn unig a darllen y log: mae recv TLS 1.3 Handshake, ClientHello neu protocol version yn dweud popeth sydd angen i ti ei wybod. Mae dyfais sy’n methu yn mynd ar borth gwifrog gyda MAB, neu dydy hi ddim yn mynd ar y rhwydwaith. Gwanhau’r rhwydwaith cyfan i siwtio’r peth gwaethaf arno yw sut dechreuodd y cyfrinair a rennir.
Y Ffurfweddiad Cyfan, Ffeil Wrth Ffeil
Mae popeth uchod wedi’i dorri i lawr i’r llinellau sy’n gwneud pob pwynt. Dyma’r cyfan. Rhedodd pob ffeil yma yn y lab, o step-ca gwag a choeden FreeRADIUS stoc hyd at liniadur ar VLAN 10, a’r copïau isod yw’r un ffeiliau gyda chyfeiriadau’r lab wedi’u cyfnewid am y rhai yn y tabl. Cymer nhw fel un lawrlwythiad, eap-tls-configs.tar.gz, neu ffeil ar y tro o’r dolenni.
| Enw | Cyfeiriad | Beth ydyw |
|---|---|---|
ca.home.example | Wrth ei enw yn unig | step-ca, porth 9000 |
radius.home.example | 192.0.2.10 | FreeRADIUS, RadSec ar 2083 |
radsecproxy | 192.0.2.11 | radsecproxy, UDP i mewn, RadSec allan |
switch1, ap1 | 192.0.2.21, 192.0.2.31 | Offer sy’n siarad RadSec |
| Offer UDP yn unig | 192.0.2.32 i .63 | Drwy radsecproxy; yr AP Linux isod yw ap2 ar .33 |
| Ffeil | Yn mynd yn | Ei gwaith |
|---|---|---|
step-ca/templates/device.tpl | /home/step/templates/ yn y CA | Rôl i mewn i’r OU, dilysu cleient yn unig |
step-ca/templates/nas.tpl | /home/step/templates/ yn y CA | OU=nas, ar gyfer RadSec |
step-ca/setup.sh | Rhedeg unwaith yn y CA | Yn ychwanegu’r provisioners network a nas |
step-ca/issue.sh | Rhedeg lle mae step yn ymddiried yn y CA | Pob tystysgrif, a’r rysáit dirymu |
freeradius/install.sh | Rhedeg o freeradius/ | Yn rhoi’r gweddill yn ei le |
freeradius/mods-available/eap | RADDB/mods-available/ | EAP-TLS, TLS 1.3, CRL wedi’i wirio |
freeradius/mods-available/device_vlan | RADDB/mods-available/ | Yn darllen y rhestr fesul dyfais |
freeradius/mods-available/mab_vlan | RADDB/mods-available/ | Yn darllen y rhestr MAB |
freeradius/mods-config/device_vlan/devices | RADDB/mods-config/device_vlan/ | Enw tystysgrif i VLAN |
freeradius/mods-config/device_vlan/mab | RADDB/mods-config/device_vlan/ | Cyfeiriad MAC i VLAN |
freeradius/policy.d/vlan | RADDB/policy.d/ | Yn dewis y VLAN ar gyfer tystysgrif |
freeradius/policy.d/mab | RADDB/policy.d/ | Yn dewis y VLAN ar gyfer MAC, 20 neu 99 yn unig |
freeradius/sites-available/default.patch | Wedi’i gymhwyso i RADDB | Yn galw’r ddau bolisi |
freeradius/sites-available/tls | RADDB/sites-available/ | Gwrandäwr RadSec a’i gleientiaid |
freeradius/nas-only.sh | RADDB/ | Yn gadael tystysgrifau OU=nas i mewn yn unig |
freeradius/clients.conf | RADDB/ | UDP ar gyfer profi ar y blwch ei hun |
systemd/radius-crl-refresh | /usr/local/sbin/ | Yn cyrchu ac yn gwirio’r CRL |
systemd/radius-crl-refresh.service | /etc/systemd/system/ | Yn ei redeg |
systemd/radius-crl-refresh.timer | /etc/systemd/system/ | Bob awr |
systemd/radius-cert-renew.service | /etc/systemd/system/ | Yn adnewyddu tystysgrif y gweinydd |
radsecproxy/radsecproxy.conf | /etc/radsecproxy.conf | UDP i mewn, RadSec allan |
hostapd/hostapd-wired.conf | /etc/hostapd/ | Porth switsh 802.1X Linux |
hostapd/hostapd-wifi.conf | /etc/hostapd/ | Pwynt mynediad Linux, un SSID |
clients/wpa_supplicant-wired.conf | Y ddyfais | Mewngofnodi gwifrog |
clients/wpa_supplicant-wifi.conf | Y ddyfais | Mewngofnodi WiFi |
clients/nmcli.sh | Y ddyfais | Yr un peth, drwy NetworkManager |
Mae FreeRADIUS yn byw mewn lle gwahanol ar bob dosbarthiad, a does dim ots gan ei ffeiliau pa un, oherwydd mae pob llwybr y tu mewn iddyn nhw wedi’i adeiladu o’r cyfeiriadur ffurfweddu. Mae install.sh yn cymryd y cyfeiriadur hwnnw fel RADDB. Cafodd ei redeg ar y tri isod, a phasiodd gwiriad ffurfweddu FreeRADIUS ei hun, -XC, ar bob un. Dim ond y ddelwedd swyddogol aeth ymlaen i redeg pob prawf yn y post hwn; ar y ddau arall y gwiriad hwnnw yw’r dystiolaeth gyfan, mewn cynhwysydd, felly doedd SELinux ar flwch Fedora go iawn ddim yn rhan ohono.
| Delwedd swyddogol | Debian 13 | Fedora | |
|---|---|---|---|
| FreeRADIUS | 3.2.10 | 3.2.7 | 3.2.8 |
RADDB | /etc/freeradius | /etc/freeradius/3.0 | /etc/raddb |
| Yn rhedeg fel | freerad | freerad | radiusd |
| Gwasanaeth | Y cynhwysydd | freeradius | radiusd |
| Wedi’i brofi | Popeth yn y post hwn | install.sh a -XC | install.sh a -XC |
Mae’r ddwy uned systemd yn enwi /etc/freeradius a’r gwasanaeth freeradius. Ar Debian neu Fedora, newidia’r ddau i gyd-fynd â’r tabl. Does dim byd arall yn symud.
step-ca
Y templed dyfais yw’r un yn Rhoi Rôl Y Ddyfais Yn Ei Thystysgrif, llinell am linell, gyda sylw ar y brig. Mae templed nas yr un syniad gyda’r rôl yn sefydlog:
{{- /* Certificates for switches, access points and radsecproxy, used
       for RadSec. OU=nas is what FreeRADIUS checks for; it maps to no
       VLAN, so a nas certificate cannot get a device on the network. */ -}}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": "nas"
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
Mae setup.sh yn ychwanegu’r ddau provisioner. Rheda ef unwaith y tu mewn i gynhwysydd step-ca. Mae’n gofyn am gyfrinair ar gyfer pob un, ac mae’r bloc CRL mae’n ei argraffu yn mynd i mewn i ca.json â llaw:
#!/bin/sh
# Run inside the step-ca container, as the step user, once.
# Adds the two provisioners this post uses. Each asks for a password for
# its own key; keep both.
set -e

step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/device.tpl

step ca provisioner add nas --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/nas.tpl

# Then add this block at the top level of /home/step/config/ca.json and
# restart the container:
#
#   "crl": {
#     "enabled": true,
#     "generateOnRevoke": true,
#     "cacheDuration": "24h",
#     "idpURL": "http://ca.home.example/1.0/crl"
#   }
Mae issue.sh yn gwneud pob tystysgrif yn y post hwn, ac yn cadw’r rysáit dirymu o yr adran ddirymu fel sylw ar gyfer y diwrnod y bydd ei hangen arnat ti. Cafodd y rysáit honno ei rhedeg yn erbyn y CA hwn hefyd, ar laptop2 a wnaed i’r pwrpas:
#!/bin/sh
# Issue the certificates. Run anywhere the step CLI trusts the CA.
set -e

# The RADIUS server: default 24 hours, renewed daily by radius-cert-renew.service.
step ca certificate radius.home.example radius.crt radius.key --provisioner admin

# Devices: a year each, the role decides the VLAN.
step ca certificate laptop1 laptop1.crt laptop1.key --provisioner network --not-after 8760h --set role=staff
step ca certificate cam1    cam1.crt    cam1.key    --provisioner network --not-after 8760h --set role=iot
step ca certificate tv1     tv1.crt     tv1.key     --provisioner network --not-after 8760h --set role=media

# Switches, APs and radsecproxy, for RadSec.
step ca certificate switch1     switch1.crt     switch1.key     --provisioner nas --not-after 8760h
step ca certificate ap1         ap1.crt         ap1.key         --provisioner nas --not-after 8760h
step ca certificate radsecproxy radsecproxy.crt radsecproxy.key --provisioner nas --not-after 8760h

# A lost device: revoke by serial, no key needed.
#   SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
#   TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
#   step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
FreeRADIUS
Rheda install.sh o gyfeiriadur freeradius y lawrlwythiad. Mae’n copïo’r ffeiliau i mewn, yn clytio’r safle diofyn, ac yn gwneud y dolenni. Dyna’r cyfan mae’n ei wneud:
#!/bin/sh
#  Puts these files into a stock FreeRADIUS 3.2 tree. Run from this
#  directory. RADDB is /etc/freeradius on the official image,
#  /etc/freeradius/3.0 on Debian and Ubuntu, /etc/raddb on Fedora.
set -eu
RADDB=${RADDB:-/etc/freeradius}

cp mods-available/eap mods-available/device_vlan mods-available/mab_vlan "$RADDB/mods-available/"
mkdir -p "$RADDB/mods-config/device_vlan"
cp mods-config/device_vlan/devices mods-config/device_vlan/mab "$RADDB/mods-config/device_vlan/"
cp policy.d/vlan policy.d/mab "$RADDB/policy.d/"
cp sites-available/tls "$RADDB/sites-available/"
cp clients.conf "$RADDB/"
install -m 0755 nas-only.sh "$RADDB/nas-only.sh"
patch -d "$RADDB" -p0 --forward < sites-available/default.patch

for m in eap device_vlan mab_vlan; do
	ln -sfn ../mods-available/$m "$RADDB/mods-enabled/$m"
done
ln -sfn ../sites-available/tls "$RADDB/sites-enabled/tls"

#  The certificates go in $RADDB/certs/eaptls: radius.crt, radius.key,
#  and ca/ holding root_ca.crt, intermediate_ca.crt and the CRL. All of
#  it readable by the user FreeRADIUS runs as: freerad, or radiusd on
#  Fedora.
mkdir -p "$RADDB/certs/eaptls/ca"
Mae’r clwt yn ddwy linell yn y safle diofyn stoc. Cafodd ei wneud yn erbyn 3.2.10 ac mae’n cymhwyso i 3.2.7 a 3.2.8 heb ddim byd gwaeth na gwrthbwyso:
freeradius/sites-available/default.patch
--- sites-available/default
+++ sites-available/default
@@ -301,6 +301,9 @@
 #  Make *sure* that 'preprocess' comes before any realm if you
 #  need to setup hints for the remote radius server
 authorize {
+	#  MAC Authentication Bypass, policy.d/mab.
+	mab
+
 	#
 	#  Take a User-Name, and perform some checks on it, for spaces and other
 	#  invalid characters.  If the User-Name appears invalid, reject the
@@ -810,6 +813,9 @@
 #  Once we KNOW that the user has been authenticated, there are
 #  additional steps we can take.
 post-auth {
+	#  The VLAN for a certificate login, policy.d/vlan.
+	vlan_by_certificate
+
 	#
 	#  If you need to have a State attribute, you can
 	#  add it here.  e.g. for later CoA-Request with
Mae mods-available/eap yn disodli’r un stoc. Y cyfan ohono:
#  EAP for 802.1X: EAP-TLS only, TLS 1.3 only, CRL checked on every login.
#  Replaces the stock mods-available/eap. mods-enabled/eap links to it.
eap {
	default_eap_type = tls
	timer_expire = 60
	ignore_unknown_eap_types = no
	max_sessions = ${max_requests}

	tls-config tls-common {
		#  The server certificate followed by step-ca's intermediate,
		#  exactly as "step ca certificate" writes it.
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key

		#  Root, intermediate and the intermediate's CRL, hashed with
		#  "openssl rehash". radius-crl-refresh keeps the CRL current.
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		#  A HUP does not reload a CRL. This does, at 300 s, the minimum.
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}

		verify {
		}
	}

	tls {
		tls = tls-common
	}
}
policy.d/vlan yw’r polisi o’r blaen gyda’r lapiwr if (&EAP-Message) mae adran MAB yn sôn amdano:
#  Called first in post-auth. Picks the VLAN for a certificate login:
#  the per-device list first, then the role in the certificate's OU.
vlan_by_certificate {
	#  Certificate logins only. MAB is decided in authorize.
	if (&EAP-Message) {
		#  Only certificates made for this job: client auth, and a role.
		if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
			reject
		}

		#  1. The per-device list wins.
		device_vlan

		#  2. Otherwise the role in the certificate decides.
		if (!&reply:Tunnel-Private-Group-Id) {
			if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
				switch "%{1}" {
					case "staff" {
						update reply { &Tunnel-Private-Group-Id := "10" }
					}
					case "iot" {
						update reply { &Tunnel-Private-Group-Id := "20" }
					}
					case "media" {
						update reply { &Tunnel-Private-Group-Id := "30" }
					}
					case {
						reject
					}
				}
			}
			else {
				reject
			}
		}

		update reply {
			&Tunnel-Type := VLAN
			&Tunnel-Medium-Type := IEEE-802
		}
	}
}
policy.d/mab yw’r polisi yn adran MAB, ac mae mods-available/device_vlan a nas-only.sh fel y dangoswyd yn gynharach, y tri gyda sylw wedi’i ychwanegu. Modiwl rhestr MAB a’r ddwy restr:
freeradius/mods-available/mab_vlan
#  MAC Authentication Bypass: MAC address to VLAN, for kit with no
#  802.1X client. The mab policy only accepts VLAN 20 or 99 from here.
#  mods-enabled/mab_vlan links to it.
passwd mab_vlan {
	filename = ${modconfdir}/device_vlan/mab
	format = "*User-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
freeradius/mods-config/device_vlan/devices
# Certificate CN,VLAN. Overrides the role in the certificate.
# cam1 is quarantined while it is looked at.
cam1,99
freeradius/mods-config/device_vlan/mab
# MAC (12 hex digits, lowercase, no punctuation),VLAN. 20 or 99 only.
aabbccddeeff,20
Mae sites-available/tls yn disodli enghraifft RadSec stoc. Cyfeiriadur dros dro verify yw ${run_dir}, sydd eisoes yn bodoli ac yn perthyn i’r defnyddiwr y mae FreeRADIUS yn rhedeg fel ef, felly does dim i’w greu:
freeradius/sites-available/tls
#  RadSec: RADIUS over TLS 1.3 on port 2083, for switches, access
#  points and radsecproxy. Replaces the stock sites-available/tls;
#  sites-enabled/tls links to it. Requests go to the default site.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	limit {
		max_connections = 16
		lifetime = 0
		idle_timeout = 30
	}

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		#  Only certificates from step-ca's nas provisioner.
		verify {
			#  Where FreeRADIUS writes the certificate for the script to read.
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}
	}
}

#  One entry per switch, AP and proxy, by management address. Over TLS
#  the secret does nothing, and FreeRADIUS requires it to be "radsec".
clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
	client ap1 {
		ipaddr = 192.0.2.31
		proto = tls
		secret = radsec
	}
	client radsecproxy {
		ipaddr = 192.0.2.11
		proto = tls
		secret = radsec
	}
}
Mae clients.conf yn disodli’r un stoc ac yn gadael eapol_test i mewn ar y blwch ei hun a dim byd arall. Mae switshis ac APs yn dod i mewn dros RadSec neu drwy’r dirprwy:
#  UDP clients. Kit talks RadSec (sites-available/tls) or goes through
#  radsecproxy, so plain RADIUS is only for testing on this host with
#  eapol_test. Replaces the stock clients.conf.
client localhost {
	ipaddr = 127.0.0.1
	proto = *
	secret = CHANGE-ME-test-only
	require_message_authenticator = yes
	nas_type = other
}
Gwiria’r ffurfweddiad yn gyntaf. Wedyn cychwyna ef yn y blaendir, gydag edafedd ymlaen fel bod RadSec yn gweithio:
freeradius -XC
freeradius -fxx -l stdout
Ei gadw’n gyfredol
Mae radius-crl-refresh yn cyrchu’r CRL gyda’r gwraidd wedi’i binio, ac yn gwrthod un nad yw wedi’i lofnodi gan y canolradd neu sydd eisoes allan o ddyddiad, felly mae cyrchiad gwael yn gadael yr hen restr yn ei lle. Nid yw byth yn cyfnewid rhestr dda am sbwriel:
#!/bin/sh
# Fetch step-ca's CRL over HTTPS with the root pinned, and put it where
# FreeRADIUS reads it. FreeRADIUS picks it up within ca_path_reload_interval.
# Installed as /usr/local/sbin/radius-crl-refresh.
set -eu

CA_URL="${CA_URL:-https://ca.home.example:9000}"
DIR="${DIR:-/etc/freeradius/certs/eaptls/ca}"
TMP=$(mktemp -d)
trap 'rm -rf "$TMP"' EXIT

curl -fsS --cacert "$DIR/root_ca.crt" --tlsv1.3 -o "$TMP/crl.der" "$CA_URL/1.0/crl"
openssl crl -inform DER -in "$TMP/crl.der" -out "$TMP/crl.pem"

# Refuse a list that is not signed by our intermediate, or already stale.
openssl crl -in "$TMP/crl.pem" -noout -CAfile "$DIR/intermediate_ca.crt" 2>&1 | grep -q 'verify OK'
next=$(date -d "$(openssl crl -in "$TMP/crl.pem" -noout -nextupdate | cut -d= -f2)" +%s)
[ "$next" -gt "$(date +%s)" ]

install -m 0644 "$TMP/crl.pem" "$DIR/intermediate.crl.pem.new"
mv -f "$DIR/intermediate.crl.pem.new" "$DIR/intermediate.crl.pem"
openssl rehash "$DIR"
systemd/radius-crl-refresh.service
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/usr/local/sbin/radius-crl-refresh
systemd/radius-crl-refresh.timer
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS every hour

[Timer]
OnBootSec=1min
OnUnitActiveSec=1h
RandomizedDelaySec=5min
Persistent=true

[Install]
WantedBy=timers.target
Mae tystysgrif y gweinydd yn byw 24 awr, felly mae’n adnewyddu ei hun. Cadwodd yr adnewyddu yma yr allwedd a chaniatâd y ddwy ffeil, sy’n bwysig oherwydd mae FreeRADIUS yn eu darllen fel freerad. Mae’n ailgychwyn FreeRADIUS yn hytrach nag anfon HUP. Yr un rheswm â’r CRL:
systemd/radius-cert-renew.service
#  Keeps FreeRADIUS's 24-hour server certificate renewed, and restarts
#  FreeRADIUS on each renewal so it loads the new one. Once, as root:
#    step ca bootstrap --ca-url https://ca.home.example:9000 --fingerprint <root fingerprint>
#    chgrp freerad radius.key && chmod 0640 radius.key
#  Renewal rewrites radius.crt and keeps the key and both files' modes.
[Unit]
Description=Renew FreeRADIUS's server certificate from step-ca
Wants=network-online.target
After=network-online.target

[Service]
ExecStart=/usr/bin/step ca renew --daemon \
  --exec "systemctl restart freeradius" \
  /etc/freeradius/certs/eaptls/radius.crt /etc/freeradius/certs/eaptls/radius.key
Restart=on-failure
RestartSec=5min

[Install]
WantedBy=multi-user.target
radsecproxy
# radsecproxy beside switches and APs that only speak UDP RADIUS.
# Takes UDP in on the management VLAN, sends RadSec over TLS 1.3 out.

ListenUDP *:1812

LogLevel 3
LogDestination file:///var/log/radsecproxy.log

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

# The kit that only speaks UDP, from 192.0.2.32 to .63 on the management
# VLAN. Netgear caps the secret at 16 alphanumeric characters, so use all
# 16, random:
#   openssl rand -base64 32 | tr -dc 'A-Za-z0-9' | head -c 16
client switches {
    host 192.0.2.32/27
    type udp
    secret CHANGE-ME-16chars
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
hostapd
Blwch Linux yn sefyll yn lle porth switsh, yn siarad RadSec. Dyma’r ffeil a redodd y porth wedi’i efelychu:
# A Linux box as an 802.1X wired port, talking RadSec to FreeRADIUS.
# Needs hostapd built with CONFIG_DRIVER_WIRED=y and CONFIG_RADIUS_TLS=y.
interface=eth1
driver=wired
ieee8021x=1
use_pae_group_addr=1
eap_reauth_period=3600
nas_identifier=switch1

auth_server_addr=192.0.2.10
auth_server_port=2083
auth_server_type=TLS
auth_server_shared_secret=radsec
auth_server_ca_cert=/etc/hostapd/root_ca.crt
auth_server_client_cert=/etc/hostapd/switch1.crt
auth_server_private_key=/etc/hostapd/switch1.key

logger_syslog=-1
logger_syslog_level=2
Ac ar gyfer pwynt mynediad. Mae hwn yn mynd drwy radsecproxy dros UDP, fel y byddai AP Netgear, a dyma’r ffeil a redodd y radios wedi’u hefelychu:
# A Linux access point: one WPA2/WPA3-Enterprise SSID, each client on the
# VLAN RADIUS names. This one talks UDP to radsecproxy, like the Netgear
# APs. For RadSec, build hostapd with CONFIG_RADIUS_TLS=y and use the
# auth_server_* block from hostapd-wired.conf instead.
interface=wlan0
driver=nl80211
ssid=Home
country_code=GB
hw_mode=g
channel=6

ieee8021x=1
eapol_version=2
wpa=2
# WPA-EAP for WPA2-Enterprise; WPA-EAP-SHA256 with ieee80211w=2 for WPA3-Enterprise.
wpa_key_mgmt=WPA-EAP WPA-EAP-SHA256
rsn_pairwise=CCMP
ieee80211w=1
nas_identifier=ap2
own_ip_addr=192.0.2.33

auth_server_addr=192.0.2.11
auth_server_port=1812
auth_server_shared_secret=CHANGE-ME-16chars
radius_require_message_authenticator=1

# 2 = required: no VLAN in the answer means no network.
dynamic_vlan=2
vlan_naming=1
vlan_tagged_interface=eth0
vlan_bridge=brvlan

ctrl_interface=/run/hostapd
logger_syslog=-1
logger_syslog_level=2
Y dyfeisiau
nmcli.sh yw’r gorchymyn yn adran y dyfeisiau a’i efaill gwifrog. Heb NetworkManager, mae wpa_supplicant yn cymryd y rhain:
clients/wpa_supplicant-wired.conf
# Linux client, wired 802.1X. Run: wpa_supplicant -D wired -i eth0 -c this-file
ctrl_interface=/run/wpa_supplicant
ap_scan=0
network={
    key_mgmt=IEEE8021X
    eapol_flags=0
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
clients/wpa_supplicant-wifi.conf
# Linux client, WiFi, without NetworkManager. TLS 1.3, anonymous identity,
# and the server name checked.
ctrl_interface=/run/wpa_supplicant
network={
    ssid="Home"
    key_mgmt=WPA-EAP WPA-EAP-SHA256
    ieee80211w=1
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
Yn erbyn beth y profwyd pob ffeil
| Ffeiliau | Wedi’u rhedeg yn erbyn | Canlyniad |
|---|---|---|
step-ca/ | step-ca 0.30.2, CA newydd | Pob un o’r 7 tystysgrif wedi’u rhoi gyda’u rolau; laptop2 wedi’i rhoi a’i dirymu gan y rysáit |
freeradius/ | 3.2.10, wedi’i osod gan install.sh | laptop1 VLAN 10, cam1 99, tv1 30, tystysgrif nas wedi’i gwrthod; MAB aabbccddeeff VLAN 20, MAC anhysbys wedi’i wrthod |
radius-crl-refresh | step-ca dros TLS 1.3 | CRL wedi’i osod a’i stwnsio; y gliniadur wedi’i ddirymu yn cael ei wrthod o fewn pum munud, heb ailgychwyn |
radius-cert-renew.service | step ca renew 0.30.2 | Tystysgrif wedi’i hadnewyddu; allwedd a chaniatâd heb eu cyffwrdd |
radsecproxy.conf | radsecproxy 1.11.2 | EAP-TLS drwyddo wedi’i dderbyn; MAB gyda Message-Authenticator VLAN 20, hebddo wedi’i ollwng |
hostapd-wired.conf | hostapd 2.11, wedi’i adeiladu gyda RadSec | VLANs 10, 99 a 30 dros TLS 1.3 |
hostapd-wifi.conf, wpa_supplicant-wifi.conf | Radios wedi’u hefelychu, drwy radsecproxy | Tair gorsaf ar un SSID, VLANs 10, 99 a 30; ymunodd y ffeil cleient fel y’i hysgrifennwyd a gorsaf WPA3 yn unig |
wpa_supplicant-wired.conf | eapol_test 2.11 | Yr un atebion â’r tabl ymhellach i fyny |
| Unedau systemd | systemd-analyze verify | Dim cwyn heblaw nad yw’r ddwy raglen wedi’u gosod yma |
Beth Sy’n Cloi Pawb Allan
Cafodd pob un o’r rhain eu taro neu eu profi wrth adeiladu hyn, ar wahân i’r VLAN coll ar trunk, sydd angen switsh go iawn i’w ddangos. Mae bron pob un yn methu’n gaeedig. Dyna’r ffordd iawn i fethu, ac yn dal yn fore gwael.
| Nam | Beth rwyt ti’n ei weld | Ateb |
|---|---|---|
| CRL wedi dod i ben neu ar goll | Pob dyfais wedi’i gwrthod; CRL has expired neu unable to get certificate CRL | Cyrchu’r CRL ar amserydd a’i fonitro |
| CRL newydd heb ei godi | Dyfais wedi’i dirymu yn dal i fynd ymlaen | ca_path_reload_interval = 300, neu ailgychwyn FreeRADIUS |
| TLS 1.3 i ffwrdd ar y cleient | protocol version, dyfais wedi’i gwrthod | tls_disable_tlsv1_3=0, tls-1-3-enable neu allweddi proffil Apple |
Ffeiliau tystysgrif ddim yn ddarllenadwy gan freerad | Fydd FreeRADIUS ddim yn cychwyn, Permission denied | Eu gwneud yn ddarllenadwy gan freerad, yr allwedd ganddo ef yn unig |
| Tystysgrif heb rôl | Wedi’i gwrthod gan y polisi | Ailgyhoeddi drwy’r provisioner network gyda --set role= |
| VLAN ddim ar y switsh neu ar trunk yr AP | Dyfais yn dilysu, yn cael dim cyfeiriad | Creu’r VLAN a’i dagio ar bob trunk y gall y ddyfais ei gyrraedd |
| Cyfrinach a rennir RADIUS anghywir | Dim ateb; mae FreeRADIUS yn cofnodi invalid Message-Authenticator! (Shared secret is incorrect.) ac mae’r switsh yn ailgeisio nes iddo roi’r gorau iddi | Yr un gyfrinach yn clients.conf ac ar y switsh neu’r AP |
| Dyfais ddim yn gwirio enw’r gweinydd | Dim. Mae’n gweithio, a byddai hefyd yn gweithio gyda ffugiwr | Gosod enw’r gweinydd ar bob dyfais |
| Cais heb Message-Authenticator | Wedi’i ollwng yn dawel; mae’r switsh yn ailgeisio ac yn rhoi’r gorau iddi | Ei droi ymlaen ar y switsh, neu roi radsecproxy o’i flaen |
Gwrandäwr RadSec dan freeradius -X | Threading must be enabled for TLS sockets | freeradius -fxx -l stdout |
| hostapd wedi’i adeiladu heb RadSec | unsupported RADIUS type 'TLS' | Adeiladu gyda CONFIG_RADIUS_TLS=y, neu ddefnyddio radsecproxy |
| radsecproxy wedi cael cyfeiriad y gweinydd | No subjectaltname matching address | Defnyddio radius.home.example |
Pam Nad Yw Hyn Ar Bob Rhwydwaith Corfforaethol Yn Ddiofyn?
Does dim byd yn y post hwn yn newydd. Cafodd EAP-TLS ei gyhoeddi ym mis Hydref 199937. Dilynodd priodweddau’r VLAN ym mis Medi 20033. Mae’r ddau wneuthurwr switshis uchod yn dogfennu VLAN deinamig yn eu llawlyfrau eu hunain, ac mae’r CA, y gweinydd RADIUS a’r dirprwy yn god agored ac yn costio dim. Dos ar y llwybr masnachol ac mae’r un peth yn troi’n eitem ar anfoneb: mae Cisco yn rhoi ‘RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass’ yn haen Essentials ISE, wedi’i drwyddedu yn ôl ‘concurrent active endpoints’, lle gall endpoint fod yn un o’r ‘printers, fax machines, or other types of network devices’38 ar y rhwydwaith. Y naill ffordd neu’r llall, mae’r gallu wedi bod yn eistedd yn yr offer ers dros ugain mlynedd.
Felly pam mae rhwydwaith corfforaethol yn 2026 yn dal i redeg ar gyfrinair mae pawb yn ei rannu?
Ga i ofyn pam nad yw cymaint o weinyddwyr a MSPs yn trafferthu o gwbl? Nid pwy. Beth sy’n gadael iddo barhau. Mae tri ateb gonest, oherwydd mae tri achos.
Dydy rhai ddim yn gwybod. Sef y methiant, nid yr esgus. Dydy gwybod beth all dy switsh dy hun ei wneud ddim yn rhywbeth sy’n digwydd i ti. Gwneud yn siŵr dy fod yn gwybod yw’r gwaith, ac mae’r llawlyfr sy’n dweud hynny yn lawrlwythiad am ddim.
Mae rhai’n gwybod, ac yn ei adael. Mae’r cyfrinair a rennir yn gweithio. Does neb yn codi tocyn amdano. Mae tystysgrif i bob dyfais yn set o dasgau heb ddim i’w ddangos amdanyn nhw tan y diwrnod mae gliniadur yn mynd ar goll, ac felly dydy hi byth yn ennill lle ar y rhestr. I MSP mae’r symiau’n blaenach fyth: mae rhwydwaith gwastad gydag un cyfrinair yn rhatach i’w gefnogi, does dim contract yn ei fesur, a dydy’r cleient byth yn gofyn. Mae cyfres yr MSP yn mynd drwy ble mae’r cymhellion hynny’n arwain, a dyma’r un patrwm ar fil llai. Dyma’r achos mae’r cwestiwn wedi’i anelu ato: y gweinyddwr sydd â’r switsh sy’n ei wneud, sydd wedi darllen cyn belled â hyn, ac sy’n cadw’r allwedd a rennir oherwydd fydd neb yn gwneud iddo ei chyfiawnhau.
Mae rhai wir yn methu, eto. Yr argraffydd heb supplicant, y teledu na wnaiff TLS 1.3, y blwch busnes na wnaiff ei werthwr ei ddiweddaru. Mae hwnnw’n gyfyngiad go iawn a’r ateb yw ydy, mae’n amddiffynadwy: MAB ar VLAN wedi’i ffensio, y rheswm wedi’i ysgrifennu, a dyddiad wrth ei ymyl ar gyfer pryd mae’r blwch yn mynd.
Nid cael bwlch yw’r methiant. Mae gan bawb fylchau. Y methiant yw rhedeg rhwydwaith corfforaethol ar draws un na wnest ti erioed fynd i’w gau, ar offer a gyrhaeddodd yn gallu ei gau.
Roedd pawb yn rhedeg cyfrinair a rennir unwaith. Cadw un ar rwydwaith corfforaethol drwy ddewis yw’r rhan nad yw’n amddiffynadwy.
Pam Nad Yw Cyber Essentials Yn Gofyn Amdano
Oherwydd na fwriadwyd iddo erioed wneud hynny. Cyber Essentials yw’r llinell sylfaen a gefnogir gan y llywodraeth, ac yn ôl yr NCSC ‘a growing number of organisations require suppliers to be certified to bid for work’39. Mae wedi’i adeiladu yn erbyn ‘the most common internet based cyber security threats’39, ac mae ei ofynion yn eglur ynghylch lle mae’n stopio. Mae offer diwifr y tu allan i’r cwmpas lle na all ymosodwr ei gyrraedd o’r rhyngrwyd, oherwydd ‘the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device’40. Ei bum rheolaeth yw waliau tân, ffurfweddu diogel, diweddariadau diogelwch, rheoli mynediad defnyddwyr a diogelu rhag maleiswedd40. Does yr un ohonyn nhw’n gofyn pwy sy’n cael mynd ar y rhwydwaith yn y lle cyntaf. Y peth agosaf yw ‘change any default or guessable account passwords’40, a dydy allwedd WiFi wedi’i hargraffu ar y ddesg dderbyn ddim yn gyfrif.
Mae VLANs yn ymddangos ynddo, unwaith. Gall ‘sub-set’ o sefydliad, un ‘segregated from the rest of the organisation by a firewall or VLAN’40, gael ei asesu ar ei ben ei hun. Felly’r unig le mae’r cynllun yn cwrdd â VLAN yw fel ffordd o dynnu’r llinell o gwmpas llai o’r rhwydwaith.
Ar ei delerau ei hun mae hynny’n deg. Llawr yn erbyn ymosodiadau o’r rhyngrwyd ydyw, ac mae’n dweud hynny. Y drafferth yw beth sy’n digwydd i lawr unwaith mae ganddo dystysgrif ar y wal. Mae’n troi’n darged, wedyn yn nenfwd, a gall busnes ei basio gyda phob dyfais ar un rhwydwaith gwastad y tu ôl i gyfrinair mae’r glanhawr yn ei wybod. Mae unrhyw un sy’n cerdded heibio’r adeilad gyda gliniadur y tu mewn i’r model bygythiad sy’n bwysig ac y tu allan i’r un a gafodd ei asesu.
Addewid Nad Oes Neb Yn Ei Gadw Yw Cyfrinair
Yr hyn a’m trawodd i, wrth adeiladu hyn, yw cyn lleied ohono oedd yn anodd. Roedd pob trap ynddo wedi’i ysgrifennu yn rhywle, mewn sylw ffurfweddu neu lawlyfr gwerthwr, ac ildiodd pob un ohonyn nhw i brynhawn mewn lab.
Ac eto mae’r tŷ yn rhedeg ar gyfrinair WiFi wedi’i ysgrifennu ar oergell. Nid oherwydd bod y dewis arall yn anodd, ond oherwydd mai’r cyfrinair yw’r rhagosodiad, a does byth rhaid i’r rhagosodiad gyfiawnhau ei hun. Mae pawb yn gwybod ei fod wedi’i rannu. Mae pawb yn gwybod ei fod yn gollwng. Does neb yn ei newid, oherwydd mae ei newid yn golygu cerdded o gwmpas pob dyfais yn y lle gyda’r un newydd, felly mae’n aros yr un fath am flynyddoedd, drwy bob gwestai, pob lletywr a phob ffôn a aeth i fin ailgylchu gydag ef yn dal wedi’i gadw, ac mae’n gadael i mewn bawb sydd erioed wedi’i gael.
Mae tystysgrif i bob dyfais yn syniad gwahanol o beth yw pwrpas y rhwydwaith. Dylai’r rhwydwaith wybod beth yw peth, nid dim ond bod rhywun unwaith wedi teipio’r gair iawn iddo. Mae honno’n safon rwyt ti’n ei dal dy hun iddi heb neb yn gwirio, sef yr unig fath sy’n werth ei chael. Dydy’r camera ddim yn cael eistedd wrth ymyl y gliniadur oherwydd ei fod digwydd bod ar yr un SSID. Mae’n eistedd lle rwyt ti’n ei roi, ar offer rwyt ti’n berchen arno, dan reol a ysgrifennaist ac y gelli di ei darllen. Pan mae’n camymddwyn, mae’n symud gydag un llinell mewn ffeil destun. Pan mae’n mynd ar goll, mae un gorchymyn yn ei gau allan.
Y fargen yw tasgau. CRL gydag amserydd y tu ôl iddo, tystysgrifau gyda dyddiad yn y dyddiadur, dyfeisiau wedi’u profi cyn eu prynu. Dyna’r gost, a dyna’r ffordd iawn rownd: rwyt ti’n talu mewn ymdrech y gelli di ei gweld, yn lle mewn cyfrinair sydd wedi bod yn gadael pobl i mewn yn dawel ers blynyddoedd.
RFC 3748 — Extensible Authentication Protocol (EAP) — EAP a rolau’r peer, yr authenticator a’r authentication server mae’n rhedeg rhyngddyn nhw. ↩︎
RFC 2868 — RADIUS Attributes for Tunnel Protocol Support — yn diffinio’r priodweddau twnnel mae RFC 3580 yn eu hailddefnyddio ar gyfer VLANs. ↩︎
RFC 3580 — IEEE 802.1X RADIUS Usage Guidelines — adran 3.31, ‘Tunnel-Type=VLAN (13) Tunnel-Medium-Type=802 Tunnel-Private-Group-ID=VLANID’, a ‘the VLANID integer value is encoded as a string’. ↩︎ ↩︎ ↩︎
Microsoft Security Advisory 2743314 — ‘An attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials.’ ↩︎
RFC 5216 — The EAP-TLS Authentication Protocol — dilysu cilyddol â thystysgrifau dros EAP. ↩︎
RFC 9190 — EAP-TLS 1.3 — ‘TLS 1.3 also encrypts certificates and some of the extensions. When using EAP-TLS with TLS 1.3, the use of privacy is mandatory and does not cause any additional round trips’; mae adran 2.1.7 yn argymell NAIs dienw yn yr ymateb hunaniaeth. ↩︎ ↩︎
FreeRADIUS 3.2.10 — mods-available/eap —
check_crl,check_all_crl‘Check if intermediate CAs have been revoked’,allow_expired_crl, a ‘most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY’. ↩︎ ↩︎ ↩︎Smallstep — Certificate templates — mae data defnyddiwr a basiwyd gyda
--setar gael i’r templed fel.Insecure.User; lapia werthoedd yntoJsonbob amser. ↩︎FreeRADIUS 3.2.10 — dictionary.freeradius.internal — y priodweddau
TLS-Client-Cert-*mae’r polisi’n eu darllen, gan gynnwysTLS-Client-Cert-SubjectaTLS-Client-Cert-X509v3-Extended-Key-Usage-OID. ↩︎FreeRADIUS 3.2.10 — mods-available/passwd — ‘Attributes marked as “=” are added to reply_items instead of default configure_items’. ↩︎
wpa_supplicant — wpa_supplicant.conf — ‘tls_disable_tlsv1_3=0 - enable TLSv1.3 (experimental - disabled by default)’, a
domain_match, y ‘Constraint for server domain name’. ↩︎RFC 2548 — Microsoft Vendor-specific RADIUS Attributes —
MS-MPPE-Send-KeyaMS-MPPE-Recv-Key, wedi’u hamgryptio fel ‘b(1) = MD5(S + R + A) c(1) = p(1) xor b(1)’, lle S yw’r gyfrinach a rennir. ↩︎BlastRADIUS — CVE-2024-3596; y mesur lliniaru a argymhellir yw ‘to mandate that clients and servers always send and require Message-Authenticator attributes for all requests and responses’. ↩︎ ↩︎
RFC 3579 — RADIUS Support For EAP — ‘the Message-Authenticator attribute MUST be used to protect all Access-Request, Access-Challenge, Access-Accept, and Access-Reject packets containing an EAP-Message attribute.’ ↩︎
FreeRADIUS 3.2.10 — radiusd.conf —
require_message_authenticatoralimit_proxy_state; mae gosod y ddau i ‘no’ yn rhywbeth sy’n ‘will allow MITM attackers to create fake Access-Accept packets to the NAS!’ ↩︎RFC 6614 — TLS Encryption for RADIUS — RadSec, Mai 2012, Arbrofol. ↩︎
IETF — RadSec: RADIUS over TLS and DTLS — statws bwriadedig Proposed Standard, yn disodli RFC 6614 ac RFC 7360; cyflwr IESG ‘Has enough positions to pass’ pan wiriwyd ar 13 Hydref 2026. ↩︎
FreeRADIUS 3.2.10 — sites-available/tls — gwrandäwr RadSec,
require_client_cert,proto = tls, a ‘TLS clients MUST have the shared secret set to “radsec”’. ↩︎hostapd 2.11 source —
hostapd/defconfig: ‘Include support fo RADIUS/TLS into the RADIUS client’,#CONFIG_RADIUS_TLS=y. ↩︎TP-Link — Omada Software Controller 6.1 release note — ‘Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches’, sy’n gofyn am y cadarnwedd AP a switsh diweddaraf. ↩︎ ↩︎
TP-Link Omada — 802.1X configuration — RADIUS Proxy: ‘It does not support the RadSec feature’; gyda RadSec, ‘it is recommended to disable Require Message-Authenticator’. ↩︎
Netgear — M4250 and M4350 CLI manual —
radius server key: ‘The secret must be an alphanumeric value not exceeding 16 characters’; dim sôn am RadSec. ↩︎Netgear — WAX630 user manual — ‘Enter the number of the UDP port on the access point that is used to access the RADIUS server’, a ‘By default, the password is sharedsecret.’ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
radsecproxy — ‘made to be able to deploy RadSec (RADIUS over TLS) so that all RADIUS communication across network links could be done using TLS, without modifying existing RADIUS software’. Wedi’i brofi yma gyda 1.11.2. ↩︎
RFC 9765 — RADIUS/1.1 — Ebrill 2025, Arbrofol: ‘the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed.’ ↩︎
FreeRADIUS 3.2.10 — ChangeLog — mae RADIUS/1.1 yn ‘Disabled by default, can be enabled by passing
--with-radiusv11to the configure script. For now, this is for testing interoperability.’ ↩︎Netgear — M4250 user manual — VLAN Assignment Mode, ‘The default is Disable’; Dynamic VLAN Creation Mode; Authentication Order, ‘if a client tries 802.1X authentication (based on the user and client credentials) and authentication fails, the interface proceeds with MAB authentication.’ Mae gan lawlyfr yr M4350 yr un testun. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link Omada — Dynamic VLAN with the VLAN Assignment function of RADIUS — switshis: Authentication Type ‘Port Based’, ‘enable “VLAN Assignment”’, ‘make sure the 802.1X Control mode is Auto’; pwyntiau mynediad: ‘Enable VLAN Assignment for Wireless Network’ yn y proffil RADIUS. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link — Configuration guide for 802.1X VLAN assignment and MAB — ‘VLAN Assignment takes effect only when the control type is Port Based’; mae VLANs coll yn cael eu creu’n awtomatig; mae MAB yn anfon y MAC fel ‘12 hexadecimal digits, all lowercase and no punctuation’. ↩︎ ↩︎ ↩︎ ↩︎
Netgear — GS710TUP user manual — mae rheoli porth MAC-based yn ‘allows multiple supplicants connected to the same port’. ↩︎
hostapd — hostapd.conf — VLAN deinamig wedi’i ‘parsed from following RADIUS attributes based on RFC 3580 and RFC 2868’;
dynamic_vlan‘2 = required; reject authentication if RADIUS server does not include VLAN ID’;vlan_tagged_interfaceavlan_bridge. Wedi’i ddarllen o becyn hostapd 2.11. ↩︎Netgear — WAX620 user manual — WPA3 Enterprise: ‘the encryption is automatically set to GCMP256’. ↩︎
Pixel Phone Help — Connect to Wi-Fi networks — ‘The “Do not validate” setting option used in EAP-PEAP, EAP-TLS and EAP-TTLS configurations has been removed for security reasons.’ ↩︎ ↩︎
Apple — WiFi.EAPClientConfiguration —
TLSTrustedServerNames, ‘If a server presents a certificate that isn’t in this list, the system doesn’t trust it’; maeTLSMaximumVersionyn1.2yn ddiofyn. ↩︎ ↩︎ ↩︎NetworkManager — 802-1x settings —
domain-match: ‘Constraint for server domain name’, ynghyd âca-cert,client-cert,private-keyaphase1-auth-flags. ↩︎Android Developers — WifiEnterpriseConfig —
setDomainSuffixMatch;TLS_V1_3‘Added in API level 34’, gydaWifiManager.isTlsV13Supported()yn dweud ‘whether or not TLS v1.3 is supported’. ↩︎ ↩︎RFC 2716 — PPP EAP TLS Authentication Protocol — manyleb wreiddiol EAP-TLS, Hydref 1999, wedi’i disodli ers hynny gan RFC 5216. ↩︎
Cisco — ISE licences — mae Essentials yn cwmpasu ‘RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass and easy connect’; ‘Concurrent active endpoints refer to the total number of supported users and devices… printers, fax machines, or other types of network devices.’ ↩︎
NCSC — About Cyber Essentials — ‘A growing number of organisations require suppliers to be certified to bid for work’; mae’n amddiffyn rhag ‘the most common internet based cyber security threats’. ↩︎ ↩︎
NCSC — Cyber Essentials: Requirements for IT Infrastructure v3.3 — Ebrill 2026. Mae dyfeisiau diwifr y tu allan i’r cwmpas lle na ellir ymosod arnyn nhw o’r rhyngrwyd: ‘the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device’; y pum rheolaeth dechnegol; ‘change any default or guessable account passwords’; mae is-set yn ‘is part of the organisation whose network is segregated from the rest of the organisation by a firewall or VLAN’. ↩︎ ↩︎ ↩︎ ↩︎