Sut mae rhwydweithiau’n cael eu hadeiladu a’u rhedeg mewn gwirionedd: cyfeiriadu, llwybro, a’r gwahaniaeth rhwng cynllun sy’n gweithio ac un sydd wedi’i glytio am ugain mlynedd.
Rhwydweithio yw’r plymwaith o dan bopeth arall ar y wefan hon.
Mae storio, DNS, peiriannau rhithwir a thystysgrifau i gyd yn cymryd bod rhwydwaith sy’n gweithio. Mae’r adran hon yn sôn am y rhwydwaith hwnnw.
Mae’r erthyglau yma’n trafod:
Sut mae cyfeiriadau rhyngrwyd yn cael eu rhannu, a phwy sydd wedi rhedeg allan ohonynt.
Beth sy’n digwydd pan fydd darparwr yn rhannu un cyfeiriad rhwng cannoedd o gwsmeriaid.
Pam mae IPv6 yn bodoli, beth mae’n ei drwsio, a pham nad yw cymaint o’r DU wedi’i droi ymlaen eto.
Sut i ganfod a yw wal dân yn rhwystro porth, a sawl hop i ffwrdd ydyw.
Sut i wirio beth mae dy ddarparwr dy hun yn ei roi i ti, gan ddefnyddio offer sydd gen ti eisoes.
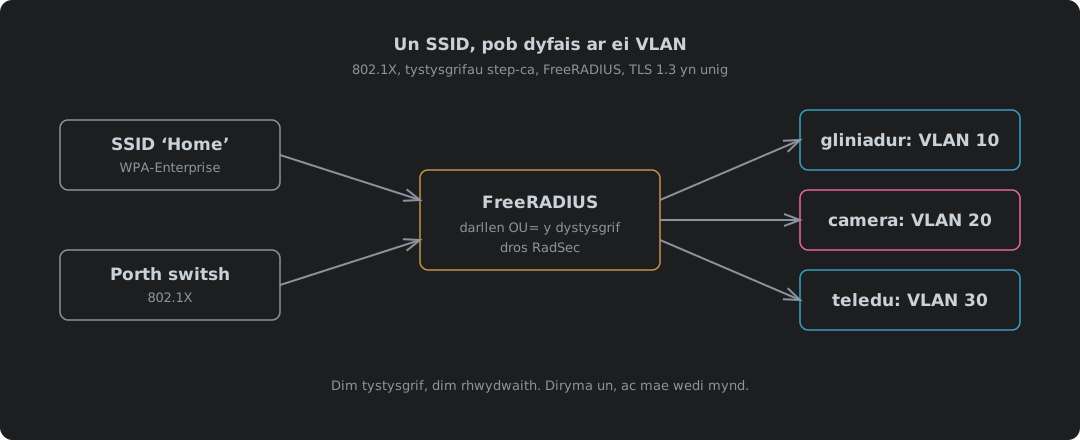
Sut i roi pob dyfais ar ei rhan ei hun o’r rhwydwaith, gan ddefnyddio un enw WiFi a thystysgrif ar gyfer pob dyfais.
Lle mae erthygl yn gwneud honiad am rwydwaith go iawn, mae’n dangos y gorchymyn a gynhyrchodd y rhif, fel y gelli di ei redeg dy hun.
Un SSID, Pob Dyfais Ar Ei VLAN Ei Hun: 802.1X Gyda Thystysgrifau step-ca
802.1X ar sail tystysgrifau (EAP-TLS) ar gyfer pyrth switsh gwifrog ac un SSID WPA2/WPA3-Enterprise, lle mae’r gweinydd RADIUS yn penderfynu ar ba VLAN mae pob dyfais yn glanio. Mae step-ca 0.30.2 yn stampio rôl ym mhob tystysgrif dyfais ac yn gwrthod un hebddi; mae FreeRADIUS 3.2.10 yn mapio’r rôl honno i VLAN, yn gadael i restr fesul dyfais ei diystyru, ac yn rhedeg TLS 1.3 yn unig. Pam mai cyfrinair WiFi a rennir yw’r broblem, pam tystysgrifau a pham TLS 1.3, y trap dirymu lle mae FreeRADIUS yn anwybyddu CRL newydd ar HUP, beth fydd dyfais nad yw’n gwirio enw’r gweinydd yn ymddiried ynddo, amddiffyn y traffig RADIUS ei hun gyda Message-Authenticator a RadSec dros TLS 1.3, radsecproxy ar gyfer offer sydd ond yn siarad UDP, porth gwifrog a rhwydwaith WiFi wedi’u hefelychu o un pen i’r llall, gosodiadau Netgear a TP-Link, gosodiadau cleient Linux, Apple ac Android, pob ffeil ffurfweddu’n llawn ac fel lawrlwythiad, a pham nad yw cymaint o weinyddwyr a MSPs yn trafferthu o hyd a pham nad yw Cyber Essentials yn gofyn iddyn nhw.
VPN O Ddarnau: PPP, Dyfeisiau Tap a Netcat
Dwy swydd yw VPN: rhywbeth sy’n gwneud cyswllt rhithwir, a rhywbeth sy’n cludo’r beitiau. Mae PPP wedi gwneud y gyntaf ers 1994 a dydy e ddim yn poeni beth yw’r ail, a dyna pam mae PPTP, L2TP a phob llinell deialu a ddefnyddiaist ti erioed yr un protocol dros gludwyr gwahanol. Cludwr yw netcat. Mae’r post hwn yn ei adeiladu’r ddwy ffordd. Yn gyntaf pppd: yr opsiwn pty a beth mae’n ei wneud â ffug-derfynell, y fersiwn TCP mae pawb yn ei drio gyntaf, pam mae rhedeg protocol ffrwd y tu mewn i TCP yn toddi dan golled, y fersiwn UDP sef yr un i’w defnyddio, y fframio HDLC asyncronaidd a’r ACCM sy’n penderfynu faint o led band sy’n mynd ar ddianc nodau rheoli, cyfeiriadu a llwybro ac IPV6CP, a chadw’r cyswllt i fyny pan fydd y cludwr yn marw heb ddweud wrthot ti. Wedyn yr un twnnel heb PPP o gwbl: dyfais tap, un datagram i bob ffrâm dros UDP, y rhagddodiad hyd mae’n rhaid i ti ei ddyfeisio dy hun dros TCP, tun yn erbyn tap, a phontio. Wedyn y rhan does gan netcat ddim ateb iddi: lapio’r cludwr mewn TLS gydag ncat, stunnel ac openssl, ac mewn DTLS gyda socat, sef y siâp rwyt ti ei eisiau mewn gwirionedd. Dydy e byth yn wir yr offeryn cywir, a dyna’r pwynt: mae’n dangos sut mae traffig allan yn ymddwyn unwaith mae gan ymosodwr root y tu mewn i dy rwydwaith a mynediad allan heb ei rwystro yn ddiofyn, a pham mai gwrthod yn ddiofyn ar y ffin yw’r unig reolaeth a fu erioed yn real.
Mae Dy Wal Dân Yn Derbyn Cyfarwyddiadau Gan Ddieithriaid. Diffodda’r Cynorthwywyr Protocol.
Mae cynorthwyydd protocol (SIP ALG, FTP helper, H.323 ALG, conntrack helper, galw fe beth bynnag mae dy werthwr yn ei alw) yn darllen llwyth cysylltiad, yn dod o hyd i gyfeiriad a phorth wedi’u hysgrifennu yn y testun, ac yn agor twll pin i mewn ar eu cyfer. Ni all ddweud ai cleient FTP go iawn neu ffurflen gudd ar dudalen we a ysgrifennodd y testun hwnnw, oherwydd does dim ynddo i ddweud. Profodd Samy Kamkar achos y porwr yn 2010. Profodd NAT Slipstreaming hynny eto yn 2020, ac fe’i hestynnwyd gan Armis yn 2021 i gyrraedd unrhyw ddyfais ar dy rwydwaith, nid y peiriant a gliciodd yn unig. Gofynnodd yr IETF iddyn nhw fod i ffwrdd yn ddiofyn yn 2007, diffoddodd Linux nhw yn 2016, a bu raid i werthwyr y porwyr ryddhau rhestr o byrth wedi’u blocio sy’n darllen fel cyfeiriadur o fodiwlau conntrack. Mae’r post hwn yn cerdded drwy’r mecanwaith fesul diagram (y tabl disgwyliadau, tric alinio’r segmentau, dargyfeirio galwadau H.323, y cynorthwyydd IRC sy’n tanio ar neges rhywun arall), yn ymdrin â’r cynorthwyydd IPsec pass-through, na all ddarllen ESP o gwbl ac sy’n llywio pecynnau i mewn ar SPI a welodd yn mynd heibio mewn testun plaen, yn gosod y cyfan yn erbyn rheolaeth wal dân Cyber Essentials y mae’n amlwg yn ei methu, ac yn rhoi’r gorchmynion i ddiffodd y cyfan ar Linux, Cisco, Juniper, FortiGate a MikroTik.
Roedd IPsec Yn Syniad Da. Mae’n Bryd Ei Ddiffodd.
Roedd IPsec yn iawn yn 1995: amgryptio o dan y rhaglen, clymu’r cysylltiad diogelwch wrth y cyfeiriad IP, a gadael i bob protocol ei etifeddu. Wedyn daeth NAT, gorffennodd NAT gradd cludydd y gwaith, a’r trwsiad oedd lapio’r cyfan mewn UDP a chadw amserydd i redeg rhag i dabl trosi dy anghofio. Mae’r post hwn yn dangos sut mae’n syrthio, fesul diagram: y cysylltiad diogelwch na all oroesi pennawd wedi’i ailysgrifennu, y ddau drosydd sydd ar bob llinell CGNAT bellach, y safon NAT64 sy’n enwi IPsec fel rhywbeth y tu allan i’w chwmpas, y twnnel na all ddefnyddio ail gyswllt am nad oes gan ESP byrth, yr MTU nad oes neb yn berchen arno, a L2TP a PPTP fel y ddau brotocol na fuon nhw erioed yn addas i fod yma. Mae’n cario’r dogfennau gan Cisco, Juniper a Microsoft sy’n cyfaddef pob un o’r rheini, y deunaw darn sy’n galw eu hunain yn VPN IPsec gan gynnwys y ddau na fuon nhw erioed yn safonau o gwbl, pam nad yw’r Fisher-Price OS (Windows) erioed wedi rhyngweithredu go iawn â stac agored, dull gweithio i ddiagnosio IPsec tra rwyt ti’n dal i’w redeg, a’r achos dros ymddeol y cyfan, gyda dyddiadau.
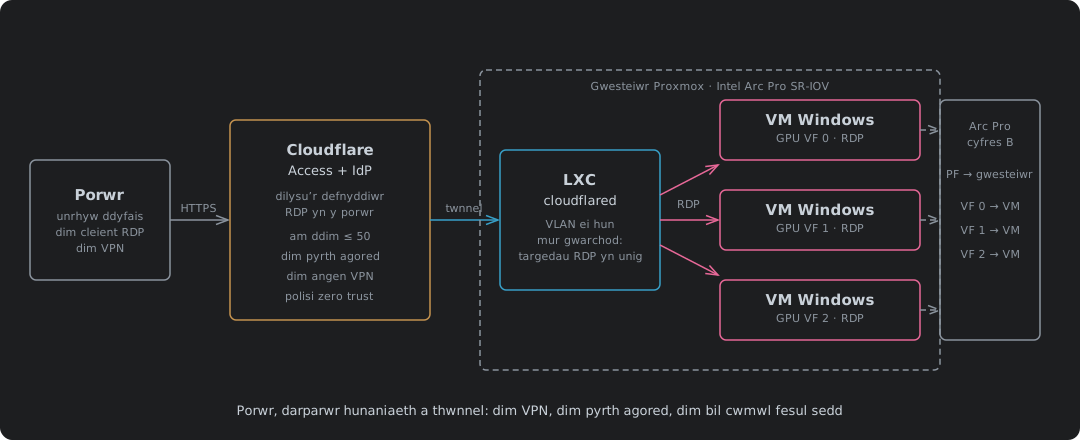
VDI Zero Trust Heb y Bil Cwmwl: Proxmox, Intel Arc Pro a Cloudflare Access
Rhan un: y bensaernïaeth a’r ddadl gost dros ddisodli Azure Virtual Desktop gyda Proxmox, Intel Arc Pro SR-IOV a Cloudflare Access. OAuth ar y safle ar gyfer hunaniaeth, RDP wedi’i rendro yn y porwr, twnnel LXC tu ôl i fur gwarchod ar ei VLAN ei hun, KSM ar gyfer dwysedd cof, a phroffiliau ar Ceph. Mae’r post nesaf yn ei adeiladu.
Ping: Yr Offeryn Diagnostig Sy’n Agor Llawer Mwy
Ping, nid gweddill ICMP, yw’r perygl: mae echo yn sianel y mae’n rhaid i bob gwesteiwr ei hateb â’th fytiau dy hun, felly mae gan rwydwaith sy’n ‘caniatáu ping yn unig’ VPN llawn allan ohono’n barod. Mae hwn yn dilyn y bygythiad yn gyntaf — beth mae’n ei gostio i’th allanfa, a sut gall ymwelydd ar dy WiFi neu borthladd ethernet heb ei gloi agor un — wedyn tri thwnnel gweithredol wedi’u hadeiladu ar ping yn unig (Hans, icmptunnel, ac un Python byr ag AES-128), y problemau MTU ac IPv6, a’r rheol sy’n ei gau: gollwng echo, cadw’r gwallau, yn nftables, pf, Cisco, Junos, MikroTik a Windows.
Mae’r Wal Dân Un Hop ar Ddeg i Ffwrdd
Nid diagnosis yw ‘mae porth 445 wedi’i flocio rywle’, a dyna pam mae tocynnau wal dân yn bownsio rhyngot ti a dy ddarparwr am wythnos. Mae pob llwybrydd ar y llwybr yn ddyledus i ti am ICMP Time Exceeded pan fydd dy gyllideb hopiau’n dod i ben, ac mae hynny’n troi terfyn amser yn bellter. Cerddais y TTL i fyny ar fy llinell fy hun a chanfod tri nam nad oeddwn i’n gwybod amdanynt: SMB yn cael ei ollwng un hop ar ddeg allan, resets SMTP ffug un hop i ffwrdd, a rheol IPv4 heb efaill IPv6.
Ni Ddaeth y Cyfeiriadau i Ben Erioed. Yr Ymdrech a Ddaeth i Ben.
Mae IPv6 wedi bod yn orffenedig, yn rhad ac am ddim ac ymlaen yn ddiofyn ym mhob system weithredu ers bron i ugain mlynedd. Ateb y DU oedd NAT gradd cludwr, deddf am gofnodi, a thâl o £5 y mis i roi’n ôl i ti’r cyfeiriad oedd gen ti o’r blaen. Cyfrifais bob rhwydwaith yn y DU yn y tabl llwybro byd-eang i weld pwy sydd wedi troi IPv6 ymlaen mewn gwirionedd: dydy 1,200 ohonyn nhw ddim, ac mae 463 o’r rheini’n eistedd ar ofod cyfeiriadau y gofynnon nhw amdano a heb ei ddefnyddio erioed.