Yr Un Clo, Dy Ddrws Dy Hun
Mae Ap Home Assistant Dros Cloudflare, Wedi’i Gloi I Dystysgrif yn rhoi’r clo ar ymyl Cloudflare. Mae’r ffôn yn dal tystysgrif, mae Cloudflare yn ei gwirio, a dydy dim byd heb un byth yn cyrraedd y tŷ. Mae’n gweithio, mae am ddim, ac mae’n golygu mai Cloudflare sy’n dal y giât ac yn darllen y traffig wrth iddo basio.
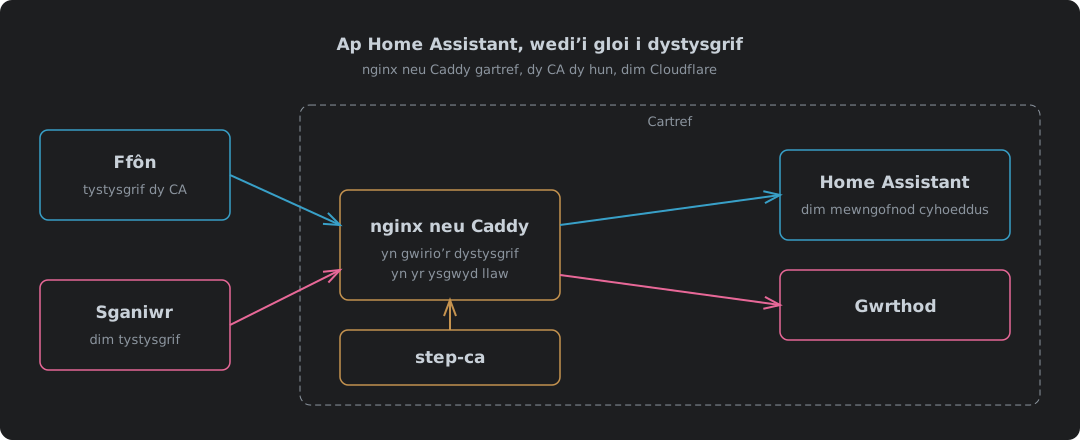
Dyma’r un clo gyda’r drws yn dy dŷ dy hun. nginx neu Caddy sy’n gwirio’r dystysgrif. Dy awdurdod tystysgrifau dy hun sy’n ei rhoi. Does neb arall yn y llwybr. Mae’r dudalen fewngofnodi’n dal yn anweledig i unrhyw beth heb dystysgrif, felly nid a yw dieithriaid yn dod i mewn sy’n newid. Pwy sy’n gwneud y gwaith sy’n newid, a phwy sy’n cario’r risg pan mae’n mynd o’i le.
Cafodd popeth yma ei adeiladu a’i brofi: nginx 1.30.5 a Caddy 2.11.7 yn Podman, tystysgrifau o step-ca 0.30.2, pob dirprwy wedi’i daro heb dystysgrif, gyda thystysgrif dda, gydag un wedi’i dirymu a gydag uwchraddiad WebSocket, dros IPv4 ac IPv6. Y cefn yn y prawf oedd rhywbeth bach yn lle Home Assistant sy’n adleisio’r penawdau mae’n eu derbyn, felly mae’r canlyniadau’n dangos yn union beth fyddai Home Assistant yn ei gael.
Beth Sy’n Newid Pan Mae Cloudflare Yn Gadael
| Fersiwn Cloudflare | nginx neu Caddy gartref | |
|---|---|---|
| Pwy sy’n gwirio’r dystysgrif | Ymyl Cloudflare, gyda rheol WAF | Dy ddirprwy, yn ystod yr ysgwyd llaw TLS |
| Awdurdod tystysgrifau | Wedi’i reoli gan Cloudflare | Dy un dy hun, step-ca ar gyfer tystysgrifau cleient |
| Pwy sy’n gweld y traffig wedi’i ddadgryptio | Cloudflare, yna Home Assistant | Dy ddirprwy a Home Assistant, neb arall |
| Ffordd i mewn o’r tu allan | Twnnel, tuag allan yn unig | Anfon porth ymlaen i’r dirprwy |
| Mae DDoS yn glanio ar | Cloudflare | Dy linell gartref |
| Cost cysylltiad dieithryn | Dim byd gartref | Ysgwyd llaw TLS ar y dirprwy, byth fewngofnod Home Assistant |
| IPv4 ac IPv6 | Y ddau, mae Cloudflare yn ateb y naill neu’r llall | Y ddau os oes gan y llinell y ddau a’r dirprwy’n gwrando ar y ddau |
| Dirymu | Wedi’i gynnwys, wedi’i wirio gan y rheol | Mae nginx yn gwirio CRL; mae Caddy’n cadw rhestr ganiatáu |
| Pan mae’r darparwr i lawr | Dim mynediad o bell | Does dim yn newid |
| Costau rhedeg | Cynllun am ddim | Am ddim, a dy amser ar y CA |
Mae’r ddwy res sy’n bwysicaf yn tynnu i gyfeiriadau croes. Does neb arall yn darllen dy draffig nac yn gallu dy ddiffodd, a sofraniaeth yw hynny, yr holl reswm dros ei wneud. Ond mae’r anfon porth ymlaen yn ôl, felly mae sganiau a llifogydd yn taro dy linell di yn lle llinell Cloudflare. Y gwahaniaeth o’r anfon porth plaen yng nghymhariaeth post Cloudflare yw beth maen nhw’n ei ganfod pan maen nhw’n cyrraedd: dirprwy sy’n gollwng y cysylltiad yn ystod yr ysgwyd llaw, nid tudalen fewngofnodi Home Assistant.
Bydd yn glir am beth mae hynny’n ei brynu a beth dydy e ddim. Dydy dy ddirprwy gwrthdro dy hun yn rhoi dim amddiffyniad DDoS o gwbl. Mae mTLS yn atal dieithryn rhag dod i mewn. Dydy e’n gwneud dim i atal dieithryn rhag llenwi dy linell, a does dim angen tystysgrif ar lifogydd i’w llenwi. Mae Cloudflare yn amsugno hynny i ti ar bob cynllun, gan gynnwys yr un am ddim1. Yma does neb i fyny’r afon i’w amsugno, felly mae llifogydd digon mawr yn tynnu’r tŷ cyfan oddi ar y rhyngrwyd, a dim ond cysylltiadau mae’n cael eu gweld y gall y dirprwy eu gwrthod.
nginx Neu Caddy
Mae’r ddau’n gwneud y gwaith. Maen nhw’n wahanol mewn un lle sy’n bwysig. Dirymu.
| nginx 1.30.5 | Caddy 2.11.7 | |
|---|---|---|
| Dim tystysgrif | Ysgwyd llaw yn cwblhau, 400 No required SSL certificate was sent | Ysgwyd llaw yn cael ei wrthod, curl exit 55 |
| Tystysgrif wedi’i dirymu | Wedi’i gwrthod, 400 The SSL certificate error | Yn cael mynd yn syth i mewn gyda gwiriad CA yn unig |
| Dull dirymu | CRL, wedi’i gwirio ar draws y gadwyn gyfan | Rhestr ganiatáu o dystysgrifau, y gwiriwr leaf |
| WebSocket ar gyfer yr ap | Angen gosod penawdau Upgrade a Connection | Yn gweithio heb gyfluniad ychwanegol |
| IPv6 | Dim ond gyda listen [::]:443 wedi’i ychwanegu | Yn gwrando ar y ddau yn ddiofyn |
| Cyfluniad | Tua 30 llinell | Tua 15 llinell |
Dirymu yw’r un i benderfynu arno. Mae dogfennaeth Caddy yn rhestru union un gwiriwr sy’n dod gyda Caddy safonol, leaf, ac mae’n gwirio a yw’r dystysgrif ‘is one of a defined set of permitted certificates’2. Does dim CRL a dim OCSP ar gyfer tystysgrifau cleient. Pwyntia Caddy at y CA yn unig ac mae ffôn wedi’i ddirymu’n cerdded i mewn. Dangosodd y prawf yn union hynny: cafodd phone2, a ddirymwyd awr ynghynt, 200. Mae’r rhestr ganiatáu’n cau’r bwlch. Mae hefyd yn rhestr rwyt ti’n ei chadw â llaw, cyhyd ag rwyt ti’n ei rhedeg.
Cyfluniad nginx
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name ha.example.com;

    ssl_certificate         /etc/nginx/pki/server-chain.pem;
    ssl_certificate_key     /etc/nginx/pki/server.key;
    ssl_protocols           TLSv1.2 TLSv1.3;

    # The mTLS half: only certificates from our CA, and not revoked.
    ssl_client_certificate  /etc/nginx/pki/client-ca.pem;
    ssl_verify_client       on;
    ssl_verify_depth        2;
    ssl_crl                 /etc/nginx/pki/crl-chain.pem;

    location / {
        proxy_pass http://192.0.2.10:8123;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $connection_upgrade;
    }
}
| Llinell | Pam mae hi yno |
|---|---|
listen [::]:443 ssl | Hebddi mae nginx yn IPv4 yn unig, a does gan ffôn ar rwydwaith IPv6 unman i lanio |
ssl_verify_client on | Dim tystysgrif, dim mynediad. Byddai optional yn gadael y cais drwodd i’w farnu’n hwyrach |
ssl_verify_depth 2 | Mae step-ca yn llofnodi o dystysgrif ganolraddol, felly’r gadwyn yw ffôn, canolraddol, gwraidd. Mae’r rhagosodiad o 1 yn stopio’n brin3 |
ssl_client_certificate | Y ganolraddol a’r gwraidd mewn un ffeil |
ssl_crl | CRL step-ca a CRL wraidd mewn un ffeil. Mae nginx yn gwirio pob dolen yn y gadwyn, felly mae angen y ddwy arno |
Upgrade a Connection | Mae’r ap yn siarad â Home Assistant dros WebSocket. Heb y rhain mae’r ap yn llwytho ac yna’n eistedd yno |
Ffeil y CRL yw’r rhan sydd angen gofal, ac mae’r cyfan yn Tystysgrifau Cleient O step-ca: pam mae CRL step-ca yn cael ei gwrthod nes bod templed yn trwsio ei chwmpas, pam mae nginx hefyd eisiau CRL o’r gwraidd, a’r amserydd sy’n ei hadnewyddu cyn iddi ddarfod. Hepgora hynny ac mae nginx yn cloi pob ffôn allan, y rhai da hefyd.
Beth gafodd y prawf yn ôl:
| Cleient | IPv4 | IPv6 |
|---|---|---|
| Dim tystysgrif | 400 No required SSL certificate was sent | 400 |
| phone1 | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, wedi’i ddirymu | 400 The SSL certificate error | 400 |
| phone1, uwchraddiad WebSocket | 200, Upgrade: websocket wedi’i basio drwodd | 200, Upgrade: websocket wedi’i basio drwodd |
Cyn i’r llinell listen IPv6 fynd i mewn, wnaeth y cais IPv6 ddim cysylltu o gwbl. curl exit 7.
Cyfluniad Caddy
ha.example.com {
	tls /etc/caddy/pki/server-chain.pem /etc/caddy/pki/server.key {
		client_auth {
			mode require_and_verify
			trust_pool file /etc/caddy/pki/client-ca.pem
			verifier leaf {
				file /etc/caddy/pki/allowed-phones.pem
			}
		}
	}
	reverse_proxy 192.0.2.10:8123
}
Mae require_and_verify yn golygu bod rhaid i’r dystysgrif fod yno a bod rhaid iddi gadwyno i’r CA2. verifier leaf yw’r dirymu. Dim ond y tystysgrifau yn allowed-phones.pem sy’n cael mynd i mewn, felly mae dirymu ffôn yn golygu tynnu ei dystysgrif allan o’r ffeil honno ac ail-lwytho.
| Cleient | IPv4 | IPv6 |
|---|---|---|
| Dim tystysgrif | Ysgwyd llaw wedi’i wrthod | Ysgwyd llaw wedi’i wrthod |
| phone1, ar y rhestr | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, wedi’i ddirymu, gwiriad CA yn unig | 200 | |
| phone2, ddim ar y rhestr | Ysgwyd llaw wedi’i wrthod | Ysgwyd llaw wedi’i wrthod |
| phone1, uwchraddiad WebSocket dros HTTP/1.1 | 200, Upgrade: websocket wedi’i basio drwodd |
Mae gan y rhestr ganiatáu ei thrap ei hun, ac fe gerddodd y prawf yn syth i mewn iddo. Mae’r rhestr yn dal union dystysgrifau, nid enwau. Ailgyhoedda dystysgrif ffôn a dydy’r un newydd ddim ar y rhestr. Cafodd tystysgrif phone1 ei hailgyhoeddi hanner ffordd drwy’r profion a gwrthododd Caddy hi gyda tls alert bad certificate nes i’r rhestr gael ei hailadeiladu. Dwy job yw pob adnewyddiad nawr. Rho’r dystysgrif, yna diweddara’r rhestr. Anghofia’r ail ac mae’r ffôn wedi’i gloi allan am ddim rheswm o gwbl.
Mae Caddy hefyd yn cofnodi enabling strict SNI-Host enforcement because TLS client auth is configured wrth gychwyn. Dyna fe’n gwneud y peth iawn: mae’n rhaid i gais ofyn am yr un enw gwesteiwr yn yr ysgwyd llaw ag yn y cais HTTP, felly all neb basio’r gwiriad tystysgrif ar gyfer un safle ac yna gofyn am un arall.
Ochr Home Assistant
Yr un gosodiadau â fersiwn Cloudflare, wedi’u hanelu at ddirprwy gwahanol. O dan Settings → System → Network → HTTP server4:
| Gosodiad | Gwerth | Pam |
|---|---|---|
| Trust X-Forwarded-For | Ymlaen | Hebddo mae Home Assistant yn gwrthod ceisiadau drwy ddirprwy |
| Trusted proxies | Cyfeiriad y dirprwy yn unig, IPv4 ac IPv6, er enghraifft 192.0.2.20 a 2001:db8::20 | Dim ond y bocs hwnnw gaiff honni ei fod yn anfon ymlaen ar ran rhywun |
| Enable IP banning | Ymlaen | Mae gwaharddiadau’n glanio ar gyfeiriad go iawn y cleient mae’r dirprwy’n ei basio ymlaen |
| Home Assistant URL, Internet | https://ha.example.com | Mae’r ap yn codi hwn fel ei URL allanol |
Rhestra gyfeiriad IPv6 y dirprwy yn ogystal â’i un IPv4. Mae’r prawf yn dangos nginx yn anfon ::1 ymlaen fel cyfeiriad y cleient dros IPv6, ac wrth ei ddefnyddio mae’n anfon ymlaen beth bynnag y daeth y ffôn ohono. Os yw Home Assistant ond yn ymddiried yng nghyfeiriad IPv4 y dirprwy, mae pob cais sy’n ei gyrraedd dros IPv6 o’r dirprwy’n cael ei wrthod.
Y Ffôn
O step-ca, mae angen tair ffeil ar y ffôn. Mae’r cyfan yn y post am dystysgrifau cleient step-ca, a sefydlu’r CA ei hun yn Dy Awdurdod Tystysgrifau Dy Hun.
| Ffeil | Gosod fel |
|---|---|
| Tystysgrif wraidd | Tystysgrif CA |
| Tystysgrif ganolraddol | Tystysgrif CA |
| Ffeil PKCS12 y ffôn | Tystysgrif defnyddiwr VPN ac ap5 |
Mae tystysgrif y gweinydd ar y dirprwy’n dod o step-ca hefyd. Mae ap Android Home Assistant yn ymddiried mewn tystysgrifau CA mae’r defnyddiwr yn eu gosod6, felly mae’n ei derbyn, ac ail glo yw hynny, nid niwsans. Dydy dyfais sydd ddim yn dal dy wraidd ddim yn ymddiried yn y gweinydd, cyn i gwestiwn ei thystysgrif ei hun hyd yn oed godi.
Yna gosoda lefel diogelwch cysylltiad yr ap i Most secure, yr un fath â fersiwn Cloudflare7.
Lle Mae’n Methu
| Achos | Beth sy’n digwydd | Beth i’w wneud |
|---|---|---|
| Y CRL yn darfod | Mae nginx yn gwrthod pob ffôn | Ei hadnewyddu ar amserydd, fel yn y post step-ca |
| Y CRL wraidd yn darfod | Yr un peth, flwyddyn yn ddiweddarach | Dyddiad yn y dyddiadur |
| Caddy, ffôn wedi’i ddirymu | Yn cael mynd i mewn oni bai ei fod oddi ar y rhestr ganiatáu | Cadw’r rhestr, neu ddefnyddio nginx |
| Caddy, ffôn wedi’i ailgyhoeddi | Wedi’i gloi allan nes diweddaru’r rhestr | Diweddaru’r rhestr gyda phob tystysgrif |
| Llinell gartref y tu ôl i NAT gradd cludwr, dim IPv6 | All dim byd gyrraedd yr anfon porth ymlaen | IPv6, neu fersiwn Cloudflare |
| Llifogydd wedi’u hanelu at y llinell gartref | Yn tynnu’r tŷ oddi ar-lein, nid Home Assistant yn unig | Fersiwn Cloudflare, os yw hynny’n dy boeni di’n fwy na thrydydd parti |
| iPhone, Wear OS | Yr un fath â fersiwn Cloudflare: Android yw’r ap sydd wedi’i ddogfennu, mae Wear OS eisiau’r PKCS12 wrth sefydlu5 | Profa cyn dibynnu arno |
Does dim un o’r rhain yn gudd. Job yw pob un. Ysgrifenna fe i lawr gyda dyddiad neu orchymyn wrth ei ymyl ac mae’n aros yn job, nid yn syrpréis.
Bod Yn Berchen Ar Y Cyfan
Mae fersiwn Cloudflare a’r un yma’n cadw’r un dieithryn allan. Y gwahaniaeth yw pwy mae’n rhaid i ti ymddiried ynddyn nhw tra maen nhw’n gwneud hynny.
Gyda Cloudflare rwyt ti’n ymddiried mewn cwmni i ddal y giât, dadgryptio’r traffig a dal ati i’w gynnig am ddim. Gyda hwn rwyt ti’n ymddiried ynot ti dy hun i adnewyddu CRL, cadw rhestr yn gywir a sylwi pan mae dyddiad yn dod rownd. Dydy’r naill na’r llall yn rhydd o ymddiriedaeth. Mae un yn ei rhoi i rywun nad wyt ti’n talu dim iddyn nhw ac na alli di eu ffonio. Mae’r llall yn ei chadw yn y tŷ, lle gelli di ei gweld yn methu a’i thrwsio.
Ar gyfer drws ffrynt tŷ, dw i’n gwybod pa un fyddai’n well gen i. Ychydig o ffeiliau ac amserydd yw’r gwaith. O’r herwydd, yr unig beth mae’n ei ofyn mewn gwirionedd yw dy fod ti’n gofalu amdano, a dyna mae bod yn berchen ar unrhyw beth wedi’i olygu erioed.
Cloudflare — DDoS Protection — canfod a lliniaru DDoS yn awtomatig, ‘Available on all plans’. ↩︎
Caddy — tls directive, client_auth —
require_and_verify‘Require clients to present a valid certificate that is verified’; ‘The one verifier, currently, shipped in standard Caddy isleaf’, sy’n gwirio bod y dystysgrif ‘is one of a defined set of permitted certificates’. ↩︎ ↩︎nginx — ngx_http_ssl_module — mae
ssl_verify_depthyn 1 yn ddiofyn;ssl_crl: ‘When using intermediate certificates, their CRLs should be specified in the same file.’ ↩︎Home Assistant — HTTP integration — dirprwyon gwrthdro, dirprwyon dibynadwy a gwahardd IP; gosodiadau yn y rhyngwyneb ers 2026.8. ↩︎
Home Assistant Companion — Getting Started, TLS client authentication — gosod fel ‘VPN & app user certificate’; mae Wear OS angen y dystysgrif fel PKCS12 wrth ymuno. ↩︎ ↩︎
home-assistant/android — network_security_config.xml — yr angorau ymddiriedaeth yw
systemauser: ‘Additionally trust user added CAs’. ↩︎Home Assistant Companion — Connection security level — dim ond ar rwydwaith y cartref mae Most secure yn defnyddio URL heb ei amgryptio. ↩︎