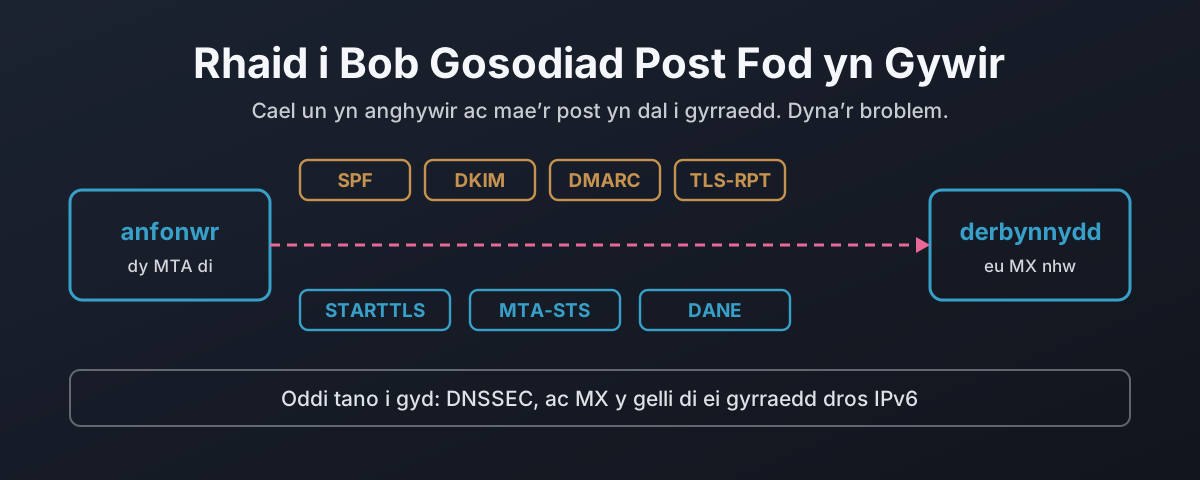
Pob enw y gwnaeth dy beiriant ei chwilio heddiw, fe’i credodd, ac fe ysgrifennais i gofnod cyfan am hynny. Mae’r un yma am beth sy’n digwydd i’r post ar ôl y chwilio. Y fersiwn fer: mae’n cael ei anfon at weinydd a ddewiswyd gan y DNS, dros sianel sydd wedi’i hamgryptio dim ond os nad oes neb yn gwrthwynebu, yn cario neges y gall unrhyw un ar y llwybr ei darllen a’i newid, a bron dim un o’r amddiffynfeydd a ddyfeisiwyd i atal hynny wedi’i droi ymlaen.
Nid un peth wedi torri yw hynny. Mae’n saith ohonyn nhw, pob un wedi’i gynllunio fel bod y post yn mynd drwodd beth bynnag pan mae’n anghywir. Dim gwall. Mae’r anfoneb yn cyrraedd. Mae’r ailosod cyfrinair yn cyrraedd. Maen nhw jest hefyd yn cyrraedd, neu’n mynd drwy, rywun na ddylai fod wedi’u gweld nhw erioed, a does dim byd yn unman yn dweud hynny.
Mae’r cofnod hwn yn dadlau dros gael pob un o’r gosodiadau hynny’n gywir, gyda’r dystiolaeth am werth pob un. Mae’r tri chofnod ar ei ôl yn ei adeiladu ar weinyddion go iawn: Postfix, Microsoft 365, a Stalwart. Mae’r un yma’n esbonio pam.
Yr Ymosodiad Mae’r Safon yn ei Ddisgrifio ac yna’n ei Wahardd
Dechreua gyda’r bibell rhwng dau weinydd post, oherwydd dyna’r un mae’r rhan fwyaf o bobl yn meddwl sydd wedi’i datrys yn barod. STARTTLS yw’r gorchymyn sy’n uwchraddio cysylltiad SMTP i TLS. Mae’r rhan fwyaf o weinyddion post yn ei gefnogi, mae’r rhan fwyaf o bost wedi’i amgryptio wrth ei gludo, ac mae hynny’n swnio fel problem wedi’i datrys nes i ti ddarllen sut mae’r uwchraddiad yn cael ei gynnig.
Mae’r gweinydd sy’n derbyn yn hysbysebu STARTTLS yn ei gyfarchiad. Mae’r gweinydd sy’n anfon yn gweld y cynnig ac yn ei dderbyn. Does dim byd yn llofnodi’r cynnig hwnnw, a does dim byd yn ei ddiogelu. Felly gall peiriant ar y llwybr rhyngddyn nhw ddileu’r llinell, a dyma’r canlyniad, wedi’i ddal mewn labordy gan anfonwr wedi’i osod i’r rhagosodiad manteisgar arferol:
 ~> EHLO client.test
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
 -> Please pay invoice 1042 to sort code 20-00-00, account 12345678.
<-  250 2.0.0 Ok: queued as D6A84132069C
Welodd yr anfonwr ddim STARTTLS yn cael ei gynnig, felly gwnaeth beth mae manteisgar yn ei olygu: anfonodd beth bynnag, mewn testun clir. Darllenodd y peiriant yn y canol y cyfan, yr anfoneb a’r manylion banc hefyd. Cafodd y post ei ddosbarthu. Chyrhaeddodd dim gwall neb.
Nid fi ddyfeisiodd yr ymosodiad hwnnw. Mae RFC 3207, y safon sy’n diffinio STARTTLS, yn ei ddisgrifio’n fanwl yn ei Security Considerations ei hun:
A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server. This would cause the client not to try to start a TLS session.1
Mae’r un adran yn rhoi’r amddiffyniad, a’r un amlwg yw e: gallu mynnu TLS. ‘both clients and servers MUST be able to be configured to require successful TLS negotiation … for selected hosts before messages can be successfully transferred.’1 Felly gosoda’r derbynnydd i’w fynnu, ac mae’r sesiwn a gafodd ei thynnu’n cael ei gwrthod:
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Heblaw na elli di, nid ar MX cyhoeddus, oherwydd mae’r un safon yn ei wahardd:
A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally.2
Darllena’r ddau ddyfyniad yna gyda’i gilydd. Mae’r safon yn disgrifio ymosodiad dyn-yn-y-canol, yn dweud wrthot ti mai’r amddiffyniad yw mynnu TLS, ac yna’n dweud wrthot ti nad yw dy weinydd post cyhoeddus yn cael ei fynnu. Darllena hynny eto. Cafodd y rheol honno ei hysgrifennu yn 2002 i gadw’r post i lifo rhwng gweinyddion nad oedden nhw i gyd yn gallu gwneud TLS eto. Mae hi’n dal mewn grym, a dyna pam mae’r rhan fwyaf o’r rhyngrwyd yn dal i dderbyn post mewn testun clir, a pham mae tynnu STARTTLS yn dal i weithio heddiw.
Mae fersiwn cymwys o’r ymosodwr hefyd. Dyw derbynnydd sy’n mynnu TLS ddim yn dy achub, oherwydd does dim rhaid i’r ymosodwr basio’r sesiwn ymlaen mewn testun clir. Gall ddarllen testun clir israddedig yr anfonwr ac agor ei gysylltiad TLS ei hun, cwbl ddilys, at y derbynnydd, sy’n gweld tystysgrif dda ac yn fodlon. Dangosais i’r ddau hanner yn y labordy: y tynnu sy’n datgelu’r anfonwr, a chleient TLS plaen y mae’r derbynnydd caeth yn ei dderbyn heb gŵyn. All polisi’r derbynnydd ddim atal hyn. Dim ond yr anfonwr yn gwrthod anfon heb TLS wedi’i ddilysu sy’n ei atal, a dyna’r holl ddadl dros DANE3 ac MTA-STS,4 sy’n dod yn nes ymlaen yn y cofnod hwn.
Saith Gosodiad, a Sut Mae Pob Un yn Methu’n Agored
Un o ddwy broblem yw’r bibell. Y llall yw hunaniaeth: mae neges sy’n cyrraedd wedi’i hamgryptio yn dal i ddim ond honni ei bod hi gan bwy bynnag mae’n ei ddweud. Felly mae saith gosodiad ar waith, wedi’u rhannu rhwng y ddwy swydd yna, a’r peth sy’n gyffredin iddyn nhw yw’r peth sy’n werth ei ddysgu gyntaf.
Dyma bob un: beth mae’n ei ddiogelu, a beth mae’n ei wneud pan mae wedi’i osod yn anghywir. Sylwa ar y golofn olaf. Mae bron bob amser yn dweud bod y post yn dal i fynd.
| Gosodiad | Swydd | Beth mae’n ei ddiogelu | Wedi’i osod yn anghywir, a… |
|---|---|---|---|
| STARTTLS | cludo | amgryptio’r naid rhwng dau weinydd | wedi’i dynnu o’r cyfarchiad, anfon mewn testun clir |
| MTA-STS | cludo | polisi wedi’i gyhoeddi dros HTTPS sy’n dweud bod rhaid cael TLS | wedi’i adael yn testing, dyw e’n gorfodi dim |
| DANE / TLSA | cludo | DNSSEC yn pinio allwedd y gweinydd, felly does dim modd israddio TLS | cofnod hen, ac mae post atat ti’n cael ei ohirio |
| TLS-RPT | cludo | anfonwyr yn adrodd TLS a fethodd yn ôl atat ti5 | heb ei gyhoeddi, ac mae methiannau’n anweledig |
| SPF | hunaniaeth | pa weinyddion gaiff anfon ar ran parth | codi ysgwyddau yw ~all, nid gwrthod |
| DKIM | hunaniaeth | llofnod dros y neges | dim dewisydd wedi’i gyhoeddi, dim i’w wirio |
| DMARC | hunaniaeth | beth i’w wneud pan mae SPF a DKIM yn methu | mae p=none yn gwylio, a dyw e’n gwneud dim |
Mae chwech o’r saith yna, wedi’u gosod yn anghywir, yn dal i ddosbarthu’r post. DANE yw’r eithriad. Dyma’r unig osodiad yn y rhestr gyfan sy’n methu ar gau: cael e’n anghywir ac mae dy bost yn stopio yn hytrach na gollwng. Cadwa hynny mewn cof, oherwydd mae’n troi allan mai dyna’r rheswm mae pobl yn ei ofni, a’r rheswm mai hwn yw’r un mwyaf gwerthfawr.
Gair am bob un o’r tri hunaniaeth, oherwydd mae gweddill y gyfres hon yn pwyso arnyn nhw. Mae SPF yn rhestru’r gweinyddion sy’n cael anfon ar ran parth, ac yn gorffen gyda rheol: mae -all yn golygu ‘neb arall’, mae ~all yn golygu ‘neb arall, ond dosbartha fe beth bynnag’. Mae DKIM yn ychwanegu llofnod cryptograffig dros y neges, felly mae unrhyw newid yn dangos, cyn belled â bod y parth wedi cyhoeddi allwedd i’w wirio yn ei herbyn. Mae DMARC yn clymu’r ddau at ei gilydd ac yn dweud wrth y derbynnydd beth i’w wneud pan maen nhw’n methu, ac a ydyn nhw’n cyd-fynd â’r cyfeiriad From: y mae’r darllenydd yn ei weld mewn gwirionedd. RFCs 7208, 6376 a 7489 yw’r rhain, ac mae pob un yn haeddu cofnod ei hun.6 7 8
Mae DMARC ar ei ben ei hun yn gadael anfoneb wedi’i hymyrryd â hi drwodd
Mae gan yr haen hunaniaeth fwlch yn union lle mae’n costio fwyaf, ac mae’n werth ei ddangos oherwydd ‘mae gynnon ni DMARC ar reject’ yw’r hyn mae pobl yn ei ddweud pan maen nhw’n meddwl eu bod nhw wedi’u diogelu.
Mae DMARC yn pasio os yw SPF neu DKIM yn pasio ac yn cyd-fynd â pharth From:. Y naill neu’r llall, nid y ddau. Felly cymera neges go iawn wedi’i llofnodi gan barth, newid y manylion banc yn y corff, a’i hanfon ymlaen o’r un lle:
Mae SPF yn dal i basio, oherwydd daeth o weinydd awdurdodedig. Mae llofnod DKIM nawr yn methu, oherwydd newidiwyd y corff. Ond dim ond un pas cyd-fynd sydd ei angen ar DMARC, a rhoddodd SPF un iddo, felly mae DMARC yn pasio ac mae’r neges gyda’r rhif cyfrif newydd yn cael ei dosbarthu’n edrych yn union fel y gwreiddiol. Daliais i hyn yn y labordy: rhoddodd Rspamd sgôr R_SPF_ALLOW, R_DKIM_REJECT a DMARC_POLICY_ALLOW iddi, ac ar ei phen ei hun byddai wedi’i dosbarthu. Yr unig beth a’i stopiodd oedd rheol sy’n gwrthod yn llwyr ar lofnod wedi torri. Dyw parth ar p=reject ddim wedi’i ddiogelu rhag yr ymyrryd yr oedd y llofnod yno i’w ddal. Mae’n werth gwybod hynny cyn i ti ddweud bod y gwaith wedi’i wneud.
Dyw DANE Ddim Gwell Na’r DNSSEC Oddi Tano
Nawr y gosodiadau cludo sy’n atal yr ymosodwr cymwys mewn gwirionedd, oherwydd maen nhw’n symud y penderfyniad at yr anfonwr. DANE yw’r cryfaf ohonyn nhw. Mae’n gadael i barth gyhoeddi, yn y DNS, olion bysedd yr allwedd y bydd ei weinydd post yn ei chyflwyno mewn cofnod TLSA, fel y gall gweinydd sy’n anfon wrthod unrhyw beth nad yw’n cyfateb.9 Dim awdurdod tystysgrifau yn rhan ohono, dim ymddiried yn bwy bynnag atebodd yr ysgwyd llaw TLS. Mae perchennog y parth yn dweud ‘dyma fy allwedd i’, a dyna ddiwedd arni.
Heblaw bod atebion DNS yn ffugiadwy, felly mae olion bysedd wedi’u cyhoeddi mewn DNS plaen yn werth dim: gall yr un ymosodwr sy’n tynnu STARTTLS roi olion bysedd ffug i ti i gyd-fynd ag allwedd ffug. Dim ond pan mae’r DNS y mae’n byw ynddo wedi’i lofnodi gyda DNSSEC y mae DANE yn golygu unrhyw beth, fel na ellir ffugio’r olion bysedd eu hunain. Dyna’r gadwyn gyfan, a dyna pam mae’r cofnod hwn yn rhan o gyfres a ddechreuodd gyda DNSSEC. Os nad wyt ti wedi dod ar ei draws, mae’r sylfaen yn /cy/dns/dnssec-the-root-is-signed-you-are-not/, a’r fersiwn un llinell yw: mae’r gwraidd wedi’i lofnodi, mae pob TLD sy’n werth ei enwi wedi’i lofnodi, ac yna mae’n stopio’n stond wrth yr enwau mae pobl yn eu defnyddio mewn gwirionedd.
Mae’r diagram yn dangos dau barth sydd ill dau’n cyhoeddi cofnod TLSA. Mae un mewn cylchfa wedi’i llofnodi, gyda chadwyn ddi-dor o lofnodion o’r gwraidd i lawr i’r olion bysedd, felly gall anfonwr ymddiried ynddo. Mae’r llall mewn cylchfa heb ei llofnodi, felly dim ond beitiau y gallai unrhyw un fod wedi’u hysgrifennu yw ei olion bysedd, ac mae anfonwr cywir yn ei anwybyddu’n llwyr ac yn cael dim amddiffyniad DANE o gwbl. Yr un cofnod, wedi’i gyhoeddi mewn dwy ffordd. Dim ond un ohonyn nhw all brofi ei fod yn go iawn.
Y cofnod i’w gyhoeddi yw 3 1 1: allwedd y gweinydd ei hun yn hytrach nag allwedd CA, yr allwedd gyhoeddus yn hytrach na’r dystysgrif gyfan, wedi’i stwnsio gyda SHA-256. Y rhif canol yw’r un sy’n talu’n weithredol, oherwydd mae pinio’r allwedd yn hytrach na’r dystysgrif yn golygu bod y cofnod yn goroesi pob adnewyddiad cyn belled â dy fod yn cadw’r un allwedd. Mae gan gofnod Postfix y drefn lawn a’r trap sy’n dal pobl, sef bod y ffordd arferol o adnewyddu tystysgrifau’n gwneud allwedd newydd bob tro ac yn torri’r cofnod yn dawel. At ddibenion yr un yma, y peth i’w gario yw bod 3 1 1 ynghyd ag ailddefnyddio allwedd yn gofnod rwyt ti’n ei gyhoeddi unwaith ac yn ei adael yn llonydd.
Rheolau’r Tŷ, a Beth Mae Pob Un yn ei Gostio
Mae popeth uchod yn troi’n rhestr fer o reolau, ac mae’r tri chofnod nesaf yn dal gweinyddion go iawn atyn nhw. Dydyn nhw ddim wedi’u meddalu, a dydyn nhw ddim am ddim. Dyma nhw gyda’r bil ynghlwm, oherwydd mae rheol rwyt ti’n cuddio ei chost yn rheol nad wyt ti wir wedi penderfynu ei chadw.
| Rheol | Beth mae’n ei atal | Beth mae’n ei gostio i ti |
|---|---|---|
| Dim testun clir i mewn | darllen ac ymyrryd ar y naid i mewn | all anfonwr nad yw ei weinydd yn gallu gwneud TLS ddim dy gyrraedd |
| Dim testun clir allan | yr un peth ar y naid allan | mae post at weinydd heb TLS yn cael ei ohirio yn lle ei anfon |
| DANE neu MTA-STS tuag allan | y dyn-yn-y-canol cymwys | mae cofnod hen ar eu hochr nhw’n gohirio dy bost atyn nhw |
| IPv6 ar bob MX | bod yn anghyraeddadwy i anfonwr IPv6 yn unig | cofnodion AAAA a gweinydd stac deuol i’w cynnal |
| Trosglwyddo dim ond gyda mewngofnod | dy weinydd yn gwyngalchu sbam pobl eraill | dim anfon-o-unrhyw-le yn ôl IP; rhaid i ddefnyddwyr ddilysu |
| Mae mewngofnod yn anfon fel ei hun | aelod o staff yn ffugio cydweithiwr | rheolau fesul defnyddiwr, wedi’u gorfodi yn yr amlen a’r pennawd |
| Gollwng parthau anfon anhysbys | ôl-wasgariad ac anfonwyr ffug nad ydyn nhw’n bodoli | dim byd dilys; doedd gan y rhain erioed anfonwr go iawn |
| Gwrthod methiannau SPF a DKIM | ffugio ac ymyrryd | mae post wedi’i anfon ymlaen heb SRS yn cael ei wrthod |
Cost yr anfon ymlaen yw’r un sy’n brathu, ac mae’n un go iawn: gwrthod ar SPF yn unig ac mae neges a anfonwyd ymlaen o rywle nad yw yng nghofnod SPF yr anfonwr yn cael ei gwrthod, oherwydd i’r derbynnydd mae anfonwr ymlaen yn edrych yn union fel ffugiwr. Mae atebion, SRS ac ARC,10 ac mae cofnod Postfix yn dangos y methiant. Y safbwynt gonest yw bod y rheolau hyn yn gwrthod rhywfaint o bost y byddai gweinydd llacach wedi’i ddosbarthu. Dyna eu pwynt nhw. Dylai rhywfaint o’r post hwnnw fod wedi’i wrthod, ac mae’r gweddill yn dweud wrthot ti am drefniant anfon ymlaen a oedd yn dibynnu ar neb yn gwirio.
Mae’n Methu’n Agored, a Dyma’r Prawf
Yr honiad mae’r cofnod cyfan hwn yn sefyll arno yw bod y gosodiadau hyn yn methu’n agored, yn dawel, felly elli di ddim gwahaniaethu rhwng un sy’n gweithio ac un sydd wedi torri drwy edrych. Nid pryder damcaniaethol yw hynny. Wrth adeiladu’r gweinydd Postfix ar gyfer y cofnod nesaf, digwyddodd pob un o’r methiannau hyn, a phob un yn osodiad a oedd yn edrych wedi’i ffurfweddu ac yn gwneud dim.
Chwe gosodiad go iawn, pob un o adeiladu’r gweinydd Postfix ar gyfer y cofnod nesaf. Methodd pump yn agored: dosbarthon nhw’r post, heb wall, yn edrych am y byd i gyd fel petaen nhw’n gweithio’n iawn. Methodd y chweched, y cofnod DANE hen, ar gau. Dyna’r un mae pawb yn ei ofni, a dyna’r unig un a ddiogelodd y neges yn lle ei gollwng. Mae’r wers yno yng ngholofn olaf y diagram: y gosodiad mae pobl yn ei osgoi am y gallai stopio’u post yw’r unig un sy’n ymddwyn fel y dylai rheolaeth ddiogelwch ymddwyn.
Mae pob rhes o hynny’n gipiad, nid darlleniad o lawlyfr. Y ffordd i wahaniaethu rhwng gosodiad sy’n gweithio ac un sydd wedi torri yw anfon y neges y mae i fod i’w hatal a gwylio beth sy’n dod yn ôl, a dyweda i hynny unwaith yma a’i brofi deirgwaith ar draws gweddill y gyfres.
Felly Pwy Sy’n Gwneud Dim o Hyn Mewn Gwirionedd?
Un peth yw dweud bod y gosodiadau’n bwysig. Peth arall yw gofyn a yw’r sefydliadau y mae eu post yn bwysicaf wedi’u troi nhw ymlaen. Felly gofynnais i, gyda dim ond DNS darllen-yn-unig a datryswr dilysu, ar 22 Hydref 2026: chwe pharth ar hugain sy’n derbyn post, y banciau, y darparwyr mawr, yr arbenigwyr Almaenig a’r awdurdodau tystysgrifau, pob un wedi’i wirio am y saith peth yn y cofnod hwn.11
| Parth | AAAA ar yr MX | DNSSEC | DANE (TLSA) | MTA-STS | DMARC | SPF |
|---|---|---|---|---|---|---|
| Banciau’r DU | ||||||
| barclays.co.uk | — | — | — | — | reject | -all |
| hsbc.co.uk | — | — | — | — | reject | — |
| lloydsbank.com | — | — | — | — | reject | -all |
| natwest.com | — | — | — | — | reject | — |
| santander.co.uk | — | — | — | — | reject | — |
| nationwide.co.uk | — | — | — | — | reject | — |
| monzo.com | pob un | — | — | — | reject | — |
| starlingbank.com | — | — | — | — | reject | — |
| Darparwyr post | ||||||
| gmail.com | pob un | — | — | enforce | — | dim all |
| outlook.com | — | — | — | enforce | — | -all |
| yahoo.com | — | — | — | testing | reject | dim all |
| icloud.com | — | — | — | — | quarantine | dim all |
| fastmail.com | — | — | — | testing | — | ~all |
| proton.me | — | ie | ie | enforce | quarantine | ~all |
| Darparwyr Almaenig | ||||||
| posteo.de | — | ie | ie | enforce | — | ~all |
| mailbox.org | pob un | ie | ie | enforce | reject | ~all |
| gmx.de | — | ie | ie | — | quarantine | dim all |
| web.de | — | ie | ie | testing | quarantine | dim all |
| t-online.de | — | — | — | testing | — | ~all |
| Awdurdodau tystysgrifau | ||||||
| letsencrypt.org | pob un | — | — | — | reject | -all |
| digicert.com | pob un | — | — | — | quarantine | — |
| sectigo.com | — | — | — | — | reject | -all |
| globalsign.com | pob un | — | — | — | reject | — |
| Sector cyhoeddus y DU | ||||||
| hmrc.gov.uk | — | — | — | enforce | reject | — |
| nhs.uk | — | — | — | — | reject | -all |
| ncsc.gov.uk | — | — | — | enforce | reject | -all |
Darllena i lawr colofn DMARC gyntaf, oherwydd dyna’r un sydd wedi’i llenwi fwyaf. Mae’r rhan fwyaf o’r rhain yn cyhoeddi polisi DMARC, ac mae’r rhan fwyaf o’r banciau ar reject. DMARC yw’r gosodiad sy’n cael ei wneud, oherwydd dyna’r un mae archwilydd yn holi amdano a’r un y gall cyflenwr ei werthu i ti, ac mae’n weladwy: gelli di ei chwilio a thicio blwch. Dyma hefyd, ar ei ben ei hun, y gosodiad a adawodd anfoneb wedi’i hymyrryd â hi drwodd yn gynharach yn y cofnod hwn.
Nawr darllena golofn DANE, yr un gosodiad yma na ellir ei israddio na’i ffugio. Pum parth allan o chwech ar hugain. Mae pob un ohonyn nhw’n ddarparwr Almaenig neu’n Proton. Dim un banc yn y DU. Dim un o’r awdurdodau tystysgrifau, y cwmnïau y mae eu holl fusnes yn ymwneud â gwarantu allweddi. Mae’r amddiffyniad cryfaf yn erbyn yr union ymosodiad yr agorodd y cofnod hwn ag ef yn cael ei wneud gan lond llaw o bobl sy’n malio, a gan neb sydd ddim ond yn cydymffurfio.
Y banciau yw’r rhes fwyaf miniog. Wyth ohonyn nhw, pob un ar DMARC reject, a rhyngddyn nhw: dim DANE, dim MTA-STS wedi’i orfodi, ac un yn unig, Monzo, y gellir ei gyrraedd dros IPv6. Dyw dau o’r pedwar awdurdod tystysgrifau ddim yn cyhoeddi cofnod SPF wrth eu hapig eu hunain. Does gan HMRC a NatWest ddim un chwaith. Nid sefydliadau bach na chafodd gyfle i’w wneud yw’r rhain. Dyma’r sefydliadau sy’n anfon y post atat ti y mae gen ti fwyaf o ofn i rywun ei ffugio, a’r amddiffyniad sydd ganddyn nhw yw’r bathodyn sy’n edrych gryfaf ac yn gwneud leiaf.
Mae colofn IPv6 yn sgandal fach ei hun. Does gan ugain o’r chwech ar hugain ddim cofnod AAAA ar eu gweinydd post o gwbl, felly all anfonwr sy’n rhedeg ar rwydwaith IPv6 yn unig mo’u cyrraedd, ac mae’r rhif hwnnw’n mynd un ffordd. Ysgrifennais i /cy/networking/we-never-ran-out-of-addresses/ am wrthodiad y diwydiant i orffen y gwaith hwnnw, a dyma fe eto, yn llwybr y post y tro hwn. Yr un siâp yw e â chyfrifiad gov.uk yn /cy/dns/dnssec-the-root-is-signed-you-are-not/: gwnaed y rhan galed flynyddoedd yn ôl, mae’r cofrestrfeydd yn ei roi am ddim, a dyw’r bobl a ddylai ei ddefnyddio fwyaf amlwg ddim wedi gwneud. Dyw gov.uk canolog ddim hyd yn oed yn y tabl, oherwydd dyw e’n cyhoeddi dim MX o gwbl. Dyw e ddim yn derbyn post. Dyna un ffordd o basio’r prawf.
Os Wyt Ti’n Dal Ddim yn Gwneud Hyn, Alli Di Alw Dy Hun yn Weithiwr Proffesiynol?
Mae pob safon a enwir yn y cofnod hwn, a’r cyfrifiad oddi tano, yn pwyntio un ffordd: nid problem ymchwil yw hon, problem troi-ymlaen yw hi, a dyw’r troi ymlaen ddim yn cael ei wneud gan y bobl yn y sefyllfa orau i’w wneud. Pan mae’r dystiolaeth mor unochrog â hynny, mae’r cwestiwn yn peidio â bod yn academaidd ac yn troi’n un y mae’n rhaid i ti ei ateb am dy weinyddion dy hun. Os wyt ti’n rhedeg post ar gyfer sefydliad sy’n trin arian pobl eraill neu iechyd pobl eraill, a dyw dy MX yn gwneud dim DANE, yn gorfodi dim MTA-STS ac yn amhosibl ei gyrraedd dros IPv6, alli di alw hynny’n waith proffesiynol?
Mae tri ateb gonest, a dim ond y ddau gyntaf sy’n dal dŵr. Galla, gyda rheswm wedi’i ysgrifennu a dyddiad wrth ei ochr: rwyt ti ar blatfform sydd ddim yn cynnig DANE eto, rwyt ti wedi’i godi, ac mae llinell yng nghynllun y flwyddyn nesaf. Dyna weithiwr proffesiynol yn rheoli cyfyngiad go iawn, ac mae hynny’n iawn. Galla, oherwydd doeddet ti ddim yn gwybod, a nawr rwyt ti, ac rwyt ti’n mynd i fynd i weld ble mae dy weinydd yn sefyll yr wythnos hon. Ddechreuodd neb yn gwybod hyn. A na: roeddet ti’n gwybod digon i fod yn anesmwyth, rwyt ti wedi darllen cyn belled â hyn, a byddi di’n cau’r tab a newid dim, oherwydd mae’r post yn llifo a does dim gwall yn cael ei daflu a does neb yn dy orfodi. Nid bwlch gwybodaeth yw’r un olaf yna. Penderfyniad yw e i adael i rywbeth rwyt ti’n gyfrifol amdano aros wedi torri oherwydd mae wedi torri’n dawelach.
Dyw’r safon ddim yn dy orfodi i’w wneud. Dyna’r broblem gyfan, a dyna hefyd y pwynt cyfan. Nid rhywbeth sy’n digwydd i ti yw gwybod, a does neb yn mynd i ddod i ddweud wrthot ti fod dy weinydd post wedi bod yn anfon mewn testun clir yn dawel ers dwy flynedd. Felly, gwneud yn siŵr dy fod yn gwybod yw’r gwaith, a gwaith neb arall yw e.
Addewid Rwyt Ti’n ei Gadw Pan Does Neb yn Gwylio Yw Safon
Cafodd y darnau hyn i gyd eu gorffen flynyddoedd yn ôl. Mae STARTTLS o 2002, mae SPF a DKIM a DMARC yn ddegawd oed neu fwy, cafodd DANE ar gyfer post ei fanylu yn 2015, MTA-STS yn 2018. Does dim o hyn y tu ôl i drwydded, does dim angen gwerthwr ar ddim ohono, ac mae’r cofrestrfeydd a fyddai’n cario’r cofnodion DNSSEC yn eu rhoi am ddim. Mae’r peirianneg galed wedi’i gwneud. Yr hyn sydd ar ôl yw’r rhan hawdd, y rhan sydd ond yn hawdd os yw rhywun yn trafferthu: ei throi ymlaen, a gwirio ei bod ymlaen go iawn, a’i chadw ymlaen pan mae’r dystysgrif yn adnewyddu a rhaid i’r cofnod ddilyn.
Y rhan olaf honno yw’r cyfan ohoni, a dweud y gwir. Nid y ddogfen yw safon. Mae’r ddogfen wedi bodoli ers ugain mlynedd ac mae’r post yn dal i fynd mewn testun clir. Safon yw rhywbeth rwyt ti’n ei gadw pan does dim neges gwall yn dy orfodi i’w gadw, pan fyddai’r post yn llifo’n union yr un fath petaet ti’n gadael iddo lithro’n dawel, pan mai’r unig berson a fyddai byth yn gwybod yw ti. Mae pob un o’r gosodiadau hyn yn methu’n agored yn union fel nad oes neb yn cael ei orfodi i falio. Sy’n golygu mai malio yw’r gwaith cyfan.
Chei di ddim gwobr amdano. Mae’r anfoneb na chafodd ei newid yn edrych yn union fel yr anfoneb a gafodd. Mae’r ailosod cyfrinair na ddarllenodd neb wrth ei gludo yn edrych yn union fel yr un a ddarllenodd rhywun. Dim ond ar y dyddiau y ceisiodd rhywbeth y mae’r gwahaniaeth, ac ar y dyddiau hynny dyw’r person a drodd y cyfan ymlaen ac a wiriodd ei fod yn gweithio byth yn darganfod iddyn nhw gael eu hymosod, oherwydd weithiodd e ddim. Dyna sut olwg sydd ar wneud y gwaith yn iawn o’r tu allan: dim byd yn digwydd, am resymau na all neb eu gweld.
Felly cael pob gosodiad yn gywir beth bynnag. Nid oherwydd bod rhywun yn gwirio, oherwydd does neb. Gwna fe oherwydd ti yw’r un a ddywedodd fod y post yn ddiogel, a ffordd hyn mae hynny’n dal i gyfri am rywbeth.
RFC 3207 §6 — SMTP Service Extension for Secure SMTP over TLS, Security Considerations: ‘A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server’, a bod cleientiaid a gweinyddion ‘MUST be able to be configured to require successful TLS negotiation … for selected hosts’. ↩︎ ↩︎
RFC 3207 §4 — ‘A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally. This rule prevents the STARTTLS extension from damaging the interoperability of the Internet’s SMTP infrastructure.’ ↩︎
RFC 7672 — diogelwch SMTP drwy DANE TLS manteisgar, sy’n diffinio’r cofnod
3 1 1ar gyfer post a’r ymosodiadau israddio y mae’n eu gwrthsefyll. ↩︎RFC 7208 — Sender Policy Framework (SPF), ar gyfer awdurdodi defnyddio parthau mewn e-bost, fersiwn 1. ↩︎
RFC 7489 — Domain-based Message Authentication, Reporting, and Conformance (DMARC). ↩︎
RFC 6698 a RFC 7671 — cofnod TLSA DNS-Based Authentication of Named Entities (DANE), a’r diweddariad gweithredol. ↩︎
RFC 8617 — yr Authenticated Received Chain (ARC), sy’n gadael i anfonwr ymlaen dystio bod dilysu wedi pasio cyn iddo. ↩︎
Wedi’i fesur 22 Hydref 2026 gyda DNS darllen-yn-unig yn erbyn datryswr dilysu (1.1.1.1), a nôl pob polisi MTA-STS dros HTTPS. Ar gyfer pob parth: a yw pob gwesteiwr MX yn cyhoeddi cofnod AAAA; a gafodd y chwiliad MX ei ddilysu (y faner AD); a yw
_25._tcp.<mx>yn dal cofnod TLSA mewn cylchfa wedi’i llofnodi; y modd MTA-STS a gyhoeddwyd; y polisi DMARC yn_dmarc.<domain>; a’r goleddfwrallar gofnod SPF yr apig. Ni anfonwyd dim at yr un o’r gweinyddion hyn. ↩︎