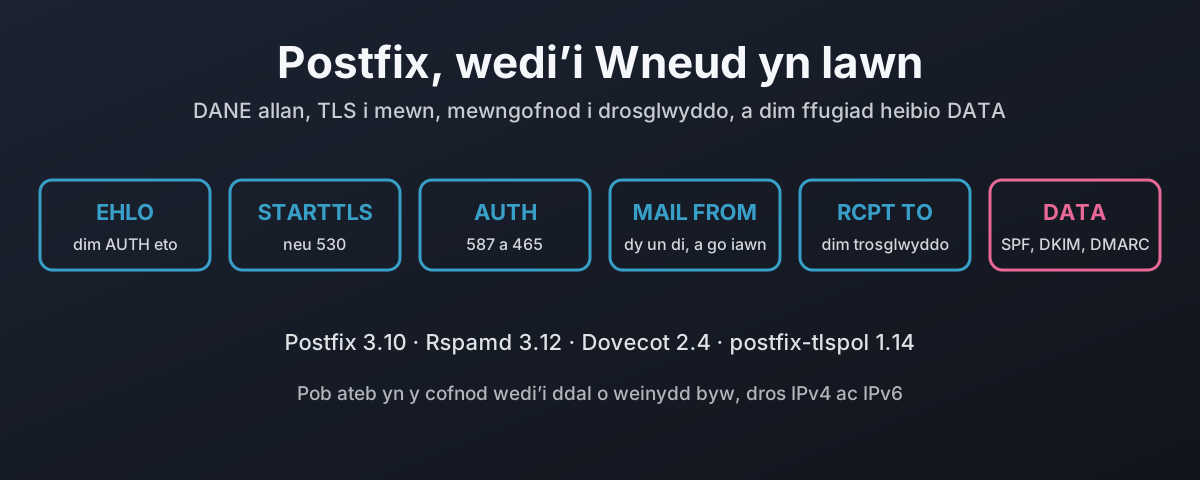
Gosod Postfix o dy ddosbarthiad a derbyn y rhagosodiadau, ac mae gen ti weinydd post sy’n anfon dy bost mewn testun clir at unrhyw weinydd nad yw’n cynnig TLS, ac sy’n derbyn post gan unrhyw un sy’n honni bod yn unrhyw un. Mae’r main.cf y mae Debian yn ei anfon yn gosod y ddwy lefel TLS i may. Does dim byd yn gwirio SPF. Does dim byd yn gwirio DKIM. Mae parth anfon nad yw’n bodoli yn cael ei dderbyn.
Nid nam yw hynny. Dyna ofynnodd y safonau amdano ugain mlynedd yn ôl, a dyna sut mae llawer iawn o weinyddion post ar y rhyngrwyd yn dal i redeg heddiw.
Mae’r cofnod hwn yn adeiladu’r math arall. Mae’n cymryd rheolau’r tŷ o brif gofnod y gyfres hon ac yn rhoi pob un ohonyn nhw mewn Postfix sy’n gweithio, gyda’r ateb y mae pob un yn ei roi pan fydd yn gwrthod rhywbeth. Mae’r ddadl dros y rheolau yn y cofnod hwnnw, a wna i ddim ei gwneud ddwywaith. Yr adeilad yw hwn.
| Rheol | Postfix Debian fel y’i hanfonir | Yr adeilad hwn | Beth mae torri’r rheol yn ei gael |
|---|---|---|---|
| Dim testun plaen i mewn | TLS yn cael ei gynnig, byth yn ofynnol | encrypt ar bob gwrandäwr | 530 5.7.0 Must issue a STARTTLS command first |
| Dim testun plaen allan | TLS os caiff ei gynnig, testun clir os na | encrypt, DANE neu MTA-STS lle cânt eu cyhoeddi | gohirio, dsn=4.7.4 neu dsn=4.7.5 |
| IPv6 ar bopeth | inet_protocols = all | yr un peth, ac AAAA ar bob MX | rhedodd pob prawf isod ar y ddau deulu |
| Trosglwyddo dim ond gyda mewngofnod | yn trosglwyddo ar gyfer mynetworks | porth 25 byth yn trosglwyddo, 587 a 465 angen mewngofnod | 554 5.7.1 … Relay access denied |
| Mewngofnod yn anfon fel ef ei hun | heb ei wirio | yr amlen a From: ill dau wedi’u clymu i’r mewngofnod | 553 5.7.1 … not owned by user |
| Rhaid i’r parth anfon fodoli | heb ei wirio | reject_unknown_sender_domain, cod 550 | 550 5.1.8 … Domain not found |
| Methiant SPF, methiant DKIM | heb ei wirio | Rspamd, gyda gwrthodiadau gorfodol | 554 5.7.1 SPF hard fail / DKIM signature does not verify |
Cafodd pob ateb yn y cofnod hwn ei ddal o weinydd oedd yn rhedeg, dros IPv4 ac IPv6. Daeth i’r amlwg bod sawl gosodiad yn gwneud dim byd nes bod rhywbeth arall wedi’i osod hefyd. Des i o hyd i bob un o’r rheini drwy ei wylio’n gwneud dim byd. Maen nhw’n cael eu nodi isod, oherwydd dyna’r rhai fydd yn dy frathu.
Y Lab
| Rhan | Fersiwn | Swydd |
|---|---|---|
| Postfix | 3.10.13, Debian trixie | y gweinydd MX a chyflwyno ar gyfer alpha.test |
| Dovecot | 2.4.1 | cyfrineiriau ar gyfer mewngofnodi, pob protocol post wedi’i ddiffodd |
| Rspamd, Redis | 3.12.1, 8.0.2 | SPF, DKIM, DMARC, llofnodi DKIM |
| postfix-tlspol | 1.14.4 | polisi allan o TLSA ac MTA-STS |
| BIND, unbound | 9.20.30, 1.26.1 | cylchfa breifat test. wedi’i llofnodi, a datryswr sy’n ei gwirio |
| Parth | Ar gyfer beth |
|---|---|
alpha.test | y gweinydd y mae’r cofnod hwn yn ei adeiladu |
bravo.test | Stalwart, sy’n cael ei gofnod ei hun |
plain.test | y cymydog gwael: cylchfa heb ei llofnodi, dim STARTTLS |
sender.test | SPF -all, DKIM, DMARC p=reject: ar gyfer ffugio, ymyrryd ac anfon ymlaen |
Mae pob gwrandäwr yn rhwymo’r ddau deulu, ac mae gan bob MX gofnod A a chofnod AAAA. Nid ychwanegiad yw IPv6 yma. Mae gweinydd post hebddo yn ddiffygiol, ac mae profi bod gan hwn ef yn syml: rhedeg pob gwiriad ddwywaith.
Cam wrth Gam
Mae sesiwn SMTP yn ddilyniant sefydlog, ac mae gan bob rheol yn yr adeilad hwn le naturiol ynddo. Mae’r drefn yn bwysig am un rheswm: gwrthod mor gynnar ag y mae’r dystiolaeth yn ei ganiatáu. Mae parth anfon nad yw’n bodoli yn hysbys wrth MAIL FROM, felly does dim rheswm i dderbyn y corff cyn ei wrthod. Dim ond ar ôl DATA y mae corff sydd wedi’i ymyrryd ag ef yn hysbys, felly dyna lle mae’n cael ei wrthod.
Mae gweddill y cofnod yn mynd drwy’r camau hynny yn eu trefn: TLS i mewn, TLS allan, mewngofnodi a throsglwyddo, cyfeiriadau anfon, yna beth mae Rspamd yn ei wneud â’r corff.
Dim Testun Plaen yn Dod i Mewn
Un llinell:
smtpd_tls_security_level = encrypt
Mae cleient sy’n ceisio hepgor STARTTLS yn cael dim byd ond y gwrthodiad:
<-  220 mail.alpha.test ESMTP Postfix
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Nawr darllen beth mae llawlyfr Postfix ei hun yn ei ddweud am y gosodiad hwnnw:
According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server. Instead, this should be used on dedicated servers, for example submission (port 587).1
RFC 2487 yw’r hen rif ar gyfer RFC 3207, a’r rheol honno yw’r rheswm pam mae’r rhan fwyaf o weinyddion MX ar y rhyngrwyd yn dal i dderbyn post mewn testun clir. Rydw i’n ei gymhwyso i MX sy’n cael ei gyfeirio ato’n gyhoeddus beth bynnag. Yn fwriadol. Mae’r prif gofnod yn esbonio pam rydw i’n meddwl bod y rheol yn anghywir, ac mae’r gost yn real: dyw anfonwr na all ei weinydd wneud TLS ddim yn gallu dy gyrraedd. Yn 2026 dyna weinydd nad wyt ti eisiau post ganddo.
Dim Testun Plaen yn Mynd Allan
Dyma’r hanner y mae’r rhan fwyaf o ganllawiau’n ei gael yn anghywir, oherwydd dyw’r gosodiad amlwg ddim yn gwneud yr hyn y mae ei enw’n ei awgrymu.
Mae gan Postfix lefel ddiogelwch dane. Gosod hi a byddet ti’n disgwyl i bost fynd allan wedi’i ddilysu. Dyw e ddim. Dyma beth mae postconf(5) yn ei ddweud y mae’n ei wneud pan nad yw’r pen arall yn cyhoeddi dim:
When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.2
TLS manteisgar yw may, ac mae’r TLS_README yn ei ddisgrifio’n blaen: ‘Otherwise, messages are sent in the clear.’3 Dyw’r rhan fwyaf o’r rhyngrwyd ddim yn cyhoeddi cofnodion TLSA. Felly mae smtp_tls_security_level = dane ar ei ben ei hun yn golygu DANE i’r llond llaw o barthau sy’n ei wneud, a thestun clir i bawb arall nad yw eu gweinydd yn cynnig STARTTLS. Manteisgar, gydag enw gwell.
Yr ateb yw gwneud encrypt yn llawr a chodi pob cyrchfan uwch ei ben pan fydd yn cyhoeddi rhywbeth gwell. postfix-tlspol sy’n gwneud y codi. Gweinydd polisi bach yw e, dan drwydded MIT, y mae Postfix yn gofyn iddo am bob parth derbynnydd dros socketmap. Mae’n chwilio am gofnodion TLSA defnyddiadwy mewn cylchfa wedi’i llofnodi yn gyntaf ac MTA-STS yn ail, ac yn ateb gyda’r polisi y dylai Postfix ei ddefnyddio:
smtp_dns_support_level = dnssec
smtp_tls_security_level = encrypt
smtp_tls_mandatory_protocols = >=TLSv1.2
smtp_tls_policy_maps = socketmap:inet:[fd89:50::25]:8642:QUERYwithTLSRPT
Mae ei README yn benodol am yr hyn y mae’n ei ddychwelyd: bydd yn ‘Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.’4 O’i holi am dri pharth y lab, dywedodd yn union hynny:
level=INFO msg="Evaluated policy" origin=network domain=alpha.test policy=dane-only ttl=214
level=INFO msg="Evaluated policy" origin=network domain=bravo.test policy=dane-only ttl=198
level=INFO msg="No policy found" origin=network domain=plain.test ttl=1800
Mae dim polisi ar gyfer plain.test yn golygu bod Postfix yn disgyn yn ôl i’r llawr encrypt, a dyw plain.test ddim yn cynnig STARTTLS. Mae’r post yn aros:
postfix/smtp[194]: 78598130DA54: to=<someone@plain.test>, relay=mail.plain.test[fd89:50::22]:25,
  delay=0.02, delays=0.01/0.01/0.01/0, dsn=4.7.4,
  status=deferred (TLS is required, but was not offered by host mail.plain.test[fd89:50::22])
A’r achos sy’n profi bod DANE yn gwneud rhywbeth. Yn gynnar yn yr adeilad, roedd Stalwart ar bravo.test yn dal i weini ei dystysgrif gychwynnol ei hun tra bod y gylchfa’n cyhoeddi’r cofnod TLSA ar gyfer yr un go iawn. Gweinydd gyda thystysgrif berffaith dda, ond nid yr un y gwnaeth perchennog y parth warantu amdani:
postfix/smtp[196]: server certificate verification failed for mail.bravo.test[fd89:50::21]:25:
  num=65:no matching DANE TLSA records
postfix/smtp[196]: 79160130DA56: to=<someone@bravo.test>, relay=mail.bravo.test[10.89.50.21]:25,
  delay=5.9, delays=0/0.01/5.9/0, dsn=4.7.5, status=deferred (Server certificate not verified)
Gohirio yw’r ateb cywir yn y ddau achos. Mae neges wedi’i gohirio yn cael ei hailgynnig am ddyddiau, sy’n rhoi amser i’r ochr arall drwsio eu pen nhw, a does dim byd yn cael ei golli. Does dim modd dad-anfon neges a anfonwyd mewn testun clir. Felly, aros yw’r methiant rhataf bob tro.
Mae’r datryswr yn rhan o’r gadwyn ymddiriedaeth
Mae smtp_dns_support_level = dnssec yn gwneud i Postfix ofyn i’w ddatryswr am atebion wedi’u gwirio, ac yna credu did AD y datryswr, y faner sy’n dweud ‘fe wnes i wirio’r llofnodion’. Dyw Postfix ddim yn gwirio dim byd ei hun. Mae’n ymddiried. Pa ddatryswr bynnag sydd wedi’i enwi yn /etc/resolv.conf sydd bellach yn penderfynu a yw dy bost wedi’i ddilysu.
Fe ddoi di o hyd i gyngor sy’n dweud bod glibc yn taflu’r did hwnnw i ffwrdd oni bai bod resolv.conf yn cynnwys options trust-ad. Fe wnes i ei brofi, ac ar y Postfix hwn does dim gwahaniaeth: roedd DANE yn cyfateb gyda’r opsiwn a hebddo. Mae’r cod ffynhonnell yn esbonio pam. Mae Postfix yn gosod y faner ei hun bob tro mae’n gofyn am DNSSEC:
    if (DNS_WANT_DNSSEC_VALIDATION(flags))
	flags |= (RES_USE_EDNS0 | RES_TRUSTAD);
Daw hynny o src/dns/dns_lookup.c.5 Felly nid opsiwn datryswr sy’n bwysig. Pa ddatryswr rwyt ti’n pwyntio ato sy’n bwysig. Rhaid iddo wirio, a rhaid i’r llwybr ato fod yn un rwyt ti’n ymddiried ynddo, sydd yn ymarferol yn golygu ei fod yn rhedeg ar y gweinydd post ei hun neu ar rwydwaith na all neb arall ei gyrraedd. Bydd datryswr cyhoeddus ar draws y rhyngrwyd yn hapus i osod AD i ti. Felly hefyd unrhyw un sy’n eistedd rhyngot ti ag ef.
DANE: Cyhoeddi’r Allwedd, Nid y Dystysgrif
Mae cofnod TLSA yn pinio’r hyn y dylai gweinydd sy’n anfon ei weld pan fydd yn cysylltu. Yr un i’w ddefnyddio yw 3 1 1, ac mae pob un o’r tri rhif yn ddewis:
| Maes | Gwerth | Ystyr | Pam hwn |
|---|---|---|---|
| Usage | 3, DANE-EE | cyfateb tystysgrif y gweinydd ei hun | dim CA yn y gadwyn i ymddiried ynddo nac i fethu |
| Selector | 1, SPKI | stwnsio’r allwedd gyhoeddus yn unig | goroesi pob adnewyddiad ar yr un allwedd |
| Matching | 1, SHA-256 | crynhoad, nid yr allwedd lawn | rhaid i bob cleient DANE ei gefnogi |
Mae RFC 7672 yn rhoi’r rheswm dros y cyfuniad hwnnw mewn un llinell:
this record type works for all clients and need not change across certificate renewals with the same key.6
Un biblinell yw’r stwnsh, a dyma hi yn erbyn tystysgrif y lab a’r cofnod y mae’r gylchfa wedi’i llofnodi yn ei weini:
$ openssl x509 -in mail.alpha.test.crt -noout -pubkey \
    | openssl pkey -pubin -outform DER | sha256sum
093a80cac907a52eb41d17df20163c95f2e15d6702c76f65174d7fc32460c69f  -

$ dig +dnssec _25._tcp.mail.alpha.test TLSA
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
_25._tcp.mail.alpha.test. 165 IN TLSA 3 1 1 093A80CAC907A52EB41D17DF20163C95F2E15D6702C76F65174D7FC3 2460C69F
Profodd y lab y rhan ‘need not change’ drwy ddamwain. Hanner ffordd drwodd, gwrthododd gwiriadau tystysgrif llymach Python 3.13 dystysgrifau’r lab am nad oedd ganddyn nhw ddynodydd allwedd awdurdod, felly cafodd pob un ohonyn nhw ei hailgyhoeddi. Yr un allweddi preifat, tystysgrifau newydd. Newidiodd dim un cofnod TLSA, a sylwodd dim un anfonwr DANE.
Nawr y trap. Mae’r rhan fwyaf o bobl yn adnewyddu eu tystysgrifau gyda certbot, yn awtomatig, bob ychydig wythnosau. O ddogfennaeth certbot ei hun:
Not reusing private keys is the default behavior of Certbot.7
Felly mae’r adnewyddiad rhagosodedig yn creu allwedd newydd bob tro. Mae’r cofnod TLSA yn peidio â chyfateb, ac mae pob anfonwr sy’n gwirio DANE yn dechrau gohirio dy bost ar ddiwrnod yr adnewyddu. Does dim byd ar dy ochr di’n torri. Does dim byd yn dweud wrthot ti. Rheda certbot gyda --reuse-key ac mae’r cofnod yn para’n hirach na phob tystysgrif rwyt ti’n ei rhoi y tu ôl iddo. Pan fydd rhaid i’r allwedd newid, mae trefn i’w dilyn:
Cam dau yw’r un y mae pobl yn ei hepgor. Y canlyniad yw post wedi’i ohirio nes bod yr hen gofnod yn heneiddio allan o bob storfa, ac mae’n dod gan yr union anfonwyr sy’n gwneud diogelwch yn iawn.
Neb yn Trosglwyddo heb Fewngofnod
Trosglwyddo yw anfon post ymlaen i barth nad ti yw’r gyrchfan ar ei gyfer. Trosglwyddydd agored (open relay) yw sut mae sbam yn cael ei wyngalchu drwy enw da rhywun arall. Yr hen ffordd o gau un oedd ymddiried mewn ystod o gyfeiriadau, fel bod unrhyw beth o rwydwaith y swyddfa’n cael trosglwyddo. Ymddiriedaeth yn ôl lleoliad yw hynny. Ar rwydwaith gyda WiFi i westeion, defnyddwyr VPN a’r ambell liniadur sydd wedi’i gyfaddawdu, prin yw gwerth lleoliad.
Felly does dim cyfeiriad yn cael ei ymddiried heblaw am y peiriant ei hun:
mynetworks = 127.0.0.0/8 [::1]/128
smtpd_relay_restrictions = reject_unauth_destination
Mae porth 25 ar gyfer post sy’n cyrraedd ar gyfer y parth hwn a dim byd arall. Dyw e byth yn trosglwyddo, i neb:
<** 554 5.7.1 <someone@plain.test>: Relay access denied
Mae defnyddwyr yn anfon drwy gyflwyno (submission): porth 587 gyda STARTTLS, neu 465 gyda TLS o’r beit cyntaf. Mae’r ddau eisiau mewngofnod cyn gwneud unrhyw beth. Dovecot sy’n gwirio’r cyfrineiriau, gyda phob protocol post wedi’i ddiffodd fel nad yw’n gwneud dim byd arall, ac mae Postfix yn gofyn iddo drwy soced. Y gwrandäwr cyflwyno yn master.cf:
submission inet n       -       y       -       -       smtpd
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_tls_auth_only=yes
  -o smtpd_client_restrictions=permit_sasl_authenticated,reject
  -o smtpd_sender_restrictions=reject_sender_login_mismatch
  -o smtpd_relay_restrictions=permit_sasl_authenticated,reject
Mae smtpd_tls_auth_only yn golygu nad yw’r gweinydd hyd yn oed yn cynnig AUTH nes bod TLS yn rhedeg, felly dyw cyfrinair byth yn croesi’r wifren mewn testun clir. Llinellau AUTH yn yr ateb i EHLO testun plaen: dim. Dyw cleient sy’n cysylltu â 587 ac yn ceisio anfon heb fewngofnodi ddim yn cyrraedd unman:
<** 554 5.7.1 <unknown[fd89:50::50]>: Client host rejected: Access denied
Mae Mewngofnod yn Berchen ar ei Gyfeiriadau
Mae mewngofnod yn profi pwy wyt ti. Dyw e’n dweud dim am ba gyfeiriadau y cei di anfon fel nhw. Heb y cysylltiad hwnnw, gall unrhyw ddefnyddiwr ar y gweinydd anfon fel y cyfarwyddwr cyllid, a bydd y post yn cael ei lofnodi a’i ddosbarthu fel petai’n go iawn. Mae Postfix yn clymu’r ddau at ei gilydd gyda map o gyfeiriad i berchennog:
alice@alpha.test       alice@alpha.test
bob@alpha.test         bob@alpha.test
postmaster@alpha.test  alice@alpha.test
Mae reject_sender_login_mismatch ar y pyrth cyflwyno yn ei orfodi yn erbyn anfonwr yr amlen. Wedi mewngofnodi fel alice, yn ceisio anfon fel bob:
<** 553 5.7.1 <bob@alpha.test>: Sender address rejected: not owned by user alice@alpha.test
Mae hynny’n cwmpasu’r amlen. Dyw e ddim yn cwmpasu’r pennawd From:, sef y cyfeiriad y mae’r derbynnydd yn ei weld mewn gwirionedd, ac mae postconf(5) yn dweud hynny yn ei nodiadau ar yr union gyfyngiad hwn:
to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter8
Rspamd yw’r milter yma’n barod, felly mae gwiriad y pennawd yn rheol Lua fer sy’n cymharu’r defnyddiwr sydd wedi mewngofnodi â’r cyfeiriad From:, a gwrthodiad gorfodol ar y symbol y mae’n ei godi:
rspamd_config.AUTH_FROM_NOT_LOGIN = {
  callback = function(task)
    local user = task:get_user()
    if not user then return false end
    local from = task:get_from('mime')
    if not from or not from[1] or not from[1].addr then return true, 'no From address' end
    if string.lower(from[1].addr) ~= string.lower(user) then
      return true, from[1].addr .. ' is not ' .. user
    end
    return false
  end,
  score = 0.0,
  description = 'Authenticated user sent with a From: address that is not their own',
  group = 'headers',
}
Alice yn anfon gyda MAIL FROM:<alice@alpha.test> a From: bob@alpha.test:
<** 554 5.7.1 You may only send as your own address
Mae enw arddangos yn iawn, ac felly hefyd newid priflythrennau. Mae Alice <ALICE@alpha.test> yn mynd drwodd, oherwydd mae’r gymhariaeth ar y cyfeiriad ac yn anwybyddu priflythrennau.
Y gwiriad sy’n diffodd ei hun
Dyma’r cyntaf o’r gosodiadau sy’n gwneud dim byd yn dawel. Y ffordd amlwg o atal pobl o’r tu allan rhag ffugio dy barth dy hun ar borth 25 yw rhoi’r gwiriadau login-mismatch yno hefyd. Mae Postfix yn derbyn y ffurfweddiad, yn cychwyn, ac yn cofnodi hyn:
warning: restriction `reject_authenticated_sender_login_mismatch' ignored: no SASL support
warning: restriction `reject_unauthenticated_sender_login_mismatch' ignored: no SASL support
Mae SASL wedi’i ddiffodd ar borth 25, yn gwbl gywir, oherwydd does neb yn mewngofnodi yno. Felly mae’r gwiriad yn cael ei hepgor. Mae’r post yn cael ei dderbyn. Yr unig dystiolaeth yw rhybudd mewn log nad oes neb yn ei ddarllen, a gyda’r gwiriad wedi mynd, gallai unrhyw un ar y rhyngrwyd anfon MAIL FROM:<alice@alpha.test> i’r gweinydd hwn a’i gael wedi’i ddosbarthu i gydweithwyr alice fel petai hi wedi’i ysgrifennu.
Yr ateb yw gwrthod ein parthau ein hunain wrth eu henw ar borth 25, oherwydd dyw post gennym ni byth yn cyrraedd yno’n ddilys:
smtpd_sender_restrictions = reject_non_fqdn_sender, reject_unknown_sender_domain,
    check_sender_access texthash:/etc/postfix/own_domains
gydag un llinell yn own_domains, alpha.test REJECT Our own domain: send through submission with a login. Wedi’i brofi o’r tu allan:
<** 554 5.7.1 <alice@alpha.test>: Sender address rejected: Our own domain: send through submission with a login
Parthau Anfon Nad Ydynt yn Bodoli
Os nad yw’r parth yn MAIL FROM yn bodoli, does dim byd yn gallu cael ei anfon yn ôl ato byth, a does dim byd dilys erioed wedi dod ohono. Mae reject_unknown_sender_domain yn gwrthod post pan fydd gan y parth hwnnw ‘no DNS MX and no DNS A record’.9 Cod ateb rhagosodedig Postfix ar ei gyfer yw 450, methiant dros dro, sy’n gwahodd y ffugiwr i drio eto’n nes ymlaen. Fe wnes i ei newid i 550.
Mae postconf(5) yn ddi-flewyn-ar-dafod am y gosodiad hwnnw: ‘Do not change this unless you have a complete understanding of RFC 5321.’10 Teg. Dyma’r rhesymeg. Mae 4xx yn dweud wrth yr anfonwr am giwio ac ailgynnig, sy’n gywir pan allai’r ateb newid. Dyw parth heb gofnodion nawr ddim yn mynd i dyfu rhai yn y pum munud nesaf. Mae Postfix yn gwahanu hynny oddi wrth yr achos lle nad yw’r ateb yn hysbys eto: mae methiant DNS yn cael ei drin gan unknown_address_tempfail_action, sy’n dal i ohirio. Dim ond yr achos sydd ag ateb y mae newid y cod yn ei newid.
Profodd y lab y tri, a’r un y mae rheol IPv6 yn poeni amdano. Mae geiriad postconf yn dweud ‘A record’, a ddylai parth nad oes ganddo ond cofnod AAAA fel cyfeiriad ddim cael ei drin fel un coll:
| Parth anfon | Mae’r DNS yn dweud | Ateb |
|---|---|---|
nosuch-lab.co.uk | NXDOMAIN | 550 5.1.8 <someone@nosuch-lab.co.uk>: Sender address rejected: Domain not found |
v6only-lab.co.uk | AAAA yn unig, dim A, dim MX | derbyn |
dnsfail-lab.co.uk | SERVFAIL | 450 4.1.8 … Sender address rejected: Domain not found, ailgynnig yn nes ymlaen |
sender.test | MX, A, AAAA | derbyn |
Yn ymarferol mae ‘A record’ yn cwmpasu AAAA, ac mae parth IPv6 yn unig yn ddiogel. Mae’r gwrthodiad yn dod wrth MAIL FROM, cyn i’r anfonwr anfon un beit o’r corff. Mae Postfix yn dal gwrthodiad MAIL FROM tan y RCPT TO cyntaf yn ddiofyn, felly mae’r ateb yn cyrraedd un cam yn hwyrach nag y byddet ti’n ei ddisgwyl efallai, a dyna pam mae diagram y camau yn ei ddangos yno.
SPF, DKIM a DMARC, gyda Dannedd
Mae’r tri yma’n cael eu trafod yn iawn yn y prif gofnod. Mewn un llinell yr un: mae SPF yn dweud pa weinyddion gaiff anfon ar ran parth, mae DKIM yn llofnodi’r neges fel bod newidiadau’n dangos, ac mae DMARC yn dweud beth i’w wneud pan fyddan nhw’n methu ac a ydyn nhw’n cyfateb i’r parth From: gweladwy. Rheol y tŷ yw gwrthod ar fethiant caled SPF ac ar lofnod DKIM sy’n bresennol ac nad yw’n gwirio. Dyw post heb ei lofnodi ddim yn fethiant DKIM. DMARC p=reject ar barth yr anfonwr sy’n delio â hwnnw.
Mae Rspamd yn gwneud y tri mewn un milter, a llofnodi DKIM ar gyfer post sy’n mynd allan hefyd. Mae Postfix yn rhoi pob neges iddo, ac os nad yw Rspamd yn ateb, mae post yn aros yn hytrach na mynd drwodd heb ei wirio:
smtpd_milters = inet:127.0.0.1:11332
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
Mae Rspamd yn gweithio ar sgoriau, a dyna’r peth cyntaf i’w ddeall amdano. O’r bocs, does dim byd yn cael ei wrthod oherwydd bod SPF wedi methu. Dim byd. Mae pob canlyniad yn ychwanegu neu’n tynnu ychydig o bwyntiau, ac mae’r neges yn cael ei gwrthod pan fydd y cyfanswm yn mynd heibio 15. Y modiwl force_actions sy’n troi un canlyniad yn benderfyniad:
rules {
  SPF_FAIL_REJECT {
    action = "reject";
    expression = "R_SPF_FAIL";
    message = "SPF hard fail: this host is not allowed to send for that domain";
  }
  DKIM_FAIL_REJECT {
    action = "reject";
    expression = "R_DKIM_REJECT";
    message = "DKIM signature does not verify: the message was changed or forged";
  }
  DMARC_REJECT {
    action = "reject";
    expression = "DMARC_POLICY_REJECT";
    message = "DMARC policy of the sender's domain says reject";
  }
}
Pum neges o sender.test, wedi’u hanfon o’r cleient yn y lab. Mae’r cofnod SPF yn caniatáu ip6:fd89:50::50 a dim byd arall, felly mae’r un cleient yn anfon dros IPv4 yn weinydd heb awdurdod ar gyfer y parth hwnnw. Dyna’n union sut olwg sydd ar neges wedi’i hanfon ymlaen hefyd:
| Achos | Wedi’i hanfon fel | SPF | DKIM | DMARC | Sgôr Rspamd | Ateb |
|---|---|---|---|---|---|---|
| A | wedi’i llofnodi, o’r cyfeiriad IPv6 rhestredig | pass | pass | pass | 3.59 o 15 | derbyn |
| B | wedi’i llofnodi, yna’r manylion banc wedi’u newid | pass | fail | pass | 2.30 o 15 | 554 5.7.1 DKIM signature does not verify |
| C | heb ei llofnodi, o IPv4 | fail | none | reject | 5.00 o 15 | 554 5.7.1 SPF hard fail |
| D | wedi’i llofnodi ac yn gyfan, o IPv4 | fail | pass | pass | 2.30 o 15 | 554 5.7.1 SPF hard fail |
| E | heb ei llofnodi, o’r cyfeiriad IPv6 rhestredig | pass | none | pass | 3.80 o 15 | derbyn |
Edrych ar achos B. Anfoneb yw hi gyda’r cod didoli a’r rhif cyfrif wedi’u newid ar ôl iddi gael ei llofnodi. Twyll anfonebau, mewn geiriau eraill. Pasiodd SPF, oherwydd daeth o’r gweinydd cywir. Pasiodd DMARC, oherwydd pasiodd SPF ac roedd yn cyd-fynd â’r parth From:. Ar sail ei sgoriau rhoddodd Rspamd 2.30 allan o 15 iddi a byddai wedi’i dosbarthu. Yr unig beth a’i stopiodd oedd y gwrthodiad gorfodol ar y llofnod toredig. Mae DMARC ar ei ben ei hun yn gadael neges wedi’i hymyrryd â hi drwodd cyn belled â bod un o’r ddau wiriad yn goroesi, ac mae’n werth gwybod hynny cyn galw parth yn ddiogel am fod ei DMARC yn dweud reject.
Achos D yw’r gost, a dylid ei dweud yn blaen. Mae neges wedi’i llofnodi’n gywir, heb ei chyffwrdd, yn cael ei gwrthod oherwydd iddi ddod o weinydd nad yw yn y cofnod SPF. Dyna beth mae anfon ymlaen yn ei wneud: mae’r anfonwr ymlaen yn anfon dy neges ymlaen o’i gyfeiriad ei hun. Mae gwrthod ar SPF yn unig yn golygu bod post wedi’i anfon ymlaen o barthau gyda -all yn cael ei adlamu. Mae SRS ar yr anfonwr ymlaen yn ei drwsio, a byddai ymddiried yn DKIM dros SPF yn gwneud hefyd, ond rheol y tŷ yw rheol y tŷ, ac mae’r gost yn mynd ar bapur.
Y rhagosodiad sy’n ymddiried ym mhob rhwydwaith preifat
Yr ail osodiad sy’n gwneud dim byd yn dawel. Mae Rspamd yn hepgor SPF a rhai gwiriadau eraill ar gyfer cyfeiriadau y mae’n eu hystyried yn lleol, a dyma’r rhestr sy’n cael ei hanfon yn options.inc:
local_addrs = [192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12, fd00::/8, 169.254.0.0/16, fe80::/10];
Pob ystod breifat, y ddau deulu. Os yw dy MX yn eistedd y tu ôl i gydbwysydd llwyth, NAT neu ddirprwy ar gyfeiriad preifat, mae SPF yn cael ei hepgor yn dawel ar gyfer y cyfan. Yn y lab, sydd i gyd yn gyfeiriadau preifat, wnaeth SPF byth fethu nes i hyn gael ei newid.
Dyw’r ateb amlwg ddim yn gweithio. Mae gan Rspamd ddau gyfeiriadur ar gyfer gosodiadau lleol, ac mae ei FAQ yn esbonio’r gwahaniaeth: mae local.d yn ‘Merges with defaults. Collections and lists are combined’, tra bo override.d yn ‘Replaces defaults.’11 Mae rhestr gulach yn local.d/options.inc yn cael ei chyfuno â’r un a anfonwyd, sy’n golygu nad yw’n culhau dim. Rhaid iddi fynd yn override.d/options.inc:
local_addrs = [127.0.0.0/8, ::1];
a rspamadm configdump options yw sut rwyt ti’n gwirio beth gafodd Rspamd yn y diwedd mewn gwirionedd, yn hytrach na’r hyn rwyt ti’n meddwl i ti ei ysgrifennu.
Mae rhestru llwyd (greylisting) wedi’i ddiffodd yn yr adeilad hwn hefyd. Mae’n anfon gwrthodiad dros dro at anfonwyr anhysbys ac yn eu derbyn ar yr ailgynnig, sydd yn atal rhywfaint o sbam, ond mae rhestru llwyd Rspamd yn ateb cyn i SPF a DMARC gael dweud eu dweud, felly wrth brofi rwyt ti’n gweld gohiriad lle roeddet ti’n disgwyl dyfarniad.12 Dim ond gyda’r peth wedi’i ddiffodd y mae’r profion uchod yn golygu rhywbeth.
Dy adlamiadau dy hun, wedi’u gwrthod gan dy DMARC dy hun
Daeth y trap olaf i’r golwg pan wrthododd Stalwart yn y lab adlam gan y gweinydd hwn. Mae Postfix yn anfon adlamiadau gydag anfonwr amlen gwag a From: MAILER-DAEMON@mail.alpha.test. Heb anfonwr amlen, yr unig wiriad SPF sydd ar ôl yw ar yr enw a roddodd y gweinydd yn HELO, mail.alpha.test, nad oedd ganddo gofnod SPF. Doedd yr adlam ddim wedi’i lofnodi chwaith. Felly disgynnodd DMARC yn ôl i’r polisi ar gyfer alpha.test, dod o hyd i p=reject, a gwnaeth y gweinydd derbyn yn union yr hyn a ddywedodd y parth wrtho:
smtp.dmarc-fail … domain = "alpha.test", policy = "reject", result = DMARC check failed
  (dmarc.fail) { causedBy = Policy not aligned }
Roedd polisi’r parth ei hun yn taflu ei fethiannau dosbarthu ei hun i ffwrdd. Mae pob enw gwesteiwr MX yn cael ei gofnod SPF ei hun, sy’n ei drwsio:
mail IN TXT "v=spf1 a -all"
Chwe Gosodiad Sy’n Edrych yn Barod
Mae gan y trapiau uchod yr un siâp. Mae pob un ohonyn nhw’n osodiad sy’n edrych yn barod, yn cynhyrchu dim gwall, ac yn gwneud dim byd o gwbl.
| Edrych yn barod | Beth sy’n digwydd mewn gwirionedd | Wedi’i ganfod drwy |
|---|---|---|
smtp_tls_security_level = dane | testun clir lle bynnag nad oes TLSA wedi’i gyhoeddi | darllen postconf(5) |
| gwiriadau login-mismatch ar borth 25 | wedi’u hepgor, un rhybudd yn y log | anfon ffugiad |
local_addrs wedi’i gulhau yn local.d | wedi’i gyfuno â’r rhagosodiad, dim byd wedi’i gulhau | rspamadm configdump |
DMARC p=reject ar yr anfonwr | post wedi’i ymyrryd ag ef yn pasio os yw SPF yn pasio | achos B |
| adnewyddu certbot | allwedd newydd, TLSA yn peidio â chyfateb | darllen dogfennaeth certbot |
DMARC p=reject ar dy barth dy hun | dy adlamiadau dy hun yn cael eu gwrthod | adlam a wrthodwyd |
Mae dau ohonyn nhw yn y ddogfennaeth, os wyt ti’n darllen y paragraff cywir ar y dudalen gywir. Daeth y pedwar arall i’r golwg dim ond drwy anfon y neges yr oedd y rheol i fod i’w hatal ac edrych ar beth ddaeth yn ôl. Wnaeth darllen y ffurfweddiad yn ôl a chytuno ag ef ddim dod o hyd i’r un ohonyn nhw. Os wyt ti’n cymryd un arfer o’r cofnod hwn, cymer hwnnw, oherwydd mae modd copïo pob llinell yma i weinydd a hithau’n dal ddim yn gweithio.
Penderfyniad Rhywun Arall yw’r Rhagosodiadau
Mae pob gwrthodiad yn y cofnod hwn yn osodiad sydd wedi bod gan Postfix ers blynyddoedd. Mae hyd yn oed DANE, y peth mwyaf newydd yma, wedi bod ynddo ers 2.11.13 Does dim ohono’n newydd, does dim ohono’n ddrud, a’r un feddalwedd rydd ag erioed yw’r gweinydd oddi tano. Tudalen o ffurfweddiad a phrynhawn o brofi yw’r bwlch rhwng gweinydd post sy’n gadael anfoneb wedi’i newid drwodd ac un sy’n ei gwrthod wrth DATA.
Felly pam mae cyn lleied o’r rhyngrwyd yn rhedeg fel hyn? Am mai’r rhagosodiadau sy’n penderfynu, a chafodd y rhagosodiadau eu gosod i wneud yn siŵr bod post yn mynd drwodd ar ryngrwyd lle roedd TLS yn eithriad. Roedden nhw’n benderfyniad rhesymol bryd hynny. Gad lonydd iddyn nhw nawr ac rwyt ti wedi trosglwyddo dy benderfyniadau diogelwch i ddewis a wnaeth rhywun yn 2002, ar gyfer rhwydwaith nad yw’n bodoli mwyach, am bost nad oedd yn eiddo i ti.
Mae rhedeg gweinydd post yn benderfyniad i fod yn gyfrifol am yr hyn sy’n mynd drwyddo. Y gosodiadau hynny yw’r penderfyniad wedi’i ysgrifennu. Y rhagosodiadau yw’r hyn rwyt ti’n ei gael pan na wnaeth neb ef.
postconf(5): smtpd_tls_security_level — y lefel
encrypt: ‘According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server.’ ↩︎postconf(5): smtp_tls_security_level — y lefel
dane: ‘When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.’ ↩︎Postfix TLS_README: Opportunistic TLS — ‘The SMTP transaction is encrypted if the STARTTLS ESMTP feature is supported by the server. Otherwise, messages are sent in the clear.’ ↩︎
postfix-tlspol on GitHub — gweinydd polisi MTA-STS a DANE ar gyfer Postfix, dan drwydded MIT: ‘Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.’ Defnyddiwyd fersiwn 1.14.4 yma. ↩︎
Postfix source, src/dns/dns_lookup.c — ‘Automatically turns on the RES_TRUSTAD flag on systems that support this flag’, a’r cod sy’n gwneud hynny pan ofynnir am wirio DNSSEC. ↩︎
RFC 7672 §3.1.1 — diogelwch SMTP drwy DANE TLS manteisgar. Cofnodion TLSA ar gyfer gweinyddion SMTP: ‘should, in most cases, be “DANE-EE(3) SPKI(1) SHA2-256(1)” records’. ↩︎
Certbot user guide, command-line options —
--reuse-key: ‘When renewing, use the same private key as the existing certificate. (default: False)’, ac o dan--no-reuse-key: ‘Not reusing private keys is the default behavior of Certbot.’ ↩︎postconf(5): reject_known_sender_login_mismatch — ‘to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter’. ↩︎
postconf(5): reject_unknown_sender_domain — yn gwrthod pan fydd gan barth MAIL FROM ‘no DNS MX and no DNS A record’, neu MX diffygiol. ↩︎
postconf(5): unknown_address_reject_code — rhagosodiad 450: ‘Do not change this unless you have a complete understanding of RFC 5321.’ ↩︎
Rspamd FAQ: the difference between local.d and override.d — local.d ‘Merges with defaults. Collections and lists are combined’; override.d ‘Replaces defaults. Entire sections are overwritten.’ ↩︎
Rspamd greylisting module — ‘The greylisting module triggers a soft reject action, which is intended to be interpreted by the MTA as a temporary rejection’. ↩︎
Postfix TLS_README: DANE — ‘Postfix ≥ 2.11 supports the new dane and dane-only security levels’. ↩︎