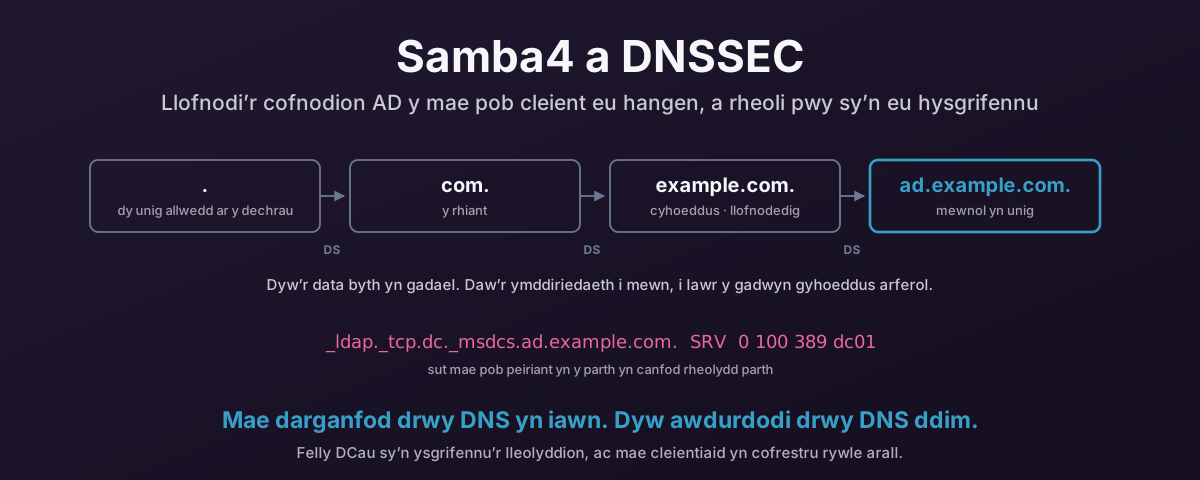
Mae pob peiriant mewn parth Active Directory yn dod o hyd i’w reolydd parth drwy ofyn i’r DNS. Nid o restr wedi’i ffurfweddu. Mae’n gofyn am gofnod SRV, ac mae’n mynd i ble bynnag mae’r ateb yn ei anfon. Mae hynny’n gwneud llond llaw o gofnodion o dan _msdcs y peth pwysicaf yn y gylchfa o ran diogelwch, ac yn codi dau gwestiwn sy’n haeddu ateb iawn: sut wyt ti’n eu llofnodi, a phwy sy’n cael eu hysgrifennu. Anaml y gofynnir yr un ohonyn nhw, ac mae’r ddau’n cael eu hateb yn wael yn ddiofyn.
Mae’r cofnod hwn yn ateb y ddau ar gyfer rheolydd parth Samba4. BIND gyda dlz_bind9 yn gweini’r cyfeiriadur, llofnodi mewnlin, cynradd cudd nad yw’r un cleient byth yn ei gyrraedd, dirprwyaeth y tu mewn i gylchfa gyhoeddus fel bod y gadwyn ymddiriedaeth yn rhedeg i’r gwraidd, a diweddariadau deinamig cleientiaid wedi’u cadw ymhell oddi wrth y lleolyddion.
Ond dim ond os wyt ti’n gwybod beth mae’n ei ddiogelu y mae llofnodi’n werth unrhyw beth, ac mae hynny’n golygu dechrau un lefel yn is: sut mae enw’n cael ei ddatrys o gwbl. Felly’r traean cyntaf o hyn yw’r daith i lawr o’r gwraidd. Os wyt ti’n gwybod hynny’n barod, neidia i ddau backend DNS Samba.
Mae Datryswr yn Dechrau heb Wybod Fawr Ddim
Mae’n werth bod yn glir faint mor ychydig y mae datryswr yn cael ei eni ag ef, oherwydd mae popeth arall yn y cofnod hwn yn deillio o hynny.
Mae datryswr ailadroddus newydd ei osod yn gwybod dau beth. Mae’n gwybod cyfeiriadau’r gweinyddion gwraidd: ffeil awgrymiadau, tri ar ddeg o enwau o a.root-servers.net i m.root-servers.net, wedi’u gweini drwy anycast o lawer iawn mwy na thri ar ddeg o enghreifftiau. Ac, os yw’n gwirio, mae’n gwybod un allwedd gyhoeddus: allwedd y gwraidd.
Dyna’r cyfan o’r ffurfweddiad sydd wedi’i gynnwys. Mae pob ffaith arall y bydd yn ei gweini byth, pa weinyddion sy’n awdurdodol ar gyfer uk, ble mae dy barth yn byw, pa gyfeiriad sydd gan dy weinydd post, yn cael ei dysgu wrth redeg drwy ofyn, ac yna’n cael ei chadw yn y storfa nes i’w TTL ddod i ben.
Mae hwn yn gynllun da. Does dim rhaid i neb ddosbarthu rhestr o weinyddion enwau’r rhyngrwyd, a does dim rhaid i unrhyw barti canolog gymeradwyo newid i dy gylchfa. Ond mae iddo ganlyniad, a dyna destun gweddill y cofnod hwn: mae datryswr yn credu’r hyn a ddywedir wrtho, gan ba weinydd bynnag y cyfeiriodd yr ateb blaenorol ef ato. Tyn y llofnodion i ffwrdd ac mae’r strwythur cyfan yn gadwyn o honiadau, pob un wedi’i ddilysu dim ond gan y ffaith iddo gyrraedd o’r cyfeiriad a enwodd yr ateb diwethaf. Mae hynny’n llawer o bwysau i’w hongian ar gyfeiriad dychwelyd.
Y Daith i Lawr y Goeden
Nid un cwestiwn yw chwiliad. Cyfres o gyfeiriadau i lawr y goeden enwau ydyw, ac mae pob cam yn ymholiad ar wahân i weinydd gwahanol.
Dyweder bod cleient eisiau dc01.ad.example.co.uk. Dyma mae datryswr â storfa wag yn ei wneud:
- Gofyn i weinydd gwraidd. Dyw’r gwraidd ddim yn gwybod yr ateb a dyw e ddim yn esgus ei fod. Mae’n dychwelyd cyfeiriad: adran ateb wag, ac yn yr adran awdurdod y cofnodion
NSar gyferuk, gyda chyfeiriadau’r gweinyddion enwau hynny fel glud yn yr adran ychwanegol. - Gofyn i weinydd
uk. Cyfeiriad arall, y tro hwn at y gweinyddion enwau ar gyferexample.co.uk. - Gofyn i weinydd
example.co.uk. Os ywad.example.co.ukwedi’i ddirprwyo, ac yn y cynllun yn nes ymlaen yn y cofnod hwn mae e, un cyfeiriad arall. - Gofyn i weinydd
ad.example.co.uk. Mae hwn yn awdurdodol ar gyfer yr enw, felly mae’n ateb gyda’r cofnodAac yn gosod y did AA (ateb awdurdodol).
Mae tri pheth am y daith honno’n bwysig yn nes ymlaen.
Y cyfeiriad yw’r ddirprwyaeth. Dyw rhiant cylchfa ddim yn dal ei chynnwys. Mae’n dal cofnodion NS sy’n dweud ‘gofyn draw fan’na’, ac, unwaith y daw llofnodi i’r darlun, cofnod DS sy’n dweud ‘a dyma olion bysedd yr allwedd y dylet ti ei disgwyl pan fyddi di’n gwneud’. Dirprwyo yw’r unig fecanwaith strwythurol sydd gan DNS, a dyna’r peth y byddi di’n ei ddefnyddio i gadw cylchfa fewnol yn fewnol.
Mae bron y cyfan o hyn yn y storfa. Mae gan gyfeiriadau’r gwraidd a’r TLD TTL hir, felly mae datryswr cynnes yn neidio’n syth i gam tri neu bedwar. Dyna pam mae storfa datryswr yn werth ymosod arni: gwenwyna un cofnod ac rwyt ti wedi ailgyfeirio popeth oddi tano am hyd y TTL a ddewisaist ti.
Dyw’r enw llawn ddim yn cael ei anfon at bob gweinydd. O dan leihau QNAME, mae datryswr yn gofyn i’r gwraidd am uk yn unig, nid am dc01.ad.example.co.uk. Mae’n werth gwybod hynny os ei di byth i chwilio am dy enwau mewnol mewn log ymholiadau i fyny’r afon. Ddylen nhw ddim bod yno.
Stub, Ailadroddus, Awdurdodol
Tri gair sy’n cael eu defnyddio fel petaen nhw’n gyfnewidiol, ac sy’n golygu swyddi go wahanol. Mae’r gwahaniaeth yn cario pwysau yn hanner Active Directory y cofnod hwn, felly mae’n werth ei hoelio.
| Beth mae’n ei wneud | Cerdded y goeden? | Dal data cylchfa? | |
|---|---|---|---|
| Datryswr stub | Y llyfrgell neu’r gwasanaeth lleol y mae dy raglenni’n ei alw. Yn gofyn i un gweinydd wedi’i ffurfweddu ac yn derbyn yr ateb. | Na | Na |
| Anfonwr | Yn trosglwyddo ymholiadau i ddatryswr arall, yn cadw’r atebion yn y storfa. | Na | Na |
| Datryswr ailadroddus | Yn gwneud y daith uchod, yn cadw pob cam yn y storfa, ac yn gallu gwirio llofnodion. | Ydy | Na |
| Gweinydd awdurdodol | Yn ateb ar gyfer y cylchfeydd a roddwyd iddo, a’r rheini’n unig. Yn dweud ‘dw i ddim yn gwybod’ am bopeth arall. | Na | Ydy |
Y llinell olaf yw’r un bwysig. Does gan weinydd awdurdodol ddim busnes gwneud ailadrodd, a does gan ddatryswr ailadroddus ddim busnes bod yn awdurdodol. Drwy eu cyfuno rwyt ti’n cael peiriant a fydd yn derbyn cwestiynau mympwyol gan gleientiaid ac yn dal data y mae’r cleientiaid hynny’n dibynnu arno. Dyna’n union y peiriant nad wyt ti eisiau i dy reolydd parth fod.
Ar ben-desg Linux modern mae haen arall sy’n werth bod yn ymwybodol ohoni. Mae systemd-resolved yn rhedeg gwrandäwr stub ar y cyfeiriad loopback ac yn ysgrifennu resolv.conf sy’n pwyntio ato’i hun, gydag options edns0 trust-ad. Y trust-ad yw’r un i sylwi arno: mae’n dweud wrth y stub am gredu’r did AD (data wedi’i ddilysu) mewn atebion gan y gweinydd hwnnw. Dyw’r did AD ddim yn profi dim ar ei ben ei hun. Honiad y datryswr i fyny’r afon ydyw mai ef a wiriodd. Mae ymddiried ynddo’n rhesymol pan mai ti biau’r datryswr i fyny’r afon a bod y naid ato’n ddibynadwy, ac yn ddiystyr fel arall.
Sut Mae Gwasanaethau’n Cael eu Canfod Go Iawn
Mae cofnod A yn ateb un cwestiwn: pa gyfeiriad sydd gan yr enw hwn. Dyw e’n dweud dim am ba borth mae’r gwasanaeth arno, pa un o sawl gweinydd i’w ffafrio, na beth i’w wneud pan fydd y cyntaf i lawr.
Mae cofnodion SRV yn ateb y tri. O RFC 2782, dyma’r siâp:
_service._proto.name. TTL IN SRV priority weight port target
Mae pob maes yn ennill ei le:
- Y rhagddodiaid tanlinell sy’n cadw labeli’r gwasanaethau mewn gofod enwau eu hunain. All
_tcpbyth wrthdaro â gwesteiwr o’r enwtcp, oherwydd chaiff enw gwesteiwr ddim dechrau â thanlinell. - Blaenoriaeth yw trefn y methu drosodd: mae’r isaf yn cael ei drio gyntaf. Dim ond pan fydd popeth oddi tanynt yn anghyraeddadwy y defnyddir gweinyddion â rhif blaenoriaeth uwch.
- Pwysau sy’n rhannu’r llwyth o fewn un flaenoriaeth. Mae pâr ar bwysau 100 a phwysau 300 yn cael tua chwarter a thri chwarter o’r cleientiaid. Tynnu cyfrannol yw e, nid round-robin.
- Porth sy’n rhyddhau’r gwasanaeth o rif adnabyddus, a dyna sut mae cleient yn dod o hyd i weinydd LDAP ar 3268 heb i neb ei godio’n galed.
- Targed sy’n gorfod bod yn enw â chofnodion
AneuAAAA. Mae RFC 2782 yn glir bod rhaid iddo beidio â bod yn CNAME, a bod targed unigol o.yn golygu ‘dyw’r gwasanaeth hwn yn fwriadol ddim yn cael ei gynnig yma’. Mae hynny’n beth defnyddiol i’w gyhoeddi’n fwriadol.
Dyma sy’n gwneud parth yn rhywbeth y gellir ei leoli yn hytrach na’i ffurfweddu. Does gan beiriant sydd wedi ymuno â’r parth ddim rhestr o dy reolyddion parth. Mae ganddo enw parth, ac mae’n gofyn.
Yr Enwau Mae Active Directory yn eu Cyhoeddi
O safbwynt cleient, set o gofnodion SRV yw parth AD yn bennaf. Y goeden o dan _msdcs yw’r rhan ddiddorol, oherwydd dyna sut mae cleientiaid yn gwahaniaethu rhwng ‘gweinydd LDAP’, ‘rheolydd parth ar gyfer y parth hwn’ a ‘chatalog byd-eang ar gyfer y goedwig hon’:
| Enw | Beth sy’n gofyn amdano |
|---|---|
_ldap._tcp.<domain> | Unrhyw beth sydd eisiau LDAP yn y parth |
_ldap._tcp.dc._msdcs.<domain> | Lleoli rheolydd parth: yr un mawr |
_ldap._tcp.pdc._msdcs.<domain> | Yr efelychydd PDC yn benodol |
_ldap._tcp.gc._msdcs.<forest> | Catalog byd-eang |
_kerberos._tcp.<domain>, _kerberos._udp.<domain> | Lleoli’r KDC, cyn bod unrhyw docyn yn bodoli |
_kpasswd._tcp.<domain>, _kpasswd._udp.<domain> | Newid cyfrineiriau |
_ldap._tcp.<site>._sites.dc._msdcs.<domain> | Lleoli yn ôl safle: canfod DC sy’n agos |
Edrych beth yw pwrpas y rhestr honno. All dilysu Kerberos ddim dechrau nes bod y cleient wedi dod o hyd i KDC, ac mae’n dod o hyd i’r KDC drwy’r DNS. Mae lleoli yn ôl safle’n golygu bod yr ateb hefyd yn penderfynu yn erbyn pa ganolfan ddata y mae cleient yn dilysu.
Yr Un Syniad, wedi’i Foderneiddio
Mae gan SRV olynydd sy’n werth gwybod amdano. Mae cofnodion SVCB a HTTPS (RFC 9460) yn cyffredinoli’r patrwm: paramedrau gwasanaeth yn y DNS, gan gynnwys ALPN, porth ac awgrymiadau cyfeiriad, mewn un cofnod. Dyna sut mae porwr yn dysgu mynd yn syth i HTTP/3 heb ailgyfeiriad. Mae’r cofnod HTTPS eisoes wedi’i ddefnyddio’n eang. Mae’r mecanwaith yr un fath o ran ysbryd â SRV: mae’r DNS yn dweud wrth y cleient sut i gyrraedd y gwasanaeth. Sy’n golygu bod y ddadl yn yr adran nesaf yn berthnasol iddo gymaint bob tamaid.
Mae Popeth ar ôl y Chwiliad yn Ymddiried yn y Chwiliad
Dyma’r colyn, a dyma’r rheswm bod gan gofnod DNS adran ddiogelwch yn hytrach na’r ffordd arall.
Mae peiriant sydd wedi ymuno â’r parth yn cychwyn ac yn gofyn ble mae rheolydd parth. Mae’n cael enw a phorth. Mae’n cysylltu yno, a wedyn mae’n dechrau gwneud yr holl bethau rydyn ni fel arfer yn eu hystyried yn haen ddiogelwch: Kerberos, llofnodi LDAP, rhwymo sianel, gwirio tystysgrifau.
Felly beth sy’n digwydd os oedd yr ateb yn gelwydd?
Mae bod yn deg am hyn yn bwysig, oherwydd nid ‘trychineb ar unwaith’ yw’r ateb. Cafodd Kerberos ei gynllunio gyda dilysu dwyffordd yn union fel nad yw cleient ar drugaredd ei chwiliad enw: all gwesteiwr na all gynhyrchu tocyn gwasanaeth ar gyfer yr enw y gofynnodd y cleient amdano ddim cwblhau’r cyfnewid. Cael ateb SRV sy’n pwyntio at beiriant heb allwedd yn y parth, ac i gleient wedi’i ffurfweddu’n llym, mae’n methu.
Mae’r niwed realistig yn fwy cynnil, ac mae’r cyfan yn y bylchau o gwmpas hynny:
- Israddio. Mae cleient sy’n syrthio’n ôl i NTLM pan nad yw Kerberos yn gweithio newydd gael ei roi i bwy bynnag a atebodd.
- Trosglwyddo a gorfodi. Does dim rhaid i’r ymosodwr fod y DC. Mae bod yr enw y mae cleient yn cysylltu ag ef yn ddigon i ddechrau trosglwyddo’r dilysu hwnnw i rywle lle mae’n ddefnyddiol.
- Gwrthod gwasanaeth sy’n edrych fel nam. Pwyntia
_ldap._tcp.dc._msdcsat rywbeth nad yw’n ateb ac mae’r parth wedi torri’n ysbeidiol mewn ffordd nad oes neb yn ei hadnabod fel DNS am amser go hir. - Popeth heb ddilysu dwyffordd o gwbl. Cydamseru amser, syslog, monitro, asiantau gwneud copïau wrth gefn, y peth HTTP mewnol hwnnw gyda
verify=False. Mae gan ddigon o ystadau fwy o’r rhain nag yr hoffen nhw ei gyfaddef.
Yr egwyddor gyffredinol yw’r un sy’n werth ei chofio: mecanwaith darganfod yw DNS, nid mecanwaith awdurdodi. Mae’n gwbl resymol dod o hyd i wasanaeth yn ôl ei enw. Dyw hi ddim yn rhesymol rhoi dim ar sail enw, a nifer y systemau sy’n gwneud hynny’n dawel bach, rhestrau caniatáu ar sail PTR, ACLau ar sail enw gwesteiwr, ‘mae ar y rhwydwaith mewnol felly mae’n rhaid mai ni biau fe’, yw’r arwyneb ymosod go iawn.
Beth Mae DNSSEC yn ei Drwsio, a Beth Nad yw’n ei Drwsio
Mae DNSSEC yn bodoli i ateb un cwestiwn: a ddaeth yr ateb hwn go iawn o’r gylchfa sy’n berchen ar yr enw, heb ei newid?
Mae’n gweithio (RFC 4033 a’r ddau sy’n ei ddilyn) drwy lofnodi, a thrwy gadwyno’r llofnodion i rywbeth rwyt ti eisoes yn ymddiried ynddo:
- Mae gan bob RRset mewn cylchfa wedi’i llofnodi
RRSIG: llofnod dros y set honno. - Mae allweddi cyhoeddus y gylchfa’n cael eu cyhoeddi fel
DNSKEY. - Mae’r gylchfa riant yn cyhoeddi cofnod
DS: stwnsh o allwedd y plentyn. - Mae’r
DShwnnw ei hun wedi’i lofnodi gan y rhiant, y mae ei allwedd wedi’i stwnsio ynDSei riant yntau, yr holl ffordd i fyny i’r gwraidd. Ac allwedd y gwraidd yw’r un peth roedd dy ddatryswr yn ei wybod pan gafodd ei eni.
Mae gwadu’n cael ei lofnodi hefyd, sy’n hawdd ei anwybyddu ac yn bwysicach nag y mae’n swnio. Hebddo, mae ‘does dim enw o’r fath’ yn ateb heb ei ddilysu y gall ymosodwr ei ffugio i wneud i rywbeth ddiflannu. Mae NSEC a NSEC3 yn rhoi ‘does dim yn bodoli rhwng y ddau enw hyn’ sydd wedi’i ddilysu.
Mae hwnnw’n drwsiad go iawn i broblem go iawn. Dyw gwenwyno storfa ddim yn ddamcaniaethol: gwnaeth ymosodiad Kaminsky ffugio oddi ar y llwybr yn ddigon rhad i orfodi clytio brys ar draws y rhyngrwyd gyfan, ac mae’r mesurau lliniaru a ddilynodd, hapio porth ffynhonnell a chymysgu priflythrennau 0x20, i gyd yn ymdrechion i wneud dyfalu’n anoddach, nid i wneud atebion yn wiriadwy. Mae gwaith sianel ochr ers hynny wedi naddu arnyn nhw dro ar ôl tro. Llofnodion yw’r unig beth yn y rhestr honno sy’n newid y gêm yn hytrach na chodi’r pris.
Nawr y cyfyngiadau go iawn, oherwydd mae DNSSEC yn cael ei orwerthu i’r ddau gyfeiriad.
Nid cyfrinachedd yw e. Dilysu ag allwedd gyhoeddus yw llofnodi; mae pob ymholiad ac ateb yn dal mewn testun clir ar y wifren. Preifatrwydd ar naid y cleient yw DoT, DoH neu DoQ, ac mae’r rheini’n fecanwaith gwahanol sy’n datrys problem wahanol. Mae amgryptio’r naid at ddatryswr nad yw’n gwirio yn prynu sgwrs breifat i ti â rhywbeth y gellir dal i ddweud celwydd wrtho.
Dyw e ddim yn gwirio ystyr, dim ond tarddiad. Mae DNSSEC yn profi mai perchennog y gylchfa a gyhoeddodd hyn. Os yw’r cofnod yn anghywir, neu’n faleisus, neu wedi’i ysgrifennu gan rywun y caniataodd y gylchfa yn annoeth iddo ei ysgrifennu, mae’r llofnod yn cael ei roi ar hynny yr un mor ffyddlon. Dyw llofnodi cylchfa y gall peiriannau nad oes modd ymddiried ynddyn nhw ei hysgrifennu ddim yn gwneud y cynnwys yn ddibynadwy. Mae’n dilysu’r celwydd. Cofia’r frawddeg honno; canlyniad iddi, i bob pwrpas, yw traean olaf y cofnod hwn.
Dim ond os oes rhywun yn gwirio y mae’n helpu. Os nad yw dy ddatryswr yn gwirio, addurn yw’r llofnodion ar y cylchfeydd rwyt ti’n eu holi. Ac os yw’r gwirio’n digwydd mewn datryswr ar draws y rhwydwaith o’r cleient, mae’r cleient yn ymddiried yn y did AD a’r llwybr: gweler trust-ad uchod.
Ac mae angen ei weithredu. Nid ateb diraddiedig yw llofnod sydd wedi dod i ben, SERVFAIL ydyw: mae’r enw’n mynd yn dywyll. Mae DS yn y rhiant nad yw bellach yn cyfateb i allwedd y plentyn yn gwneud yr un peth. Dyna’r gost go iawn, ac fel y cyfryw mae’r awtomeiddio yn yr adrannau nesaf yn bwysicach na’r llofnodi cychwynnol.
Pam na Ellir Llofnodi TLD Mewnol Wedi’i Ddyfeisio
Dyma lle mae penderfyniadau enwi a wnaed flynyddoedd yn ôl yn dod yn ôl gyda bil, ac mae’n werth ei egluro’n llawn oherwydd dyma’r rheswm bod cynllun y cofnod hwn yn defnyddio parth go iawn, sy’n eiddo i ti, ar gyfer enwau mewnol.
Edrych eto ar sut mae’r gadwyn yn cael ei hadeiladu: mae allwedd cylchfa’n cael ei thystio gan gofnod DS yn ei rhiant. Felly dim ond os oes gan gylchfa fewnol riant sy’n fodlon ac yn gallu cyhoeddi DS ar ei chyfer y gall datryswr sy’n gwirio ei dilysu.
Does gan ad.corp.local ddim rhiant o’r fath. Na .lan, .home, nac unrhyw beth arall a ddyfeisiwyd ar y diwrnod y crëwyd y parth:
- Mae
.localwedi’i neilltuo ar gyfer mDNS. Dyw ei ddefnyddio ar gyfer DNS unicast ddim yn ddim ond heb ei lofnodi, mae’n wrthdrawiad wedi’i ddogfennu â’r ffordd y mae gan bob system weithredu yn yr adeilad hawl i ymddwyn. Mae’n cael ei adran ei hun isod, oherwydd mae mewn cynghrair wahanol i’r tri arall. - Llinynnau heb eu cofrestru yw
.lan,.corp,.home. Does dim rhiant i ddalDS, a chafodd y fersiynau y gwnaed cais amdanyn nhw eu dal yn ôl rhag dirprwyo oherwydd y llanast gwrthdaro enwau mewn ystadau preifat. - Mae
home.arpawedi’i neilltuo’n iawn ar gyfer rhwydweithiau cartref, sy’n swnio’n ddelfrydol, ond mae ei ddirprwyaeth yn fwriadol ansicr. Does dim llwybr wedi’i lofnodi i lawr ato, yn ôl y cynllun. - Mae
.internalwedi’i neilltuo gan ICANN ar gyfer yr union ddefnydd hwn, ac mae’n datrys problem y gwrthdaro. Dyw e ddim yn datrys hon: dim dirprwyaeth, dimDS, felly dim cadwyn.
Dy ddewisiadau gyda chylchfa fewnol heb gadwyn yw ei gadael heb ei llofnodi, neu ffurfweddu angor ymddiriedaeth lleol ar bob datryswr sy’n gwirio yn yr ystad a dod yn wraidd dy ynys breifat dy hun: allwedd y mae’n rhaid i ti nawr ei dosbarthu, ei monitro a’i rholio â llaw, ar bob datryswr, am byth, gyda SERVFAIL ar draws y parth cyfan fel y modd methu.
Mae ateb llawer haws, ac mae am ddim: gwna’r gylchfa fewnol yn ddirprwyaeth y tu mewn i gylchfa gyhoeddus rwyt ti eisoes yn berchen arni ac eisoes yn ei llofnodi. ad.example.com, wedi’i ddirprwyo o example.com. Mae’r DS yn mynd yn y rhiant cyhoeddus. Yna mae pob datryswr sy’n gwirio yn yr ystad yn dilysu enwau mewnol â’r angor ymddiriedaeth sydd ganddo’n barod, a dwyt ti’n dosbarthu dim.
Mae’r cynnwys yn aros y tu mewn. Dim ond yr ymddiriedaeth sy’n dod o’r tu allan. Y gwahaniaeth hwnnw yw’r cynllun yng ngweddill y cofnod hwn.
Nid Mater o Arddull yw .local
Mae un o’r pedwar hynny’n haeddu ei adran ei hun, oherwydd dyna’r un mae pobl yn ei amddiffyn, ac oherwydd mae’r amddiffyniad bob amser yr un fath: mae’n gweithio, rydyn ni wedi’i ddefnyddio ers blynyddoedd, beth yw’r broblem.
Y broblem yw nad llinyn heb ei gofrestru y gallai rhywun ei werthu ryw ddiwrnod yw .local. Mae’n ofod enwau sydd â pherchennog ac ymddygiad diffiniedig yn barod, a dyw’r ymddygiad ddim yn ‘gofyn i’r gweinydd DNS’. Dyw RFC 6762 §3 ddim yn dyner am hyn:
Any DNS query for a name ending with “.local.” MUST be sent to the mDNS IPv4 link-local multicast address 224.0.0.251 (or its IPv6 equivalent FF02::FB).
Darllen beth mae’r MUST hwnnw’n ei reoli mewn gwirionedd. Nid honiad am bwy sy’n berchen ar y llinyn yw e. Cyfarwyddyd ydyw am ble mae’r ymholiad yn mynd, a grŵp amlddarlledu ar y ddolen leol yw’r ateb, nid dy reolydd parth. Mae’r un adran yn dweud bod enwau o dan .local yn ‘meaningful only on the link where they originate’, sef cyfwerth DNS cyfeiriad 169.254.
Felly fydd cleient sy’n dilyn y fanyleb yn gywir byth yn gofyn i dy weinydd DNS am enw .local. Mae’n gweiddi ar y wifren ac yn derbyn beth bynnag sy’n ateb.
Mae hynny’n cynhyrchu set o fethiannau â blas penodol iawn:
- Mae datrys yn dibynnu ar y cleient, nid ar dy DNS. Mae macOS yn datrys
.localdrwy Bonjour ac wedi gwneud erioed; maesystemd-resolvedyn llwybro’r parthlocali mDNS yn ddiofyn; mae Windows wedi gwneud mDNS ers Windows 10. Tri stac, tair set o reolau, a dyw’r un ohonyn nhw’n edrych ar dy ffeil gylchfa. - Mae’n stopio wrth y llwybrydd cyntaf. Mae mDNS yn gyswllt-lleol yn ôl ei gynllun. Dyw enw sy’n datrys wrth ddesg ar yr un VLAN ddim yn datrys o lawr arall, safle arall, neu’r VPN. Dyna’r tocyn ‘yn gweithio yn y swyddfa, yn torri gartref’ sy’n cael ei gau fel ‘problem rhwydwaith’ bedair gwaith cyn i rywun ddarllen y fanyleb.
- Mae’r ymddygiad yn newid oddi tanat ti. Mae p’un a yw peiriant penodol yn trio amlddarlledu’n gyntaf, unicast yn gyntaf, neu’r ddau ochr yn ochr yn dibynnu ar y stac datrys a’i fersiwn. Ystadau a redodd ar
.local‘yn iawn am flynyddoedd’ yw ystadau lle nad yw diweddariad distro wedi newid y drefn eto, fel arfer. - Dyw’r dystiolaeth ddim lle rwyt ti’n chwilio amdani. Dyw log ymholiadau’r DC yn dangos dim, oherwydd ni chyrhaeddodd dim. Mae pobl yn treulio dyddiau ar y gweinydd, a wnaeth yr ymholiad byth adael y cleient.
- Ac all e ddim cael ei lofnodi, sef pwynt yr adran hon. Dim rhiant, dim
DS, dim cadwyn, dim ffordd i gyhoeddi un.
Nawr rho hynny o dan barth Active Directory. Mae’r realm yn deillio o enw’r parth. Mae prif endidau’r gwasanaethau’n deillio o’r realm. Mae’r lleolyddion _msdcs, y cofnodion y mae’r cofnod hwn i gyd yn sôn amdanyn nhw, yn eistedd o dan ôl-ddodiad y mae’n ofynnol i gleient cydymffurfiol ei ddatrys drwy weiddi ar y segment lleol. Rwyt ti’n adeiladu Kerberos ar ben gofod enwau y mae hanner dy ystad yn ei ddatrys â phrotocol a gynlluniwyd i ddod o hyd i argraffwyr.
Ac mae’r ffordd allan yn ddrud, a dyna sy’n gwneud y penderfyniad gwreiddiol yn werth bod yn ddiemosiwn amdano. Does dim ailenwi yn y fan a’r lle ar Samba. Y llwybr sydd wedi’i ddogfennu yw samba-tool domain backup rename ac yna adfer: rwyt ti’n cymryd copi o’r gronfa ddata wedi’i ailenwi, yn hadu DC newydd ohono, ac yn ychwanegu pob DC arall eto o’r dechrau, heb ganiatáu gorgyffwrdd rhwng DCau’r hen enw a DCau’r enw newydd. Nid rendom Windows yw e, sydd o leiaf yn cerdded y DCau un ar y tro. Ailadeiladu yw e, gydag enw neisiach.
Felly’r crynodeb gonest. Dyw .local ar gyfer parth unicast ddim yn ddewis personol, yn gonfensiwn, nac yn ddarn diniwed o etifeddiaeth. Mae’n wrthdaro wedi’i ddogfennu â phrotocol sy’n dod wedi’i alluogi ar bob system weithredu yn yr adeilad, ac mae’r bil yn cyrraedd flynyddoedd yn ddiweddarach fel methiannau datrys ysbeidiol nad oes modd eu hatgynhyrchu, ac, pan fyddi di’n penderfynu llofnodi’r gylchfa o’r diwedd, fel ailadeiladu’r parth.
Yr Un Camgymeriad, mewn Het Wahanol
Tra ein bod ni yma: porth 5353.
Mae mDNS yn gwrando ar UDP 5353, a dyw e ddim yn borth sbâr sy’n digwydd bod yn rhydd. Mae rhoi gwasanaeth DNS unicast arferol arno, neu bwyntio datryswyr at :5353 am fod 53 yn brysur neu angen root, yn gwneud yr un niwed o’r cyfeiriad arall: mae pob peiriant sy’n deall mDNS ar y segment hwnnw nawr yn siarad â dy wasanaeth enwau, ac mae dy wasanaeth enwau nawr yn derbyn darganfod gwasanaethau amlddarlledu na fwriadwyd erioed iddo’i ateb. Dau hanner un gofod enwau yw’r enw a’r porth, ac mae’r ddau’n perthyn i rywun arall yn barod.
.local ar 53, neu DNS unicast ar 5353. Yr un camddealltwriaeth, yr un dosbarth o fethiant ysbeidiol, yr un wythnosau o amser rhywun arall.
A Bydd yn Onest am Beth Mae Hynny’n ei Ddweud Wrthot Ti
Roedd Microsoft yn argymell .local yng nghyfnod Small Business Server, a dyna pam mae cymaint o ystadau’n dal i’w gario, a rhoddodd y gorau i’w argymell amser maith yn ôl. Anlwc yw etifeddu parth .local. Wnaeth y rhan fwyaf o bobl sy’n darllen hwn ac sydd ag un ddim ei ddewis, a chynllun mudo yw’r adran uchod yn hytrach na chyhuddiad.
Mae ei ddefnyddio o’r newydd yn fater cwbl wahanol, a dw i’n mynd i fod yn blwmp ac yn blaen am hynny, oherwydd dyw meddalu hyn ddim wedi helpu neb.
Dyw unrhyw un sy’n defnyddio .local ar gyfer Active Directory neu ar gyfer DNS unicast safonol, neu sy’n rhoi gwasanaeth DNS ar borth 5353, ddim yn weithiwr TG proffesiynol. Efallai fod ganddyn nhw’r teitl swydd. Dydyn nhw ddim yn gwneud y swydd. Mae RFC 6762 wedi’i gyhoeddi ers 2013, gellir ei ddarllen mewn ugain munud, ac mae’r frawddeg sy’n setlo’r cwestiwn cyfan yn adran 3. Dyw adeiladu gwasanaeth enwau cwmni ar ofod enwau y mae’r fanyleb yn ei neilltuo ar gyfer amlddarlledu cyswllt-lleol ddim yn benderfyniad peirianyddol y gellir ei amddiffyn. Rhywun yn dyfalu ydyw, yn yr un rhan o’r stac lle mae dyfalu’n cynhyrchu methiannau na all neb eu hatgynhyrchu ac y mae pawb yn eu beio ar y rhwydwaith.
Dylen nhw gael eu tynnu o dy adran TG. Nid eu symud i’r ochr, nid rhoi DNS iddyn nhw ofalu amdano dan oruchwyliaeth. Eu tynnu o’r swyddogaeth. Mae’r rôl yn bodoli i wybod pa becyn sy’n mynd i ble ac ar awdurdod pwy. Dyw rhywun sydd heb ddarllen y ddogfen sy’n llywodraethu’r gofod enwau a ddewison nhw ar gyfer pob peiriant yn yr adeilad ddim yn cyflawni’r rôl honno, ac mae eu cadw ynddi’n golygu y bydd y penderfyniad nesaf o’r maint hwn yn cael ei wneud yn yr un ffordd.
A dylai pob system y cyffyrddon nhw â hi gael ei harchwilio. Dyma’r rhan mae pobl yn ei hepgor, a dyma’r rhan sydd bwysicaf. Dyw penderfyniad fel hwn byth ar ei ben ei hun. Wnaeth rhywun na wiriodd RFC 6762 cyn enwi’r parth ddim gwirio dim byd arall chwaith, felly cer i edrych ar beth arall a adeiladon nhw. Disgwyl ddod o hyd i:
- Weinyddion DNS yn agored i’r byd, anfonwyr yn ateb unrhyw un sy’n gofyn, a dim ACLau yn unman.
- Diweddaru deinamig wedi’i adael yn llydan agored, a chynwysyddion cylchfa â chaniatâd nad oes neb wedi’u hadolygu ers creu’r parth.
- Tystysgrifau a Kerberos wedi’u hadeiladu ar ben enwau nad oedden nhw byth yn mynd i ddatrys yn gyson, gyda’r methiannau wedi’u cuddio gan ffeiliau hosts.
- Ffeiliau hosts. Ym mhobman. Mae ystadau cyfan wedi’u dal at ei gilydd ganddyn nhw yn union am na weithiodd
.localerioed yn iawn ac i rywun ddod o hyd i ffordd o’i chwmpas yn lle achos. - Rheolau mur gwarchod a chyfrifon gwasanaeth a grëwyd i wneud i’r symptomau fynd i ffwrdd, yn dal yn eu lle, yn dal i ganiatáu mwy nag y mae neb yn ei gofio bellach.
Nid dialgarwch yw hynny. Dyna bwrpas arwydd cymhwysedd. Pan fyddi di’n dod o hyd i un penderfyniad a wnaed heb ddarllen y fanyleb, yr ymateb cywir yw tybio bod y gweddill wedi’u gwneud yn yr un ffordd a mynd i wirio, oherwydd ffurfweddodd yr un person dy ddilysu, dy dystysgrifau a dy reoli mynediad, ac mae gen ti nawr dystiolaeth uniongyrchol o sut maen nhw’n mynd at broblem nad ydyn nhw’n ei deall yn llawn.
Mae etifeddu’r llanast hwn yn costio mudo i ti. Mae cyflogi’r person sy’n dal i’w greu yn costio cryn dipyn yn fwy.
Dau Backend DNS Samba
Mae rheolydd parth Samba AD yn storio ei ddata DNS yn y cyfeiriadur ei hun, ac mae dwy ffordd o’i weini.
SAMBA_INTERNAL yw gweinydd DNS Samba ei hun, wedi’i adeiladu i mewn i’r AD DC. Mae’n trin cylchfeydd AD a diweddariadau deinamig wedi’u dilysu gan Kerberos, ac mae’n rhoi unrhyw beth arall i anfonwr. Mae Samba’n ei ddisgrifio fel un sy’n cefnogi ‘the basic feature required in an AD’ ac yn ei argymell ‘for simple DNS setups’, sy’n deg ac yn werth ei gymryd yn llythrennol. Mae’n cael ei adran ei hun isod, oherwydd mae’r hyn nad yw’n ei wneud yn hirach ac yn fwy diddorol na’r hyn y mae’n ei wneud.
Mae BIND9_DLZ yn rhedeg BIND fel y gweinydd DNS, gyda modiwl dlz_bind9 Samba wedi’i lwytho iddo. Rhyngwyneb BIND yw DLZ, Dynamically Loadable Zones, ar gyfer cefnogi cylchfa â rhywbeth heblaw ffeil gylchfa. Mae’r modiwl yn ateb ymholiadau BIND yn syth o sam.ldb, felly does dim copi, dim cam allforio, a dim cydamseru i fynd o’i le: mae BIND yn darllen y cyfeiriadur wrth weini.
Dyw’r Gweinydd DNS Mewnol Ddim yn Gwneud Ailadrodd. All e Ddim
Dechreua â’r peth sydd bron bob amser yn cael ei ddisgrifio’n anghywir, gan gynnwys gan bobl sy’n ei redeg.
Nid ‘y DC yw ein gweinydd DNS, mae’n gwneud ailadrodd i’r cleientiaid’ yw’r hyn sy’n digwydd, oherwydd all y gweinydd DNS mewnol ddim gwneud ailadrodd o gwbl. Mae rhestr nodweddion Samba ei hun yn dweud hynny’n blaen. Dyw’r DNS mewnol ddim yn cefnogi:
- gweithredu fel datryswr sy’n cadw storfa
- ymholiadau ailadroddus (ond gall anfon ymlaen at weinydd enwau DNS ailadroddus arall)
- llofnod trafodiad allwedd a rennir (TSIG)
- cylchfeydd stub
- trosglwyddo cylchfeydd
- cydbwyso llwyth Round Robin rhwng DCau
gyda sborionu ac anfonwyr amodol wedi’u rhestru fel heb eu gweithredu chwaith.
Darllen y ddau gyntaf gyda’i gilydd, oherwydd dyna’r stori gyfan. All e ddim datrys, ac all e ddim cadw storfa. Yr hyn y mae dns forwarder yn ei brynu i ti mewn gwirionedd yw cyfnewidfa: mae cleient yn gofyn i’r DC am windowsupdate.com, mae’r DC yn gofyn i ddatryswr go iawn, mae’r ateb yn dod yn ôl drwy’r DC, ac yna mae’r DC yn ei anghofio’n llwyr. Mae’r cleient nesaf yn gofyn yr un cwestiwn ac mae’r cyfan yn digwydd eto.
Edrych yn ôl ar y tabl yn gynharach yn y cofnod hwn a sylwa beth yw hynny: anfonwr heb storfa’r anfonwr. Mae ganddo gostau’r rôl, naid ychwanegol, dibyniaeth, rhywbeth i fod i lawr, a dim o’i fantais.
Felly dyw DC gyda SAMBA_INTERNAL yn gweini’r ystad ddim yn weinydd DNS yn yr ystyr y mae pobl yn ei olygu. Dirprwy heb storfa ar gyfer datryswr go iawn ydyw, ac rwyt ti wedi’i roi ar y peiriant sy’n dal dy gyfeiriadur.
Pam Mae Hynny’n Risg ac Nid Dim ond yn Aneffeithlon
Mae’r aneffeithlonrwydd yn hawdd ei weld: mae pob chwiliad allanol yn yr adeilad yn dod yn daith gron drwy’r AD DC, yn barhaol, heb storfa i leddfu’r peth. Ar barth tawel does neb yn sylwi. Dyna’n union pam mae’n goroesi.
Y ddadl ddiogelwch yw’r un sy’n werth ei gwneud, ac mae iddi dair rhan.
Mae’r gwrandäwr yn y broses anghywir. Tasg gwasanaeth yr AD DC ei hun yw’r DNS mewnol, yn rhedeg â breintiau’r cyfeiriadur, nid daemon ar wahân o dan ei gyfrif ei hun fel named. Felly mae’r peth sy’n dosrannu UDP heb ei ddilysu gan unrhyw beth sy’n gallu cyrraedd porth 53 yn rhedeg y tu mewn i’r broses sy’n gweini LDAP a Kerberos ac sy’n berchen ar sam.ldb. Mae gan BIND ddeng mlynedd ar hugain o sylw gelyniaethus, defnyddiwr penodol, ac arfer o gael ei redeg mewn carchar, yn union oherwydd bod gwrandäwr DNS yn gymdogaeth arw. Nodwedd hwylustod sy’n digwydd byw yng ngemau’r goron yw gweinydd mewnol Samba.
Mae gweini cleientiaid yn golygu bod yn gyraeddadwy gan gleientiaid. I fod yn weinydd DNS yr ystad, rhaid iddo dderbyn ymholiadau gan bob gweithfan, pob argraffydd, pob gliniadur contractwr ar y VLAN gwesteion y gwnaeth rhywun ei bontio’n ddamweiniol. Mae hynny’n arwyneb ymosod mawr, agored yn barhaol a heb ei ddilysu ar y gwesteiwr mwyaf gwerthfawr sydd gen ti, ac rwyt ti’n ei redeg i arbed cost datryswr y gallai Raspberry Pi ei letya.
Ac mae anfonwr sy’n agored i’r byd yn arf i rywun arall. Mae DC sy’n anfon ymlaen ar ran unrhyw beth sy’n gofyn yn anfonwr agored. Unwaith y mae’n gyraeddadwy oddi ar dy rwydwaith mae’n dod yn rhan o adlewyrchu a mwyhau, sy’n golygu bod y traffig a’r adroddiadau camdriniaeth ill dau’n cyrraedd dy reolydd parth. Does dim cyfyngu cyfradd i estyn amdano, oherwydd does gan y gweinydd mewnol ddim.
Does dim o hynny angen bregusrwydd yn Samba i fod yn syniad gwael. Mae’n syniad gwael ar sail ei siâp yn unig: mae’n rhoi gwasanaeth heb ei ddilysu, sy’n wynebu’r rhyngrwyd drwy ddamwain ac sy’n drwm ar ddosrannu, yn yr un broses â dy gyfeiriadur, i wneud swydd y mae wedi’i ddogfennu fel un na all ei gwneud yn iawn.
Bydd yn Syrthio Drosodd yn Gynt, ac yn Mynd â Mwy Gydag e
Mae’n werth bod yn glir beth nad yw’r ddadl hon. Dyw hi ddim yn honiad bod gan god DNS Samba fwy o fygiau na BIND. Mae gan BIND restr CVE hir, yn bennaf am mai dyma’r gweithrediad DNS sydd wedi’i archwilio fwyaf, a byddai cyfrif hysbysiadau’n ffordd wael o ddewis rhyngddyn nhw.
Strwythurol yw’r gymhariaeth sy’n bwysig, ac mae’n dod i lawr i dri chwestiwn â thri ateb anghyfforddus.
Pwy all anfon pecyn camffurfiedig ato? Gyda SAMBA_INTERNAL yn gweini’r ystad: pob gweithfan, pob ffôn ar y diwifr, popeth sy’n gallu llwybro at borth 53 ar y blwch hwnnw. Gyda’r cynllun yn y cofnod hwn: y llofnodwr. Un gwesteiwr, un allwedd TSIG, allow-query wedi’i gyfyngu iddo. Nid gwahaniaeth bach o ran graddau yw hynny. Dyma’r gwahaniaeth rhwng gwasanaeth agored ac un sydd i bob pwrpas yn anghyraeddadwy, ac mae’n llyncu unrhyw wahaniaeth yn ansawdd y cod rhwng y ddau weithrediad.
Beth sy’n syrthio drosodd pan fydd yn methu? Dyma’r un sy’n penderfynu’r difrifoldeb. Daemon ar wahân o dan ei gyfrif ei hun yw named; pan fydd yn marw, mae’r DNS yn stopio ac mae’r rheolydd parth yn dal ati i ddilysu. Tasg gwasanaeth y tu mewn i’r AD DC yw DNS mewnol Samba, felly mae unrhyw beth sy’n ei gloi, yn ei ddihysbyddu neu’n ei chwalu yn digwydd y tu mewn i’r broses sy’n gweini LDAP a Kerberos. Mae problem DNS yn troi’n doriad cyfeiriadur. Ac mae systemctl restart named yn costio eiliad, tra bod ailgychwyn DC yn fath gwahanol o fore.
Beth alli di ei wneud amdano tra mae’n digwydd? Mae gan BIND gyfyngu cyfradd ymatebion, allow-query, allow-recursion, blackhole, polisi fesul golwg, a’r dewis o beidio ag ateb cleientiaid o gwbl. Mae gan y gweinydd mewnol dns forwarder a ffeil log. Pan fydd rhywbeth yn dechrau ei bwnio, does dim deial i’w droi.
Yna ychwanega’r storfa sydd ar goll. Mae pob ymholiad gan gleient yn daith gron newydd tuag allan, felly mae llifeiriant o ymholiadau’n costio chwiliad i fyny’r afon i’r DC am bob pecyn yn hytrach na tharo’r storfa, ac mae’n costio hynny yn yr un broses sy’n ceisio rhoi tocynnau Kerberos. Does dim angen camfanteisio ar gyfer hynny; mae angen bore prysur, rhaglen sy’n camymddwyn, neu rywun yn pwyntio sganiwr at y VLAN anghywir. Os yw’n parhau, mae’n ymddangos fel dilysu araf a neb yn meddwl edrych ar y DNS.
Felly ydy: hyd yn oed gyda DLZ yn y darlun, BIND yw’r lle mwy diogel ar gyfer hyn. Mae’r modiwl DLZ yn rhoi mynediad i named at ddata Samba, ac mae hynny’n ystyriaeth go iawn y mae’r cofnod hwn eisoes wedi pwysleisio. Ond toriad DNS yw chwalfa named yn hytrach na thoriad cyfeiriadur, ac yn y cynllun hwn dyw’r named hwnnw ddim yn derbyn ymholiadau gan yr ystad yn y lle cyntaf. Mae bygiau’n ffaith ym mhob cronfa god. Mae radiws y ffrwydrad a chyraeddadwyedd yn bethau rwyt ti’n eu dewis.
Ac All e Ddim Adeiladu’r Cynllun yn y Cofnod Hwn
Mae rheswm symlach, mwy terfynol nad dyma’r backend yma.
Dim trosglwyddo cylchfeydd. Mae’r biblinell yn yr adran nesaf, cynradd cudd, llofnodwr, gweinyddion awdurdodol annibynnol, yn dechrau ag AXFR allan o’r DC. Does gan SAMBA_INTERNAL ddim i drosglwyddo ag ef. Dim TSIG chwaith, felly mae hyd yn oed y dilysu y byddai’r trosglwyddo hwnnw ei angen yn absennol. A dim llofnodi, a dim gwirio unrhyw beth y mae’n ei anfon ymlaen.
Felly’r crynodeb gonest o SAMBA_INTERNAL: dyma’r backend sy’n gadael i ti godi parth AD mewn labordy ar brynhawn Sul heb ffurfweddu BIND, ac mae’n dda iawn am hynny. Mae Samba’n dweud ‘simple DNS setups’ ac maen nhw’n golygu hynny. Nid datryswr yw e, ni chafodd ei adeiladu erioed i fod yn wasanaeth DNS ystad, a’r eiliad rwyt ti eisiau llofnodi, trosglwyddo, golygon, ACLau, storfa neu gyfyngu cyfradd, nid ei diwnio yw’r ateb. Does ganddo mo’r deialau hynny. BIND yw’r ateb.
Os wyt ti’n ei redeg heddiw gyda phob cleient wedi’i bwyntio at y DC, dyw’r trwsiad ddim yn frys ond dyw e ddim yn ddewisol chwaith: rho ddatryswr go iawn sy’n gwirio i’r cleientiaid, a gosod dns forwarder ar y DC i bwyntio at hwnnw, fel bod y DC yn ateb ar gyfer ei gylchfeydd ei hun a dim byd arall.
A dyma’r rhan dw i eisiau bod yn glir amdani, oherwydd mae ‘paid â defnyddio DLZ’ yn cael ei ailadrodd fel petai’n rheol caledu: nid DLZ yw’r amlygiad. Y mecanwaith echdynnu ydyw. Nid pa fodiwl sydd wedi’i lwytho i BIND sy’n bwysig, ond pwy sy’n cael siarad â’r BIND hwnnw, a beth sy’n digwydd i’r gylchfa nesaf. Dyw BIND â chefn DLZ sy’n ateb cais trosglwyddo gan dy lofnodwr yn unig ddim yn arwyneb ymosod mewn unrhyw ystyr diddorol. Mae DC SAMBA_INTERNAL sy’n derbyn pob chwiliad enw gan bedwar cant o liniaduron yn sicr yn un. Dim ond un o’r ddau sy’n ymddangos ar restrau gwirio caledu, ac nid hwnnw yw’r un sy’n bwysig.
Mae dau beth am DLZ yn wir ac yn werth cynllunio o’u cwmpas yn hytrach na’u hofni:
- Mae’r modiwl wedi’i gyplysu â fersiwn BIND. Mae Samba’n dosbarthu
.soar wahân ar gyfer pob fersiwn BIND, ac maenamed.confyn enwi un yn benodol. Mae uwchraddio BIND i fersiwn fawr newydd yn golygu bod rhaid i’r modiwl cyfatebol fod yn ei le, neu dywnamedddim yn cychwyn. Dibyniaeth becynnu i’w phrofi ymlaen llaw yw hi, nid nodwedd ddiogelwch. - Mae angen mynediad at ddata Samba ar
named, a dyna pam mae Samba’n cadw cyfeiriadur penodol ar gyfer y darnau sydd eu hangen ar BIND yn hytrach na rhoi’r cyfeiriadur preifat cyfan iddo. Mae’r caniatâd i fod yn gul. Mae’n werth gwirio ei fod yn dal felly ar dy DCau, gan mai dyna’r un lle mae DLZ yn wir yn ehangu’r hyn y byddai cyfaddawdunamedyn ei gyrraedd.
Y rheswm mai DLZ yw’r dewis cywir yma yw’r hyn y mae’n ei alluogi: mae rhyngwyneb DLZ BIND yn cefnogi rhestru cylchfa gyfan, a dyna sy’n gwneud trosglwyddo cylchfa allan o gylchfa â chefn DLZ yn bosibl o gwbl. Y trosglwyddiad hwnnw yw naid gyntaf y biblinell, a BIND sy’n ei wneud, sy’n golygu mai ffurfweddiad BIND cyffredin yw gweddill y biblinell yn hytrach na dim byd egsotig.
Mae un cyfyngiad sy’n siapio popeth i lawr yr afon, ac mae’n werth ei ddweud yn blaen oherwydd mae’n hawdd tybio fel arall. All cylchfa DLZ ddim cael ei llofnodi ei hun. Mae ISC yn glir am hyn yn y BIND ARM: mae DLZ ‘is unable to handle DNSSEC-signed data due to its limited API’. Alli di ddim hongian dnssec-policy oddi ar y datganiad dlz a gorffen.
Yr hyn y gelli di ei wneud, a’r hyn y mae ISC yn ei awgrymu ar gyfer DLZ yn yr un gwynt, yw ei redeg fel cynradd cudd, gyda’r llofnodi’n cael ei wneud gan gylchfa BIND arferol sy’n trosglwyddo’r data i mewn. Dyna’r adran nesaf, a’r cyfyngiad yw’r rheswm bod iddi’r siâp sydd ganddi.
Mae’n werth gwybod mai cyfyngiad Samba yw hwn yn hytrach na deddf Active Directory. Mae gweinydd DNS Microsoft wedi gwneud llofnodi ar-lein cylchfeydd deinamig wedi’u hintegreiddio ag AD ers Windows Server 2012. Mae’r gylchfa’n cael ei llofnodi yn ei lle, mae’r allweddi preifat yn atgynhyrchu i’r Key Masters drwy atgynhyrchu AD ei hun, ac mae diweddariadau deinamig yn dal i weithio. Ar Windows, mae ‘llofnodi rhaniadau AD’ yn ddewis go iawn ac mae’r ateb i’r gwrthwynebiad am newid cyson wedi’i adeiladu i mewn. (Ar Server 2008 R2 doedd hynny ddim yn wir: gallet ti lofnodi cylchfa wedi’i hintegreiddio ag AD, ond nid un a oedd yn derbyn diweddariadau deinamig, ac roedd pob newid yn golygu ail-lofnodi â llaw. Dyna o ble daw’r chwedl na ellir llofnodi cylchfeydd AD.)
Does gan Samba ddim cyfwerth. Dyw’r un o’r ddau backend yn llofnodi: does gan y gweinydd mewnol ddim DNSSEC o gwbl, ac all DLZ ddim cario data wedi’i lofnodi. Felly ar Samba nid un cynllun ymhlith sawl un yw’r biblinell trosglwyddo-a-llofnodi. Dyma’r ffordd.
Y Biblinell Gyhoeddi
Nawr ei siâp. Pedair rôl, ac mae’r DC yn y cefn lle na all dim ei gyrraedd.
named ar y DC neu’n westeiwr ar wahân. Y gweinyddion awdurdodol annibynnol yw’r unig beth y mae cleientiaid byth yn ei weld, ac maen nhw’n eilaidd i’r gylchfa wedi’i llofnodi.1. Y rheolydd parth: cynradd cudd. BIND gyda dlz_bind9, yn awdurdodol ar gyfer cylchfeydd AD allan o’r cyfeiriadur. Ailadrodd wedi’i ddiffodd. Dim gwasanaeth sy’n wynebu cleientiaid. allow-transfer wedi’i gyfyngu i’r llofnodwr yn unig, gyda TSIG. O safbwynt y rhwydwaith dyw’r DC ddim yn gweini DNS o gwbl, a’r unig beth sydd byth yn ei holi yw’r blwch nesaf ar hyd y llinell.
2. Yr enghraifft lofnodi: cylchfa BIND arferol sy’n trosglwyddo’r data i mewn. Dyma lle mae inline-signing a’r dnssec-policy yn byw, ar gylchfa o’r un enw sy’n dal y copi a drosglwyddwyd. Mae BIND yn cadw’r copi heb ei lofnodi a dderbyniodd a’r copi wedi’i lofnodi y mae’n ei gyhoeddi fel pethau ar wahân, ac yn ail-lofnodi wrth i drosglwyddiadau newydd gyrraedd. Gan mai trosglwyddiad yw e yn hytrach na ffeil a rennir, gall yr enghraifft hon eistedd ar y DC ei hun, ail named ar ei gyfeiriad ei hun, neu ar westeiwr ar wahân, ac mae’r ffurfweddiad bron yn union yr un fath y naill ffordd neu’r llall.
Y cyfaddawd yw’r un mae’n edrych fel: ar y DC mae un peiriant yn llai i’w redeg, tra bod gwesteiwr ar wahân yn cadw allweddi preifat oddi ar y blwch sy’n dal y cyfeiriadur. Mae’r ddau’n amddiffynadwy, a dyw’r dewis ddim yn newid dim byd arall yn y biblinell. Yr hyn sy’n bwysig yw bod llofnodi’n digwydd unwaith, ar bwynt diffiniedig, o dan bolisi allweddi: y gwahaniaeth rhwng DNSSEC rwyt ti’n ei weithredu a DNSSEC sy’n dod i ben am dri o’r gloch y bore.
3. Y gweinyddion awdurdodol: yr unig beth y mae cleientiaid yn ei weld. Eilaidd plaen i’r gylchfa wedi’i llofnodi. Dydyn nhw’n dal dim allweddi, yn gwneud dim llofnodi, a does ganddyn nhw ddim llwybr at y cyfeiriadur. Os caiff un ei gyfaddawdu, mae gan yr ymosodwr gopi o gylchfa a dim gallu i ffugio cofnod newydd a fydd yn gwirio.
4. Y datryswyr. Datryswyr ailadroddus sy’n gwirio ar gyfer yr ystad, sy’n anfon y cylchfeydd mewnol yn amodol at y gweinyddion awdurdodol hynny ac yn cerdded y goeden gyhoeddus ar gyfer popeth arall. Dyma beth mae resolv.conf cleientiaid yn pwyntio ato.
Mae dwy nodwedd yn deillio o’r trefniant hwn sy’n werth eu dweud ar eu pennau eu hunain, oherwydd nhw yw’r holl bwynt:
- Dyw’r peiriant sy’n dal y cyfeiriadur ddim yn gyraeddadwy gan y peiriannau sy’n ei ddefnyddio. Rheolydd parth yw’r gwesteiwr mwyaf gwerthfawr yn yr ystad. Mae rhoi gwasanaeth rhwydwaith sy’n wynebu cleientiaid iddo, un sy’n ateb UDP heb ei ddilysu gan unrhyw weithfan, yn gyfnewid gwael am wasanaeth y gall peiriannau eraill ei gyflawni.
- Mae llofnodi’n digwydd unwaith, ar bwynt diffiniedig. Y gwrthwynebiad arferol i lofnodi cylchfa AD yw newid cyson: bod y cynnwys yn newid yn rhy aml i’r llofnodion gadw i fyny. Gwrthwynebiad i’r gosodiad diofyn yw hwnnw mewn gwirionedd, nid i lofnodi. Gyda chofrestru cleientiaid wedi’i symud allan, fel y mae’r adran nesaf yn dadlau bod rhaid, mae cylchfa AD yn newid pan gaiff rheolydd parth ei ddyrchafu neu ei israddio a bron byth fel arall. Mae cylchfa a ysgrifennir gan DCau yn unig yn gylchfa sefydlog, ac mae cylchfa sefydlog yn beth digon cyffredin i’w lofnodi. Nid rheolaeth ddiogelwch yn unig yw cadw cleientiaid allan; dyna sy’n gwneud y gylchfa’n ddigon tawel i’w llofnodi’n lân.
Sut Mae’r Llofnodi’n Cael ei Gysylltu Go Iawn
Y siâp uchod yw’r rhan bwysig, ond mae ‘cylchfa BIND arferol sy’n trosglwyddo’r data i mewn’ yn haeddu ei dangos yn hytrach na’i disgrifio, oherwydd mae’r ymgais gyntaf fel arfer yn methu wrth geisio llofnodi’r DLZ yn uniongyrchol.
Ar y DC, mae ochr DLZ yn aros yn fwriadol ddiflas. Mae’n gweini’r cyfeiriadur, mae’n rhoi’r gylchfa i un cymar yn union, ac mae’n gwneud dim byd arall:
key "transfer-to-signer" {
    algorithm hmac-sha256;
    secret "...";
};

options {
    recursion no;
    allow-query { key transfer-to-signer; localhost; };
    allow-transfer { key transfer-to-signer; };
    notify no;
};

dlz "AD DNS Zone" {
    database "dlopen /usr/lib64/samba/bind9/dlz_bind9_18.so";
};
Sylwa fod y .so yn cario prif fersiwn BIND yn ei enw. Dyna’r cyplysu fersiwn o’r adran flaenorol wedi’i wneud yn ddiriaethol: mae uwchraddio BIND angen y modiwl Samba cyfatebol yn ei le cyn y bydd named yn cychwyn.
Ar yr ochr lofnodi, eilaidd cyffredin yw’r gylchfa gyda’r opsiynau llofnodi ynghlwm. Dyma’r rhan na all fyw ar y DLZ:
dnssec-policy "ad-internal" {
    keys {
        ksk lifetime P365D algorithm ecdsa256;
        zsk lifetime P90D  algorithm ecdsa256;
    };
};

zone "ad.example.com" {
    type secondary;
    primaries { 192.0.2.10 key transfer-to-signer; };
    file "ad.example.com.axfr";
    inline-signing yes;
    dnssec-policy "ad-internal";
    allow-transfer { key transfer-to-public; };
    also-notify { 192.0.2.20; 192.0.2.21; };
};
Mae’r ffaith fod hyn yn gweithio ar eilaidd yn fanylyn sy’n cario’r pwysau, ac mae’r ARM yn ei ddweud yn uniongyrchol:
If
yes, BIND 9 maintains a separate signed version of the zone. An unsigned zone is transferred in or loaded from disk and the signed version of the zone is served with, possibly, a different serial number.
Felly mae BIND yn cadw dau gopi: yr un heb ei lofnodi a dderbyniodd, wedi’i ysgrifennu i file, a’r un wedi’i lofnodi y mae’n ei weini, wedi’i ysgrifennu wrth ei ochr gydag estyniad .signed. Mae trosglwyddiad yn cyrraedd, mae’r fersiwn wedi’i llofnodi’n cael ei hailgynhyrchu, ac mae’r gweinyddion i lawr yr afon yn cael notify, oherwydd ar y pwynt hwn mae’n gylchfa hollol gyffredin. inline-signing yes yw’r rhagosodiad mewn gwirionedd unwaith y mae dnssec-policy ynghlwm; mae wedi’i ysgrifennu uchod oherwydd mae ffurfweddiad sy’n dweud beth mae’n ei wneud yn werth y llinell.
Mae rholio allweddi’n dod gyda’r polisi yn hytrach na gyda swydd cron. Does dim angen mewnbwn o gwbl ar rolio ZSK; mae rolio KSK angen i’r DS newydd gyrraedd y rhiant, sef yr awtomeiddio CDS/CDNSKEY o nes ymlaen yn y cofnod hwn. Mae rndc dnssec -status ad.example.com yn dweud wrthot ti ble mae pob allwedd yn ei hoes.
Mae p’un a yw’r bloc hwnnw’n rhedeg ar y DC neu ar ei westeiwr ei hun yn fater o ba gyfeiriad y mae primaries yn pwyntio ato. Ar y DC, ail enghraifft named yw hi ar ail gyfeiriad, yn trosglwyddo o’r gyntaf dros y loopback neu ryngwyneb rheoli. Dyna ystyr ‘gall BIND gyda DLZ fod yn llofnodwr’ yn ymarferol: yr un feddalwedd, yr un blwch os mynni di, ond mae’r llofnodi’n digwydd ar y copi a drosglwyddwyd yn hytrach nag ar gylchfa DLZ.
Yr un dalfa weithredol yw notify, ac mae ar ochr DLZ. Mae llawlyfr ISC yn blwmp ac yn blaen am hyn: does gan DLZ ‘no built-in support for DNS notify’, felly dyw gweinyddion eilaidd ddim yn cael gwybod yn awtomatig am newidiadau i’r cylchfeydd yn y gronfa ddata. Gall Samba newid cofnod yn y cyfeiriadur heb i enghraifft DLZ wybod y dylai ddweud wrth neb.
Felly pôl yw’r naid gyntaf, nid gwthiad. Mae’r llofnodwr yn adnewyddu ar amserydd SOA y gylchfa y mae’n ei throsglwyddo, sy’n golygu:
- Mae lledaenu o newid ar DC i gofnod wedi’i lofnodi a’i gyhoeddi wedi’i gyfyngu gan y cyfwng adnewyddu hwnnw, nid gan eiliadau. Dyrchafa DC ac mae ei gofnodion
_msdcsnewydd yn ymddangos i lawr yr afon hyd at un adnewyddiad yn ddiweddarach. - Y cyfwng hwnnw yw’r deial i’w droi os yw’r oedi’n bwysig. Mae’n gyfaddawd yn erbyn pa mor aml rwyt ti eisiau i’r DLZ gael ei holi, sy’n dod â ni at y peth arall y mae ISC yn ei ddweud am DLZ: mae’n gwneud chwiliadau cronfa ddata amser real heb storfa ac mae’n ‘not recommended for use on high-volume servers’.
- Mae’r ddau beth hynny’n ddadleuon o blaid y topoleg hon yn hytrach nag yn ei herbyn. Yr unig gleient sydd gan enghraifft DLZ byth yw’r llofnodwr, yn gofyn unwaith bob adnewyddiad. Mae llwyth ymholiadau go iawn yr ystad yn glanio ar y gweinyddion awdurdodol annibynnol, sy’n gweini ffeil gylchfa wedi’i llofnodi’n blaen ar gyflymder llawn.
Mae popeth i lawr yr afon o’r llofnodwr yn gonfensiynol: mae’r gweinyddion awdurdodol yn eilaidd i’r gylchfa wedi’i llofnodi, maen nhw’n cael notify iawn, a dydyn nhw byth yn cyffwrdd â’r cyfeiriadur nac ag allwedd.
Rhaid i Gleientiaid Beidio ag Ysgrifennu’r Gylchfa Sy’n Dal y Lleolyddion
Dyma’r un bwysig, ac mae’n rheol gynllunio yn hytrach na gosodiad.
Mae Active Directory yn cofrestru cofnodion yn ddeinamig. Mae peiriant yn ymuno, ac mae’n cofrestru ei hun; mae DC yn cychwyn, ac mae’n cofrestru’r cofnodion SRV sy’n hysbysebu ei wasanaethau. Mae diweddaru deinamig ‘diogel’ yn golygu bod y diweddariadau hynny wedi’u dilysu: mae’r peiriant yn profi mai ef yw pwy mae’n dweud ydyw â’i gymwysterau ei hun, ac mae ACL fesul cofnod fel mai dim ond cofnod a greodd y gall peiriant ei newid, ar y cyfan.
Darllen hynny’n ofalus, oherwydd mae’r warant yn gulach nag y mae’n ymddangos gyntaf. Mae diweddaru deinamig diogel yn dilysu pwy sy’n ysgrifennu. Dyw e ddim yn asesu beth mae’r cofnod yn ei olygu. Ac mae’r set o gyfrifon sydd â hawl i ysgrifennu yn llawer ehangach nag y mae pobl yn ei dybio: mewn cylchfa ddiofyn wedi’i hintegreiddio ag AD mae gan y grŵp Authenticated Users Create All Child Objects ar gynhwysydd y gylchfa yn y cyfeiriadur, oherwydd mae ADIDNS yn storio pob cofnod fel gwrthrych AD o dan CN=MicrosoftDNS,DC=DomainDnsZones. Nid cyfrifon peiriannau’n unig: unrhyw gyfrif wedi’i ddilysu yn y parth, gan gynnwys yr un sy’n perthyn i bwy bynnag a agorodd yr atodiad anfoneb y bore ’ma.
Mae hynny’n cynhyrchu dau fodd methu mewn cylchfa sy’n dal cofnodion cleientiaid a lleolyddion gwasanaeth:
Dyw enwau nad ydyn nhw’n bodoli eto’n perthyn i neb. Mae ACLau fesul cofnod yn diogelu cofnod sydd â pherchennog yn barod. Does gan enw nad yw erioed wedi’i gofrestru ddim gwrthrych i orfodi ACL arno, felly mae’r cyfrif cyntaf i’w greu yn ei gael. Dyna’r mecanwaith y tu ôl i deulu cyfan ymosodiadau ADIDNS, a’r mwyaf miniog yw nod chwilio: crea * ac mae pob enw yn y gylchfa nad oes neb wedi’i hawlio’n benodol, gwallau teipio, gwesteiwyr wedi’u datgomisiynu, wpad, yn datrys i’r ymosodwr. Dyw cofnodion presennol ddim yn cael eu cyffwrdd, a dyna’n union pam nad oes neb yn sylwi.
Mae radiws y ffrwydrad yn cynnwys y lleolyddion. Y cofnodion o dan _msdcs yw sut mae pob cleient yn y parth yn dod o hyd i reolydd parth a KDC. Nhw yw’r cofnodion pwysicaf sydd gen ti o ran diogelwch, ac mewn gosodiad diofyn maen nhw’n eistedd yn yr un gylchfa y mae pedwar cant o liniaduron yn ysgrifennu iddi bob tro maen nhw’n cael prydles DHCP.
Felly’r rheol: mae’r gylchfa sy’n dal y lleolyddion yn cael ei hysgrifennu gan reolyddion parth, a chan ddim byd arall. Mae cofrestru deinamig cleientiaid yn mynd i rywle arall.
Gall rhywle arall fod yn un o ddau beth, ac mae’r ddau’n iawn:
- Is-gylchfa wedi’i dirprwyo sy’n cael ei gweini yn rhywle arall. Mae cylchfa AD yn dal dirprwyaeth
NSar gyfer, dyweder,dyn.ad.example.com, ac mae’r cofnodion yn glanio ar weinydd ar wahân sy’n derbyn y diweddariadau. Dyw rhaniadau Samba byth yn derbyn ysgrifennu gan gleient o gwbl. - Cylchfa ar wahân yn Samba gyda’i ACL diweddaru ei hun. Yn dal yn y cyfeiriadur, ond yn gylchfa ei hun, felly does gan ysgrifennu gan gleient ddim llwybr at
_msdcsnac at gofnodion DC ei hun.
Mae’r cyntaf yn rhoi’r gwahanu caletaf; mae’r ail yn llai i’w redeg. Nid y naill na’r llall sy’n methu’r rheol. Y rhagosodiad sy’n ei methu, lle mae’r ddau’n byw gyda’i gilydd. Dyna sut mae’r rhan fwyaf o barthau’n dal i redeg, am na wnaeth neb ei ddewis ac nad oes neb wedi mynd yn ôl i edrych.
Ac mae ail ddifidend, yr un sy’n clymu hyn yn ôl â’r biblinell. Mae cylchfa a ysgrifennir gan reolyddion parth yn unig yn gylchfa sydd prin byth yn newid: dyrchafu DC, israddio DC, a distawrwydd fel arall. Cofrestru cleientiaid yw’r holl newid cyson mewn cylchfa AD ddiofyn. Tyn hynny allan ac mae’r gwrthwynebiad i lofnodi rhaniadau AD yn mynd gydag ef: does dim ffrwd o ddiweddariadau i’r llofnodion eu herlid, felly mae ei llofnodi’n drefn arferol yn hytrach na brwydr. Yr un penderfyniad, wedi’i weld ddwywaith, yw’r ddisgyblaeth ysgrifennu a’r llofnodi.
Ochr yn ochr â’r naill neu’r llall, mae caniatâd i fynd i edrych arno, ac ar DC Microsoft dyna’r trwsiad uniongyrchol. Gan mai gwrthrychau cyfeiriadur yw cofnodion ADIDNS, mae’r hawl yn dod o ACL AD yn hytrach nag o unrhyw beth yn y protocol DNS: Authenticated Users yn dal Create All Child Objects ar gynhwysydd y gylchfa. Tynhau hwnnw yw’r lliniaru glanaf ar gyfer problem yr enw heb ei hawlio a’r nod chwilio, ac mewn llawer o ystadau gellir dileu’r caniatâd yn llwyr unwaith y gwyddost ti beth sydd wir angen hunangofrestru. Mae DNS AD Samba’n storio ei gofnodion yn y cyfeiriadur yn yr un ffordd, felly mae’r un cwestiwn yn berthnasol: cer i edrych beth mae cynhwysydd dy gylchfa’n ei ganiatáu mewn gwirionedd.
Ond Aros Funud: A Ddylai Cleientiaid Fod yn Cofrestru o Gwbl yn 2026?
Mae popeth uchod yn tybio bod diweddaru deinamig cleientiaid yn rhywbeth sydd ei angen arnat ti ac rwyt ti’n ceisio’i wneud yn ddiogel. Cyn derbyn hynny, mae’n werth gofyn y cwestiwn nad oes neb yn ei ofyn, oherwydd mae’r ateb wedi newid ers i’r ymddygiad hwn gael ei gynllunio.
Cafodd cofrestru DNS deinamig ei adeiladu ar gyfer bwrdd gwaith. Blwch o dan ddesg, un cebl rhwydwaith, un cyfeiriad a gadwodd am flynyddoedd. Yn y byd hwnnw roedd peiriant yn cofrestru ei enw ei hun yn daclus ac yn wir, fwy neu lai.
Nawr edrych beth yw cleient yn 2026. Mae’n deffro ar wifi’r cartref. Mae’n dod i’r swyddfa ac yn ymuno â’r diwifr corfforaethol. Mae’n mynd i orsaf docio ac yn codi cyfeiriad gwifrog hefyd. Mae rhywun yn cychwyn y VPN ac mae addasydd twnnel yn ymddangos gyda thrydydd cyfeiriad. Maen nhw’n mynd i siop goffi, yn clymu i ffôn, ac mae’r VPN yn dod yn ôl ar bedwerydd. Dyna un peiriant, un enw, a hanner dwsin o gyfeiriadau mewn diwrnod gwaith, ac yn ddiofyn bydd yn ceisio cofrestru nifer go dda ohonyn nhw.
Felly mae’r gylchfa’n llenwi â honiadau a oedd yn wir unwaith.
- Mae Windows yn cofrestru pob addasydd sydd ganddo, oni bai bod rhywun wedi bod o gwmpas yn dad-dicio Register this connection’s addresses in DNS fesul rhyngwyneb. Mae gliniadur wedi’i docio ar y VPN yn beiriant â thri addasydd byw a barn am bob un ohonyn nhw.
- Dyw cofnodion A lluosog ar gyfer un enw ddim yn gyflwr gwall, dyna’r canlyniad arferol. Mae chwiliad yn eu dychwelyd i gyd, mae cleientiaid yn eu trio ym mha drefn bynnag a fynnan nhw, ac mae cysylltiadau â’r enw hwnnw’n methu yn gymesur â faint o’r cyfeiriadau sydd wedi marw. Dyna’r mecanwaith y tu ôl i ‘mae cymorth o bell yn gallu gweld y peiriant un funud a ddim y funud nesaf’.
- Cyfeiriadau VPN yw’r gwaethaf ohonyn nhw, oherwydd mae cyfeiriad twnnel yn ddilys am awr ac mae’r cofnod yn byw’n hirach nag ef. Mae’r twnnel yn disgyn, mae cyfeiriad y gronfa’n mynd i rywun arall, ac mae’r enw nawr yn pwyntio at gydweithiwr.
- Mae gorsafoedd docio’n cymylu’r hunaniaeth ei hun. Oni bai bod pasio cyfeiriad MAC drwodd wedi’i ffurfweddu, yr orsaf docio biau’r brydles yn hytrach na’r gliniadur, felly mewn ystad desgiau poeth mae enwau, prydlesi a pheiriannau’n drifftio oddi wrth ei gilydd bob dydd.
- Ac mae perchnogaeth yn ei wneud yn barhaol. Dim ond y cyfrif a greodd gofnod all ei ddiweddaru. Pan gafodd cofnod ei greu gan DHCP o dan un cymhwyster a bod y peiriant yn ceisio’i ddiweddaru’n ddiweddarach o dan ei gymhwyster ei hun, mae’r diweddariad yn methu, yn dawel, ac mae’r cyfeiriad hen yn aros yn union lle mae e.
Dyw’r stori glirio ddim yn achubiaeth fel mae’n swnio chwaith. Mae Samba wedi cael sborionu ers 4.9, ond mae wedi’i ddiffodd yn ddiofyn (dns zone scavenging = yes, gyda samba-tool dns zoneoptions --aging=1), ac mae Samba eu hunain yn dweud ei fod ‘should only be enabled on new zones or new installations’, oherwydd roedd fersiynau hŷn yn marcio cofnodion deinamig fel rhai statig a rhai statig fel rhai deinamig. Ar yr ystadau sydd fwyaf tebygol o fod yn llawn sbwriel, y rhai sydd wedi bod yn rhedeg ers blynyddoedd, yr offeryn i’w glirio yw’r un rwyt ti’n cael dy gynghori i beidio â’i droi ymlaen. Mae wedi cael CVE ei hun hefyd.
Felly gofynna’r cwestiwn yn uniongyrchol: beth sydd wir yn defnyddio cofnod A gliniadur?
Yn y rhan fwyaf o sefydliadau, ychydig iawn. Mae defnyddwyr yn cysylltu â gweinyddion; dyw gweinyddion ddim yn cysylltu â gliniaduron. Y defnyddwyr go iawn yw offer cymorth o bell, RDP at weithfan wedi’i henwi, a rhestru asedau neu fonitro, ac mae bron yr holl offer hwnnw’n cadw ei restr ei hun ac yn gweithio o asiant sy’n adrodd i mewn, am na allai byth ddibynnu ar y DNS ar gyfer cleientiaid symudol yn y lle cyntaf.
Sy’n awgrymu troi’r rhagosodiad ar ei ben:
- Gweinyddion a seilwaith sy’n cael cofnodion o’r darparu. Gyda NetBox ac Ansible eisoes yn y darlun, mae’r cofnod yn cael ei greu gan yr un peth a greodd y peiriant, mae’n gywir o ran ei adeiladwaith, ac mae’n cael ei ddileu pan fydd y peiriant.
- Yr ystad wifrog sefydlog all gymryd cofnodion o DHCP os oes rhywbeth wir eu hangen, gydag un cymhwyster yn berchen arnyn nhw fel nad yw diweddariadau’n methu.
- Dyw cleientiaid symudol ddim yn cofrestru dim o gwbl. Defnyddwyr DNS ydyn nhw, nid cyhoeddwyr. Os oes angen i rywbeth gyrraedd gliniadur, mae angen asiant arno, nid cofnod A.
Rwyt ti’n cyrraedd yr un lle ag y gwnaeth y ddadl ddiogelwch dy roi, o gyfeiriad cwbl wahanol. Mae llai o ysgrifenwyr yn golygu arwyneb ADIDNS llai, cylchfa nad yw’n llawn honiadau sydd wedi dod i ben, ac, yn ôl at y biblinell, cylchfa sy’n ddigon tawel i’w llofnodi heb feddwl am y peth.
Mae’r achos diogelwch yn dweud na ddylai cleientiaid ysgrifennu’r gylchfa sy’n dal y lleolyddion. Mae’r achos gweithredol yn gofyn pam maen nhw’n ysgrifennu DNS o gwbl. Yn 2026, ar gyfer fflyd sy’n newid cyfeiriad bum gwaith y dydd, mae ‘dydyn nhw ddim’ yn ateb hollol dda, ac yn llawer llai o waith na gwneud eu llanast yn ddiogel.
Golygon Rhanedig, ac o Ble Daw’r Ymddiriedaeth
Mae’r darn olaf yn clymu dau hanner y cofnod at ei gilydd.
Mae dwy olwg ar y gofod enwau. Cylchfa gyhoeddus, wedi’i chyhoeddi i’r rhyngrwyd, sy’n dal y llond llaw o enwau y mae’r byd eu hangen. A golwg fewnol, y cynnwys sy’n deillio o AD, pob gwesteiwr sydd wedi ymuno, pob lleolydd gwasanaeth, topoleg y safleoedd, nad oes gan y byd ddim busnes ei weld. Map o’r ystad yw’r cynnwys hwnnw, a dylai fod yn anghyraeddadwy ac yn amhosibl ei drosglwyddo o’r tu allan.
Ond mae’r ymddiriedaeth ar gyfer y golwg fewnol yn dod o’r ochr gyhoeddus, a dyna sy’n gwneud y cynllun hwn yn well na’r ynys DNS fewnol arferol:
- Mae
example.comyn gyhoeddus ac wedi’i lofnodi, gyda’iDSyn y rhiant a chadwyn i’r gwraidd. - Mae
ad.example.comwedi’i ddirprwyo ohono. Mae’r rhiant cyhoeddus yn cyhoeddi’r ddirprwyaeth aDSar gyfer allwedd y gylchfa fewnol. - Mae’r gweinyddion awdurdodol mewnol yn gweini
ad.example.comwedi’i lofnodi. Mae’r datryswyr mewnol yn ei wirio, gwraidd →com→example.com→ad.example.com, heb ddefnyddio dim ond yr angor ymddiriedaeth gwraidd a oedd ganddyn nhw’n barod.
Dim angor ymddiriedaeth lleol. Dim ynys. Dim allwedd wedi’i dosbarthu â llaw. Dyw’r data byth yn gadael yr adeilad, a’r llwybr gwirio yw’r un cyhoeddus arferol. Pan fyddi di’n ychwanegu datryswr, mae’n gwirio enwau mewnol yn gywir heb ddim ffurfweddiad DNSSEC o gwbl.
Bod yn onest am y cyfaddawd, oherwydd mae un. Mae cyhoeddi dirprwyaeth a DS yn y gylchfa gyhoeddus yn golygu bod bodolaeth ad.example.com, ac enwau ei weinyddion enwau, yn gyhoeddus. Dyw’r cynnwys ddim, a fydd e byth, ond rwyt ti wedi dweud wrth y byd fod y gylchfa’n bodoli. Yn gyfnewid, mae pob datryswr sydd gen ti’n gwirio enwau mewnol yn erbyn y gwraidd go iawn. Mae hynny’n gyfaddawd da i’r rhan fwyaf o ystadau, a dylai fod yn un bwriadol yn hytrach nag yn syndod.
Dau beth i’w cael yn iawn ochr yn ochr ag ef:
- Cadw’r golwg fewnol yn amhosibl ei rhestru a’i throsglwyddo. Mae
allow-transferar y gweinyddion awdurdodol mewnol ar gyfer y llofnodwr a dy eilaidd dy hun, dim byd arall. A chofia fod gwadu wedi’i ddilysuNSECyn gadael i unrhyw un sy’n gallu holi’r gylchfa ei cherdded o un pen i’r llall; maeNSEC3yn codi’r gost honno, ond y rheolaeth go iawn yw na all pobl o’r tu allan gyrraedd y gweinyddion o gwbl. - Awtomeiddia’r
DS. MaeDSyn y rhiant sy’n peidio â chyfateb i allwedd y plentyn yn mynd â’r parth mewnol cyfan iSERVFAIL. MaeCDS/CDNSKEYyn bodoli fel y gall y plentyn roi arwydd o newid allwedd ac y gall y rhiant ei godi heb i berson olygu cofnod yn ystod rholio. Os yw’r gylchfa riant gyda chofrestrydd neu ddarparwr sy’n ei gefnogi, defnyddia fe; os nad yw, mae angen ysgrifennu’r drefn rolio cyn y rholio cyntaf, nid yn ystod.
Gwneud i Windows a Linux Wirio Go Iawn
Mae popeth hyd yma wedi ymwneud â chyhoeddi cylchfa y gellir ei gwirio. Dyw dim ohono’n gwneud dim nes bod rhywbeth ar ochr y cleient yn mynnu ei gwirio. Mae cylchfa wedi’i llofnodi’n berffaith a chleient nad yw byth yn gwirio llofnod yn rhoi’r union un profiad â chylchfa heb ei llofnodi, hyd at y diwrnod pan nad ydyn nhw.
Dim ond dau le sydd lle gall gwirio ddigwydd, a’r gwahaniaeth rhyngddyn nhw yw’r gwahaniaeth rhwng rheolaeth ddiogelwch ac awgrym cwrtais.
Gwirio yn y datryswr, ac ymddiried yn y did AD. Mae’r cleient yn gofyn i ddatryswr, mae’r datryswr yn gwneud y gryptograffeg, ac mae’n adrodd y canlyniad drwy osod un did, AD, data wedi’i ddilysu, yn yr ateb. Mae’r cleient yn credu’r did. Dyma’r model y mae Windows yn ei ddefnyddio, a dyw e ddim cryfach na’r llwybr rhwng y cleient a’r datryswr, oherwydd gall unrhyw beth sy’n gallu ateb fel y datryswr osod y did hwnnw.
Gwirio ar y cleient ei hun. Mae’r peiriant yn rhedeg ei ddatryswr gwirio ei hun, felly soced loopback y tu mewn i’r peiriant yw’r ‘llwybr at y datryswr’ a does dim ar ôl i’w ffugio. Mae hyn yn gryfach, ac ar Linux mae’n gwbl gyraeddadwy.
Dim yw’r Rhagosodiad
Cyn ffurfweddu dim, mae’n werth gweld beth mae gweithfan Linux brif ffrwd yn ei wneud yn syth o’r bocs. Peiriant Fedora 44 yw hwn, systemd 259, heb ei gyffwrdd:
$ resolvectl status | head -3
Global
         Protocols: LLMNR=resolve -mDNS -DNSOverTLS DNSSEC=no/unsupported
  resolv.conf mode: stub

$ grep options /etc/resolv.conf
options edns0 trust-ad

$ dig +dnssec cloudflare.com A | grep flags
;; flags: qr rd ra; QUERY: 1, ANSWER: 3, AUTHORITY: 0, ADDITIONAL: 1
Darllen y tri gyda’i gilydd, oherwydd maen nhw’n adrodd stori fach.
Mae’r stub wedi’i ffurfweddu gyda trust-ad: mae wedi cael gwybod am gredu’r did AD. Mae systemd-resolved yn adrodd DNSSEC=no/unsupported, felly dyw e ddim yn gwirio dim ei hun. Ac mae’r ateb ar gyfer cylchfa wedi’i llofnodi’n dod yn ôl gyda’r baneri qr rd ra a dim ad: wnaeth dim byd yn unman ar y llwybr hwnnw honni ei fod wedi gwirio.
Nid camffurfweddiad yw hynny. Dyna’r rhagosodiad. Gall cleient gael gwybod am ymddiried mewn honiad nad oes dim yn y gadwyn yn ei wneud. Does neb yn ei wirio. Mae’n werth eistedd gyda hynny am funud cyn ffurfweddu dim byd arall.
Linux
Tri dewis, yn nhrefn faint mor ychydig y mae’n rhaid i ti ymddiried yn y rhwydwaith.
1. systemd-resolved, yn gwirio’n lleol. Ffeil drop-in yn hytrach na golygu’r ffeil a ddaw gyda’r pecyn:
# /etc/systemd/resolved.conf.d/dnssec.conf
[Resolve]
DNSSEC=yes
DNSOverTLS=opportunistic
Yna systemctl restart systemd-resolved a chadarnha gyda resolvectl status fod y llinell nawr yn darllen DNSSEC=yes.
Y gosodiad i fod yn ofalus ag ef yw’r un canol. Mae DNSSEC=allow-downgrade yn edrych fel cyfaddawd synhwyrol a dyw e ddim yn rheolaeth ddiogelwch. Mae resolved.conf(5) yn dweud hynny ei hun:
Note that this mode makes DNSSEC validation vulnerable to “downgrade” attacks, where an attacker might be able to trigger a downgrade to non-DNSSEC mode by synthesizing a DNS response that suggests DNSSEC was not supported.
Ymosodwr sy’n gallu ffugio atebion yw’r union ymosodwr y mae DNSSEC yn bodoli i’w atal, felly dyw modd y gallan nhw ei ddiffodd drwy ffugio ateb yn prynu dim i ti yn eu herbyn. yes yw e, neu addurn yw e.
2. Datryswr gwirio go iawn ar y gwesteiwr. Mae dilyswr systemd-resolved yn gyfleus yn hytrach na thrylwyr. Lle mae’n bwysig, rheda Unbound neu BIND ar y loopback a phwyntio’r stub ato:
# unbound: validate against the root anchor, refuse to be stripped
server:
    module-config: "validator iterator"
    auto-trust-anchor-file: "/var/lib/unbound/root.key"
    harden-dnssec-stripped: yes
    val-permissive-mode: no

# the internal zone is reached like any other name — no local anchor needed
forward-zone:
    name: "ad.example.com."
    forward-addr: 192.0.2.53
Un llinell yw cyfwerth BIND, dnssec-validation auto;, sy’n defnyddio ei gopi adeiledig o angor y gwraidd ac yn rheoli’r rholio drosot ti.
3. Ar draws yr ystad, yn y datryswyr rwyt ti eisoes yn eu rhedeg. Dyma gam pedwar y biblinell yn gynharach yn y cofnod hwn. Mae’r gwirio’n digwydd yno, mae cleientiaid yn ymddiried yn y did AD, a’r naid rhyngddyn nhw yw’r peth y mae’n rhaid i ti ei ddiogelu: gyda DoT, neu gyda rhwydwaith rwyt ti’n fodlon gwneud y dybiaeth honno amdano.
A sylwa beth sydd ddim yn yr un o’r ffurfweddiadau hynny: angor ymddiriedaeth ar gyfer y gylchfa fewnol. Gan fod ad.example.com yn ddirprwyaeth y tu mewn i gylchfa wedi’i llofnodi’n gyhoeddus, mae pob un o’r rhain yn gwirio enwau mewnol drwy’r gadwyn arferol o’r gwraidd. Dyna’r cynllun o’r adran flaenorol yn talu amdano’i hun. Y dewis arall yw gwthio angor lleol i bob cleient a datryswr yn yr ystad, a’i ailwthio ar bob rholio.
Windows
Y peth pwysig yn gyntaf, oherwydd mae’n cael ei gamddeall yn rheolaidd: dyw DNS Client Windows ddim yn gwirio DNSSEC. Dyw e’n gwneud dim cryptograffeg, yn gwirio dim llofnod, ac yn dal dim angor ymddiriedaeth. Datryswr stub yw e, a dyna fu e erioed.
Yr hyn y gelli di ei wneud yw ei orfodi i wrthod atebion na chawson nhw eu gwirio gan y gweinydd ar ei ran. Dyna’r Name Resolution Policy Table, ac mae’n gweithio fesul gofod enwau yn hytrach nag yn fyd-eang:
# Require validated answers for the internal zone
Add-DnsClientNrptRule -Namespace ".ad.example.com" `
    -DnsSecEnable -DnsSecValidationRequired

# What is actually in force on this machine, including from Group Policy
Get-DnsClientNrptPolicy -Effective
Get-DnsClientNrptRule
Ar gyfer yr ystad, mae’r un peth yn byw yn Group Policy o dan Computer Configuration → Policies → Windows Settings → Name Resolution Policy: crea reol ar gyfer y gofod enwau, ticia’r dewis DNSSEC, a thicia’r gofyniad bod y cleient yn gwirio bod y data wedi’i wirio gan y gweinydd DNS.
Mae dau beth yn dilyn o hynny, ac mae’r ddau’n bwysig.
Mae’n dal yn rhaid i rywbeth i fyny’r afon wneud y gwirio. Mae rheol NRPT yn gwneud i’r cleient fynnu y did AD; dyw hi ddim yn creu un. Rhaid i’r datryswr y mae’r cleientiaid hynny’n pwyntio ato fod yn ddatryswr sy’n gwirio, neu mae pob enw yn y gofod enwau hwnnw’n methu.
A dyma pam mae gan reol NRPT ddewisiadau IPsec wrth ei hochr. Rhoddodd Microsoft nhw yno am y rheswm a nodwyd ar ddechrau’r adran hon: dyw mynnu did y gall unrhyw ymosodwr ar y llwybr ei osod ddim yn llawer o ofyniad. Os wyt ti’n dibynnu ar y model lle mae’r datryswr yn gwirio ar rwydwaith nad oes modd ymddiried ynddo, mae angen diogelu’r naid olaf: IPsec rhwng y cleient a’r datryswr, neu DoT lle mae’r datryswr yn ei gefnogi.
Mae’n Methu ar Gau, Felly Cyflwyna fe yn y Drefn Honno
Mae gorfodi gwirio’n troi dosbarth o gyfaddawdu tawel yn ddosbarth o doriad swnllyd. Dyna’r cyfaddawd cywir, ac mae’n dal yn doriad: mae RRSIG sydd wedi dod i ben, DS yn y rhiant nad yw bellach yn cyfateb ar ôl rholio, neu ddatryswr na all gyrraedd y gylchfa riant i gyd yn cynhyrchu SERVFAIL, ac mae SERVFAIL ar gyfer _ldap._tcp.dc._msdcs yn golygu bod y parth i lawr yn hytrach na diraddiedig.
Felly gwna fe yn y drefn hon:
- Tro’r gwirio ymlaen yn y datryswyr gyntaf, a gad lonydd i’r cleientiaid. Gwylia am
SERVFAILyn logiau’r datryswyr am gwpl o wythnosau: dyma lle rwyt ti’n dod o hyd i’r gylchfa sydd wedi bod wedi torri’n dawel ers blwyddyn. - Awtomeiddia’r
DScyn gorfodi dim, fel yn yr adran flaenorol. Rholio lle na chafodd y rhiant ei ddiweddaru erioed yw’r rhan fwyaf o doriadau DNSSEC hunan-achosedig. - Yna gorfoda’r cleientiaid, un gofod enwau ar y tro, gan ddechrau gyda dy weithfan dy hun ac OU prawf yn hytrach na’r ystad gyfan.
Y methiant rwyt ti’n peiriannu yn ei erbyn yw cleient yn cael rheolydd parth ffug. Y methiant rwyt ti’n ei fentro yw cleient yn cael dim byd o gwbl. Mae’r ail yn adferadwy ac yn amlwg; dyw’r cyntaf yn ddim un o’r ddau. Fe glywi di am y toriad o fewn munud. Fyddet ti byth wedi clywed am y llall o gwbl.
Amgryptio’r Naid Olaf: DoT a DoH ar y Datryswyr Mewnol
Gadawodd yr adran wirio un peth yn yr awyr. Yn y model lle mae’r datryswr yn gwirio, yr un y mae Windows yn ei roi i ti, mae’r cleient yn ymddiried mewn un did a osodwyd gan y datryswr, a dyw’r did hwnnw ddim gwerth mwy na’r llwybr y teithiodd drosto. Mae’n rhaid i rywbeth ddiogelu’r llwybr hwnnw.
Mae BIND yn cefnogi’r ddau gludiant wedi’i amgryptio’n frodorol, felly swydd ffurfweddu yw hon yn hytrach na swydd gaffael:
- DNS over TLS: bloc
tlsy cyfeirir ato olisten-on, ar borth 853 yn ôl y confensiwn. - DNS over HTTPS: yr un bloc
tlsynghyd â blochttp, ar 443. - DoT tuag allan, oherwydd mae
forwardersyn derbyn cludiant TLS fesul cyfeiriad neu ar gyfer y rhestr gyfan. - Trosglwyddo cylchfeydd dros TLS, oherwydd mae datganiad
primariescylchfatype secondaryyn derbyn un hefyd, sy’n uniongyrchol ddefnyddiol i’r biblinell yn gynharach yn y cofnod hwn.
Yn gyntaf, bydd yn glir beth mae hyn yn ei brynu, oherwydd mae DoT a DNSSEC yn cael eu cymysgu’n gyson a dydyn nhw ddim yn ddewisiadau amgen. Mae DNSSEC yn dilysu’r data, yr holl ffordd yn ôl i’r gylchfa a’i cyhoeddodd. Mae DoT yn diogelu’r sgwrs â’r datryswr. Mae’r naill yn goroesi datryswr gelyniaethus a rhwydwaith gelyniaethus rhwng datryswyr; mae’r llall yn atal y peiriant ar dy wifi rhag darllen ac ailysgrifennu’r hyn a ofynnodd dy liniadur. Rwyt ti eisiau’r ddau, a dyw’r naill ddim yn cymryd lle’r llall. Mae amgryptio’r naid at ddatryswr nad yw’n gwirio yn sgwrs breifat â rhywbeth y gellir dal i ddweud celwydd wrtho.
Ei Weini
tls internal-resolver {
    key-file "/etc/pki/dns/resolver.key";
    cert-file "/etc/pki/dns/resolver.pem";
    protocols { TLSv1.3; };
};

http internal-doh {
    endpoints { "/dns-query"; };
};

options {
    dnssec-validation auto;

    listen-on          port  53                          { 192.0.2.53; };
    listen-on          port 853 tls internal-resolver    { 192.0.2.53; };
    listen-on          port 443 tls internal-resolver
                                 http internal-doh       { 192.0.2.53; };
    listen-on-v6       port 853 tls internal-resolver    { 2001:db8::53; };
};
Y dystysgrif yw’r gwaith go iawn, a dyna’r rhan sy’n cael ei hepgor. Mae cleient sy’n gwirio, sef yr holl bwynt, angen tystysgrif sy’n ddilys ar gyfer yr enw y cafodd ei ffurfweddu ag ef, wedi’i chyhoeddi gan rywbeth y mae eisoes yn ymddiried ynddo. Mae hynny’n golygu dy CA mewnol a dy awtomeiddio tystysgrifau presennol, nid yr allweddair ephemeral. Mae ephemeral yn cynhyrchu tystysgrif hunan-lofnodedig dros dro; mae yno fel y gelli di brofi bod y gwrandäwr yn gweithio, a dyw hi’n werth dim i unrhyw gleient sy’n gwirio go iawn.
Anfon Ymlaen Drosto
Os yw’r datryswyr hynny’n anfon ymlaen i rywle yn hytrach na cherdded y goeden eu hunain, gellir amgryptio’r naid i fyny’r afon hefyd, ac mae gwahaniaeth yma sy’n werth ei gael yn iawn:
tls upstream {
    ca-file "/etc/pki/tls/certs/ca-bundle.crt";
    remote-hostname "dns.example.net";
};

options {
    forwarders port 853 tls upstream { 192.0.2.1; };
};
Heb remote-hostname, rwyt ti’n cael amgryptio heb ddilysu: mae’r traffig yn annarllenadwy i arsylwr goddefol, ac mae ymosodwr gweithredol sy’n gallu rhyng-gipio’r cysylltiad yn syml yn cyflwyno ei dystysgrif ei hun. Gyda remote-hostname a ca-file, mae BIND yn gwirio â phwy mae’n siarad. Mae’r cyntaf yn werth rhywbeth. Dim ond yr ail sy’n haeddu cael ei alw’n rheolaeth.
Dyw Hanner y Cleient Ddim yn Gymesur
Dyma lle mae ystad gymysg yn mynd yn lletchwith, a dyma’r rheswm dros ffurfweddu’r ddau gludiant yn hytrach na dewis un.
Mae Linux yn gwneud DoT yn iawn. Mae systemd-resolved yn derbyn DNSOverTLS=yes ar gyfer modd caeth, a gellir rhoi i’r gweinydd yr enw i’w wirio yn ei erbyn:
[Resolve]
DNS=192.0.2.53#resolver.ad.example.com
DNSOverTLS=yes
DNSSEC=yes
Fel gyda DNSSEC=, y gosodiad canol yw’r trap: mae DNSOverTLS=opportunistic yn syrthio’n ôl i destun clir pan nad yw TLS ar gael, rhywbeth y gall ymosodwr sy’n gallu ymyrryd â’r cysylltiad ei drefnu.
Mae Windows yn gwneud DoH, ac nid DoT. Daeth cefnogaeth DoH i gleientiaid gyda Windows 11 a Server 2022, wedi’i ffurfweddu fesul gweinydd gyda thempled:
$doh = "https://resolver.ad.example.com/dns-query"
netsh dnsclient add encryption server=192.0.2.53 dohtemplate=$doh
Adeg ysgrifennu, dim ond mewn adeiladau Insider y mae DoT wedi ymddangos. Felly ar Windows wedi’i ryddhau, DoH neu ddim yw’r dewis wedi’i amgryptio, a dyna’n union pam yr estynnodd adran NRPT yn gynharach am IPsec yn lle hynny.
Dyna pam gweini’r ddau o’r un enghraifft BIND. DoT ar gyfer fflyd Linux ac unrhyw beth arall sy’n ei siarad, DoH ar gyfer Windows, un datryswr, un dystysgrif.
Pa Un, Ble
Ar gyfer datryswr mewnol, DoT yw’r cludiant gorau a DoH yw’r ateb cydnawsedd.
Mae DoT yn eistedd ar ei borth ei hun. Gelli di ei weld, ei ganiatáu, ei wrthod, a rhybuddio am unrhyw beth sy’n gwneud DNS heb ei wneud. Mae mantais DoH, sef ei fod yn amhosibl ei wahaniaethu oddi wrth draffig gwe cyffredin ar 443, yn fudd go iawn ar rwydwaith gelyniaethus ac yn niwsans ar dy rwydwaith dy hun, lle mae gallu dweud beth sy’n DNS yn nodwedd y talaist ti amdani. Ar yr ystad rwyt ti’n ei rheoli, ffafria’r cludiant y gelli di ei arsylwi, a rheda DoH am nad yw Windows yn gadael dewis i ti, nid am ei fod yn well.
Tra Rwyt Ti Yno: Amgryptia’r Trosglwyddiadau
Mae’r biblinell yn gynharach yn y cofnod hwn yn symud cylchfa AD drwy AXFR, a gwnaeth yr adran golygon rhanedig y pwynt mai map o’r ystad yw ei chynnwys. Mae TSIG yn dilysu’r trosglwyddiadau hynny; dyw e ddim yn eu cuddio. Gan fod datganiad primaries eilaidd yn derbyn ffurfweddiad TLS, gall y trosglwyddiad redeg dros TLS hefyd, RFC 9103 os wyt ti eisiau’r safon:
zone "ad.example.com" {
    type secondary;
    primaries { 192.0.2.10 port 853 tls xfr-tls key transfer-to-signer; };
    ...
};
Wedi’i ddilysu gan yr allwedd, wedi’i amgryptio gan y cludiant. Os yw unrhyw naid yn y biblinell honno’n croesi cyswllt rhwng safleoedd, hypervisor rwyt ti’n ei rannu, neu unrhyw beth na fyddet ti’n hapus i roi hwb arno, mae’n werth yr ugain munud.
Beth Nad yw’n ei Drwsio
- Nid gwirio yw e. Wedi’i drafod uchod, ac yn werth ei ailadrodd oherwydd mae gwerthwyr yn gwerthu ‘DNS diogel’ gan olygu amgryptio’n unig.
- Dyw e ddim yn cuddio dim rhag y datryswr. Mae’r datryswr yn gweld pob ymholiad yn llawn. Mae amgryptio’n diogelu’r llwybr, nid preifatrwydd y chwiliad rhag y gweithredwr, sy’n iawn pan mai ti yw’r gweithredwr.
- Dyw e’n gwneud dim i gleient nad yw’n gwirio’r dystysgrif, a gellir israddio moddau manteisgar gan yr union ymosodwr rwyt ti’n poeni amdano.
- A dyw e ddim yn rheswm i roi gwrandäwr ar y rheolydd parth. Byddai DNS wedi’i amgryptio ar y DC yn datrys y broblem anghywir yn hardd. Dyw’r DC yn dal ddim yn ateb neb.
Sut i Wirio Beth Sydd Gen Ti
Gorchmynion i’w rhedeg yn erbyn dy ystad dy hun. Yr allbynnau yw’r rhan ddiddorol, ac mae ambell un yn tueddu i fod yn ddarllen anghyfforddus y tro cyntaf.
# Walk the tree yourself, one delegation at a time
dig +trace dc01.ad.example.com

# Validate, and show the chain being built
delv +rtrace +vtrace ad.example.com SOA

# Is the resolver you are pointed at actually validating?
# A deliberately broken test name must come back SERVFAIL, not an address
dig @<resolver> dnssec-failed.org A

# What does the estate advertise as a domain controller?
dig SRV _ldap._tcp.dc._msdcs.<domain>
dig SRV _kerberos._udp.<domain>

# Is a DC answering for names it has no business answering?
# Ask it for something it is not authoritative for. "recursion requested
# but not available" is the answer you want. An actual address means it is
# serving the estate — recursing if it is BIND, relaying to the forwarder
# if it is SAMBA_INTERNAL. Either way it should not be doing that.
dig @<dc> www.example.org A

# Is the DC configured as the estate's DNS relay?
grep -E 'dns forwarder|server services' /etc/samba/smb.conf

# Will a DC hand its zone to anybody who asks?
dig @<dc> AXFR ad.example.com

# Which backend is this DC running, and does named have the module?
grep -r dlz /etc/named.conf /var/lib/samba/bind-dns/ 2>/dev/null
samba-tool dns query <dc> <domain> @ ALL

# Is the internal zone chained to the public parent?
dig DS ad.example.com @<public-authoritative-for-example.com>

# What does the local stub actually do with the AD bit, and is the
# hop to the resolver encrypted?
resolvectl status                    # DNSSEC= and DNSOverTLS= per link
grep options /etc/resolv.conf        # trust-ad, trusting whom exactly?

# Did anything in the path claim to have validated? Look for "ad" in the flags
dig +dnssec ad.example.com SOA | grep flags

# Validate independently of whatever the local resolver believes
delv ad.example.com SOA              # "fully validated" is the line you want

# Is the resolver actually listening for DoT, and does its certificate
# match the name clients are configured with?
kdig +tls @192.0.2.53 ad.example.com SOA
openssl s_client -connect 192.0.2.53:853 \
    -servername resolver.ad.example.com </dev/null 2>/dev/null \
    | openssl x509 -noout -subject -dates
Ac ar gleient Windows, i weld a yw’n mynnu unrhyw beth o gwbl:
Get-DnsClientNrptPolicy -Effective    # the rules actually in force
Resolve-DnsName ad.example.com -DnssecOk
Get-DnsClientDohServerAddress         # is the hop to the resolver encrypted?
Y ddau sydd amlaf yn cynhyrchu syndod yw’r gwiriad ailadrodd a’r ymgais AXFR. Os yw DC yn ateb y naill neu’r llall ar gyfer cleient mympwyol, dyw’r biblinell yn y cofnod hwn ddim yn ei lle, beth bynnag mae’r diagram ar y wici’n ei ddweud.
Y trydydd yw resolvectl status ar beiriant nad oes neb wedi’i gyffwrdd. DNSSEC=no/unsupported ochr yn ochr â trust-ad yn resolv.conf yw cyflwr arferol bwrdd gwaith Linux, ac mae’n golygu nad oes neb ar hyn o bryd yn gwirio’r gwaith llofnodi a ddisgrifiwyd uchod.
Y Fersiwn Fer
Mae datryswr yn cael ei eni’n gwybod y gweinyddion gwraidd ac un allwedd, ac yn dysgu popeth arall drwy gael gwybod. Mae enwau’n cael eu canfod drwy gerdded i lawr dirprwyaethau, ac mae gwasanaethau’n cael eu canfod drwy ofyn am gofnod SRV, felly erbyn i gleient ddechrau gwneud Kerberos gyda rheolydd parth, daeth hunaniaeth y rheolydd parth hwnnw o ateb DNS. Mae darganfod drwy DNS yn gywir ac yn iawn. Dyw awdurdodi drwy DNS ddim, ac mae swm syndod o seilwaith yn ei wneud yn dawel bach beth bynnag.
DNSSEC sy’n gwneud yr atebion hynny’n wiriadwy: llofnodion ar bob set, DS ym mhob rhiant, cadwyn i un angor ymddiriedaeth yn y gwraidd, a gwadu wedi’i ddilysu fel na ellir gwneud i enw ddiflannu. Mae’n prynu dilysu tarddiad a chywirdeb y data, nid preifatrwydd, ac nid cywirdeb yr ystyr. Mae’n llofnodi beth bynnag mae’r gylchfa’n ei ddweud, a dyna pam na all achub cylchfa y caniateir i beiriannau nad oes modd ymddiried ynddyn nhw ei hysgrifennu. Ac mae angen rhiant arno: does gan TLD mewnol wedi’i ddyfeisio unman i roi DS, felly mae .local, .lan, .internal a home.arpa i gyd yn dy adael naill ai heb lofnod neu’n rhedeg ynys breifat o allweddi wedi’u dosbarthu â llaw.
Ar gyfer parth Active Directory, mae hynny’n cynhyrchu cynllun yn hytrach na rhestr o osodiadau. Defnyddia ddirprwyaeth y tu mewn i gylchfa gyhoeddus rwyt ti’n berchen arni, fel bod yr ymddiriedaeth yn dod i lawr y gadwyn arferol o’r gwraidd tra nad yw’r data byth yn gadael. Gweinia rhaniadau AD gyda BIND a dlz_bind9. Nid DLZ yw’r risg; dyna sut rwyt ti’n cael y gylchfa allan o’r cyfeiriadur. A gad i’r DC fod yn gynradd cudd sy’n trosglwyddo allan ac yn ateb neb arall. All cylchfa DLZ ddim cael ei llofnodi ei hun, felly cylchfa eilaidd arferol sy’n dal y copi a drosglwyddwyd yw’r llofnodi, gydag inline-signing a dnssec-policy arni: ail named ar y DC os wyt ti eisiau llai o beiriannau, gwesteiwr ar wahân os wyt ti eisiau allweddi preifat oddi ar y cyfeiriadur. Y naill ffordd neu’r llall mae’n cael ei llofnodi unwaith, ar bwynt diffiniedig, o dan bolisi allweddi, a phôl yw’r naid gyntaf yn hytrach na gwthiad, oherwydd all DLZ ddim anfon notify. Cyhoedda o weinyddion awdurdodol annibynnol sydd heb allweddi a heb lwybr at y cyfeiriadur.
A chadw gleientiaid allan o’r gylchfa sy’n bwysig. Mae diweddaru deinamig diogel yn dilysu’r ysgrifennwr, nid yr ystyr, ac mewn cylchfa ddiofyn wedi’i hintegreiddio ag AD Authenticated Users yw’r ysgrifenwyr, pob cyfrif, nid pob peiriant yn unig. Felly mae cylchfa sy’n dal cofnodion gliniaduron a lleolyddion _msdcs un defnyddiwr wedi’i we-rwydo i ffwrdd o gleient yn cael gwybod, gyda llofnod hollol ddilys, fod y rheolydd parth yn rhywle arall. Mae cofrestriadau cleientiaid yn perthyn mewn is-gylchfa, wedi’i dirprwyo allan neu ar wahân yn Samba, lle mai’r gwaethaf y gall cyfrif wedi’i gyfaddawdu ei wneud yw dweud celwydd amdano’i hun.
Er mai’r cwestiwn gwell yw a ddylai cleientiaid fod yn cofrestru o gwbl. Mae gan liniadur 2026 gyfeiriad ar wifi’r cartref, un arall ar ddiwifr y swyddfa, un arall drwy’r orsaf docio ac un arall ar y VPN, a bydd yn cyhoeddi’r rhan fwyaf ohonyn nhw’n llon. Bron dim sy’n defnyddio cofnod A gliniadur: mae’r offer sydd angen cyrraedd gweithfan yn cadw eu rhestr eu hunain, oherwydd ni fu’r DNS erioed yn ddibynadwy ar gyfer cleientiaid symudol beth bynnag. Dylai cofnodion ar gyfer gweinyddion ddod o’r darparu, a ddylai’r fflyd gofrestru dim.
Yna gwna i rywbeth wirio’r llofnodion, oherwydd dyw dim o’r uchod yn werth dim nes bod cleient yn gwrthod ateb. Ar Linux mae hynny’n golygu DNSSEC=yes yn systemd-resolved, neu ddatryswr gwirio go iawn ar y loopback, a byth allow-downgrade, y gall ymosodwr sy’n gallu ffugio atebion ei ddiffodd yn syml drwy ffugio ateb. Ar Windows mae’n golygu derbyn nad yw’r DNS client byth yn gwirio dim ei hun, a defnyddio rheol NRPT i wneud iddo fynnu ateb a wiriwyd gan y datryswr, gyda’r naid olaf wedi’i diogelu oherwydd mai un did yw’r gofyniad hwnnw. Tro fe ymlaen yn y datryswyr gyntaf a gwylia am SERVFAIL, awtomeiddia’r DS, yna gorfoda’r cleientiaid. Mae’n methu ar gau, sef y ffordd iawn rownd, ac yn dal yn doriad.
Does dim o hyn yn egsotig. Dirprwyo, trosglwyddo a llofnodi ydyw, y tri pheth y mae DNS wedi’u gwneud erioed, wedi’u trefnu fel nad y peiriant sy’n dal dy gyfeiriadur yw’r peiriant sy’n derbyn cwestiynau o’r maes parcio, ac fel bod y cleient, pan fydd rhywbeth yn dweud celwydd wrtho, yn sylwi.