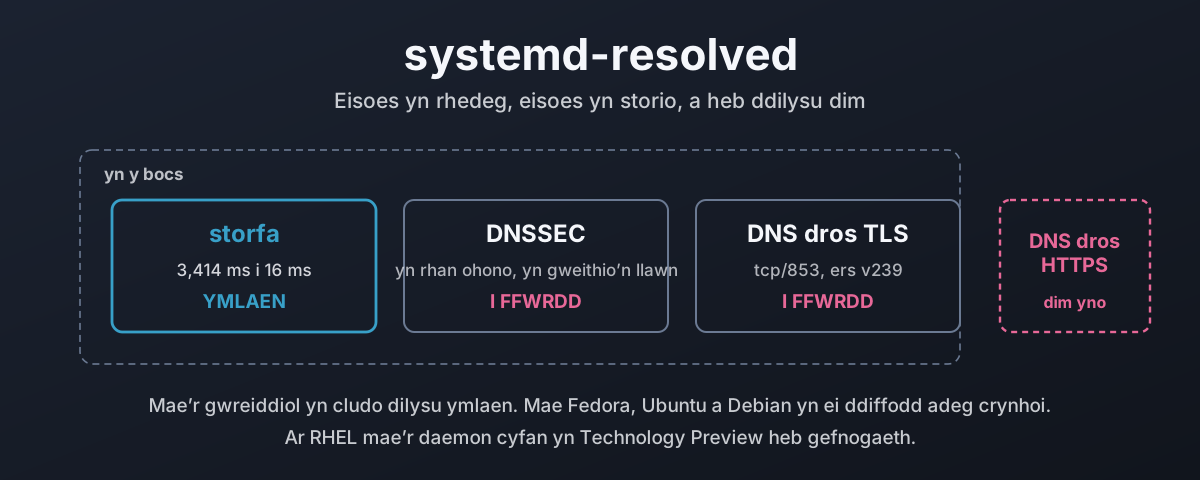
Mae datryswr DNS yn rhedeg ar dy beiriant yr eiliad hon. Wnest ti ddim ei osod, mae’n debyg nad wyt ti erioed wedi’i ffurfweddu, ac mae’n ateb pob chwiliad enw mae’r bocs yn ei wneud. Ar Fedora, Ubuntu a’r rhan fwyaf o Linux bwrdd gwaith systemd-resolved yw e, ac mae wedi bod yn eistedd yno’n dawel ers y diwrnod y gosodwyd y system.
Gall wneud tri pheth sy’n werth eu cael. Mae’n cadw atebion mewn storfa, felly dydy’r un chwiliad ddim yn croesi’r rhwydwaith ddwywaith. Mae’n dilysu DNSSEC, felly mae ateb ffug yn cael ei wrthod yn lle ei gredu. Ac mae’n siarad DNS dros TLS, felly all y rhwydwaith lleol ddim darllen pob enw rwyt ti’n gofyn amdano.
Yn ddiofyn mae’n gwneud un yn union o’r rheina. Mae’r ddau arall wedi’u diffodd, ac ar rai dosbarthiadau maen nhw wedi’u diffodd adeg crynhoi, sy’n golygu nad y gosodiad y byddet ti’n ei newid yw’r gosodiad a benderfynodd hynny hyd yn oed. Dydy dilyswr sydd byth yn dilysu yn dda i ddim, nac yn addurn chwaith.
Dyma beth mae’r peth yn ei wneud mewn gwirionedd, wedi’i fesur ar focs Fedora 44 byw gyda systemd 259, a beth sy’n newid pan wyt ti’n troi’r ddau arall ymlaen. Gan gynnwys beth benderfynodd dy ddosbarthiad ar dy ran adeg crynhoi, a faint o hynny y gelli di ei wrthod yn syml.
Beth Sy’n Ateb Dy Chwiliadau Mewn Gwirionedd
Dechrau gyda’r darlun gonest, achos dydy ‘mae’n defnyddio /etc/resolv.conf’ ddim wedi bod yn wir ar y systemau hyn ers blynyddoedd.
Mae systemd-resolved yn cynnig ei hun mewn pedair ffordd wahanol, ac mae pa un mae rhaglen yn ei defnyddio yn penderfynu beth mae’n ei gael yn ôl.1 Llwybr glibc yw nss-resolve, wedi’i gysylltu drwy /etc/nsswitch.conf. Y llwybrau brodorol yw D-Bus a Varlink, sy’n cario dyfarniad DNSSEC a chwmpas y rhyngwyneb, dau beth nad oes gan getaddrinfo unrhyw ffordd i’w mynegi. Wedyn y gwrandäwr stub, gweinydd DNS go iawn ar y loopback i unrhyw beth sy’n siarad DNS crai ac sy’n gwybod dim am ddim o’r uchod.
Pedwar drws, un daemon.
Ar y peiriant hwn mae’r gwifrau’n edrych fel hyn:
$ ls -l /etc/resolv.conf
lrwxrwxrwx. 1 root root 39 May 30 13:56 /etc/resolv.conf -> ../run/systemd/resolve/stub-resolv.conf

$ cat /etc/resolv.conf
nameserver 127.0.0.53
options edns0 trust-ad
search damiendye.uk

$ grep ^hosts: /etc/nsswitch.conf
hosts:      files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
resolve yn y llinell honno yw nss-resolve. dns ar ei ôl yw’r nss-dns traddodiadol, yn eistedd yno fel wrth gefn sydd ond yn tanio os nad yw resolved yn rhedeg o gwbl.
Mae Dau Wrandäwr Stub, Nid Un
Mae pawb yn gwybod am 127.0.0.53. Llai o bobl sy’n gwybod bod ail un.
$ ss -lntup | grep ':53 '
udp   UNCONN 0  0     127.0.0.54:53   0.0.0.0:*
udp   UNCONN 0  0  127.0.0.53%lo:53   0.0.0.0:*
tcp   LISTEN 0  4096  127.0.0.54:53   0.0.0.0:*
tcp   LISTEN 0  4096 127.0.0.53%lo:53 0.0.0.0:*
Nid dau gyfeiriad i’r un peth ydyn nhw. Mae’r ail un yn gwneud llai yn fwriadol:2
127.0.0.53 | 127.0.0.54 | |
|---|---|---|
| Rôl | Y datryswr lleol llawn | Modd dirprwy yn unig |
| Storfa | Oes | Nac oes |
| Dilysu DNSSEC | Ydy, pan fydd ymlaen | Byth |
| LLMNR a Multicast DNS | Ydy | Nac ydy |
Enwau synthetig (localhost, _gateway) | Ydy | Nac ydy |
| Uwchraddio i DNS dros TLS | Ydy | Ydy |
| Enw synthetig iddo | _localdnsstub | _localdnsproxy |
| Beth gei di’n ôl | Beth benderfynodd resolved | Beth ddywedodd y gweinydd i fyny’r ffrwd |
Mae’r ddogfennaeth yn blaen am yr ail golofn. Bydd yn ‘pass most DNS messages relatively unmodified to the current upstream DNS servers and back, but not try to process the messages locally, and hence does not validate DNSSEC, or offer up LLMNR/MulticastDNS’.2
Mae hynny’n gwneud 127.0.0.54 y targed iawn i raglen sydd eisiau gwneud ei dilysu ei hun, neu un sydd angen yr ymateb crai o’r gweinydd i fyny’r ffrwd yn hytrach na dehongliad resolved ohono.
Mae gan y ddau gyfeiriad enwau synthetig, _localdnsstub a _localdnsproxy, sy’n datrys heb unrhyw ffurfweddu o gwbl.
Pedwar Modd I /etc/resolv.conf, Nid Tri
Mae’r modd yn cael ei ganfod yn awtomatig o beth yw’r ffeil, ac mae pedwar ohonyn nhw.1
Mae /etc/resolv.conf yn | Beth mae’n ei olygu | Cleientiaid sy’n osgoi NSS |
|---|---|---|
ddolen symbolaidd i run/systemd/resolve/stub-resolv.conf | Y modd a argymhellir. Yn rhestru 127.0.0.53 a’r parthau chwilio byw | Yn mynd drwy resolved |
ddolen symbolaidd i /usr/lib/systemd/resolv.conf | Sefydlog, yn rhestru 127.0.0.53, heb barthau chwilio | Yn mynd drwy resolved |
ddolen symbolaidd i run/systemd/resolve/resolv.conf | Yn rhestru’r gweinyddion go iawn i fyny’r ffrwd, wedi’u cadw’n gyfredol | Yn osgoi resolved yn llwyr |
| ffeil go iawn sy’n cael ei rheoli gan rywbeth arall | Mae resolved yn ei darllen fel defnyddiwr, nid darparwr | Yn osgoi resolved yn llwyr |
Mae’r drydedd res honno’n dal pobl. Mae’n edrych fel yr opsiwn taclus, mae’n cael ei chadw’n gyfredol, ac mae’n golygu’n dawel bach fod pob rhaglen sy’n darllen resolv.conf yn uniongyrchol yn siarad â datryswr dy ISP heb storfa, heb ddilysu a heb amgryptio, beth bynnag rwyt ti wedi’i ffurfweddu yn resolved.conf.
Mae’r opsiwn trust-ad yn y ffeil uchod yn bwysig hefyd. Hebddo, mae glibc yn tynnu’r bit AD oddi ar yr ateb cyn i dy raglen ei weld, ar y sail resymol nad yw honiad datryswr ar hap ei fod wedi dilysu rhywbeth yn werth dim. Gyda 127.0.0.53 fel y gweinydd enwau mae’r honiad yn dod o dy beiriant dy hun, felly mae trust-ad yn gywir yma ac mae resolved yn ei ysgrifennu i mewn i ti.
Am Ddamcaniaethau Cynllwyn systemd
Cyn unrhyw fanylion, achos dyma’r pwnc lle mae’n codi bob tro.
Os mai damcaniaeth am Lennart Poettering yn bersonol yw dy wrthwynebiad i beth sy’n dilyn, neu am gymhellion Red Hat, neu am systemd fel cynllwyn i ddwyn rhywbeth oddi arnat ti, cei di fynd i ganu, achos does gen i ddim diddordeb mewn clywed dy ffuglen.
Daeth popeth yn y post hwn oddi ar beiriant byw: y cod ffynhonnell, y baneri adeiladu, y deuaidd a gludwyd, y tudalennau man a’r ymddygiad wedi’i fesur. Mae gan bob honiad orchymyn wrth ei ochr y gelli di ei redeg dy hun a’i wirio. Mae’r baneri adeiladu’n gyhoeddus. Mae’r cod ffynhonnell yn gyhoeddus. Cafodd yr un rhagosodiad dw i’n meddwl sy’n wirioneddol anghywir ei ddewis gan bobl a ysgrifennodd eu rhesymeg i lawr lle gall unrhyw un ei darllen a dadlau â nhw, sef yn union beth dw i’n ei wneud ymhellach i lawr.
Mae hynny’n llawer mwy o dryloywder nag a gei di gan y rhan fwyaf o’r meddalwedd rwyt ti’n ei redeg heb air o gŵyn.
Tyrd â thystiolaeth neu tawa.
Y Storfa Yw’r Rhan Sydd Jest Yn Gweithio
Dyma’r un nodwedd sydd ymlaen yn ddiofyn ym mhobman, a dyma’r un sy’n ennill ei lle heb unrhyw ffurfweddu o gwbl.
Y mesuriad, ar y bocs hwn, dros 32 parth. Gwagio’r storfa, holi’r cyfan, eu holi eto, a darllen yr amser ymholiad mae dig yn ei adrodd yn hytrach nag amseru’r broses:
$ resolvectl flush-caches
$ for n in $NAMES; do dig +tries=1 @127.0.0.53 "$n" A | grep 'Query time'; done
| canolrif | cymedr | p90 | uchafswm | cyfanswm i 32 enw | |
|---|---|---|---|---|---|
| storfa oer | 103.5 ms | 106.7 ms | 184 ms | 238 ms | 3,414 ms |
| storfa gynnes | 0.0 ms | 0.5 ms | 1 ms | 3 ms | 16 ms |
3,414 milieiliad yn erbyn 16. Dyna’r ddadl gyfan dros storfa leol, a dyna pam mai hwn yw’r rhagosodiad.
Werth bod yn onest am beth yw’r rhif hwnnw, serch hynny. Yr arbediad ar rediad o dri deg dau o enwau nad oedd neb erioed wedi chwilio amdanyn nhw yw e, yn erbyn yr un rhediad wedi’i ailadrodd, a dydy dim llwyth gwaith go iawn yn edrych fel yr un o’r ddau. Y gynffon yw’r ffigur defnyddiol yn hytrach na’r canolrif: costiodd y chwiliad gwaethaf yn y set honno 238 ms yn oer a 3 ms yn gynnes. Dydy tudalen sy’n tynnu wyth enw gwesteiwr i mewn ddim yn poeni am dy ganolrif, mae’n aros am yr arafaf.
Y Nobiau
[Resolve]
Cache=yes                 # yes | no-negative | no
CacheFromLocalhost=no     # default: do not cache answers from 127.0.0.1
StaleRetentionSec=0       # serve expired records when upstream is down
| Gosodiad | Rhagosodiad | Beth mae’n ei wneud |
|---|---|---|
Cache=yes | ymlaen | Storio atebion cadarnhaol a negyddol |
Cache=no-negative | Atebion cadarnhaol yn unig, ar gyfer pan wyt ti wedi blino aros i TTL negyddol ddod i ben | |
CacheFromLocalhost=no | ymlaen | Dim storio o gwbl pan mae’r gweinydd i fyny’r ffrwd ar 127.0.0.1 |
StaleRetentionSec=0 | i ffwrdd | Gweini cofnodion sydd wedi dod i ben pan mae’r gweinydd i fyny’r ffrwd yn peidio ag ateb |
DNSCacheSize=4096 | 4096 | Cofnodion a ddelir fesul cwmpas. systemd 261 ac wedyn yn unig |
Y drydedd res yw’r un sy’n brathu. Os dnsmasq neu unbound ar y loopback yw dy weinydd i fyny’r ffrwd, fydd resolved ddim yn storio’i atebion o gwbl, ar y sail fod y peth mae’n siarad ag e eisoes yn storfa. Pwyntia resolved at ddatryswr hidlo ar westeiwr arall ac fe gei di ddwy haen o storio. Pwyntia fe at un ar y loopback ac fe gei di un.
StaleRetentionSec= yw’r un diddorol, ac mae i ffwrdd yn ddiofyn. Gosod e, a phan mae’r gweinydd i fyny’r ffrwd yn peidio ag ateb, mae resolved yn dal i weini cofnodion y tu hwnt i’w TTL yn hytrach na methu.2 Mae bob amser yn rhoi cynnig ar y gweinydd i fyny’r ffrwd yn gyntaf. Dydy e ddim yn berthnasol i NXDOMAIN, achos mae enw nad yw’n bodoli yn ateb cwbl ddilys a does dim byd hen amdano o gwbl. I liniadur sy’n mynd i mewn ac allan o signal, neu beiriant sy’n gorfod dal i weithio drwy doriad DNS, mae hwn yn werth ei gael:
[Resolve]
StaleRetentionSec=1d
Ychwanegodd systemd 261 faint storfa fesul protocol ar ben hyn, gyda DNSCacheSize=, MulticastDNSCacheSize= a LLMNRCacheSize=, pob un â rhagosodiad o 4096 cofnod a therfyn o 2^24.3 Nid ar y bocs hwn, sy’n rhedeg 259, ac nid ar unrhyw ryddhad sefydlog cyfredol o ddosbarthiad. Werth gwybod ei fod ar y ffordd, achos tan nawr doedd dim modd tiwnio maint y storfa o gwbl.
Mae’r daemon hefyd yn gwagio popeth pan mae’r cof dan bwysau, sy’n gall ac weithiau’n syndod pan wyt ti’n ceisio gweithio allan pam mae cyfradd taro’r storfa’n edrych yn wael.
DNS Hollt Yw’r Rheswm I’w Gadw
Os wyt ti’n cymryd un peth o hyn, cymer yr adran hon, achos dyma’r nodwedd sy’n wirioneddol gwneud rhywbeth na allai’r hen ddatryswr stub ei wneud.
Mae gan y resolv.conf traddodiadol un rhestr o weinyddion enwau i’r peiriant cyfan. Un rhestr. Coda VPN ac mae’n rhaid i rywbeth ei throsysgrifo, sy’n golygu naill ai fod dy enwau mewnol yn gweithio a gweddill y DNS yn mynd drwy ddatryswr y cwmni, neu’r gwrthwyneb. Does dim trydydd dewis. All y ffeil ddim mynegi un.
Mae resolved yn llwybro fesul ymholiad, fesul rhyngwyneb.1 Mae gan bob cyswllt ei weinyddion ei hun a’i barthau ei hun, ac mae chwiliad yn cael ei anfon at y cyswllt y mae ei barth yn cyfateb orau i’r enw, yn ôl nifer y labeli.
| Ffurfweddiad | Wedi’i ysgrifennu fel | Effaith |
|---|---|---|
| Parth chwilio | damiendye.uk | Ôl-ddodiad i enwau un label, ac yn llwybro ymholiadau sy’n cyfateb i’r cyswllt hwn |
| Parth llwybro’n unig | ~internal.example | Yn llwybro ymholiadau sy’n cyfateb i’r cyswllt hwn, byth yn cael ei ddefnyddio fel ôl-ddodiad |
| Llwybr dal popeth | ~. | Anfon popeth nad yw’n cyfateb yn rhywle arall i’r cyswllt hwn |
| Llwybr rhagosodedig | DNSDefaultRoute=yes | Cymryd ymholiadau heb gyfatebiaeth, heb hawlio ~. |
Felly mae gliniadur gyda VPN gwaith i fyny yn cael hyn:
resolvectl domain tun0 '~corp.example' '~10.in-addr.arpa'
resolvectl dns    tun0 10.0.0.53
Mae enwau o dan corp.example a chwiliadau gwrthdro i 10.0.0.0/8 yn mynd i lawr y twnnel. Mae popeth arall yn dal i fynd allan o’r cyswllt lleol fel o’r blaen. Chafodd resolv.conf neb ei ailysgrifennu, a phan mae’r twnnel yn cwympo mae’r llwybrau’n mynd gydag e.
Mae un rheol yn werth ei dweud yn blaen, achos dyma’r un mae pobl yn estyn amdani ac yn ei chael yn anghywir. Mae ~. ar gyswllt yn golygu ffafria’r cyswllt hwn i bopeth. Mae hefyd yn atal unrhyw gyswllt arall rhag bod yn llwybr rhagosodedig, heb ddweud. Eisiau i gyswllt gymryd y gweddill heb hawlio’r gofod enwau cyfan? Gosod DNSDefaultRoute=yes a gad lonydd i ~..
Gwiria beth benderfynodd yn hytrach na thybio:
$ resolvectl status
Link 3 (wlp4s0)
    Current Scopes: DNS LLMNR/IPv4 LLMNR/IPv6
         Protocols: +DefaultRoute LLMNR=resolve -mDNS -DNSOverTLS
                    DNSSEC=no/unsupported
Current DNS Server: 192.0.2.53
       DNS Servers: 192.0.2.53 2001:db8:1::53
        DNS Domain: damiendye.uk
     Default Route: yes
Mae pob cyfeiriad yn y post hwn o’r ystodau dogfennaeth, 192.0.2.0/24 a 2001:db8::/32, felly paid â’u gludo i ffurfweddiad a disgwyl ateb.4 5 Mae’r ffigurau a’r ymddygiad yn real, oddi ar beiriant byw. Mae’r cyfeiriadau’n stand-ins, achos mae cyfeiriad IPv6 byd-eang sydd wedi’i adeiladu yn y ffordd arferol yn cario MAC y rhyngwyneb yn ei hanner isaf, ac mae cyhoeddi un yn rhoi darn o restr caledwedd i ffwrdd gydag e.
Y -DNSOverTLS hwnnw a’r DNSSEC=no hwnnw yw’r ddwy adran nesaf.
Mae’n Gallu Dilysu DNSSEC
Disgrifir y daemon gan y prosiect gwreiddiol fel ‘a caching and validating DNS/DNSSEC stub resolver’.1 Mae’r hanner dilysu’n real, dydy e ddim yn fantell am rywbeth arall, ac mae’n gweithio. Dydy e jest ddim wedi’i droi ymlaen.
Does dim angen sudo i’w droi ymlaen fesul cyswllt, achos mae resolvectl yn mynd drwy polkit ac mae sesiwn leol weithredol yn cael gwneud hynny:
$ resolvectl dnssec wlp4s0 yes
$ resolvectl status wlp4s0 | grep DNSSEC
                    DNSSEC=yes/supported
Yr ôl-ddodiad /supported yna yw resolved yn adrodd beth ddaeth o hyd iddo pan holodd y gweinydd i fyny’r ffrwd, ar wahân i beth ofynnaist ti amdano. Mae yes/supported yn golygu dy fod wedi gofyn am ddilysu a bod y gweinydd yn gallu’i gario. Mae no/unsupported ar osodiad diofyn yn golygu na ofynnodd neb, felly wnaeth neb holi.
Unwaith mae ymlaen, mae pob chwiliad yn dod yn ôl gyda dyfarniad, ac mae tri ohonyn nhw.
Dyma’r tri ar y peiriant hwn, yn erbyn enwau go iawn:
$ resolvectl query damiendye.uk
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query systemd.io
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no

$ resolvectl query dnssec-failed.org
dnssec-failed.org: resolve call failed: DNSSEC validation failed: missing-key
  (DNSKEY Missing: no SEP matching the DS found for dnssec-failed.org.)
Mae damiendye.uk wedi’i lofnodi, felly mae’r gadwyn o’r gwraidd yn dilysu ac mae’r data wedi’i ddilysu. Dydy systemd.io ddim wedi’i lofnodi, felly does dim i’w wirio ac mae resolved yn dweud hynny’n onest yn hytrach nag esgus. Parth y prosiect systemd ei hun yw hwnnw, pwynt y bydda i’n dod yn ôl ato. Mae dnssec-failed.org wedi’i gyhoeddi gyda llofnodion sydd wedi’u torri’n fwriadol. Mae hwnnw’n methu’n galed, gyda diagnostig sy’n enwi’r union broblem.
Dyma’r gwahaniaeth sy’n mynd ar goll. Dydy ansicr ddim yn fethiant. Mae cylchfa heb ei llofnodi yn dychwelyd data ac yn dweud wrthot ti nad oedd modd ei wirio. Dim ond cylchfa sy’n honni ei bod wedi’i llofnodi ac yna’n methu â’i brofi sy’n cael ei gwrthod.
Mae’r gadwyn ei hun i’w gweld os wyt ti eisiau ei gweld:
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 damiendye.uk DNSKEY
256 3 13 oJMRESz5E4gYzS/q6XDrvU1qMPYIjCWz...
257 3 13 mdsswUyr3DPW132mOi8V9xESWE8jTo0d...
Mae’r gwraidd yn gwarantu uk, mae uk yn gwarantu damiendye.uk, ac mae’r allwedd 257 yn llofnodi’r allwedd 256 sy’n llofnodi’r cofnodion. Algorithm 13 yno yw ECDSA P-256, sef beth rwyt ti eisiau ar gylchfa newydd yn hytrach na’r RSA y mae DS uk uchod yn dal i’w ddefnyddio.
Drwy’r stub plaen, mae rhaglen na chlywodd erioed am resolved yn cael yr un dyfarniad fel baner AD:
$ dig @127.0.0.53 ietf.org A | grep flags
;; flags: qr rd ra ad;

$ dig @127.0.0.53 dnssec-failed.org A | grep status
;; ->>HEADER<<- status: SERVFAIL
Ac mae’r daemon yn cadw cyfrif rhedegol, sef y ffordd gyflymaf o weld a yw dilysu’n gwneud unrhyw beth:
$ resolvectl statistics
DNSSEC Verdicts
                    Secure:  134
                  Insecure:   62
                     Bogus:    0
             Indeterminate:    2
Beth Mae Dilysu’n Ei Gostio
Dyma lle dw i’n mynd i dy siomi, achos ceisiais fesur hyn yn iawn a methu.
Yn gynnes, mae’n lân ac mae’n ddim. Costiodd yr un 32 enw yn erbyn storfa lawn 16 ms heb ddilysu a 23 ms gydag e. Galw fe’n gamgymeriad talgrynnu.
Yn oer y dylai’r gost ddangos, ac all un cleient ddim ei hynysu. Rhedais y sgubiad y ddwy ffordd a chael atebion croes: ar un drefn roedd dilysu’n edrych 74% yn arafach, ar un arall roedd yn edrych yn gyflymach, sy’n amhosib ac sy’n dweud wrthot ti beth sy’n cael ei fesur mewn gwirionedd. Pa bynnag sgubiad sy’n rhedeg yn ail sy’n elwa o’r ffaith fod y datryswr i fyny’r ffrwd eisoes wedi nôl popeth y gofynnodd y cyntaf amdano. Nid dilysu yw’r newidyn sy’n tra-arglwyddiaethu, ond storfa pwy oedd yn gynnes.
Felly wna i ddim rhoi rhif i ti na alla i sefyll y tu ôl iddo. Beth sy’n wir yw’r mecanwaith, ac mae’r ddogfennaeth yn nodi ei siâp yn blaen. Am ddilysu, mae’n dweud: ‘requires retrieval of additional DNS data, and thus results in a small DNS lookup time penalty’.2 Mae chwiliad oer wedi’i ddilysu yn cerdded y gadwyn ddirprwyo gan nôl DS a DNSKEY ar bob lefel cyn y gall ateb, felly mae’n costio teithiau ychwanegol ar enwau nad oes neb wedi gofyn amdanyn nhw eto, a dim byd o gwbl ar enwau y mae rhywun wedi gofyn amdanyn nhw.
Dyna hefyd pam mae’r un dudalen yn rhybuddio, am ddiffodd y storfa, ei fod yn golygu cost: ‘comes at a performance penalty, which is particularly high when DNSSEC is used’.2 Dydy’r ddwy nodwedd ddim yn annibynnol. Mae dilysu’n fforddiadwy yn union oherwydd bod y storfa’n golygu dy fod yn talu amdano unwaith.
Os wyt ti eisiau’r ffigur go iawn i dy rwydwaith dy hun, mesura fe yno. All un cleient ar un cysylltiad ddim dweud wrthot ti.
Felly Pam Mae Dilysu Wedi’i Ddiffodd
Achos fe wnaeth dy ddosbarthiad ei ddiffodd pan adeiladodd y pecyn, a gwnaeth hynny am reswm y mae wedi’i ysgrifennu i lawr.
Mae systemd gwreiddiol yn cludo dilysu ymlaen. Mae’r opsiwn adeiladu’n dweud hynny:
option('default-dnssec', type : 'combo',
       choices : ['yes', 'allow-downgrade', 'no'],
       value : 'allow-downgrade')
ac mae’r llawlyfr gwreiddiol yn cytuno: DNSSEC= ‘Defaults to allow-downgrade’.6
Nawr edrych ar beth mae Fedora yn ei basio i’r adeiladu hwnnw:7
-Ddefault-dnssec=no
-Ddefault-dns-over-tls=no
-Ddefault-mdns=no
-Ddefault-llmnr=resolve
A beth mae Debian ac Ubuntu yn ei basio:8
-Ddefault-dnssec=no
-Ddefault-llmnr=no
-Ddefault-mdns=no
-Ddns-over-tls=openssl
Felly mae’r ffeil yn /usr/lib/systemd/resolved.conf ar focs Fedora, yr un sydd â’r pennawd ‘Entries in this file show the compile time defaults’, yn darllen #DNSSEC=no. Darllen hwnna eto, achos mae’n gwneud rhywbeth slei: mae’r llinell yn edrych fel y meddalwedd yn dweud wrthot ti beth yw ei ragosodiad ei hun, a’r hyn mae’n ei argraffu’n ôl atat ti mewn gwirionedd yw baner adeiladu Fedora, heb sôn am ragosodiad go iawn y prosiect gwreiddiol yn unman ar y dudalen.
| Gosodiad | Rhagosodiad gwreiddiol | Adeiladu Fedora | Adeiladu Debian/Ubuntu | Canlyniad ar y bocs hwn |
|---|---|---|---|---|
DNSSEC= | allow-downgrade | no | no | DNSSEC=no |
DNSOverTLS= | no | no | no (wedi’i grynhoi gydag OpenSSL) | -DNSOverTLS |
MulticastDNS= | yes | no | no | -mDNS |
LLMNR= | yes | resolve | no | LLMNR=resolve |
Mae pob un o’r rheina’n cyfateb i beth mae resolvectl status yn ei argraffu ar y peiriant hwn. Cod ffynhonnell, baner adeiladu, system sy’n rhedeg, mae’r tri’n cytuno.
Mae rhesymeg Fedora yn y cynnig newid ac mae’n braf o blaen. Mae’r nodwedd ‘is known to cause compatibility problems with certain network access points’, ac mae Fedora ‘is not prepared to handle an influx of DNSSEC-related bug reports’, felly mae’n mynd i ffwrdd.9
Ga i ofyn pam mai’r ateb i nodwedd sy’n torri ar rwydweithiau gwael yw ei hanalluogi i bawb, yn hytrach na chludo allow-downgrade fel y mae’r prosiect gwreiddiol yn ei wneud a gadael iddi ddiffodd ei hun lle mae’n rhaid? Nid pwy benderfynodd. Beth yn y broses arweiniodd yno. Achos mae allow-downgrade yn bodoli’n union ar gyfer achos y porth caeth, dyna ragosodiad y prosiect gwreiddiol am yr union reswm hwnnw, ac mae cludo no yn lle hynny’n golygu nad yw peiriant ar rwydwaith cwbl dda yn cael dilysu chwaith.
I fod yn deg â nhw, mae gan allow-downgrade ei broblem ei hun, ac mae’n un real. Mae’r modd yn canfod datryswr na all wneud DNSSEC ac yn rhoi’r gorau i ddilysu’n dawel. Gall ymosodwr sy’n gallu siapio dy ymatebion DNS wneud i’r canfod hwnnw danio’n fwriadol, ac mae’r ddogfennaeth yn dweud hynny’n blaen, fod y modd yn un sy’n ‘makes DNSSEC validation vulnerable to “downgrade” attacks’.2 Mae nodwedd ddiogelwch y gall unrhyw ymosodwr ei diffodd yn gwneud llai nag y mae’n edrych.
Felly dydy’r un rhagosodiad yn dda. Mae no yn rhoi dim i ti. Mae allow-downgrade yn rhoi rhywbeth y gall ymosodwr ei gymryd oddi arnat ti, ac mae yes yn rhoi’r peth go iawn i ti a phopeth yn yr adran nesaf hefyd.
Faint O’r We Sydd Wedi’i Llofnodi Beth Bynnag
Cyn gwario llawer o ymdrech ar ddilysu mae’n werth gwybod pa gyfran o dy chwiliadau y gall ei hamddiffyn o gwbl. Felly gofynnais i resolved am y dyfarniad ar frig tri deg dau o barthau y mae’r pwnc hwn yn eu cyffwrdd mewn gwirionedd: y cyrff a ysgrifennodd y safon, y cwmnïau sy’n cludo’r datryswr, a’r seilwaith y mae pawb yn ei ddatrys p’un a ydyn nhw’n bwriadu gwneud hynny ai peidio.
Un ar bymtheg o dri deg dau. Hanner.
| Wedi’u llofnodi | Heb eu llofnodi | |
|---|---|---|
| Safonau a chofrestrfeydd | ietf.org, iana.org, icann.org, rfc-editor.org, ripe.net, isc.org, nlnetlabs.nl, nic.cz, afnic.fr, verisign.com | dim |
| Dosbarthiadau a gwerthwyr | debian.org, fedoraproject.org, opensuse.org, almalinux.org | redhat.com, ubuntu.com, canonical.com, suse.com, rockylinux.org, archlinux.org |
| systemd ei hun | dim | systemd.io, freedesktop.org |
| Seilwaith | cloudflare.com, gov.uk | github.com, kernel.org, google.com, wikipedia.org, mozilla.org, apache.org, gnu.org, quad9.net |
Darllen i lawr y golofn gyntaf. Mae pob un corff safonau a chofrestrfa wedi llofnodi. Deg allan o ddeg, dim eithriadau: y bobl a ysgrifennodd DNSSEC, a’r bobl sy’n rhedeg y cofrestrfeydd sy’n cyhoeddi’r cofnodion DS i bawb arall. Gwnaethon nhw’r gwaith ar eu cylchfeydd eu hunain.
Nawr darllen ar draws y drydedd res. Does gan systemd.io ddim DS. Dydy’r prosiect a ysgrifennodd y datryswr dilysu y mae’r post cyfan hwn amdano ddim wedi llofnodi ei barth ei hun, a dydy freedesktop.org, lle mae ei ddogfennaeth yn byw, ddim chwaith. O dan hynny, mae quad9.net heb ei lofnodi hefyd, sy’n werth aros gydag e am eiliad: datryswr cyhoeddus a’i holl werthiant yw ei fod yn dilysu DNSSEC i ti, ar gylchfa na all neb ei dilysu.
Ac mae’r gwerthwyr yn hollti’n lân ar hyd un llinell. Llofnododd y dosbarthiadau cymunedol. debian.org, fedoraproject.org, opensuse.org, almalinux.org. Wnaeth y cwmnïau ddim. redhat.com, ubuntu.com, canonical.com, suse.com. Dyna’r pedwar sefydliad sy’n pecynnu ac yn cludo’r datryswr hwn i’r rhan fwyaf o ystad Linux.
Does dim bwlch yn y dechnoleg yno. Mae’r protocol wedi bod yn barod i’w ddefnyddio ers dros bymtheg mlynedd, mae’r offer am ddim, ac mae’r cofrestrfeydd yn cymryd y cofnod DS heb godi tâl amdano. Mi ddyweda i hyn wrthot ti am ddim: mae’r bobl a ysgrifennodd y safon wedi llofnodi, a dydy’r rhan fwyaf o’r bobl sy’n cludo’r meddalwedd ddim.
Mae fersiwn mwy miniog o’r un pwynt yn gov.uk, sydd wedi’i lofnodi, ac sydd wedyn yn gwneud hyn:
$ dig +short @127.0.0.53 www.gov.uk CNAME
www-cdn.production.govuk.service.gov.uk.

$ dig +short @127.0.0.53 service.gov.uk DS
                                          (nothing)
Mae gan uk DS. Mae gan gov.uk DS. Does gan service.gov.uk ddim, felly mae’r gadwyn yn stopio’n stond yno, ac mae www.gov.uk yn datrys yn ansicr er bod y brig uwch ei ben wedi’i lofnodi’n iawn. Gwnaeth rhywun y gwaith ar gov.uk ac yna pwyntio’r wefan go iawn at ddirprwyaeth heb ei llofnodi. Hanner job.
Fel y cyfryw, os wyt ti’n llofnodi cylchfa, gwiria’r enwau mae pobl yn eu teipio go iawn. Dydy brig wedi’i lofnodi sy’n gwneud CNAME i mewn i gylchfa CDN heb ei llofnodi ddim yn prynu dim byd i ti.
Mae DNS Dros TLS Yn Gweithio, Gydag Amodau
Mae DNS dros TLS wedi’i weithredu, mae wedi’i grynhoi i mewn i bob adeiladu prif ffrwd, ac mae’n gweithio. Mae i ffwrdd yn ddiofyn ym mhobman, gan gynnwys yn y prosiect gwreiddiol, lle mae’r llawlyfr yn dweud am DNSOverTLS=: ‘Defaults to no’.6
Dwy linell yw’r ffurfweddiad, a’r ail yw’r un mae pobl yn ei cholli:
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
Dydy’r #dns.quad9.net yna ddim yn addurn. Mae’n gosod yr enw a ddefnyddir ar gyfer SNI ac ar gyfer dilysu’r dystysgrif. Gad e allan ac mae’r dystysgrif yn cael ei gwirio yn erbyn IP y gweinydd yn lle hynny, ‘checked against the server’s IP’.2 Mae hynny’n gweithio gyda’r darparwyr mawr achos maen nhw’n rhoi cyfeiriadau IP yn SANs eu tystysgrifau, ond dyma’r gwiriad gwannaf, mae’n torri’r eiliad mae darparwr yn rhoi’r gorau i wneud hynny, ac mae’n rhoi dim amddiffyniad i ti rhag cael dy ailgyfeirio i gyfeiriad gwahanol sy’n digwydd dal tystysgrif ddilys iddo’i hun. Mae erthygl cylchgrawn Fedora ei hun ar hyn yn hepgor yr enw gwesteiwr,10 sy’n drueni, achos mae’r gystrawen yno yn sylwadau’r ffeil ffurfweddu a gludwyd.
Mae Llym A Manteisgar Yn Osodiadau Gwahanol Iawn
| Modd | Ar weinydd sy’n cefnogi DoT | Ar weinydd nad yw’n gwneud hynny | Yn dilysu’r gweinydd |
|---|---|---|---|
yes | Wedi’i amgryptio | Mae pob chwiliad yn methu | Ydy |
opportunistic | Wedi’i amgryptio | Testun plaen yn dawel | Nac ydy |
no | Testun plaen | Testun plaen | d/b |
Mae opportunistic yn darllen fel y tir canol call ac fel arfer dydy e ddim. Mae’r ddogfennaeth yn dweud hynny’n syth: yn y modd hwnnw ‘the resolver is not capable of authenticating the server, so it is vulnerable to “man-in-the-middle” attacks’,2 a gall unrhyw un sy’n gallu gollwng dy draffig porth 853 orfodi’r israddio. Mae’n dy amddiffyn rhag arsylwi goddefol ar rwydwaith lle nad oes neb yn trio. Yn erbyn rhywun sydd yn trio, dydy e’n dda i ddim.
yes yw’r gosodiad gonest. Mae hefyd yn golygu, pan na all gysylltu, nad wyt ti’n cael DNS o gwbl, sy’n werth ei wybod cyn i ti ei roi ar beiriant na alli di gerdded ato.
Rhoddais gynnig ar DoT llym i Quad9 o’r bocs hwn ac fe hongiodd yr ymholiad. Dim gwall, dim terfyn amser, dim byd yn y cyfnodolyn rhwng y gwagio a minnau’n ei ddadwneud ddau funud yn ddiweddarach:
Sep 27 17:12:11 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 9.9.9.9#dns.quad9.net, ...
Sep 27 17:12:14 systemd-resolved[40105]: wlp4s0: Bus client set DNSOverTLS setting: yes
Sep 27 17:12:15 systemd-resolved[40105]: Flushed all caches.
Sep 27 17:14:39 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 192.0.2.53, ...
Alla i ddim dweud wrthot ti o fan hyn a oes modd cyrraedd porth 853 ar y cysylltiad hwnnw, achos doedd y gragen y rhedais y prawf ohoni ddim yn gallu cyrraedd porth 443 chwaith ac roedd yn amlwg wedi’i hidlo ei hun. Beth mae’r log yn ei ddangos yw’r modd methu: dydy DoT llym na all gysylltu ddim yn adrodd dim byd defnyddiol. Mae’n aros. Os wyt ti’n troi hwn ymlaen a dy DNS yn mynd yn dawel, gwiria ss -tn dport = :853 cyn i ti fynd i edrych ar resolved.
Ei Brofi’n Iawn
# does the transport actually come up
resolvectl flush-caches
resolvectl query ietf.org        # expect: acquired via ... encrypted transport: yes

# is anything still going out in the clear
sudo tcpdump -ni any 'port 53 and not host 127.0.0.53'
Yr ail orchymyn yw’r un sy’n dweud y gwir. Gyda DoT yn gweithio, ddylai dim byd adael y peiriant ar borth 53, ac mae unrhyw beth sy’n gwneud yn rhaglen a ddaeth o hyd i’w ffordd o gwmpas y stub.
Dydy DNS Dros HTTPS Ddim Yn Bodoli Yma
Ateb syml i’r cwestiwn: dydy systemd-resolved ddim yn cefnogi DNS dros HTTPS. Nid yn rhannol, nid y tu ôl i faner, nid gydag opsiwn adeiladu nad oes neb yn ei droi ymlaen. Does dim DoH ynddo o gwbl.
A dydy hynny ddim wedi’i ddarllen oddi ar y ddogfennaeth, a allai fod yn hen. Dyna beth sydd yn y deuaidd:
$ strings /usr/lib/systemd/systemd-resolved | grep -icE 'application/dns-message|dns-query|:443'
0

$ grep -oE 'name="DNSOver[A-Za-z]*"' /usr/share/dbus-1/interfaces/org.freedesktop.resolve1.Manager.xml
name="DNSOverTLS"
Dim fformat gwifren DoH, dim HTTP/2, un briodwedd amgryptio ar ryngwyneb D-Bus a TLS yw hi. Mae’r rhestr gyflawn o gyfarwyddebau resolved.conf yn y prosiect gwreiddiol yn dod i ddwy ar bymtheg o osodiadau a dydy’r un ohonyn nhw’n sôn am HTTPS.6
Mae rhywun wedi gofyn amdano. Agorwyd mater #8639, ‘Add support for DNS-over-HTTPS to systemd-resolved’, ar 2 Ebrill 2018 ac mae’n dal ar agor, gyda dau gais tynnu ynghlwm a dim wedi’i uno.11 Wyth mlynedd a mwy.
Ai dyna’r penderfyniad anghywir? Ddim yn amlwg, ac mae’r ddadl dros DoT yn un weddus. Mae’r ddau’n cario DNS y tu mewn i TLS ac mae’r ddau’n atal yr un arsylwr goddefol. Mantais DoH yw ei fod yn cuddio ar borth 443 gyda phopeth arall, felly mae’n rhaid i rwydwaith sydd eisiau rhwystro DNS wedi’i amgryptio weithio’n llawer caletach. Mae hynny’n wirioneddol ddefnyddiol os gweithredwr y rhwydwaith yw’r gelyn.
Mae’n torri’r ffordd arall hefyd. Lle mai ti yw’r gweithredwr, mae’r anwahanrwydd hwnnw’n golygu na alli di archwilio dy DNS dy hun chwaith, ac mae pob rhaglen sy’n cludo’i chleient DoH ei hun yn rhoi’r gorau i ddefnyddio datryswr y system, a dyna sut rwyt ti’n cael porwr sy’n anwybyddu dy DNS hollt, dy storfa a dy gylchfeydd mewnol. Ar dy git dy hun, mae datryswr sydd i’w weld ar borth hysbys yn nodwedd.
Felly: os yw DoT yn cyrraedd dy ddatryswr, defnyddia fe a dwyt ti’n colli dim. Os yw porth 853 wedi’i rwystro, does gan resolved ddim ateb ac rwyt ti eisiau dirprwy DoH o’i flaen, dnscrypt-proxy neu cloudflared ar y loopback gyda resolved wedi’i bwyntio ato. Mae storio a dilysu’n aros yn waith i resolved. Dim ond y cludiant sy’n symud.
Beth Mae Dy Ddosbarthiad Yn Ei Gludo Mewn Gwirionedd
Mae’r un daemon yn ymddwyn yn wahanol iawn yn dibynnu ar bwy a’i pecynnodd. Galluogi’r gwasanaeth yw’r hanner hawdd. Yr hanner sy’n cael ei hepgor yw ei gysylltu â’r offer rhwydweithio y mae’r dosbarthiad yn eu defnyddio mewn gwirionedd, ac ar un o’r pedwar hyn dydy e wir ddim wedi’i gysylltu nes i ti wneud hynny dy hun.
| Wedi’i osod | Wedi’i alluogi | nss-resolve wedi’i gysylltu | Ffurfweddiad yn cyrraedd drwy | Wedi’i gefnogi | |
|---|---|---|---|---|---|
| Fedora (33+) | ydy | ydy | ydy, yn systemd-libs | NetworkManager | ydy |
| Ubuntu | ydy | ydy | ydy | netplan, wedyn NM neu networkd | ydy |
| Debian (12+) | pecyn ar wahân | nac ydy | nac ydy, pecyn ar wahân | ti sy’n dewis ac yn cysylltu | ydy |
| RHEL / Rocky / Alma (9, 10) | ydy | nac ydy | ydy | NetworkManager, unwaith y dywedir wrtho | Technology Preview |
Dilysu A Storfa Lawn: Y Gosodiadau Eu Hunain
Yr un pedair llinell yw’r rhain ym mhobman, achos resolved.conf yw resolved.conf ar bob dosbarthiad. Yr unig beth sy’n wahanol yw sut mae gweddill y ffurfweddiad yn cyrraedd y daemon, sef y pedair adran nesaf.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNSSEC=allow-downgrade
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Defnyddia ffeil ollwng yn hytrach na golygu /etc/systemd/resolved.conf, achos mae’r brif ffeil yn is ei blaenoriaeth nag unrhyw ffeil ollwng a gall diweddariad pecyn ddadlau â ti drosti. Mae’r rhifo’n gonfensiwn wedi’i ddogfennu: mae gwerthwyr yn cymryd 10 i 40 o dan /usr/, rwyt ti’n cymryd 60 i 90 o dan /etc/, felly dy un di sy’n ennill.6
Ar systemd 261 ac wedyn mae pumed llinell werth ei hychwanegu, achos tan hynny doedd dim modd tiwnio maint y storfa o gwbl:
DNSCacheSize=16384 # systemd 261+; default 4096, max 2^24
Rho fe ar waith a chadarnha fod y daemon yn cytuno â’r ffeil, yn hytrach na thybio ei fod wedi’i darllen:
systemd-analyze cat-config systemd/resolved.conf   # every fragment, in precedence order
systemctl restart systemd-resolved
resolvectl status | grep -E 'DNSSEC|Protocols'
resolvectl statistics                              # verdicts should start moving
DNSSEC=allow-downgrade yw’r gosodiad y byddwn i’n ei roi ar beiriant nad ydw i’n mynd i’w warchod, am y rhesymau yn yr adran uchod. DNSSEC=yes yw’r un gonest ac mae’n methu ar gau. Dewis yn fwriadol.
Ei Gysylltu Â’r Pentwr Rhwydwaith
Un gorchymyn yw troi’r gwasanaeth ymlaen. Cael offer rhwydweithio dy ddosbarthiad i roi eu ffurfweddiad DNS iddo yw’r rhan sy’n amrywio, a dyna lle mae ‘wedi’i alluogi’ a ‘gweithio’n iawn’ yn gwahanu.
| O ble mae ffurfweddiad DNS yn dod | I alluogi DNSSEC | I bennu maint y storfa | Gwifrau ychwanegol sydd eu hangen | |
|---|---|---|---|---|
| Fedora | NetworkManager, yn awtomatig | ffeil ollwng | ffeil ollwng | dim |
| Ubuntu | netplan, wedyn NM neu networkd | ffeil ollwng, neu fesul cyswllt yn .network | ffeil ollwng | dim |
| Debian | pa bynnag bentwr a ddewisaist ti | ffeil ollwng, neu fesul cyswllt yn .network | ffeil ollwng | libnss-resolve, a’r pentwr isod |
| Teulu RHEL | NetworkManager, unwaith y dywedir wrtho | ffeil ollwng | ffeil ollwng | dns=systemd-resolved |
Fedora
Yr integreiddio mwyaf cyflawn o’r pedwar, a’r unig un lle mae popeth eisoes wedi’i gysylltu.
Mae NetworkManager yn berchen ar y rhwydwaith ac yn rhoi DNS i resolved heb i neb ddweud wrtho. Ar y bocs hwn does dim llinell dns= yn unman yn /etc/NetworkManager/ ac mae’n dal i weithio, achos mae NetworkManager yn canfod y daemon sy’n rhedeg ac yn ei ddefnyddio. /etc/resolv.conf yw’r ddolen symbolaidd i’r stub, ac mae glibc wedi’i gysylltu achos mae libnss_resolve.so.2 yn cael ei gludo yn systemd-libs, nad yw’n ddewisol:
$ rpm -qf /usr/lib64/libnss_resolve.so.2
systemd-libs-259.9-1.fc44.x86_64

$ grep ^hosts: /etc/nsswitch.conf
hosts: files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
Felly ar Fedora y ffeil ollwng uchod yw’r job gyfan. Dim byd arall i’w gysylltu.
Ubuntu
Wedi’i alluogi’n ddiofyn, ac mae nss-resolve wedi’i gysylltu yn yr un ffordd. Y gwahaniaeth yw bod y ffurfweddiad fel arfer yn cyrraedd drwy netplan:
network:
  version: 2
  ethernets:
    enp1s0:
      dhcp4: true
      nameservers:
        addresses: [9.9.9.9, 149.112.112.112]
        search: [example.com]
Mae netplan yn rhoi hwnna i’w rendrwr, NetworkManager ar fwrdd gwaith neu systemd-networkd ar weinydd, ac mae’r rendrwr yn ei roi i resolved. Sylwa beth na all netplan ei fynegi. Does dim allwedd netplan i DNSSEC=, a dim un i DNSOverTLS=. Mae’r rheina’n mynd yn y ffeil ollwng uchod, sef lle maen nhw’n perthyn beth bynnag.
Os wyt ti ar systemd-networkd, mae’r gosodiadau fesul cyswllt ar gael yn frodorol yn y ffeil .network hefyd, ac mae gosodiad fesul cyswllt yn curo’r un byd-eang:
# /etc/systemd/network/10-lan.network
[Network]
DNS=9.9.9.9#dns.quad9.net
DNSSEC=yes
DNSOverTLS=yes
Domains=~.
Mae Angen Cysylltu Debian  Llaw
Dyma’r un sydd wir ddim wedi’i gysylltu, a’r rheswm mae’r adran uchod yn bodoli.
Ers Debian 12 mae systemd-resolved yn becyn ar wahân, ac mae’r nodiadau rhyddhau’n glir am yr uwchraddio: ‘The new systemd-resolved package will not be installed automatically on upgrades’, ac ‘until it has been installed, DNS resolution might no longer work since the service will not be present on the system.’12 Mae’r un nodiadau’n setlo’r cwestiwn ehangach: ‘systemd-resolved was not, and still is not, the default DNS resolver in Debian.’
Dau becyn yw ei osod, nid un, a’r ail yw’r un mae pawb yn ei golli:
apt install systemd-resolved libnss-resolve
systemctl enable --now systemd-resolved
Dim ond Suggests: yw libnss-resolve, nid dibyniaeth,13 a Suggests yw’r un berthynas nad yw apt yn gweithredu arni. Felly does neb yn ei osod.
Mae’r rheswm nad oes neb yn sylwi yn fwy diddorol na’r rheswm nad oes neb yn ei osod. Gad e allan ac mae glibc yn dal i gyrraedd resolved, achos mae /etc/resolv.conf yn pwyntio at y stub ac mae nss-dns plaen yn siarad ag e. Mae’r rhan fwyaf o’r daemon yn dal i weithio:
Heb libnss-resolve | Gydag e | |
|---|---|---|
| Storfa | Oes, drwy’r stub | Oes |
| Dilysu DNSSEC | Ydy, mae’n digwydd yn y daemon | Ydy |
| DNS dros TLS | Ydy | Ydy |
Bit AD yn cyrraedd glibc | Ydy, mae resolv.conf yn cario trust-ad | Ydy |
| Diogel yn erbyn ansicr yn erbyn ffug | Nac ydy, un bit yn unig | Ydy |
| Cyfeiriadau â chwmpas cyswllt | Nac oes | Oes |
/etc/hosts yn cael ei ddarllen gan y daemon | Nac ydy | Ydy |
Does dim byd yn y golofn chwith yn edrych wedi torri, felly does dim byd yn cael ei drwsio. Beth rwyt ti’n ei golli yw beth na all fformat gwifren DNS ei gario, a’r achos cliriaf yw cyfeiriad â chwmpas arno:
$ getent hosts _gateway            # via nss-resolve
fe80::5054:ff:fe12:3456 _gateway

$ dig +short @127.0.0.53 _gateway  # via the stub, as nss-dns would
192.0.2.1
Yr un enw, yr un daemon, dau ateb gwahanol. Mae cyfeiriad IPv6 cyswllt-lleol yn ddiystyr heb y rhyngwyneb y mae wedi’i gwmpasu iddo, a does unman mewn ymateb DNS i roi hynny, felly dim ond yr IPv4 y gall y stub ei roi’n ôl. Mae gan yr API brodorol rywle i’w roi ac mae’n rhoi’r cyfeiriad roeddet ti ei eisiau go iawn.
Yr un broblem yw rhes y dyfarniad. Un bit yw AD, wedi’i lofnodi neu beidio. Mae’r API brodorol yn gwahanu diogel oddi wrth ansicr oddi wrth ffug, sef y gwahaniaeth rhwng ‘wnaeth neb lofnodi hwn’ a ‘llofnododd rhywun hwn ac mae rhywun arall wedi bod yn ymyrryd ag e’. All rhaglen sy’n poeni ddim gwahaniaethu rhwng y rheina dros y wifren.
Dyna’r bwlch rhwng y gwasanaeth yn rhedeg a’r gwasanaeth wedi’i gysylltu, ac mae’n aros yn anweledig nes i ti fynd i chwilio amdano.
Gwiria ei fod wedi glanio:
grep ^hosts: /etc/nsswitch.conf # wants 'resolve [!UNAVAIL=return] dns'
Sut mae gweddill dy rwydweithio’n ei gyrraedd yn dibynnu ar ba un o bentyrrau Debian rwyt ti arno.
Mae’r pecyn yn datgan Provides: resolvconf a Conflicts: resolvconf, openresolv,13 felly mae’n cymryd rhyngwyneb resolvconf drosodd yn llwyr. Mae /usr/sbin/resolvconf yn troi’n ddolen symbolaidd i resolvectl, sy’n ddeuaidd aml-alwad: o’i alw dan yr enw hwnnw mae’n siarad protocol resolvconf(8) ac yn gwthio popeth a roddir iddo’n syth i mewn i resolved.14 Felly mae unrhyw beth sydd eisoes yn galw resolvconf -a yn dal i weithio heb ei newid, gyda systemd-resolved fel yr unig gefn a gefnogir.
Dydy’r rhyngwyneb ddim i gyd yn goroesi, ac mae’r bylchau’n methu’n swnllyd yn hytrach nag yn dawel:
Opsiwn resolvconf | O dan systemd-resolved |
|---|---|
-a <iface> | Yn cofrestru DNS fesul cyswllt wedi’i ddarllen o stdin. Yr un sy’n bwysig |
-d <iface> | Yn dadgofrestru, yr un fath â resolvectl revert |
-x | Wedi’i fapio i barth llwybro ~. |
-p | Yn marcio’r cyswllt fel nad yw’n llwybr rhagosodedig (systemd 257+) |
-f | Yn gwneud -a a -d yn dawel am ryngwyneb nad yw yno |
-m | Yn cael ei dderbyn a’i anwybyddu’n dawel |
-u, -i, -I, -l, -r, -R, -v, -V | Heb eu cefnogi. Mae’r gorchymyn yn methu |
Un fagl werth ei gwybod cyn i ti ei dadfygio: dim ond pan mae /etc/resolv.conf yn ddolen symbolaidd i /run/systemd/resolve/resolv.conf y mae’r shim yn ysgrifennu’r ffeil honno, nid pan mae’n ffeil sefydlog.14
ifupdown, y rhagosodiad ar osodiad gweinydd Debian. Cafodd y stanzadns-nameserversyn/etc/network/interfacesei weithredu erioed gan fachau’r hen becynresolvconf, ac maesystemd-resolvedyn gwrthdaro â’r pecyn hwnnw a dydy e ddim yn cludo bachau/etc/network/if-up.d/ei hun. I ryngwyneb sefydlog, paid â dibynnu ar y stanza. Gosod y gweinyddion ar y cyswllt yn benodol a gad i resolved fod yn berchen arnyn nhw:# /etc/network/interfaces auto enp1s0 iface enp1s0 inet static address 192.0.2.10/24 gateway 192.0.2.1 up /usr/sbin/resolvconf -a $IFACE <<< 'nameserver 192.0.2.53' down /usr/sbin/resolvconf -d $IFACEDHCP ar ifupdown wedi’i drin yn barod. Mae
isc-dhcp-clientyn cludo bachau wedi’u henwi ar ôl y daemon,/etc/dhcp/dhclient-enter-hooks.d/resolved-entera/etc/dhcp/dhclient-exit-hooks.d/resolved,15 felly mae gweinyddion DNS prydles yn glanio ar y cyswllt iawn heb ddim i’w ffurfweddu.systemd-networkdyw’r opsiwn glanaf a does dim angen shim o gwbl, achos mae’r ddau hanner yn rhan o’r un prosiect. Mae DNS fesul cyswllt, DNSSEC a DoT yn allweddi brodorol yn y ffeil.network, yn union fel yn enghraifft Ubuntu uchod.NetworkManager, ar fwrdd gwaith Debian, angen dweud wrtho unwaith:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
Dewis un a gwybod pa un ddewisaist ti. Nid daemon sy’n gwrthod cychwyn yw’r modd methu yma, ond dau bentwr sydd ill dau’n credu mai nhw sy’n berchen ar /etc/resolv.conf, sy’n edrych fel DNS ysbeidiol ac yn gwastraffu prynhawn. Mae resolvectl status yn dweud ar ba gyswllt y glaniodd y gweinyddion. Os yr ateb yw dim un ohonyn nhw, does dim byd yn bwydo’r daemon, a dyna’r nam.
RHEL, Rocky Ac Alma
A dyma’r un sy’n werth ei darllen ddwywaith. Mae’r pecyn yno, mae nss-resolve ar gael, gall NetworkManager ei yrru, ac mae dogfennaeth Red Hat yn dweud hyn:
systemd-resolved is an unsupported Technology Preview.16
Mae’r geiriad hwnnw wedi bod yn nodiadau rhyddhau RHEL 9 ers 9.0 ac mae’n dal yno yn 9.8. Mae Technology Preview yn golygu dim SLA cynhyrchu, ac mae Red Hat yn benodol yn peidio â’i argymell i’w ddefnyddio mewn cynhyrchu.
Dydy e ddim wedi’i alluogi chwaith. NetworkManager sy’n berchen ar resolv.conf ar y systemau hyn, felly gosodiad NetworkManager yw ei droi ymlaen yn hytrach na dim ond galluogi’r uned:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
systemctl enable --now systemd-resolved
systemctl reload NetworkManager
resolvectl status          # confirm NM actually handed the servers over
Ar ôl hynny mae’r ffeil ollwng uchod yn berthnasol heb newid, ac mae dilysu a’r storfa’n ymddwyn yn union fel y maen nhw ar Fedora.
Felly ar RHEL mae gen ti benderfyniad nad yw’n bodoli ar y lleill. Eisiau datryswr lleol sy’n dilysu, yn storio ac yn gallu gwneud DNS hollt ar focs RHEL a gefnogir? Yna nid hwn yw’r ateb a gefnogir. unbound yw e, neu dnsmasq drwy dns=dnsmasq NetworkManager ei hun, ac mae Red Hat yn fodlon sefyll y tu ôl i’r ddau.
Dydy’r label ddim yn sylw am y cod. Sylw yw e am beth y bydd Red Hat yn rhoi SLA y tu ôl iddo, ac mae datryswr sy’n storio ac yn dilysu yn beth y mae cwsmeriaid yn agor tocynnau amdano. Digon teg. Ond os wyt ti’n prynu RHEL am y gefnogaeth, mae rhedeg datrys enwau ar gydran heb gefnogaeth yn benderfyniad i’w wneud yn fwriadol a’i ysgrifennu i lawr, nid un i lithro iddo achos ei fod yn y storfa becynnau.
Does Dim Wedi’i Lethu Go Iawn, A Dyma Sut I’w Brofi
Mae’r rhagdybiaeth yn werth ei phrofi, achos ‘analluogodd fy nosbarthiad e, bydd rhaid i mi ailadeiladu’ yw’r adwaith, ac yma mae’n anghywir.
Mae gan systemd ddau fath cwbl wahanol o opsiwn adeiladu, ac mae pobl yn sôn amdanyn nhw fel petaen nhw’n un:17
| Opsiwn adeiladu | Math | Gwreiddiol | Fedora | Debian ac Ubuntu | Newidiadwy wrth redeg |
|---|---|---|---|---|---|
resolve | gallu | ymlaen | wedi’i adeiladu | true | nac ydy, ac mae’r ddau’n ei adeiladu |
nss-resolve | gallu | wedi’i alluogi | wedi’i adeiladu, yn systemd-libs | enabled, yn cael ei gludo fel libnss-resolve | nac ydy, ac mae’r ddau’n ei adeiladu |
dns-over-tls | gallu | auto | auto, yn troi’n OpenSSL | openssl | nac ydy, ac mae’r ddau’n ei grynhoi i mewn |
openssl | gallu | wedi’i alluogi | enabled | enabled | nac ydy, ac mae’r ddau’n ei alluogi |
default-dnssec | rhagosodiad yn unig | allow-downgrade | no | no | ydy, mewn ffeil ollwng |
default-dns-over-tls | rhagosodiad yn unig | no | no | rhagosodiad gwreiddiol | ydy, mewn ffeil ollwng |
default-mdns | rhagosodiad yn unig | yes | no | no | ydy, mewn ffeil ollwng |
default-llmnr | rhagosodiad yn unig | yes | resolve | no | ydy, mewn ffeil ollwng |
Darllen y golofn olaf. Mae pob gosodiad y mae’r post hwn wedi cwyno amdano yn yr hanner isaf, ac mae pob un yn rhagosodiad, nid yn allu. Mae’r cod wedi’i grynhoi i mewn ar y ddau. Wnaeth neb dynnu dim allan.
Mae’r prawf yn gynharach yn y post hwn ac nid oedd angen crynhoydd arno. Ar becyn stoc Fedora, gyda DNSSEC=no wedi’i bobi i mewn, trodd un gorchymyn ddilysu ymlaen ac fe weithiodd yn llawn: cylchfa wedi’i llofnodi wedi’i dilysu, un heb ei llofnodi wedi’i hadrodd yn onest, un wedi torri wedi’i gwrthod gyda diagnostig manwl. Petai wedi’i grynhoi allan, fyddai resolvectl status byth wedi dweud yes/supported.
Felly gwiria dy adeiladu dy hun cyn i ti estyn am gadwyn offer:
# is the crypto there at all
systemctl --version | tr ' ' '\n' | grep -E '^[+-](OPENSSL|GNUTLS|GCRYPT)$'

# ask for the feature and read back what the daemon says it can do
resolvectl dnssec <link> yes
resolvectl status <link> | grep DNSSEC          # yes/supported means the code is there
Ar y bocs Fedora hwn mae hynny’n -GCRYPT +GNUTLS +OPENSSL, sy’n hen ddigon: mae DNSSEC angen un ohonyn nhw ac mae DoT wedi’i adeiladu yn erbyn OpenSSL.
Beth Mae’r Dosbarthiadau’n Ei Dynnu Allan Go Iawn
Mae un peth mae’r ddau’n ei dynnu allan, a dydy e ddim ar y rhestr mae unrhyw un yn cwyno amdani.
Mae’r prosiect gwreiddiol yn crynhoi rhestr wrth gefn o weinyddion DNS i mewn i’r deuaidd: Cloudflare, Google a Quad9.17 Mae Fedora a Debian ill dau’n adeiladu gyda -Ddns-servers= wedi’i osod i ddim, a gelli di gadarnhau hynny ar y deuaidd a gludwyd yn hytrach na derbyn fy ngair i:
$ strings /usr/lib/systemd/systemd-resolved | grep -ciE 'quad9|one\.one\.one|dns\.google'
0
Dim. Dim hypergraddiwr wedi’i bobi i mewn i’r gweithredadwy.
Dyna’r un lle mae’r ddau ddosbarthiad wedi gwella ar y prosiect gwreiddiol, ac mae’n haeddu ei ddweud yn blaen o ystyried faint o’r post hwn sydd wedi bod am ragosodiadau dw i’n meddwl sy’n anghywir. Dylai peiriant sy’n colli ei ffurfweddiad DNS fethu’n swnllyd ac aros amdanat ti. Ddylai e ddim llwybro pob enw rwyt ti’n chwilio amdano’n dawel i ddatryswr mewn awdurdodaeth arall na ddewisaist ti erioed. Eisiau un wrth gefn? Gosod FallbackDNS= a dewis pwy yw e.
Os Oes Angen Ailadeiladu Arnat Ti Go Iawn
Mae un achos real: adeiladu bach neu fewnblanedig lle pasiodd rhywun -Ddns-over-tls=false ac mae’r cludiant yn wirioneddol absennol. Gwiria gyda’r gorchmynion uchod yn gyntaf, achos mae’n brin ac mae’n edrych yn union yr un fath â’r gosodiad yn bod i ffwrdd.
Os oes ei angen arnat ti, ailadeilada y pecyn, byth make install:
# Fedora
dnf download --source systemd
rpmbuild --rebuild --define '_with_upstream 1' systemd-*.src.rpm

# Debian and Ubuntu
apt source systemd
cd systemd-*/ && editor debian/rules       # change the -Ddefault-* flags
dpkg-buildpackage -us -uc -b
Dw i ddim wedi rhedeg yr un o’r ddau ar y peiriant hwn, felly trin nhw fel siâp y job, nid rysáit wedi’i brofi. Yr egwyddor sy’n bwysig. systemd yw PID 1, ac mae make install wedi’i adeiladu â llaw dros gopi dy ddosbarthiad yn ei dynnu allan o’r rheolwr pecynnau: dim mwy o ddiweddariadau diogelwch, a bydd yr uwchraddiad nesaf yn ymladd â ti dros y ffeiliau. Mae adeiladu’r pecyn yn cadw’r ddau. I bron pawb, yr ateb gonest yw bod ffeil ollwng pedair llinell yn gwneud yr un job mewn ugain eiliad, a dyna pam mae’r adran hon yn bodoli’n bennaf i dy berswadio i beidio.
Tri Ffurfweddiad Sy’n Werth Eu Rhedeg
Nid bwydlen o bob opsiwn. Tri safbwynt, a byddwn i’n amddiffyn pob un ohonyn nhw go iawn.
| Gliniadur, rhwydweithiau gelyniaethus | Gweinydd, dy rwydwaith dy hun | Llym | |
|---|---|---|---|
| Beth rwyt ti’n amddiffyn yn ei erbyn | Y caffi a phorth y gwesty | Dim byd lleol; mae’r gweinydd i fyny’r ffrwd eisoes yn dilysu | Llwybr datrys nad wyt ti’n ymddiried ynddo |
DNSSEC= | allow-downgrade | no | yes |
DNSOverTLS= | opportunistic | no | yes |
StaleRetentionSec= | 1d | 1d | heb ei osod |
| Yn goroesi porth caeth | Ydy | d/b | Nac ydy |
Yn goroesi .arpa wedi’i hidlo | Ydy | Ydy | Nac ydy |
| Yn goroesi porth 853 wedi’i rwystro | Ydy | d/b | Nac ydy |
| Gall ymosodwr ei israddio | Gall, y ddau osodiad | d/b | Na all |
Gliniadur ar rwydweithiau nad wyt ti’n eu rheoli. Amgryptia’r cludiant, a derbyn y risg israddio yn gyfnewid am y peth yn dal i weithio y tu ôl i borth caeth.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=opportunistic
DNSSEC=allow-downgrade
Cache=yes
StaleRetentionSec=1d
Gweinydd ar rwydwaith rwyt ti yn ei redeg, yn dilysu i fyny’r ffrwd. Mae eisoes wedi digwydd un naid i ffwrdd. Paid â’i wneud ddwywaith, a phaid â chymryd dibyniaeth ar ddatryswr cyhoeddus.
[Resolve]
DNSSEC=no
DNSOverTLS=no
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Peiriant lle rwyt ti eisiau’r peth go iawn. Llym ar y ddau gyfrif, dim byd i ymosodwr ei israddio, ac rwyt ti wedi gwirio bod y gweinydd i fyny’r ffrwd yn gallu’i gario.
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
DNSSEC=yes
Cache=yes
Bydd y trydydd yn torri DNS gwrthdro os oes unrhyw beth yn dy lwybr yn hidlo .arpa, bydd yn torri’n llwyr os yw porth 853 wedi’i rwystro, ac mae’n methu ar gau yn hytrach nag yn dawel. Dyna’r telerau. Gwybydda nhw cyn i ti ei ddefnyddio, nid wedyn, achos mae bocs na all ddatrys dim yn daith hir os nad yw yn yr ystafell nesaf.
Pa un bynnag rwyt ti’n ei ddewis, rho fe ar waith ac wedyn gwiria beth benderfynodd y daemon mewn gwirionedd yn hytrach na beth ysgrifennaist ti:
systemd-analyze cat-config systemd/resolved.conf   # every file, in order
systemctl restart systemd-resolved
resolvectl status                                  # the state it is really in
resolvectl status yw’r oracl yma, yn yr un ffordd mai’r adeiladu yw’r oracl i safle Hugo. Bwriad yw gosodiad mewn ffeil. Beth mae status yn ei argraffu yw beth sy’n digwydd.
Mae gweddill y berfau’n werth eu gwybod, achos rhyngddyn nhw maen nhw’n ateb bron pob cwestiwn fydd gen ti am y daemon hwn heb ddarllen log:
| Gorchymyn | Beth mae’n ei ddweud wrthot ti |
|---|---|
resolvectl status | Gweinyddion, parthau a phrotocolau fesul cyswllt, a chyflwr byw DNSSEC a DoT |
resolvectl query NAME | Yr ateb, y protocol a ddefnyddiwyd, dyfarniad DNSSEC, ac a ddaeth o’r storfa |
resolvectl statistics | Trawiadau storfa yn erbyn colliadau, a’r cyfrif rhedegol diogel/ansicr/ffug |
resolvectl show-cache | Popeth sydd yn y storfa ar hyn o bryd, fesul cwmpas |
resolvectl flush-caches | Gwagio’r storfa heb ailgychwyn y daemon |
resolvectl dns LINK ... | Gosod gweinyddion ar un cyswllt wrth redeg, heb ffeil ffurfweddu |
resolvectl dnssec LINK yes | Troi dilysu ymlaen ar un cyswllt, i’w brofi cyn ymrwymo |
resolvectl domain LINK ~x | Gosod parthau llwybro a chwilio ar un cyswllt |
resolvectl revert LINK | Taflu pob newid wrth redeg ar y cyswllt hwnnw |
resolvectl show-server-state | Profi nodweddion fesul gweinydd: beth ganfuwyd bod pob gweinydd i fyny’r ffrwd yn ei gefnogi |
resolvectl monitor | Gwylio ymholiadau ac atebion yn fyw, sy’n curo dyfalu |
Mae popeth yn y bloc canol hwnnw’n ddilys wrth redeg yn unig a dydy e ddim yn goroesi cyswllt yn dod yn ôl i fyny, sy’n ei wneud y ffordd iawn i roi cynnig ar osodiad cyn i ti ei ysgrifennu i mewn i ffeil ollwng. Mae hefyd yn golygu y bydd nmcli device reapply yn dadwneud dy brofi’n dawel, felly gwiria status wedyn, nid cynt.
Safbwynt Yw’r Rhagosodiadau, Nid Damwain
Tair nodwedd yn y bocs. Un wedi’i throi ymlaen.
Mae’n demtasiwn darllen hynny fel diogi. Dydy e ddim. Cafodd pob un o’r rhagosodiadau hynny ei ddadlau drosto gan bobl a allai weld y ciw namau ar ochr arall y penderfyniad, ac ysgrifennodd Fedora o leiaf yn onest na allai wynebu’r baich cefnogaeth. Mae hwnna’n gyfyngiad real a wna i ddim esgus fel arall.
Ond safbwynt yw rhagosodiad, ac mae hwn yn dweud bod chwiliad na all neb ei wirio yn beth derbyniol i adeiladu arno. Mae’r safon gennym ni ers 2005. Mae’r cofrestrfeydd yn cyhoeddi’r cofnodion am ddim, mae’r datryswr ar dy beiriant yn gweithredu’r cyfan, a’r rheswm mae’n segur yw na lofnododd gormod o’r rhyngrwyd ddim byd erioed, felly mae ei droi ymlaen yn gwneud dy beiriant di yr un sy’n edrych wedi torri. Dyna siâp pob safon nad oes neb yn ei gorfodi. Mae gwneud pethau’n iawn yn gost rwyt ti’n ei chario ar dy ben dy hun, a dim ond pan mae digon o rai eraill wedi’i chario hefyd y mae’r budd yn cyrraedd.
Dyna pam mai’r cyfrifiad yw’r rhan o hyn y byddwn i’n mynd i weithredu arni go iawn. Nid y gosodiadau. Ugain munud yw’r gosodiadau. Mae’r cyfrifiad yn dweud nad yw’r sefydliadau sy’n cyhoeddi’r canllawiau, yn cludo’r datryswr ac yn cynnal cod ffynhonnell y byd wedi llofnodi eu cylchfeydd eu hunain gan mwyaf, a bod gov.uk wedi llofnodi’r brig ac yna wedi pwyntio’r un wefan na all neb osgoi ei defnyddio at ddirprwyaeth heb ei llofnodi. Gwnaeth rhywun y rhan galed ac yna byth wirio’r enw mae pobl yn ei deipio.
Dim ond dy un dy hun y gelli di ei drwsio. Os wyt ti’n rhedeg cylchfa, llofnoda hi, cyflwyna’r DS, wedyn dos i chwilio am yr enw www fel y byddai ymwelydd yn ei wneud a chadarnhau bod y gadwyn yn goroesi i’r pen. Prynhawn o waith yw e. Gwna hynny ac mae’r ddadl dros ddilysu’n peidio â bod yn ddamcaniaethol i bawb sy’n datrys dy enw di, sef yr unig ran o hyn y gall unrhyw un ohonon ni ei thrwsio go iawn.
systemd-resolved.service(8)— ‘implements a caching and validating DNS/DNSSEC stub resolver’; y pedwar rhyngwyneb cleient, y ddau wrandäwr stub, cofnodion synthetig, y rheolau llwybro a phedwar modd/etc/resolv.conf. ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5), fel y’i cludir yn systemd 259.9 ar Fedora 44 —DNSSEC=,DNSOverTLS=,Cache=,CacheFromLocalhost=,StaleRetentionSec=a disgrifiad y stub dirprwy127.0.0.54. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5)—DNSCacheSize=,MulticastDNSCacheSize=aLLMNRCacheSize=, ‘Each defaults to 4096’, wedi’u hychwanegu yn systemd 261. ↩︎RFC 5737 — ‘IPv4 Address Blocks Reserved for Documentation’:
192.0.2.0/24,198.51.100.0/24a203.0.113.0/24. ↩︎RFC 3849 —
2001:DB8::/32wedi’i neilltuo ar gyfer dogfennaeth, ‘to reduce the likelihood of conflict and confusion when relating documented examples to deployed systems’. ↩︎resolved.conf(5), y fersiwn gwreiddiol diweddaraf —DNSSEC=‘Defaults toallow-downgrade’,DNSOverTLS=‘Defaults tono’, confensiwn rhifo’r ffeiliau gollwng, a’r rhestr gyflawn o gyfarwyddebau heb opsiwn DNS dros HTTPS. ↩︎ ↩︎ ↩︎ ↩︎Fedora
systemd.spec, rawhide — y baneri adeiladu meson-Ddefault-dnssec=no,-Ddefault-dns-over-tls=no,-Ddefault-mdns=no,-Ddefault-llmnr=resolve. ↩︎Pecynnu
systemdDebian,debian/rules—-Ddefault-dnssec=no,-Ddefault-llmnr=no,-Ddefault-mdns=no,-Ddns-over-tls=openssl. Mae systemd Ubuntu yn deillio o’r pecynnu hwn. ↩︎Fedora Change: systemd-resolved — gwnaeth Fedora 33 ef yn ddatryswr rhagosodedig; mae’n newid y rhagosodiad ‘from the upstream default
DNSSEC=allow-downgradetoDNSSEC=no’ achos, meddai, fod y nodwedd yn un sy’n ‘is known to cause compatibility problems with certain network access points’ a bod Fedora ‘is not prepared to handle an influx of DNSSEC-related bug reports’. ↩︎Fedora Magazine — Use DNS over TLS — y ffurfweddiad
DNSOverTLS=yesa argymhellir, wedi’i roi gyda chyfeiriadau IP noeth a heb y ffurf SNI#hostname. ↩︎Mater systemd #8639 — ‘Add support for DNS-over-HTTPS to systemd-resolved’, agorwyd 2 Ebrill 2018, yn dal ar agor. ↩︎
Nodiadau rhyddhau Debian 12, 5.2.3 — ‘The new
systemd-resolvedpackage will not be installed automatically on upgrades’; ‘until it has been installed, DNS resolution might no longer work’; ‘systemd-resolved was not, and still is not, the default DNS resolver in Debian.’ ↩︎Pecynnu
systemdDebian,debian/control— y stanzasystemd-resolved:Provides: resolvconf,Conflicts: resolvconf, openresolv,Replaces: resolvconf, alibnss-resolvewedi’i restru o danSuggests:yn unig. ↩︎ ↩︎resolvconf(1), modd cydnawsedd resolvectl — resolvectl: ‘is a multi-call binary. When invoked as “resolvconf” … it is run in a limited resolvconf(8) compatibility mode’; systemd-resolved: ‘is the only supported backend’; pa opsiynau sy’n cael eu cefnogi, eu hanwybyddu neu eu gwrthod; a’r rheol mai dim ond pan mae /etc/resolv.conf yn ddolen symbolaidd i /run/systemd/resolve/resolv.conf y caiff ei ysgrifennu. ↩︎ ↩︎Rhestr ffeiliau
isc-dhcp-clientDebian — yn cludo/etc/dhcp/dhclient-enter-hooks.d/resolved-entera/etc/dhcp/dhclient-exit-hooks.d/resolved. ↩︎Nodiadau rhyddhau RHEL 9.4, Technology Previews — ‘Note that
systemd-resolvedis an unsupported Technology Preview.’ Wedi’i gario heb newid o RHEL 9.0 hyd at 9.8. ↩︎systemd
meson_options.txt— y rhaniad rhwng opsiynau gallu (resolve,nss-resolve,dns-over-tls,openssl) ac opsiynau gwerth rhagosodedig (default-dnssec,default-dns-over-tls,default-mdns,default-llmnr), a’r rhestr wrth gefndns-serverssydd wedi’i chrynhoi i mewn. ↩︎ ↩︎