Pob enw y chwiliodd dy beiriant amdano heddiw, fe’i credodd. Dy fanc, dy ddiweddariadau, dy weinydd post. Daeth ateb yn ôl oddi ar y rhwydwaith a wnaeth dim byd yn unman wirio a ddaeth o’r sefydliad sy’n berchen ar yr enw neu gan bwy bynnag a gafodd becyn i mewn gyntaf. Does dim llofnod ar ateb DNS cyffredin, dim byd i’w wirio, a dim byd a fyddai’n sylwi petai rhywbeth o’i le. Roedd hwnnw’n gynllun rhesymol yn 1983 a pheidiodd â bod yn un amser maith yn ôl.
DNSSEC yw’r ateb i hynny’n union, a dyw e ddim yn newydd nac yn ddrud. Mae perchennog y gylchfa’n llofnodi ei gofnodion. Mae’r gylchfa uwch ei ben yn cyhoeddi stwnsh o’i allwedd ac yn llofnodi hwnnw, ac yn y blaen tuag i fyny, nes bod y gadwyn yn cyrraedd un allwedd wraidd y cafodd dy ddatryswr ei eni’n ei hadnabod. Gall unrhyw beth sy’n gwirio’r gadwyn wahaniaethu rhwng ateb go iawn ac un ffug. Mae wedi bod yn safon ers 2005, mae’r gwraidd wedi’i lofnodi ers Gorffennaf 2010, ac mae’r cofrestrfeydd yn cyhoeddi’r cofnodion am ddim.1 2
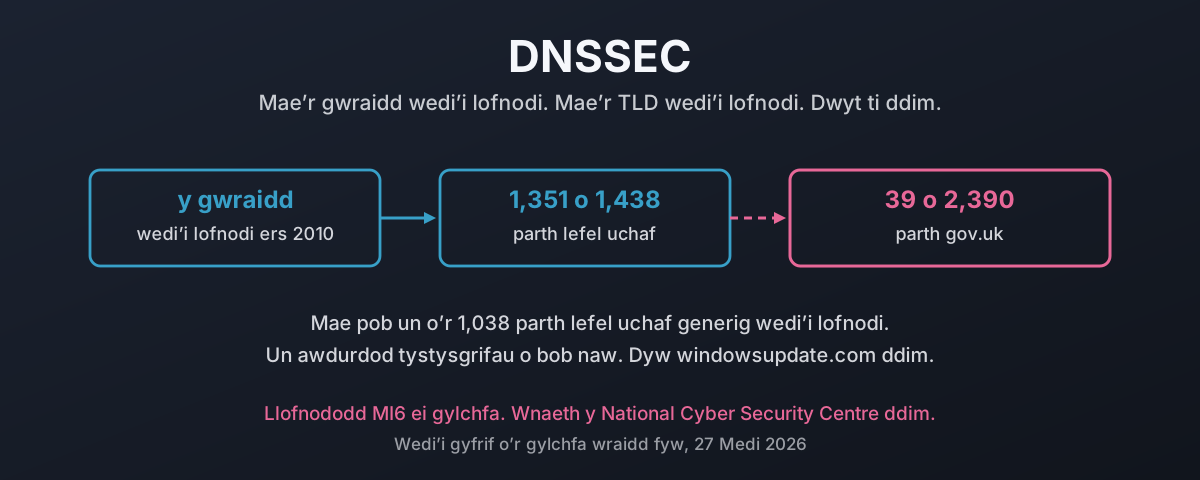
Mae pen y goeden wedi’i orffen. Cyfrifais y gylchfa wraidd fyw ar gyfer y cofnod hwn ac mae 1,351 o 1,438 parth lefel uchaf wedi’u llofnodi, pob un o’r 1,038 rhai generig yn eu plith. Yna mae’n disgyn dros ddibyn. O’r 2,390 parth gov.uk sy’n dal i ddatrys, mae tri deg naw wedi’u llofnodi, a naw o’r rheini’n gynghorau plwyf. Llwyddodd MI6. Wnaeth y National Cyber Security Centre ddim.
Dyma beth mae ateb ffug yn ei gostio go iawn a beth mae llofnodi’n ei wneud am y peth, wedi’i gyfrif o’r gylchfa wraidd fyw ar 27 Medi 2026 ac i lawr drwy’r llywodraeth, y banciau, y dosbarthiadau rwyt ti’n gosod ohonyn nhw a’r awdurdodau tystysgrifau. Un gorchymyn i bob parth, dim angen caniatâd neb, a phob enw wedi’i restru fel y gelli di ddadlau â’m dewisiadau yn hytrach nag â’m rhifyddeg. Oddi tano mae’r cwestiwn roeddwn i wir eisiau ei ateb. Bedwar deg dau o flynyddoedd ar ôl i Mockapetris ysgrifennu DNS ar bapur, ai’r rheswm nad oes bron neb yn llofnodi yw nad oes bron neb erioed wedi deall beth roedd DNS yn ei addo?
Beth Yw DNSSEC, a Beth Yw Ei Bwrpas
Mewn un frawddeg: mae DNSSEC yn rhoi llofnod cryptograffig ar atebion DNS, fel y gall datryswr brofi bod ateb wedi dod gan berchennog y gylchfa yn hytrach na chan bwy bynnag a lwyddodd i ateb gyntaf.
Dyw e ddim yn amgryptio, dyw e ddim yn wal dân a dyw e ddim yn hidlydd. Llofnod ydyw, a chadwyn o allweddi sy’n ymestyn yn ôl at un allwedd y mae dy ddatryswr eisoes yn ymddiried ynddi. Dyna’r syniad cyfan.
Nawr yr ymosodiad, oherwydd dim ond ar ôl i ti weld beth yw ei bwrpas y mae’r protocol yn gwneud synnwyr.
Mae datryswr sy’n gofyn am enw yn anfon ymholiad ac yn aros. Mae’r ateb yn cael ei baru ar lond llaw o feysydd: enw’r ymholiad, y math, y cyfeiriadau a’r pyrth ffynhonnell a chyrchfan, ac ID trafodiad 16 did. Mae unrhyw un sy’n gallu cynhyrchu pecyn sy’n cyfateb i’r meysydd hynny, cyn i’r ateb go iawn gyrraedd, yn ennill. Mae’r datryswr yn cadw’r ffugiad yn y storfa ac yn ei roi i bob cleient sy’n gofyn, am gyhyd ag y dywedodd yr ymosodwr.
Gwaith Dan Kaminsky yn 2008 yw’r un mae pawb yn ei hanner cofio.3 Nid y darn pwysig yw bod gwenwyno storfa’n bodoli, oherwydd roedd yn hysbys am flynyddoedd cyn hynny. Y darn pwysig yw iddo ddod o hyd i ffordd o ailgynnig y dyfaliad yn ddiddiwedd. Gofyn am enw nad yw’n bodoli, ac mae pob ymgais aflwyddiannus yn costio dim ac yn gadael i ti drio eto ar unwaith, felly dyw’r ymosodwr ddim bellach yn rasio unwaith yn erbyn cofnod yn y storfa sy’n para diwrnod. Ymateb y diwydiant oedd ychwanegu hapwedd: pyrth ffynhonnell ar hap ar ben yr ID trafodiad ar hap, a aeth â’r dyfaliad o un mewn 65,536 i rywbeth tua un mewn dau biliwn.
Mae hwnnw’n rhif mwy. Dyw e ddim yn brawf.
Ac mae’r lliniaru wedi bod yn erydu byth ers hynny, oherwydd mae pob un o’r meysydd hynny’n ddyfaliad wedi’i wneud yn anoddach yn hytrach na ffaith wedi’i gwneud yn bosibl ei gwirio. Mae hapio pyrth yn cael ei ddadwneud gan NAT sy’n ailysgrifennu pyrth yn rhagweladwy. Mae ymosodiadau darnio’n osgoi’r paru’n llwyr. Mae ymosodiadau oddi ar y llwybr yn dal i ddod yn ôl ar ffurfiau newydd, ac mae pob un yn cael ei glwt ei hun.
Mae llofnodi’n rhoi diwedd ar y ddadl. Mae ateb wedi’i lofnodi naill ai’n dilysu yn erbyn allwedd y gall y datryswr ei chadwyno i’r gwraidd, neu dyw e ddim, a does dim faint o ddyfalu’n mynd i roi llofnod dilys i ymosodwr.
Beth Mae Ennill y Ras Honno’n Ei Brynu Iddyn Nhw Go Iawn
Bydd yn bendant am y peth, oherwydd mae ‘gwenwyno storfa’ yn swnio’n haniaethol a dyw’r canlyniadau ddim.
| Beth maen nhw’n ei ffugio | Beth maen nhw’n ei gael |
|---|---|
Y cofnod A ar gyfer dy wefan | Traffig, a ffurflen fewngofnodi sy’n edrych fel dy un di |
Dy gofnodion MX | Pob e-bost sy’n dod i mewn, gan gynnwys ailosod cyfrineiriau |
| Yr enw mae awdurdod tystysgrifau’n dilysu yn ei erbyn | Tystysgrif ddilys ar gyfer parth nad ydyn nhw’n berchen arno |
| Yr enw mae dy beiriannau’n nôl diweddariadau ohono | Does dim yn cyrraedd, a does neb yn cael gwybod |
Dy ddirprwyaeth NS | Y cyfan uchod ar unwaith, am gyhyd ag y mae’r TTL yn ei ddweud |
Mae’r drydedd res yn troi problem DNS yn broblem tystysgrifau. Mae cyhoeddi wedi’i ddilysu ar sail parth yn gweithio drwy ofyn i ti gyhoeddi cofnod ac yna chwilio amdano. Os gall ymosodwr reoli’r ateb mae’r CA yn ei weld yn ystod y chwiliad hwnnw, mae’r CA yn rhoi papur go iawn iddyn nhw ar gyfer dy enw, ac ar ôl hynny eu clo clap nhw yw’r un yn y porwr. Bydd popeth y cafodd defnyddiwr ei hyfforddi i’w wirio yn dweud bod y wefan yn iawn.
Y bedwaredd res yw’r un dawel. Does dim rhaid i ateb ffug anfon neb i unman. Mae pwyntio gwasanaeth diweddaru at dwll du yn ddigon, a does dim byd yn y pentwr wedi’i adeiladu i weiddi am ddiweddariadau na chyrhaeddodd erioed.
Beth Mae Llofnodi’n Ei Wneud am y Peth
Mae’r mecanwaith yn symlach na’i enw da.
Mae pob cylchfa wedi’i llofnodi yn dal pâr o allweddi. Mae perchennog y gylchfa’n llofnodi pob set o gofnodion gyda’r hanner preifat ac yn cyhoeddi RRSIG wrth ei hochr. Mae’r hanner cyhoeddus yn mynd yn y gylchfa fel DNSKEY. Hyd yma dyw hyn yn profi dim, oherwydd gall ymosodwr sy’n gallu ffugio cofnod A ffugio DNSKEY i fynd gydag e.
Yr hyn sy’n cau’r bwlch yw’r cofnod DS, ac mae’r DS yn byw yn y gylchfa riant, nid yn dy un di. Stwnsh o dy allwedd ydyw, wedi’i gyhoeddi a’i lofnodi gan y gylchfa uwch dy ben. Felly mae uk yn gwarantu dy allwedd, mae’r gwraidd yn gwarantu uk, a chafodd dy ddatryswr ei eni’n gwybod union un peth: allwedd y gwraidd.2
Mae tri math o gofnod yn gwneud y gwaith, ac rwyt ti eisiau gwybod pa un yw pa un, oherwydd dim ond un ohonyn nhw sy’n waith i rywun arall:
| Cofnod | Yn byw yn | Yn dweud |
|---|---|---|
DNSKEY | dy gylchfa di | dyma fy allwedd gyhoeddus |
RRSIG | dy gylchfa di | dyma fy llofnod dros y set gofnodion hon |
DS | cylchfa dy riant | rwy’n gwarantu’r allwedd honno |
Gelli di gyhoeddi’r ddau gyntaf ar dy ben dy hun drwy’r prynhawn a dyw e’n newid dim. Nes bod y rhiant yn cyhoeddi DS, rwyt ti’n gylchfa wedi’i llofnodi nad oes neb yn gallu ei gwirio, sef yr un peth â chylchfa heb ei llofnodi gyda gwaith ychwanegol ynddi.
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 bbc.co.uk DS
                                          (nothing)
Cylchfa’r wefan hon ei hun yw honna yn y canol. Mae uk yn ei gwarantu, algorithm 13 yw ECDSA P-256, ac felly gall datryswr dilysu brofi pob ateb amdani yn ôl i’r gwraidd. Dyw bbc.co.uk yn dychwelyd dim, felly all e ddim.
Mae un gorchymyn yn dweud wrthot ti a yw cylchfa yn y gadwyn ymddiriedaeth. Os nad yw’r rhiant yn cyhoeddi DS ar dy gyfer, dwyt ti ddim wedi llofnodi, beth bynnag arall rwyt ti wedi’i ffurfweddu, a bydd datryswr dilysu’n trin pob ateb am dy barth fel un na ellir ei wirio.
Yr un cofnod hwnnw yw’r prawf cyfan.
Beth Nad Yw’n Ei Wneud
Mae’n werth ei ddweud yn blaen, oherwydd gorwerthu yw hanner y rheswm mae pobl yn ei ddrwgdybio.
| Dyw e ddim yn | Oherwydd |
|---|---|
| Amgryptio dim | Mae pob enw rwyt ti’n chwilio amdano yn dal yn y golwg. Dyna bwrpas DNS over TLS, a dyw’r naill ddim yn lle’r llall |
| Gwneud cylchfa wedi’i chyfaddawdu’n ddiogel | Mae ymosodwr sy’n berchen ar dy reolaeth DNS yn llofnodi ei ffugiadau gyda dy allwedd di, yn ddigon hapus |
| Diogelu’r naid olaf | Rhwng datryswr dilysu a’r rhaglen, oni bai bod y naid honno’n cael ei hymddiried hefyd |
| Atal enw rhag cael ei gymryd oddi arnat ti | Gall cofrestrydd neu lys wneud hynny o hyd, a bydd y llofnod yn berffaith ddilys drwy gydol yr amser |
| Dweud dim am y cynnwys | Mae ateb wedi’i lofnodi’n ddilys, nid yn onest. Gall meddalwedd faleisus lofnodi ei chylchfa hefyd, ac mae’n gwneud hynny |
Mae pobl yn baglu dros y res olaf honno. Mae DNSSEC yn profi bod yr ateb wedi dod gan bwy bynnag sy’n rheoli’r gylchfa. Does ganddo ddim barn o gwbl ynghylch a ydyn nhw’n bobl weddus.
Mae’n gwneud union un peth. Mae’n gwneud ffugio ateb yn amhosibl yn rhifyddol yn hytrach nag yn annhebygol yn unig.
Sut i Wirio Unrhyw Gylchfa, Gan Gynnwys Un Rhywun Arall
Dyma’r rhan sy’n gwneud gweddill y cofnod yn bosibl, ac mae’n cymryd un gorchymyn.
Mae cylchfa yn y gadwyn ymddiriedaeth os yw ei rhiant yn cyhoeddi DS ar ei chyfer. Dyna’r prawf cyfan, a gelli di ei redeg yn erbyn unrhyw un, heb ganiatâd, o unrhyw beiriant:
dig +short damiendye.uk DS
Rhywbeth yn ôl yn golygu wedi’i llofnodi. Dim byd yn ôl yn golygu heb ei llofnodi, beth bynnag arall sydd wedi’i ffurfweddu yn y gylchfa.
Os wyt ti eisiau mwy nag ie neu na, mae tri arall sy’n werth eu gwybod:
| Gorchymyn | Yn dweud wrthot ti |
|---|---|
dig +short <zone> DS | A yw’r rhiant yn gwarantu’r gylchfa hon o gwbl |
delv @1.1.1.1 <zone> A | A yw’r gadwyn yn dilysu o un pen i’r llall, ac os nad yw, ble mae’n torri |
resolvectl query <zone> | Beth mae datryswr dilysu’n ei gasglu, gyda’r dyfarniad wedi’i sillafu |
dig +dnssec <zone> SOA | Yr RRSIG a’i ddyddiad dod i ben, sef y peth i’w fonitro |
Dau fagl i’w gwybod cyn i ti ymddiried yn dy ganlyniadau dy hun, oherwydd fe ddaliodd y ddau fi wrth fesur ar gyfer y cofnod hwn.
Bydd dig +short … DS yn argraffu cadwyn CNAME os yw’r enw’n alias, ac mae enw gwesteiwr sy’n cynnwys digidau yn edrych yn ddigon tebyg i gofnod DS i dwyllo sgript naïf. Mae DS go iawn yn bedwar maes: tag allwedd, algorithm, math crynhoad, crynhoad hecs. Paria’r siâp hwnnw, neu byddi di’n cyfrif cylchfaoedd heb eu llofnodi fel rhai wedi’u llofnodi.
Dyw DS o dan riant heb ei lofnodi’n golygu dim. Mae’n rhaid i’r gadwyn gyrraedd y gwraidd. Mae gan update.microsoft.com DS, a does gan microsoft.com ddim, felly mae’r gangen yn amhosibl ei gwirio beth bynnag. Gwiria’r llwybr cyfan bob amser, nid un lefel.
Cafodd popeth a gyfrifwyd yng ngweddill y cofnod hwn ei fesur fel hyn. Dim sganiwr, dim dangosfwrdd trydydd parti, dim tabl cynghrair gwerthwr. Gofyn i’r rhiant a yw’n gwarantu’r plentyn, a mynnu bod yr ateb yn dosrannu fel DS.
Mae’r Gylchfa Wraidd Wedi’i Gorffen
Dyma lle mae’r ddoethineb gyffredin yn syml wedi dyddio. Mae pobl yn dal i siarad am DNSSEC fel petai’r seilwaith yn broblem.
Nôlais y gylchfa wraidd fyw ar 27 Medi 2026, rhif cyfres 2026092701, a chyfrif y dirprwyaethau yn erbyn y cofnodion DS.4
| dirprwyaethau | wedi’u llofnodi | cyfran | |
|---|---|---|---|
gTLDs (.com, .org, .dev, y cyfan) | 1,038 | 1,038 | 100% |
| TLDs IDN | 151 | 136 | 90.1% |
| ccTLDs | 248 | 176 | 71.0% |
arpa | 1 | 1 | 100% |
| Cyfanswm | 1,438 | 1,351 | 93.9% |
Mae pob un parth lefel uchaf generig wedi’i lofnodi. Pob un o’r 1,038, dim eithriadau, oherwydd mae Cytundeb Cofrestrfa ICANN yn ei fynnu gan unrhyw beth a ddirprwywyd o dan y rhaglen gTLD newydd. Codau gwlad yw bron y cyfan o’r 87 sydd heb eu llofnodi, ac mae’r rhestr yn bennaf yn diriogaethau bach a llond llaw o wladwriaethau:
ae ao aq ba bb bo bs cd cf cg ck cu cv cw do eg fk gb gf gh gm gp gq gt gu
hm im iq jm jo kh km kn kp mh mk mo mp mq mt mv mw mz ne ni np nr om pa pf
pk pn ps qa sd sl sm so st sv sy sz td tg tj tk to va vg vi ye zw
Mae gb yno, sy’n chwilfrydedd yn hytrach na phroblem, gan nad oes neb yn ei ddefnyddio i ddim byd. Felly hefyd y Fatican, Gogledd Corea, Ciwba a Syria. Felly hefyd tk, a fu am flynyddoedd yn ffynhonnell fwyaf parthau am ddim ar y rhyngrwyd ac yn ffynhonnell ddibynadwy o gamdriniaeth gyda hynny.
Felly mae pen y goeden wedi’i wneud. Gwnaeth y cofrestrfeydd y rhan galed, y rhan ddrud a’r rhan oedd angen cydgysylltu rhyngwladol, ac fe’i gorffennon nhw. Fel y cyfryw, all dim byd o dan y pwynt hwn gael ei feio ar y seilwaith.
Ac Yna Mae’n Stopio’n Stond
O dan y TLD, mae’r darlun yn troi wyneb i waered yn llwyr.
Mesurais yr un ffordd ar gyfer pob set isod: gofyn i’r rhiant am DS, a derbyn dim ond cofnod sy’n dosrannu fel un go iawn. Cafodd popeth yma ei gyfrif ar 27 Medi 2026.
| Beth | Wedi’u llofnodi | Cyfran |
|---|---|---|
| TLDs yn y gylchfa wraidd | 1,351 / 1,438 | 93.9% |
| Dosbarthiadau Linux a BSD | 19 / 96 | 20% |
| Banciau a chymdeithasau adeiladu’r DU | 13 / 98 | 13% |
| Cofrestrfeydd pecynnau a’r gadwyn gyflenwi | 4 / 22 | 18% |
| Cylchfaoedd Microsoft | 4 / 26 | 15% |
| Awdurdodau tystysgrifau | 1 / 9 | 11% |
Pob parth gov.uk sy’n dal i ddatrys | 39 / 2,390 | 1.63% |
Naw deg pedwar y cant ar y brig. Un a hanner y cant ar y gwaelod. Mae’r gadwyn ymddiriedaeth yn gadwyn ag un pen wedi’i folltio i’r wal a’r pen arall yn gorwedd ar y llawr.
Nodyn am y dull, oherwydd mae rhif cynddrwg â hyn yn haeddu un. Cyfrifiad yw’r rhes gov.uk ac nid sampl: pob parth ail lefel yng nghofrestr gyhoeddedig y llywodraeth ei hun, wedi’i hidlo i’r 2,390 sy’n dal i ddatrys. Mae’r rhesi eraill yn rhestrau wedi’u dewis o’r sefydliadau y byddai ffugio’u henwau’n brifo go iawn, sy’n fater o farn, ac rwyf wedi rhestru pob enw ynddyn nhw isod fel y gelli di anghytuno â’m dewisiadau yn hytrach nag â’m rhifyddeg.
Cyfrifiad y Llywodraeth: 39 o 2,390
Mae’r rhestr swyddogol o barthau gov.uk y mae’r llywodraeth yn ei chyhoeddi’n rhedeg i 3,004 o enwau ail lefel. O’r rheini, mae 2,390 yn dal i ddatrys. Mae tri deg naw wedi’u llofnodi.
Cyn y manylion, un peth am y gofrestr honno. Mae’r fersiwn ddiweddaraf y mae gov.uk yn ei chyhoeddi wedi’i dyddio 1 Hydref 2016.5 Degawd oed, ar gyfer y rhestr awdurdodol o’r parthau y mae’r wladwriaeth Brydeinig yn ateb arnyn nhw. Mae hynny’n ganfyddiad bach ynddo’i hun a gadawaf i e fan’na.
Nawr edrych pa dri deg naw.
| Wedi’u llofnodi | Heb eu llofnodi |
|---|---|
mi6.gov.uk, sis.gov.uk | gchq.gov.uk, mi5.gov.uk |
nationalcrimeagency.gov.uk | ncsc.gov.uk, cyberessentials.ncsc.gov.uk |
cheltenham.gov.uk, cotswold.gov.uk, somerset.gov.uk, waverley.gov.uk, southribble.gov.uk, sedgemoor.gov.uk, fdean.gov.uk, westoxon.gov.uk | birmingham.gov.uk, manchester.gov.uk, leeds.gov.uk, glasgow.gov.uk, sheffield.gov.uk, liverpool.gov.uk, bristol.gov.uk, cardiff.gov.uk, edinburgh.gov.uk, belfast.gov.uk |
peakdistrict.gov.uk, snowdonia-npa.gov.uk, eryri-npa.gov.uk | hmrc.gov.uk, dvla.gov.uk, dwp.gov.uk, nhs.uk, homeoffice.gov.uk, mod.uk, parliament.uk |
| naw cyngor plwyf a thref | companieshouse.gov.uk, landregistry.gov.uk, police.uk, met.police.uk, tfl.gov.uk, ons.gov.uk |
Darllen y golofn gyntaf honno eto. Mae’r Secret Intelligence Service wedi llofnodi ei gylchfa. Dyw’r National Cyber Security Centre ddim.
Na GCHQ chwaith, sef rhiant-sefydliad yr NCSC ei hun. Na’r cynllun Cyber Essentials chwaith, sy’n bodoli i ardystio bod diogelwch pobl eraill yn ddigonol. Dydw i ddim yn mynd i esgus bod hynny’n ddim byd heblaw rhyfeddol.
Ac mae naw o’r tri deg naw yn gynghorau plwyf a thref. Abinger. Aldenham. Ashmansworth. Wheathampstead. Frampton on Severn. Llefydd gyda chlerc, gwefan ran amser a chyllideb na fyddai’n talu am ddiwrnod o ymgynghoriaeth yn Whitehall. Fe lwyddon nhw. Wnaeth HMRC, sy’n dal cofnod treth pob oedolyn yn y wlad, ddim.
Ga i ofyn beth yn y broses sy’n caniatáu hynny. Nid pwy: beth. Oherwydd mae’r NCSC yn cyhoeddi canllawiau sy’n dweud wrth bobl eraill am ddefnyddio DNSSEC, a dyw’r adran sy’n ysgrifennu’r canllawiau ddim wedi gwneud y peth mae’r canllawiau’n ei ddweud. Naill ai mae’n bwysig, ac os felly dylai’r corff sy’n dweud hynny fod wedi’i wneud flynyddoedd yn ôl, neu dyw e ddim, ac os felly dylai’r canllawiau ddweud hynny yn lle.
Yr esgus fydd ar gael fydd maint a systemau etifeddol. Dyw e ddim yn goroesi’r golofn gyntaf. Mae somerset.gov.uk yn awdurdod unedol sy’n gwasanaethu 580,000 o bobl ac mae wedi’i lofnodi. Mae birmingham.gov.uk yn awdurdod unedol sy’n gwasanaethu 1.1 miliwn a dyw e ddim. Yr un wlad, yr un gofrestrfa, yr un cofrestryddion, yr un arian ar gael ar gyfer yr un cyflenwyr. Gwnaeth un e.
Y Feddalwedd Rwyt Ti’n Diweddaru Ohoni
Dyma’r rhan a ddylai dy boeni di’n fwy na’r banciau, a dyma’r rhan nad oes bron neb yn ei mesur.
Mae pob peiriant rwyt ti’n ei redeg yn nôl cod o rywle ar amserlen, ac mae’n dod o hyd i’r rhywle hwnnw drwy ofyn i DNS.
Naw deg naw o ddosbarthiadau a BSDs, naw deg chwech ohonyn nhw’n dal i ddatrys. Mae pedwar ar bymtheg wedi’u llofnodi.
| Wedi’u llofnodi (19) | debian.org, fedoraproject.org, opensuse.org, gentoo.org, almalinux.org, artixlinux.org, cachyos.org, garudalinux.org, getsol.us, linuxmint.com, q4os.org, system76.com, tails.net, whonix.org, freebsd.org, netbsd.org, hardenedbsd.org, midnightbsd.org, opnsense.org |
| Y rhai masnachol mawr | ubuntu.com, canonical.com, redhat.com, suse.com, oracle.com, rockylinux.org, centos.org, eurolinux.com |
| Blasau Ubuntu | kubuntu.org, xubuntu.org, lubuntu.me, ubuntustudio.com, ubuntukylin.com |
| Teulu Arch | archlinux.org, arcolinux.com, endeavouros.com, manjaro.org, blackarch.org |
| Annibynnol a minimal | alpinelinux.org, voidlinux.org, nixos.org, devuan.org, slackware.com, antixlinux.com, mxlinux.org, puppylinux.com, tinycorelinux.net, slitaz.org, porteus.org, funtoo.org, calculate-linux.org |
| Wedi’u hanelu at y bwrdd gwaith | zorin.com, elementary.io, deepin.org, uniontech.com, bodhilinux.com, peppermintos.com, sparkylinux.org, neon.kde.org, nobaraproject.org, ultramarine-linux.org, vanillaos.org, solus-project.com |
| Diogelwch a phreifatrwydd | kali.org, parrotsec.org, qubes-os.org, backbox.org, pentoo.ch, trisquel.info, pureos.net, hyperbola.info, dragora.org |
| Rhanbarthol a gwladwriaethol | altlinux.org, astralinux.ru, rosa.ru, openkylin.top, openeuler.org, opencloudos.org, openanolis.cn, mageia.org, openmandriva.org, pclinuxos.com |
| Mewnosodedig, digyfnewid, offer | openwrt.org, dd-wrt.com, librecmc.org, raspberrypi.com, armbian.com, flatcar.org, talos.dev, bottlerocket.dev, truenas.com, pfsense.org |
| BSD | openbsd.org, dragonflybsd.org, ghostbsd.org |
| A’r ddau sy’n bwysicaf oll | kernel.org, gnu.org |
Pedwar ar bymtheg mewn naw deg chwech. A dyw’r enwau yn y rhestr heb eu llofnodi ddim yn rhai di-nod: Ubuntu, Red Hat, SUSE, Oracle, Arch, Alpine, NixOS, Rocky, pob blas Ubuntu, a kernel.org a gnu.org ill dau.
Y dosbarthiadau diogelwch a phreifatrwydd yw’r rhai roeddwn i’n disgwyl iddyn nhw fod yn wahanol, ac ar y cyfan dydyn nhw ddim. Mae Tails a Whonix wedi llofnodi, sy’n gwneud synnwyr. Dyw Kali, Parrot, Qubes, Trisquel a PureOS ddim, sydd ddim yn gwneud synnwyr. Mae OpenBSD wedi adeiladu enw da dros bum mlynedd ar hugain ar gael yr union fath hwn o beth yn iawn a dyw e ddim wedi llofnodi openbsd.org, tra bod FreeBSD, NetBSD, HardenedBSD a MidnightBSD i gyd wedi gwneud.
Mae’r cofrestrfeydd pecynnau bron yn ysgubiad glân o’r golofn anghywir: mae npm, crates.io, RubyGems, Packagist, Docker Hub a Quay i gyd heb eu llofnodi. pypi.org yw’r eithriad, a chlod lle mae’n ddyledus, oherwydd mae hefyd ymhlith y rhai yr ymosodir arnyn nhw fwyaf.
Microsoft, a’r Sianel Ddiweddaru
Mae pedair o chwech ar hugain o gylchfaoedd Microsoft wedi’u llofnodi, ac maen nhw i gyd mewn un gornel o’r ystâd:
| Wedi’u llofnodi | Heb eu llofnodi |
|---|---|
live.com, outlook.com, office.com, office365.com | microsoft.com, windows.com, windowsupdate.com, update.microsoft.com |
azure.com, azurewebsites.net, microsoftonline.com, windows.net | |
github.com, npmjs.com, linkedin.com, visualstudio.com, xbox.com, bing.com |
Mae enwau Outlook ac Office wedi’u llofnodi a dim byd arall, sy’n edrych fel penderfyniad un tîm yn hytrach na phenderfyniad cwmni. Sylwa beth sydd yn y golofn dde wrth ochr y gwasanaeth diweddaru: github.com a npmjs.com, dau o’r mannau dosbarthu cod mwyaf ar y rhyngrwyd, y ddau’n eiddo i Microsoft, y ddau heb eu llofnodi.
$ dig +short @127.0.0.53 windowsupdate.com DS
                                          (nothing)
$ dig +short @127.0.0.53 microsoft.com DS
                                          (nothing)
$ dig +short @127.0.0.53 com DS
19718 13 2 8ACBB0CD28F41250A80A491389424...
Mae com wedi’i lofnodi, felly does dim byd technegol yn y ffordd. Gallai Microsoft gyhoeddi DS y prynhawn yma.
Yr ateb parod i pam nad yw hynny’n bwysig yw mai dim ond un haen yw DNS. Mae llwythi diweddaru wedi’u llofnodi â llofnod cod, mae’r cleient yn gwirio’r llofnod, ac mae’r traffig yn rhedeg dros TLS. Tor y DNS a dal allet ti ddim cael cod i redeg.
Mae’r ateb hwnnw’n dibynnu’n llwyr ar y llofnodi’n gadarn. Dyw e ddim wedi bod.
| Pryd | Beth ddigwyddodd i ymddiriedaeth llofnodi Microsoft |
|---|---|
| 2012 | Ffugiodd Flame dystysgrif yn cadwyno i’r Microsoft Root Authority gan ddefnyddio gwrthdrawiad MD5 yn erbyn llwybr cofrestru trwyddedu Terminal Services, yna ei defnyddio ar weinydd diweddaru ffug6 |
| 2021 | Netfilter oedd y rootkit cyntaf a ganfuwyd yn cario llofnod WHQL wedi’i gyhoeddi gan Microsoft yn uniongyrchol, ar ôl pasio’r Windows Hardware Compatibility Program tra’n siarad â gweinydd gorchymyn a rheoli7 |
| 2021 | Trodd FiveSys, gyrrwr arall wedi’i ardystio gan WHQL, yn rootkit a osododd ei dystysgrif wraidd ei hun ac a ddirprwyodd draffig HTTP a HTTPS y peiriant7 |
| 2022 | Ymddangosodd gyrwyr maleisus wedi’u llofnodi gan Microsoft mewn ymosodiadau ransomware, a dirymodd Microsoft y llofnodion ac atal cyfrifon y datblygwyr7 |
| 2023 | Cafodd Storm-0558 allwedd llofnodi defnyddwyr Microsoft o ddymp chwalfa, ar ôl cyfaddawdu cyfrif peiriannydd, a ffugio tocynnau dilysu a dderbyniwyd ar gyfer e-bost menter mewn tua 25 o sefydliadau gan gynnwys asiantaethau llywodraeth8 |
Bydd yn fanwl gywir am y res olaf honno, oherwydd mae pobl yn ei gorddweud. Llofnododd yr allwedd a ddygwyd docynnau hunaniaeth, nid ffeiliau deuaidd. Mae’n perthyn yn y tabl am reswm gwahanol: methodd gwarchodaeth deunydd llofnodi Microsoft, heb ei ganfod am ddwy flynedd, drwy ddymp chwalfa a chyfrif peiriannydd wedi’i gyfaddawdu.
Y rhesi uwch ei ben yw’r methiannau llofnodi cod, ac maen nhw’n waeth. Ddwywaith mewn un flwyddyn, rhoddodd rhaglen ardystio caledwedd Microsoft ei hun lofnod Microsoft ar rootkit a oedd yn gweithio a’i anfon allan. Nid tystysgrif ffug, nid allwedd wedi’i dwyn. Y broses gyfreithlon, yn llofnodi meddalwedd faleisus, yn union fel y’i cynlluniwyd.
Felly mae’r amddiffyniad sy’n gadael i ti drin DNS fel rhywbeth dewisol wedi’i danseilio gan ffugio, gan gamddefnyddio’r broses a chan ddwyn allweddi, dros un mlynedd ar ddeg. Dyw ymosodwr sy’n dal llofnod y bydd y peiriant yn ei dderbyn ddim yn arbrawf meddwl. I actor sydd â chefnogaeth gwladwriaeth, problem caffael yw hi, nid problem ymchwil.
Rho ateb DNS ffug i’r ymosodwr hwnnw ac mae’r darlun yn gyflawn: cod wedi’i lofnodi y maen nhw’n ei reoli, wedi’i gyflwyno o weinydd y mae’r peiriant yn credu sy’n eiddo i Microsoft, dros gysylltiad na fydd dim byd yn y pentwr yn ei amau. Dyna Flame, gyda gwell deunydd allweddol.
DNSSEC yw’r unig haen yn y gadwyn honno nad yw’n poeni allwedd llofnodi pwy sydd gan yr ymosodwr. Dyw e ddim yn dilysu’r llwyth, mae’n dilysu i ble anfonwyd y peiriant, ac mae’n methu’n annibynnol ar bob tystysgrif a llofnod sydd ar waith. Sef yn union beth rwyt ti ei eisiau gan ail haen, ac yn union pam na ddylai fod yr un sydd wedi’i diffodd.
Ac mae ymosodiad rhatach nad oes angen allwedd o gwbl arno. Ffugia’r ateb fel bod y gwasanaeth diweddaru’n datrys i unman defnyddiol, a dyw’r peiriant syml byth yn clytio. Dim gwall y bydd y defnyddiwr yn gweithredu arno, dim larwm, dim ond fflyd yn llithro ar ei hôl hi’n dawel tra bod y dangosfwrdd yn dweud bod popeth yn iawn. Petawn i eisiau ystâd yn barod i’w hecsbloetio ymhen chwe mis, fyddwn i ddim yn gwthio dim iddi. Byddwn i’n gwneud yn siŵr nad oedd dim yn cyrraedd.
Y Banciau, yn Llawn
Nid sampl y tro hwn. Naw deg wyth o fanciau a chymdeithasau adeiladu’r DU, pob un ohonyn nhw’n datrys ar y diwrnod, o’r stryd fawr i lawr i gymdeithasau ag un gangen ac enw Fictoraidd.
Mae tri ar ddeg wedi’u llofnodi.
| Wedi’u llofnodi (13) | lloydsbank.com, halifax.co.uk, bankofscotland.co.uk, tsb.co.uk, co-operativebank.co.uk, smile.co.uk, monzo.com, aldermore.co.uk, hampshiretrustbank.co.uk, investec.com, handelsbanken.co.uk, allica.bank, weatherbys.bank |
| Stryd fawr, heb eu llofnodi | hsbc.co.uk, firstdirect.com, barclays.co.uk, natwest.com, rbs.co.uk, ulsterbank.co.uk, santander.co.uk, nationwide.co.uk, virginmoney.com, clydesdalebank.co.uk, metrobankonline.co.uk, bankofireland.co.uk, aibgb.co.uk, danskebank.co.uk |
| Digidol a heriwr, heb eu llofnodi | starlingbank.com, revolut.com, chase.co.uk, marcus.co.uk, atombank.co.uk, zopa.com, tandem.co.uk, kroo.com, monese.com, cashplus.com, anna.money, mettle.co.uk |
| Manwerthu, heb eu llofnodi | tescobank.com, sainsburysbank.co.uk, marksandspencer.com, johnlewisfinance.com |
| BBaCh ac arbenigol, heb eu llofnodi | shawbrook.co.uk, paragonbank.co.uk, oaknorth.co.uk, recognisebank.co.uk, redwoodbank.co.uk, ccbank.co.uk, closebrothers.com, unitedtrustbank.co.uk, gbbank.co.uk, cynergybank.co.uk, securetrustbank.com |
| Banciau preifat, heb eu llofnodi | coutts.com, hoaresbank.co.uk, arbuthnotlatham.co.uk, rathbones.com, brownshipley.com, butterfieldgroup.com |
| Cymdeithasau adeiladu, heb eu llofnodi | pob un a brofwyd: coventrybuildingsociety.co.uk, ybs.co.uk, skipton.co.uk, leedsbuildingsociety.co.uk, principality.co.uk, westbrom.co.uk, newcastle.co.uk, thenottingham.com, cumberland.co.uk, progressivebs.co.uk, saffronbs.co.uk, newburybs.co.uk, monbs.com, furnessbs.co.uk, ipswichbuildingsociety.co.uk, leekbs.co.uk, theloughborough.co.uk, mansfieldbs.co.uk, marsdenbs.co.uk, themelton.co.uk, familybuildingsociety.co.uk, penrithbs.co.uk, scottishbs.co.uk, srbs.co.uk, swansea-bs.co.uk, teachersbs.co.uk, thetipton.co.uk, thevernon.co.uk, beverleybs.co.uk, chorleybs.co.uk, dudleybuildingsociety.co.uk, esbs.co.uk, ecology.co.uk, harpendenbs.co.uk, hrbs.co.uk, darlington.co.uk, hanley.co.uk, bathbuildingsociety.co.uk |
Tri deg wyth o gymdeithasau adeiladu. Dim un ohonyn nhw wedi’i lofnodi. Dyna’r sefydliadau sy’n dal y morgais ar lawer iawn o dai.
Mae dau batrwm yn y golofn wedi’u llofnodi yn sefyll allan. Mae Lloyds Banking Group wedi llofnodi tri o’i frandiau, lloydsbank.com, halifax.co.uk a bankofscotland.co.uk, ac mae’r Co-operative Bank wedi llofnodi’r ddau sydd ganddo. Felly mae’r penderfyniad yn cael ei wneud unwaith, ar lefel y sefydliad, ac yna’n cael ei gymhwyso. Dim rhwystr fesul parth ynddo.
Ac mae Monzo wedi llofnodi tra nad yw Starling. Dau fanc heriwr a sefydlwyd o fewn blwyddyn i’w gilydd, ar seilwaith modern tebyg, gyda’r un rheoleiddiwr a’r un cofrestryddion ar gael. Gwnaeth un e.
Yr Un Lle Mae Pawb yn Ei Wneud
Edrych ar y ddau enw olaf yn y golofn wedi’u llofnodi: allica.bank a weatherbys.bank.
Parth lefel uchaf cyfyngedig yw .bank sy’n cael ei redeg gan fTLD Registry Services, ac mae ei ofynion diogelwch yn gwneud DNSSEC yn orfodol, ochr yn ochr â TLS a dilysu e-bost, gydag ailwirio blynyddol ar bob cofrestrai.9
| Yr un sefydliadau, dwy drefn | Wedi’u llofnodi |
|---|---|
| Ar barth cyffredin, lle mae DNSSEC yn ddewisol | 13 o 98 |
Ar .bank, lle mae’n orfodol ac yn cael ei ailwirio’n flynyddol | y ddau |
Rhif bach yw dau, felly cymer e fel arddangosiad yn hytrach nag ystadegyn. Y gofyniad yw’r unig beth a newidiodd, serch hynny.
Dyna’r ateb i bob esgus ymhellach i lawr y cofnod hwn, ac mae’n cyrraedd cyn i’r esgusodion wneud. Mae’r un banciau, yr un cyflenwyr, yr un cyllidebau a’r un sgiliau’n cynhyrchu cydymffurfiad o 13% pan fydd yn ddewisol a 100% pan fydd rhywun yn gwirio’n flynyddol. Symudodd dim byd technegol. Gofynnodd rhywun, dyna i gyd.
Does Neb yn Gwarchod y Gwarchodwyr
Un awdurdod tystysgrifau o bob naw.
| Wedi’u llofnodi | Heb eu llofnodi |
|---|---|
entrust.com | letsencrypt.org, digicert.com, sectigo.com, globalsign.com, identrust.com, buypass.com, zerossl.com, certum.eu |
Dyma’r sefydliadau y mae eu holl fusnes yn profi bod rhywbeth yr hyn mae’n honni bod. Nhw hefyd yw’r sefydliadau sy’n dilysu rheolaeth ar barth dros DNS, drwy ofyn i ti gyhoeddi cofnod ac yna chwilio amdano. Mae’r chwiliad sy’n penderfynu a wyt ti’n cael tystysgrif ar gyfer parth, mewn wyth o’r naw hyn, yn chwiliad nad oes neb yn gallu ei wirio.
Dim damcaniaeth, honna. Dyma’r siâp sydd wedi’i ddogfennu: ffugia’r chwiliad dilysu, cael y dystysgrif wedi’i chyhoeddi i ti, a nawr mae gen ti bapur dilys ar gyfer enw nad wyt ti’n berchen arno. Mae DNSSEC yn un o’r ychydig bethau sy’n gwneud hynny’n sylweddol anoddach, a dyw’r bobl y byddai’n eu diogelu fwyaf ddim wedi’i ddefnyddio.
Mi ddyweda i hyn wrthot ti am ddim. Os hunaniaeth yw dy fodel busnes, a dwyt ti ddim wedi llofnodi dy gylchfa dy hun, dyw’r ddadl ei fod yn anodd ddim ar gael i ti.
A Phwy Sy’n Gwirio Go Iawn?
Dim ond hanner y peth yw llofnodi. Dyw cylchfa wedi’i llofnodi’n diogelu neb oni bai bod rhywbeth ar y pen arall yn gwirio’r llofnod, a dyma lle mae’r darlun yn gwaethygu yn hytrach na gwella.
Mae dau le y gall dilysu ddigwydd, a dydyn nhw ddim yn gyfwerth:
Mae bron yr holl ddilysu yn y byd o’r math cyntaf. Mae Google, Cloudflare a Quad9 i gyd yn dilysu, a rhyngddyn nhw’n cwmpasu nifer enfawr o ddefnyddwyr. Mae hynny’n cyfrif am rywbeth. Ond mae’n golygu mai’r briodwedd sydd gan y rhan fwyaf o bobl yw mae fy natryswr yn dweud bod hyn yn iawn.
Beth Gall Pob System Weithredu Ei Wneud
| Yn dilysu ar y ddyfais | Rhagosodiad | Sut rwyt ti’n ei gael | |
|---|---|---|---|
Linux gyda systemd-resolved | Ydy, yn llawn | i ffwrdd | un llinell mewn ffeil drop-in |
Linux gyda unbound neu knot-resolver lleol | Ydy, yn llawn | amherthnasol | ei osod, pwyntio’r stub ato |
FreeBSD gyda local_unbound | Ydy, yn llawn | i ffwrdd | service local_unbound onestart |
| macOS Ventura ac wedyn, iOS 16 ac wedyn | Ydy | i ffwrdd | fesul rhaglen neu fesul cais, mewn cod |
| macOS ac iOS cyn hynny | API yn unig | i ffwrdd | kDNSServiceFlagsValidate, rhaid i’r rhaglen ofyn |
| Android | dim yn cael ei gynnig gan y platfform | amherthnasol | llyfrgell trydydd parti, yn dy raglen dy hun |
| Fisher-Price OS (Windows) | Na. All e ddim | amherthnasol | ddim ar gael am unrhyw bris |
Mae dau o’r rheini’n haeddu mwy na rhes.
Gwnaeth Apple y gwaith yn dawel. Ychwanegodd iOS 16 a macOS Ventura ddilysu DNSSEC ar ochr y cleient, yng ngeiriau Apple ei hun yn WWDC 2022: ‘iOS 16 and macOS Ventura now support client side DNSSEC validation.’10 Mae’n rhywbeth i ddewis ei droi ymlaen yn hytrach nag yn awtomatig, ac mae’r dewis ar y gronynnedd iawn, felly gall rhaglen sy’n malio ofyn amdano fesul sesiwn neu fesul cais:
let configuration = URLSessionConfiguration.default
configuration.requiresDNSSECValidation = true
Datryswr dilysu go iawn ar ffôn, yn gwirio llofnodion ar y ddyfais, a bron neb wedi sylwi arno’n cael ei ryddhau. Cyn hynny, roedd mDNSResponder yn datgelu kDNSServiceFlagsValidate i unrhyw un a oedd yn fodlon defnyddio’r API C.
Dyw Android ddim yn ei gynnig. Mae’r datryswr DNS wedi bod yn fodiwl y gellir ei ddiweddaru ers Android 10 a chafodd DNS over TLS yn Android 9, felly dyw’r platfform ddim wedi bod yn sefyll yn llonydd o ran DNS. Ond dyw dogfennaeth datryswr AOSP na’r API cyhoeddus DnsResolver ddim yn dogfennu dilysu DNSSEC, a’r rheswm mae llyfrgelloedd fel MiniDNS yn bodoli ac yn hysbysebu dod â ‘DNSSEC close to your application’ yw nad yw’r platfform yn dod ag e. Allwn i ddim dod o hyd i ffynhonnell sylfaenol sy’n dweud yn blwmp ac yn blaen ei fod yn amhosibl, felly rhoddaf e ddim uwch na hyn: dim yn cael ei gynnig, a byddet ti’n ei ysgrifennu dy hun.
Ac Mae’n Cael Ei Daflu Hyd yn Oed Lle Mae’n Gweithio
Un peth arall, o’r peiriant hwn, nad oeddwn i’n disgwyl dod o hyd iddo.
Mae’r datryswr i fyny’r afon yma’n dilysu ac yn dweud hynny. Mae systemd-resolved, gyda DNSSEC=no, yn taflu hynny i ffwrdd cyn i unrhyw raglen ei weld:
# ---- before: stock Fedora, DNSSEC=no ----------------------------------
$ dig @192.0.2.53  damiendye.uk A | grep flags      # the upstream
;; flags: qr rd ra ad

$ dig @127.0.0.53  damiendye.uk A | grep flags      # the local stub
;; flags: qr rd ra

# ---- the fix: two lines in a drop-in ----------------------------------
$ sudo mkdir -p /etc/systemd/resolved.conf.d
$ printf '[Resolve]\nDNSSEC=allow-downgrade\n' \
    | sudo tee /etc/systemd/resolved.conf.d/10-dnssec.conf
$ sudo systemctl restart systemd-resolved

# ---- after: same query, same stub, nothing else changed ---------------
$ resolvectl status | grep -m1 DNSSEC=
                    DNSSEC=allow-downgrade/supported

$ dig @127.0.0.53  damiendye.uk A | grep flags
;; flags: qr rd ra ad
Yr un enw, yr un ateb, yr un eiliad. Cyn y drop-in gwnaeth y datryswr i fyny’r afon y gwaith, gosod y did AD, a gollyngodd yr ellyll lleol e ar y llawr, felly nid dydyn ni ddim yn dilysu yma yn unig yw’r rhagosodiad, ond dydyn ni ddim yn dilysu yma, ac wnawn ni ddim trosglwyddo dyfarniad unrhyw un a wnaeth. Ar ei ôl, mae’r did yn ôl a’r tro hwn ein dyfarniad ni ydyw yn hytrach na honiad rhywun arall.
Mae resolvectl yn rhoi’r dyfarniad mewn geiriau, ac mae’n gwahanu’r ddau sy’n bwysig:
$ resolvectl query damiendye.uk | tail -2
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query ncsc.gov.uk | tail -2
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no
Sylwa beth nad yw’r ail un. Dyw e ddim yn wall. Mae cylchfa heb ei llofnodi’n dod yn ôl heb ei dilysu yn hytrach nag yn ffug, mae’r datrys yn llwyddo, a does dim byd yn unman yn cwyno. Dyna’r broblem gyfan gyda 1.63% wedi’i hailddatgan fel gorchymyn: dyw troi dilysu ymlaen ddim yn gwneud i gylchfaoedd heb eu llofnodi fethu, mae’n eu gwneud yn weladwy, a hynny dim ond i bwy bynnag sy’n mynd i chwilio.
Mae’r System Weithredu Cleient Fwyaf yn Methu’r Prawf Mwyaf Sylfaenol
Nawr pen arall y raddfa, a dyw hi ddim yn agos.
Mae cleient DNS Windows, yn nisgrifiad Microsoft ei hun, yn ‘security-aware’ ond yn ‘non-validating’. Dyw e ddim yn dilysu DNSSEC. Does dim modd gwneud iddo wneud hynny. Yr hyn mae’n ei wneud yn lle hynny yw gofyn i’w weinydd DNS wedi’i ffurfweddu ddilysu, ac yna chwilio am y did AD yn yr ateb.11
Tri pheth am hynny, a dim un ohonyn nhw’n fach:
- Dyw e byth yn gwirio llofnod. Y warant gryfaf sydd ar gael i’r system weithredu cleient fwyaf yn y byd yw un did wedi’i osod gan ba beiriant bynnag a atebodd.
- Dyw e ddim hyd yn oed yn gwneud hynny’n ddiofyn. Dim ond ar gyfer gofodau enwau a restrir yn y Name Resolution Policy Table y mae’r cleient yn gosod y did DO ac yn mynnu
AD, gwrthrych Group Policy y mae’n rhaid i rywun ei ffurfweddu’n fwriadol. Heb reol ynddo, dyw’r ymholiad ddim yn cario unrhyw ddisgwyliad DNSSEC o gwbl. - Mae Microsoft yn dweud bod angen IPsec ar y did i olygu unrhyw beth. Mae eu dogfennaeth yn glir, gan fod y cleient yn anddilysol ac yn pwyso ar y gweinydd, ‘IPsec is used to establish this trust relationship’. Mae did
ADsy’n cyrraedd dros gyswllt heb ei ddilysu yn honiad gan bwy bynnag a gyrhaeddodd gyntaf, sef yr union ymosodiad y mae’r dechnoleg gyfan hon yn bodoli i’w atal.
Felly ar y bwrdd gwaith gyda’r sylfaen osod fwyaf, yn syth o’r bocs: dim dilysu, dim gofyniad AD, a dim sianel wedi’i dilysu at y datryswr. Dyw’r prawf mwyaf sylfaenol ddim wedi’i ddiffodd yn unig. Chafodd e erioed ei weithredu.
A bu farw’r amddiffyniad arferol, nad yw systemau gweithredu cleient yn gwneud y math hwn o beth, yn 2022. Anfonodd Apple ddilysu ar y ddyfais i bob iPhone a Mac yn yr un flwyddyn ag na wnaeth Microsoft. Nid bwrdd gwaith yn erbyn gweinydd yw’r gymhariaeth bellach, na symudol yn erbyn sefydlog. Un gwerthwr a’i hadeiladodd yn erbyn un arall nad yw wedi gwneud.
Mae hynny’n bwysicach na’r un bwlch ar Linux, oherwydd pwy sy’n cael eu heffeithio. Mae gweinydd Linux fel arfer yn cael ei redeg gan rywun a allai droi dilysu ymlaen y prynhawn yma ac sy’n gwybod beth yw cofnod DS. Y peiriannau na allan nhw ddilysu o gwbl, ar unrhyw osodiad, yw’r rhai sy’n eistedd ar ddesgiau yn y sefydliadau y mae eu cylchfaoedd heb eu llofnodi yn y tablau uchod. Mae systemd-resolved yn dod â’r gallu wedi’i ddiffodd, sy’n benderfyniad y gelli di ei wrthdroi mewn llinell.12 Mae’r Fisher-Price OS (Windows) yn dod heb y gallu.
Y Gwasanaeth Sy’n Cael Ei Ddal Ynghyd gan DNS
Enwau ar y rhyngrwyd cyhoeddus fu popeth hyd yma. Mae’r un twll yn bodoli y tu mewn i’r adeilad, ac yno mae’n cynnal y pwysau.
Does gan Active Directory ddim cyfeiriad sefydlog ar gyfer dim byd. Dyw peiriant sydd wedi ymuno â’r parth ddim yn gwybod ble mae ei reolydd parth yn byw, felly mae’n gofyn i DNS. Mae’r broses leoli’n holi _ldap._tcp.dc._msdcs.<domain> am y rheolyddion a _kerberos._tcp am y KDC, a beth bynnag sy’n dod yn ôl yw’r hyn mae’n mynd ac yn dilysu yn ei erbyn.13
dig +short _ldap._tcp.dc._msdcs.corp.example SRV
Ffugia’r ateb hwnnw ac mae’r peiriant yn mynd â’i draffig dilysu at westeiwr a ddewisaist ti. Bydd yn onest am beth yw hynny a beth nad yw: wnaiff Kerberos ddim rhoi tocyn i dwyllwr nad yw’n dal yr allweddi, felly dyw hwn ddim yn feddiannu’r parth ar ei ben ei hun. Safle yn y llwybr yw e, sef yr hyn mae’r ymosodiadau diddorol yn cael eu hadeiladu ohono. Gorfodi’r encilio i NTLM a’i ail-drosglwyddo. Eistedd yng nghanol traffig a oedd i fod i fynd at reolydd. Neu bwyntio’r ystâd gyfan at ddim byd a gwylio’r mewngofnodi’n stopio.
Mae Group Policy, sgriptiau mewngofnodi, gyriannau wedi’u mapio a phob ymddiriedaeth i lawr yr afon o’r mewngofnodi i gyd yn cael eu canfod yr un ffordd. Dyma’r set enwau â’r gwerth uchaf y mae’r rhan fwyaf o sefydliadau’n berchen arni, ac mae’n eistedd yno heb ei llofnodi.
Adeiladodd Microsoft hanner y gweinydd o’r ateb, a’i adeiladu’n dda. Gellir llofnodi cylchfa wedi’i hintegreiddio ag AD, cyrhaeddodd llofnodi ar-lein cylchfaoedd deinamig yn Windows Server 2012, ac oherwydd bod y gylchfa’n byw yn y cyfeiriadur mae’r allweddi llofnodi preifat yn atgynhyrchu i’r gweinyddion DNS eraill drwy atgynhyrchu AD ei hun.14 Cafodd y rhan wirioneddol letchwith o DNSSEC, cael allweddi i’r peiriannau sydd eu hangen, ei datrys yma bedair blynedd ar ddeg yn ôl gan y peth roedd y gylchfa eisoes yn atgynhyrchu drwyddo.
Yna mae’n stopio yn yr un ddau le â phopeth arall:
| Y ddau hanner | Beth anfonodd Microsoft | Beth rwyt ti’n ei gael yn syth o’r bocs |
|---|---|---|
Llofnodi’r gylchfa _msdcs | llofnodi ar-lein cylchfaoedd deinamig wedi’u hintegreiddio ag AD, allweddi wedi’u hatgynhyrchu gan AD ei hun | dim byd, nes bod gweinyddwr yn ei llofnodi |
| Gwirio’r llofnod | y cleient anddilysol o’r adran ddiwethaf | rheol yn y tabl polisi ynghyd ag IPsec, neu dyw’r did yn golygu dim |
Felly mae’r gylchfa fewnol sy’n penderfynu pa beiriant sy’n cael bod yn rheolydd parth i ti, yn y rhan fwyaf o ystadau, yr un mor ddi-lofnod â’r un gyhoeddus. Y gwahaniaeth yw na all neb o’r tu allan ei chyfrif, felly does dim tabl yn y cofnod hwn yn codi cywilydd ar neb. Cer i edrych ar dy un di cyn i ti dybio.
Dylai’r System Weithredu Wneud Hyn, a Dylai Fod Ymlaen
Sy’n dod â fi at y rhan o hyn rydw i eisiau ei dadlau yn hytrach na’i chyfrif.
Gwaith system weithredu yw dilysu ateb DNS. Mae’n eistedd yn yr un dosbarth o swydd â chadw’r cloc yn gywir, cario storfa o dystysgrifau dibynadwy a chael pentwr TLS, ac am yr un rhesymau: mae pob rhaglen ei angen, ddylai bron dim un ohonyn nhw fod yn ei ysgrifennu, ac mae’n rhaid i’r gwiriad ddigwydd unwaith, mewn lle y gellir ei wneud yn iawn. Fe setlon ni’r ddadl honno ar gyfer tystysgrifau amser maith yn ôl. Does neb yn anfon cleient post gyda’i farn breifat ei hun am CAs gwraidd.
Gall tri o’r pedwar platfform uchod ei wneud eisoes. Dyw dim un ohonyn nhw’n ei wneud yn syth o’r bocs:
$ grep DNSSEC= /usr/lib/systemd/resolved.conf   # Fedora 44, systemd 259.9
#DNSSEC=no
Dyna’r rhagosodiad wedi’i grynhoi i mewn, wedi’i ysgrifennu allan fel sylw fel y gall gweinyddwr weld beth ydyw. Mae llawlyfr systemd ei hun yn cymryd barn wahanol, gan argymell allow-downgrade yn gyffredinol a true lle bynnag y gellir dibynnu ar y datryswr i fyny’r afon.15 Mae’r cod yn cael ei anfon, mae angor ymddiriedaeth y gwraidd yn cael ei anfon, ac mae’r ddogfennaeth yn cael ei hanfon yn argymell dy fod yn ei droi ymlaen. Mae’r rhagosodiad yn dal i ddweud na.
| Platfform | Pwy sy’n gorfod gweithredu cyn i lofnod gael ei wirio |
|---|---|
systemd-resolved | gweinyddwr, unwaith, mewn ffeil drop-in |
| macOS 13 ac wedyn, iOS 16 ac wedyn | awdur pob un rhaglen |
| Android | awdur pob rhaglen, gan ddefnyddio llyfrgell trydydd parti |
| Windows | all neb |
Y golofn honno yw’r broblem gyfan. Un lifer yw gofyniad, ac mae’r cyfrif .bank uchod yn dangos beth mae’n ei wneud. Rhagosodiad yw’r un lifer heb fod angen i neb orfodi dim, oherwydd mae’n penderfynu’r canlyniad i bawb sydd byth yn agor y ffeil ffurfweddu, a dyna bron pawb. Rhoddodd dewisol 1.63% i ni yn y llywodraeth a 13% mewn bancio. Dyw pobl ddim yn dewis diogelwch na allan nhw ei weld, a dyw bod yn iawn am y dechnoleg erioed wedi newid hynny unwaith.
Y gwrthwynebiad gonest yw bod dilysu’n ddiofyn yn torri pethau i ddefnyddwyr pan mai’r datryswr i fyny’r afon sydd wedi torri yn hytrach na’r gylchfa. Dyna bwrpas allow-downgrade, ac mae’n gyfaddawd go iawn yn hytrach nag un am ddim, oherwydd mae israddio’n rhywbeth y gall ymosodwr ei ysgogi’n fwriadol. Er hynny, byddai anfon allow-downgrade yn lle no plaen yn welliant enfawr, a byddai’n rhoi’r torri lle mae’n perthyn, ar bwy bynnag sy’n dal i redeg datryswr na all drin DNSSEC yn 2026.
Troi Dilysu Ymlaen, a Pha Ddarn Sy’n Perthyn i Fedora
Mae bron y cyfan o’r hyn sy’n dilyn yn perthyn i systemd yn hytrach na Fedora, ac yn rhedeg yr un fath ar Debian, Ubuntu neu Arch. Mae dau beth yma’n wirioneddol eiddo i’r dosbarthiad:
| systemd i fyny’r afon | Fedora 44, fel y’i gosodwyd | |
|---|---|---|
default-dnssec wedi’i grynhoi | allow-downgrade | no |
| Prif ffeil ffurfweddu | /usr/lib/systemd/resolved.conf, pob rhagosodiad wedi’i droi’n sylw er cyfeirio | mae hefyd yn anfon /etc/systemd/resolved.conf sy’n dal Cache=yes, sy’n cymryd ei lle |
Mae systemd i fyny’r afon yn dewis allow-downgrade yn meson_options.txt, sef y gosodiad cyfaddawd, nid yr un dewr.16 Mae Fedora’n ei grynhoi i no ac yna’n anfon ail brif ffeil ffurfweddu, a chan mai dim ond y ffeil gyntaf a ganfyddir sy’n cael ei defnyddio, dyw’r un sy’n dogfennu’r rhagosodiadau ddim bellach yr un sydd mewn grym.15 Felly paid â golygu’r naill na’r llall. Copi’r pecyn yw copi’r gwerthwr a bydd diweddariad yn rhoi dy newid yn ôl i ti’n syth; mae copi /etc yn ffeil y mae ei llinellau eraill yn absennol yn dawel.
Defnyddia drop-in yn lle hynny, sef yr hyn mae’r bloc uchod yn ei wneud. Mae’n diystyru pa brif ffeil bynnag a enillodd, mae’n goroesi diweddariadau pecyn, ac mae’n dal dim ond y peth a newidiaist ti. Gwiria’r canlyniad gyda systemd-analyze cat-config systemd/resolved.conf, sy’n argraffu pob ffeil yn y drefn y’i cymhwysir ac yn setlo beth enillodd go iawn.
Tri gosodiad, ac mae’r dewis rhwng y ddau olaf yn un go iawn:
DNSSEC= | Beth mae’n ei wneud | Beth mae’n ei gostio i ti |
|---|---|---|
no | yn dilysu dim, ac yn taflu dyfarniad y datryswr i fyny’r afon hefyd | mae ffugio’n cyrraedd yn dawel, fel y mae heddiw |
allow-downgrade | yn dilysu, ac yn camu’n ôl pan na all y datryswr i fyny’r afon ymdopi | gall ymosodwr ysgogi’r camu’n ôl yn fwriadol |
yes | yn dilysu, dyna ni, dim ffordd yn ôl | mae dy enwau’n mynd gyda’r datryswr i fyny’r afon y diwrnod y mae’n torri |
Dechrau ar allow-downgrade, oherwydd wedyn dyw datryswr wedi torri’n costio dim i ti. Symud i yes unwaith y bydd resolvectl status wedi dweud supported am bythefnos a’th fod yn gwybod beth yw dy ddatryswr i fyny’r afon go iawn. Mae manylion fesul dosbarthiad ar gyfer pobman nad yw’n Fedora yn y cofnod am resolved.12
Felly Beth Sy’n Atal Pobl Go Iawn
Reit. Y niferoedd yw’r niferoedd. Pam?
Mae pedwar rheswm yn cael eu rhoi, a dydyn nhw ddim i gyd yn rwtsh.
| Y rheswm | Faint ohono sy’n wir |
|---|---|
| Mae rheoli allweddi’n anodd | Roedd yn wir. Erbyn hyn wedi’i awtomeiddio i raddau helaeth gan y darparwr DNS |
| Gall dynnu dy barth oddi ar y rhyngrwyd | Gwir, a dyma’r un go iawn |
| Mae cefnogaeth cofrestryddion a darparwyr yn anghyson | Wedi’i ddatrys i raddau helaeth, ac yn hawdd ei wirio cyn i ti ymrwymo |
| Dim budd gweladwy, dim ffon gydymffurfio | Gwir, ac mae’n debyg mai dyma’r un sy’n penderfynu |
Roedd rheoli allweddi yn rhwystr go iawn ac ar y cyfan dyw e ddim bellach. Roedd llofnodi’n arfer golygu cynnal dy seremonïau allweddi dy hun, cofio ail-lofnodi cyn i lofnodion ddod i ben, a chylchdroi allweddi â llaw ar amserlen roedd yn rhaid i ti ei holrhain dy hun. Mae’r gwaith hwnnw bellach yn cael ei wneud gan y darparwr DNS ar y rhan fwyaf o blatfformau a reolir, ac mae llofnodi’n switsh. Dyw e ddim yn ddim byd, ond dyw e ddim yn brosiect bellach.
Y modd methu yw’r gwrthwynebiad gonest, a dyma’r unig un o’r pedwar y mae gen i gydymdeimlad go iawn ag e. Cael DNSSEC yn anghywir a dyw dy barth ddim yn dirywio, mae’n diflannu. Mae pob datryswr dilysu’n gwrthod dy gofnodion, sef beth mae i fod i’w wneud, a’r bobl na allan nhw dy gyrraedd, alli di ddim dweud wrthyn nhw pam, oherwydd mae dweud wrthyn nhw’n gofyn am DNS.
Mae tri pheth yn ei wneud yn waeth na thoriad cyffredin:
- Mae’n methu ar gloc, nid ar newid. Mae llofnodion yn cario dyddiad dod i ben. Gall cylchfa nad oes neb wedi’i chyffwrdd ers dydd Mawrth fod wedi mynd erbyn dydd Sul oherwydd bod swydd ail-lofnodi wedi peidio â rhedeg yn dawel.
- Mae’n methu i rai pobl ac nid i eraill. Dim ond datryswyr dilysu sy’n dy wrthod. Bydd dy fonitro dy hun, os nad yw’n dilysu, yn adrodd bod y wefan yn berffaith iach tra bod cyfran gynyddol o’r rhyngrwyd yn methu ei chyrraedd.
- Mae’n methu ar yr haen rwyt ti’n ei defnyddio i drwsio pethau. Gall mynediad o bell, dy dudalen statws a dy e-bost dy hun i gyd fod o dan yr enw sydd newydd ddiflannu.
Mae’r ofn hwnnw’n rhesymegol, mae wedi tynnu gweithredwyr mawr oddi ar yr awyr, ac mae’n rhaid i unrhyw achos gonest dros DNSSEC eistedd gydag e yn hytrach na’i chwifio i ffwrdd.
Ond sylwa ar ei siâp: ofn disgyblaeth weithredol nad yw gen ti ar hyn o bryd ydyw, nid ofn y dechnoleg.
A sylwa pwy sy’n talu ym mhob colofn. Mae cylchfa heb ei llofnodi sy’n cael ei ffugio’n costio i dy gwsmeriaid, yn dawel, a does neb byth yn agor digwyddiad oherwydd does neb byth yn dod i wybod. Mae cylchfa wedi’i llofnodi sy’n dod i ben yn costio i ti, ar unwaith, yn gyhoeddus, gyda dy enw ar yr adroddiad ar ôl y digwyddiad. Methiannau yw’r ddau. Dim ond un ohonyn nhw sy’n ymddangos yn amcanion unrhyw un.
Cafodd tystysgrifau’r un broblem a’i datrys ddwywaith drosodd: cafodd y methiant ei wneud yn weladwy, ac yna cafodd ei awtomeiddio. Gwnaeth rhybudd porwr dystysgrif wedi dod i ben yn broblem i bawb, daeth monitro yn ei sgil, ac yna gwnaeth Let’s Encrypt adnewyddu’n rhywbeth roedd swydd cron yn ei wneud am dri o’r gloch y bore. Wnaeth dim o hynny dystysgrifau’n haws mewn egwyddor. Fe wnaeth hi’n anoddach eu hanghofio.
Mae cefnogaeth darparwyr yn werth deg munud o wirio yn hytrach na thybio. Mae rhai cofrestryddion yn dal i wneud cyhoeddi DS yn docyn cymorth. Dyw digon ddim.
A’r un olaf yw’r ateb go iawn, a brofodd cofrestrfa .bank eisoes ymhellach i fyny’r cofnod hwn. Does dim clo clap porwr ar gyfer DNSSEC. Dyw dim cwsmer erioed wedi dewis banc oherwydd bod ei gylchfa wedi’i llofnodi, dyw dim archwilydd yn dy fethu am hynny, a does dim rheoliad cyffredinol yn y DU yn ei fynnu. Mae’r budd yn gwbl anweladwy pan mae’n gweithio, cost cael pethau’n anghywir yw toriad gyda dy enw arno, a dyw’r person sy’n cario’r toriad hwnnw ddim yr un person a fyddai’n cael y clod.
Rho ofyniad a gwiriad blynyddol o flaen yr un sefydliadau ac mae cydymffurfiad yn mynd o 13% i bob un ohonyn nhw. Newidiodd dim byd am y dechnoleg rhwng y ddau rif hynny. Newidiodd dim byd am y cyllidebau, y cyflenwyr na’r sgiliau chwaith. Yr unig newidyn oedd a oedd unrhyw un yn mynd i edrych.
O ystyried y cymhellion hynny, nid y peth syndod yw bod 1.63% o barthau’r llywodraeth wedi’u llofnodi. Y peth syndod yw bod tri deg naw ohonyn nhw wedi.
Ei Droi Ymlaen heb Dy Dynnu Dy Hun oddi ar yr Awyr
Mae’r risg gyfan yn eistedd mewn un lle, felly rho’r ymdrech yno. Llofnodion yn dod i ben yw’r methiant sy’n cyrraedd heb i neb gyffwrdd â dim, felly gosod larwm arno:
dig +dnssec damiendye.uk SOA | awk '/RRSIG/ {print "sig expires", $9}'
Trin e fel tystysgrif. Gwylia’r dyddiad, gosod larwm ymhell o’i flaen, a gwna’r adnewyddu’n awtomatig fel bod y larwm yn rhwyd ddiogelwch yn hytrach na llif gwaith.
Yna tro fe ymlaen ar amser tawel, ar rywbeth nad yw’n brif barth i ti, a’i adael am bythefnos cyn i ti wneud yr un sy’n bwysig. Os yw dy DNS ar blatfform a reolir, mae’r llofnodi ei hun yn debygol iawn o fod yn switsh, a’r unig gam gwirioneddol â llaw yw cyflwyno’r DS i dy gofrestrydd.
Ai’r Un Methiant ag IPv6 Yw Hwn?
Dyma’r gymhariaeth amlwg, felly mesurais y ddwy safon yn yr un poblogaethau ar yr un diwrnod. Yr un sefydliadau, yr un bobl, dau benderfyniad.
| n | DNSSEC wedi’i lofnodi | Modd cyrraedd dros IPv6 | |
|---|---|---|---|
| Banciau a chymdeithasau adeiladu’r DU | 98 | 13.3% | 36.7% |
| Dosbarthiadau Linux a BSD | 96 | 19.8% | 67.7% |
Pob parth gov.uk byw | 2,380 | 1.6% | 31.2% |
Pedair gwaith ar bymtheg ymhellach ymlaen yn y llywodraeth, ar yr un parthau.
Nawr meddylia am ba un yw pa un. Mae IPv6 yn cyffwrdd â phob llwybrydd, pob gwesteiwr a phob rhaglen, ac mae eisiau stac deuol yn rhedeg ochr yn ochr am flynyddoedd. Switsh ac un cofnod wedi’i ludo yn dy gofrestrydd yw llofnodi DNSSEC.
Mae’r swydd lawer anoddach yn curo’r un hawdd ym mhob man yr edrychais. Sy’n diystyru’r esboniad cyfforddus mai dyma sut mae safonau seilwaith yn mynd, yn araf ac yn anfoddog. Dyw DNSSEC ddim yn symud yn araf. Dyw e ddim yn symud.
Mae un gwahaniaeth yn perthyn i DNSSEC yn unig. Defnyddia IPv6 ac rwyt ti’n cael rhywbeth yn ôl: modd cyrraedd, dim NAT gradd cludwr i’w brynu. Llofnoda dy gylchfa a dwyt ti’n bersonol yn cael dim. Mae’r diogelwch yn glanio ar dy ddefnyddwyr, a dim ond ar y rhai y tu ôl i ddatryswr dilysu. Rwyt ti’n ysgwyddo risg barhaol o doriad ar ran pobl na fyddi di byth yn eu cyfarfod, ac mae hynny’n beth anoddach i’w roi o flaen bwrdd nag unrhyw rwystr technegol yn y cofnod hwn.
Rwyf wedi ysgrifennu hanner IPv6 y ddadl hon mewn man arall ac ni wnaf ei hailadrodd yma.17
Ai Nad Ydyn Ni’n Deall DNS o Hyd?
Pedwar deg dau o flynyddoedd ers i Mockapetris ei ysgrifennu ar bapur ym mis Tachwedd 1983.18 Un ar bymtheg ers i’r gwraidd gael ei lofnodi.
Rwy’n meddwl bod y broblem deall yn un go iawn, ac rwy’n meddwl ei bod yn fwy penodol na phobl ddim yn gwybod sut mae DNS yn gweithio. Gall digon o beirianwyr cymwys ddisgrifio ailadrodd, dirprwyo a storio’n berffaith dda. Yr hyn sydd ar goll yw un cam ymhellach, a dyna’r cam sy’n bwysig.
Does bron neb wedi mewnoli mai system awdurdodi yw DNS.
Mae’n cael ei drin fel plymwaith. Tabl chwilio. Rhywbeth sy’n troi enwau’n rhifau ac sy’n perthyn i bwy bynnag sy’n rhedeg y rhwydwaith, wedi’i ffeilio yn y meddwl wrth ymyl DHCP. Ac mae’r fframio hwnnw’n anghywir mewn ffordd sy’n penderfynu llawer iawn yn dawel, oherwydd yn ymarferol yr ateb DNS sy’n penderfynu i ba beiriant mae dy draffig yn mynd, o ba weinydd mae dy ddiweddariadau’n dod, a pha westeiwr y mae awdurdod tystysgrifau’n credu sy’n eiddo i ti. Mae pwy bynnag sy’n rheoli’r ateb yn rheoli’r tri.
Gelli di weld y camddeall ym mhatrwm pwy sydd wedi llofnodi. Nid cyllideb, ac nid sgìl chwaith, ac unwaith y byddi di’n eu gosod ochr yn ochr mae’n anodd ei ddarllen fel dim byd heblaw patrwm o’r hyn mae pob un ohonyn nhw’n meddwl yw DNS:
| Pwy sydd wedi llofnodi | Beth yw DNS iddyn nhw |
|---|---|
| Cofrestrfeydd a gweithredwyr TLD, 100% o gTLDs | y cynnyrch ei hun |
| Gwasanaeth cudd-wybodaeth | arwyneb ymosod, oherwydd mae ffugio yn eu model bygythiad |
| Naw cyngor plwyf | switsh a gynigiodd eu darparwr gwe-letya, a fflicodd rhywun |
| Cwsmeriaid darparwr DNS ei hun | rhagosodiad a etifeddwyd ganddyn nhw |
| Pwy sydd heb | |
| Banciau, adrannau, gwerthwyr, CAs | plymwaith, a lefel islaw’r problemau diddorol |
Mae’r bobl agosaf at DNS fel peth ynddo’i hun i gyd wedi llofnodi. Dyw’r bobl sy’n ei ddefnyddio fel cyfleustod ddim, bron yn ddieithriad, ni waeth pa mor dda yw eu hadnoddau a pha mor ymwybodol o ddiogelwch y maen nhw’n credu ydyn nhw. Dyw GCHQ ddim wedi llofnodi. Dyw wyth o naw awdurdod tystysgrifau ddim wedi llofnodi. Dyw’r rhain ddim yn sefydliadau sy’n brin o bobl glyfar nac o fodelau bygythiad.
Dyna hefyd pam mai ymateb 2008 i Kaminsky oedd gwneud y dyfaliad yn anoddach yn hytrach na gorffen defnyddio’r peth sy’n gwneud dyfalu’n amherthnasol. Atgyweiriad plymwaith yw gwneud y dyfaliad yn anoddach, a phlymwaith oedd y ffeil lle roedd y diwydiant wedi rhoi DNS.
Dysgodd cenhedlaeth DNS fel cyfeiriadur, a byth ddiwygio’r cofnod pan drodd yn dawel yn beth sy’n penderfynu â phwy rwyt ti’n siarad.
Fe’i Hadeiladon Ni, ac Yna Fe’i Gadawon Ni
Gwnaeth y cofrestrfeydd, y gweithredwyr a phobl y safonau y rhan galed. Fe’i hysgrifennon nhw, ei dadlau drwy’r IETF am ddegawd, llofnodi’r gwraidd mewn seremoni gyda thystion, a chael 100% o barthau lefel uchaf generig wedi’u llofnodi. Mae hwnnw’n ddarn go iawn o beirianneg ar y cyd ac mae wedi’i orffen.
Ac yna wnaeth y gweddill ohonon ni ddim gwneud ein rhan, oherwydd mae ein rhan yn ddiflas, yn anweladwy, yn cario’r holl anfantais bersonol a dim o’r clod, a does neb yn gwirio.
Dyna siâp pob safon nad oes neb yn ei gorfodi: mae’r gost yn cael ei chario ar dy ben dy hun, a dim ond pan fydd digon o bobl eraill wedi’i chario hefyd y mae’r budd yn ymddangos. Felly cariodd y cofrestrfeydd hi, a wnaeth y bobl sy’n cyhoeddi’r canllawiau am ei chario ddim.
Ond roedd y swydd yma’n llai na bron unrhyw un ohonyn nhw. Roedd y gadwyn wedi’i hadeiladu eisoes, a’i thalu amdani, gan rywun arall. Y cyfan oedd ar ôl oedd un cofnod.
Ac Os Mai Hwn Yw’r Darn y Gallwn Ei Weld
Un meddwl olaf, ac rydw i eisiau bod yn glir mai casgliad ydyw yn hytrach na mesuriad, oherwydd mae popeth arall yn y cofnod hwn wedi’i gyfrif a dyw hwn ddim.
DNSSEC yw tua’r rheolaeth ddiogelwch hawddaf sydd i’w hasesu. Mae’n costio dim, prynhawn yw’r gwaith, mae’r safon wedi’i gorffen ers ugain mlynedd, ac mae unrhyw un yn gallu ei wirio o’r tu allan mewn un gorchymyn heb ofyn caniatâd. Dim archwiliad, dim holiadur, dim NDA. Un dig.
Felly beth mae 1.6% yn ei ddweud wrthot ti am y rheolaethau na alli di eu gweld o’r fan hyn?
| Y rheolaeth | All rhywun o’r tu allan ei gwirio | Yn costio arian | Yn weladwy pan mae’n gweithio |
|---|---|---|---|
Cofnod DS yn dy gofrestrydd | Gall, un gorchymyn | na | na |
| MFA ar y cyfrifon sy’n bwysig | na | ydy | na |
| Copïau wrth gefn wedi’u hadfer eleni, nid wedi’u cymryd yn unig | na | ydy | na |
| Segmentu’r rhwydwaith | na | ydy | na |
Mae pob rhes o dan y gyntaf yn anoddach na llofnodi cylchfa, yn costio arian go iawn, angen rhywun i fod yn berchen arni, ac yn rhannu’r union briodwedd a suddodd DNSSEC: anweladwy pan mae’n gweithio, a neb o’r tu allan yn gwirio. Yr unig beth sy’n gwahanu’r rhes uchaf oddi wrth y gweddill yw y gelli di ei gwirio, am ddim, am unrhyw un, nawr.
Os nad yw sefydliad wedi gwneud y peth am ddim sy’n cymryd prynhawn ac y gall dieithryn ei wirio mewn un gorchymyn, dydw i ddim yn dueddol o dybio ei fod wedi gwneud y pethau drud sy’n cymryd rhaglen ac na ellir ond eu gwirio gan rywun maen nhw’n ei adael i mewn.
Nawr, y symudiad amlwg yw profi hynny yn erbyn y cofnod o doriadau, a cheisiais. O 23 o sefydliadau yn y DU gyda digwyddiadau mawr wedi’u dogfennu, mae 22 heb eu llofnodi.
Dyw’r rhif hwnnw’n profi dim a dydw i ddim yn mynd i esgus fel arall. Ar gyfradd sylfaen o 1.6%, un sefydliad wedi’i lofnodi mewn rhestr o 23 yw’n union beth mae siawns yn ei ragweld. Yn waeth, naw cyngor plwyf a thri pharc cenedlaethol yw’r set wedi’i llofnodi tra mai pob adran fawr a phob dinas fawr yw’r set heb ei llofnodi, felly mae maint yn gyrru pwy sy’n cael eu targedu a phwy sy’n gorffen yn y newyddion. Byddai unrhyw gymhariaeth o gyfraddau toriadau rhwng y ddau grŵp yn mesur pa mor fawr yw sefydliad, nid a wnaeth lofnodi.
Felly na, alla i ddim dangos i ti fod sefydliadau wedi’u llofnodi’n cael eu torri i mewn iddyn nhw’n llai. All neb, ddim gyda data y gall unrhyw un ei gael, ac mae unrhyw un sy’n dweud yn wahanol yn tynnu dy goes.
Ysgrifennodd y Sefydliadau a Gafodd Eu Taro Beth Fethodd
Does dim angen fy nghasgliad i arnat ti, oherwydd fe’i cyhoeddon nhw eu hunain, a’r hyn a fethodd yw’r rhestr uchod.
Y British Library yw’r gorau ohonyn nhw, oherwydd fe’i hysgrifennon nhw o’u gwirfodd ac yn fanwl ar ôl eu hymosodiad ransomware yn 2023. Mae eu hadolygiad eu hunain yn enwi’r achosion: mynediad yn fwyaf tebygol drwy gyfrif trydydd parti ar weinydd Terminal Services heb ddilysu aml-ffactor, yna seilwaith etifeddol a segmentu rhwydwaith cyfyngedig yn gadael i’r ymosodwyr symud ar draws yr ystâd, gyda chymhlethdod cynyddol mynediad trydydd parti wedi’i nodi’n risg yn fewnol yn 2022 ac yn dal yno flwyddyn yn ddiweddarach.19 Daeth yr ICO i’r un casgliadau.20
Tair rhes o’r tabl uchod, felly, wedi’u cadarnhau o’r tu mewn gan y sefydliad ei hun yn hytrach na’u casglu gen i o’r fan hyn.
A chyn i neb ddefnyddio hynny fel ffon, mae’r British Library yn haeddu’r gwrthwyneb, a byddaf yn bendant ynghylch pam.
Roedden nhw’n agored. Dyw bron neb arall ddim. Doedd dim rheidrwydd arnyn nhw i ysgrifennu gair ohono. Y llyfr chwarae safonol ar ôl digwyddiad yw dweud cyn lleied ag y mae’r gyfraith yn ei ganiatáu, ei roi drwy dîm cyfathrebu, gwrthod cadarnhau dim byd penodol, ac aros i’r cylch newyddion symud ymlaen. Dyna beth mae’r rhan fwyaf o’r sefydliadau yn y colofnau heb eu llofnodi uchod wedi’i wneud pan ddaeth eu tro, a dyna pam mae ysgrifennu’r adran hon o gwbl yn dibynnu ar benderfyniad un sefydliad i ymddwyn yn wahanol.
Yn lle hynny fe gyhoeddon nhw adolygiad deunaw tudalen yn enwi eu methiannau eu hunain, yn gyhoeddus, fel y gallai sefydliadau eraill ddysgu ohonyn nhw. Dyna’r ymddygiad y byddet ti ei eisiau gan bob sefydliad yn y cofnod hwn ac yn ei gael gan bron dim un ohonyn nhw. Y rheswm y galla i ddangos i ti beth sy’n methu go iawn y tu mewn i sefydliad sydd wedi’i dorri i mewn iddo yw bod y British Library wedi dewis dweud wrthot ti.
Ac mae ail reswm pam mae’r gweddill yn aros yn dawel, sy’n waeth na strategaeth gyfathrebu. Dyw rhai ohonyn nhw ddim yma mwyach.
Roedd KNP Logistics wedi bod yn symud nwyddau fel Knights of Old ers 1865. Ym mis Mehefin 2023 daeth grŵp Akira i mewn, amgryptio’r cwmni a gofyn am tua phum miliwn o bunnoedd. Erbyn mis Medi roedd y grŵp yn fethdalwr ac roedd 730 o bobl allan o waith.21 Cant pum deg wyth o flynyddoedd, wedi mynd mewn pedair wythnos ar ddeg, a does neb yno’n ysgrifennu unrhyw wersi i ti.
Felly pan mae’r colofnau heb eu llofnodi uchod yn edrych yn dawel, mae’r tawelwch hwnnw wedi’i wneud o dri pheth gwahanol: sefydliadau sydd heb gael eu taro eto, sefydliadau a gafodd eu taro ac a ddywedodd cyn lleied ag y mae’r gyfraith yn ei ganiatáu, a sefydliadau a gafodd eu taro ac sydd wedi mynd. Dim ond y grŵp cyntaf sydd ag amser ar ôl i weithredu.
Sy’n gwneud y darn nesaf yn brawf gonest o’m dadl fy hun yn hytrach nag ergyd rad. Gwiriais eu cylchfa:
$ dig +short bl.uk DS
                                          (nothing)
$ dig +short bl.uk DNSKEY
                                          (nothing)
Dyw bl.uk ddim wedi’i llofnodi. Na britishlibrary.co.uk chwaith. Dwy flynedd ar ôl ymosodiad ransomware a gaeodd y sefydliad am fisoedd, ar ôl adolygiad cyhoeddus, ar ôl canfyddiad gan yr ICO, ac ar ôl y rownd fwyaf trylwyr o sylw diogelwch y mae unrhyw sefydliad byth yn ei chael, dyw’r rheolaeth am ddim sy’n cymryd prynhawn ac y gall dieithryn ei gwirio mewn un gorchymyn ddim wedi’i gwneud o hyd.
Dydw i ddim yn darllen hynny fel esgeulustod, a dydw i ddim yn meddwl ei fod yn eu gwneud yn waeth na’r sefydliadau heb eu llofnodi sydd heb gyhoeddi dim. Rwy’n ei ddarllen fel y dystiolaeth gryfaf yn y cofnod hwn am beth mae’r cyfan wedi bod amdano. Os nad yw DNSSEC yn cael ei wneud yma, mewn sefydliad sydd wedi bod drwy’r tân, ysgrifennu’r gwersi a chael y rheoleiddiwr i fynd drosto, yna dyw e ddim yn cael ei hepgor oherwydd bod pobl yn ddiofal. Mae’n cael ei hepgor oherwydd nad oes dim byd na neb byth yn ei roi ar y rhestr.
Dyna fersiwn onest y ddadl. Nid mae cylchfaoedd heb eu llofnodi’n achosi toriadau, sy’n amhosibl ei brofi ac mae’n debyg yn anwir. Yn hytrach: mae’r rheolaethau na all neb o’r tu allan eu gweld, ar dystiolaeth gyhoeddedig y sefydliadau sydd wedi bod drwyddi, yr un mor esgeulus â’r un rheolaeth y gall pawb o’r tu allan ei gweld. Nid DNSSEC yw’r achos. Dyma’r sampl rwyt ti’n cael ei chymryd.
Dyna pam mae’r mesuriad yn werth ei gymryd o gwbl. Nid oherwydd bod cylchfa heb ei llofnodi’n ddiwedd y byd ar ei phen ei hun, ond oherwydd ei bod yn un o’r ychydig iawn o briodweddau diogelwch y gall rhywun o’r tu allan eu gwirio’n onest, am ddim, am unrhyw un, heb gael ei adael i mewn. Trin e fel larwm mwg yn hytrach na dyfarniad, ac yna cer i ofyn y cwestiynau anoddach i bwy bynnag sy’n ei gynnau.
Yr Unig Ran Sydd yn Dy Reolaeth
Sy’n gadael yr unig ran y mae unrhyw un ohonon ni’n ei rheoli go iawn. Dy gylchfa dy hun. Nid un yr NCSC, nid un Microsoft, nid un dy fanc.
Cer i ofyn i dy riant a yw’n dy warantu:
dig +short yourdomain.uk DS
Os daw hwnnw’n ôl yn wag, dwyt ti ddim wedi llofnodi, ac ar y rhan fwyaf o DNS a reolir yn 2026 yr ateb yw switsh a chofnod DS yn dy gofrestrydd. Tro fe ymlaen, yna gwylia’r dyddiad dod i ben yn y ffordd rwyt ti eisoes yn gwylio dy dystysgrifau, oherwydd dyna’r ddisgyblaeth sydd ei hangen ar y cyfan go iawn.
Dyna’r swydd gyfan. Un cofnod, a dyddiad yn dy fonitro.
Felly plîs, gwna o leiaf yr un yma. Nid oherwydd bod rheoleiddiwr ar ei ffordd, oherwydd i’r rhan fwyaf o bobl dyw un ddim, ac nid oherwydd y bydd unrhyw un yn diolch i ti, oherwydd wnân nhw ddim. Gwna fe oherwydd does neb yn dod, a safon rwyt ti’n ei chadw pan nad oes neb yn gwirio yw’r unig fath a fu erioed yn werth unrhyw beth.
Tri deg naw o glercod plwyf ac ysbïwr wedi llwyddo. Siapia hi a gwna fe.
RFC 4033 — ‘DNS Security Introduction and Requirements’, Arends et al., Mawrth 2005. Manyleb gyfredol DNSSEC, ochr yn ochr ag RFC 4034 ac RFC 4035. ↩︎
IANA root trust anchors — yr XML y mae IANA yn ei gyhoeddi. Mae crynhoad yr allwedd gyntaf yn cario
validFrom="2010-07-15", y dyddiad y llofnodwyd y gwraidd; mae’r KSK cyfredol, tag allwedd 20326, yn cariovalidFrom="2017-02-02". ↩︎ ↩︎CERT VU#800113 — ‘Multiple DNS implementations vulnerable to cache poisoning’, hysbysiad 2008 sy’n cwmpasu techneg Kaminsky, a ffynhonnell yr ymateb cydgysylltiedig o hapio pyrth ffynhonnell. ↩︎
Ffeil y gylchfa wraidd — wedi’i nôl 27 Medi 2026, rhif cyfres SOA 2026092701. Daw’r cyfrifon yn y cofnod hwn o ddosrannu’r dirprwyaethau NS a’r cofnodion DS yn y ffeil honno’n uniongyrchol. ↩︎
List of gov.uk domain names — cofrestr y llywodraeth ei hun. Mae’r ffeil ddiweddaraf a gyhoeddwyd wedi’i dyddio 1 Hydref 2016 ac mae’n rhestru 3,004 o barthau ail lefel. ↩︎
Microsoft Security Response Center — Flame malware collision attack explained — ‘An attacker took advantage of the Terminal Services licensing system’s enrollment process for certificates that chained up to the Microsoft Root Authority which did not require internal access to Microsoft PKI’; gallai’r dystysgrif ffug ‘be used to sign code that chained up to the Microsoft Root Authority and worked on all versions of Windows’. ↩︎
SentinelOne — Driving Through Defenses: targeted attacks leverage signed malicious Microsoft drivers, a dadansoddiad Bitdefender o FiveSys — gyrwyr cnewyllyn maleisus yn cario llofnodion a gyhoeddwyd yn uniongyrchol gan Microsoft drwy’r Windows Hardware Compatibility Program, gan gynnwys gyrwyr a ddefnyddiwyd yn ddiweddarach mewn ymosodiadau ransomware. ↩︎ ↩︎ ↩︎
Microsoft Security Response Center — Results of major technical investigations for Storm-0558 key acquisition — allwedd llofnodi defnyddwyr a ollyngodd i ddymp chwalfa drwy gyflwr ras, a gymerwyd ar ôl i gyfrif corfforaethol peiriannydd gael ei gyfaddawdu, ac a ddefnyddiwyd i ffugio tocynnau a dderbyniodd y system bost ar gam ar gyfer cyfrifon menter. ↩︎
fTLD Registry Services security requirements — cofrestrfa
.banka.insurance. ‘.BANKdomain names must be signed with DNSSEC with strong cryptographic algorithms’, ochr yn ochr â TLS a dilysu e-bost gorfodol, gydag ailwirio blynyddol ar bob cofrestrai. ↩︎Apple, WWDC 2022 session 10079, “Improve DNS security for apps and servers” — ‘iOS 16 and macOS Ventura now support client side DNSSEC validation’, wedi’i droi ymlaen fesul sesiwn neu fesul cais gyda
requiresDNSSECValidationarURLSessionConfiguration,URLRequestneuNWParameters. ↩︎Microsoft Learn — Understanding DNSSEC in Windows — mae cleient DNS Windows ‘is non-validating, which means it does not perform DNSSEC validation and relies on its local DNS servers’; mae’r disgwyliad am y did AD yn cael ei yrru gan y Name Resolution Policy Table, ac ‘IPsec is used to establish this trust relationship’ gyda’r gweinydd DNS. ↩︎
Resolved: Y Datryswr Rwyt Ti Eisoes Yn Ei Redeg — cyflwr mesuredig
systemd-resolved, gan gynnwys pam mae pob dosbarthiad prif ffrwd yn anfonDNSSEC=noadeg crynhoi a sut i’w newid. ↩︎ ↩︎MS-ADTS: DNS-Based Discovery — manyleb protocol Active Directory ar gyfer dod o hyd i reolydd parth, gan gynnwys yr ymholiad SRV
_ldap._tcp.dc._msdcsy mae cleient yn ei anfon i ddod o hyd i’r rheolyddion ar gyfer cyd-destun enwi. ↩︎Microsoft Learn — Sign DNS zones with DNSSEC on Windows Server a What is DNSSEC on DNS Server in Windows Server? — cyrhaeddodd llofnodi cylchfaoedd yn Windows Server 2008 R2 ond roedd yn gwahardd diweddariadau deinamig, ac ychwanegodd Windows Server 2012 lofnodi ar-lein cylchfaoedd deinamig. Ar gyfer cylchfa wedi’i hintegreiddio ag Active Directory, mae’r allweddi llofnodi preifat yn atgynhyrchu i’r gweinyddion DNS cynradd eraill drwy atgynhyrchu Active Directory. ↩︎
resolved.conf(5), systemd 259.9 fel y’i hanfonir yn Fedora 44 — mae’r llawlyfr yn argymellallow-downgrade, atruear systemau lle gellir dibynnu ar y datryswr i fyny’r afon, tra mai’r rhagosodiad wedi’i becynnu yn/usr/lib/systemd/resolved.confywDNSSEC=no. ↩︎ ↩︎systemd
meson_options.txt—option('default-dnssec', type : 'combo', choices : ['yes', 'allow-downgrade', 'no'], value : 'allow-downgrade'). Y rhagosodiad a ddewiswyd i fyny’r afon ywallow-downgrade; y#DNSSEC=noyn ffeil gwerthwr Fedora yw’r hyn a osododd yr adeiladwaith hwnnw yn lle. ↩︎Ni Ddaeth y Cyfeiriadau i Ben Erioed. Yr Ymdrech a Ddaeth i Ben. — fersiwn IPv6 y ddadl hon, gan gynnwys y 463 o sefydliadau yn y DU sy’n dal dyraniadau IPv6 ond nad ydyn nhw’n cyhoeddi dim IPv6 o gwbl, a’r pwynt bod gan CGNAT archeb brynu tra nad oes gan ei wneud yn iawn un. ↩︎
RFC 882 — ‘Domain Names: Concepts and Facilities’, P. Mockapetris, Tachwedd 1983. Y fanyleb wreiddiol, a ddisodlwyd gan RFC 1034 ac RFC 1035 yn 1987. ↩︎
British Library, “Learning Lessons from the Cyber-Attack”, 8 Mawrth 2024 — adolygiad y Llyfrgell ei hun o ymosodiad ransomware Hydref 2023, yn enwi absenoldeb dilysu aml-ffactor ar y cyfrif a ddefnyddiwyd i gael mynediad, seilwaith etifeddol, segmentu rhwydwaith cyfyngedig, a chymhlethdod mynediad trydydd parti a gofnodwyd fel risg yn 2022. ↩︎
ICO statement on the British Library’s 2023 ransomware attack, Ebrill 2025. ↩︎
The Record — UK logistics firm blames ransomware attack for insolvency, 730 redundancies — KNP Logistics Group, rhiant Knights of Old a oedd yn 158 oed, wedi’i daro gan Akira ym mis Mehefin 2023 ar ôl i gyfrinair gweithiwr gael ei dorri drwy ddyfalu di-baid heb ddilysu aml-ffactor yn ei le, ac yn fethdalwr erbyn mis Medi. ↩︎