DNS yw’r system sy’n troi enw y gelli di ei gofio yn gyfeiriad y gall cyfrifiadur gysylltu ag ef.
Mae’r adran hon yn sôn am sut mae hynny’n gweithio mewn gwirionedd, a sut i’w redeg yn ddiogel.
Mae pob chwiliad yn dechrau wrth wraidd y goeden ac yn cerdded i lawr. Mae pob cam yn rhoi cyfeiriad y gweinydd nesaf i’w holi i ti. Does dim byd yn y gadwyn yn cael ei ddyfalu, a does dim byd wedi’i adeiladu i mewn ond y cam cyntaf un.
Mae’r erthyglau hyn yn trafod:
- Sut mae enw’n cael ei ddatrys, un ddirprwyaeth ar y tro.
- Sut mae gwasanaethau’n cyhoeddi ble maen nhw’n byw, gan ddefnyddio cofnodion SRV.
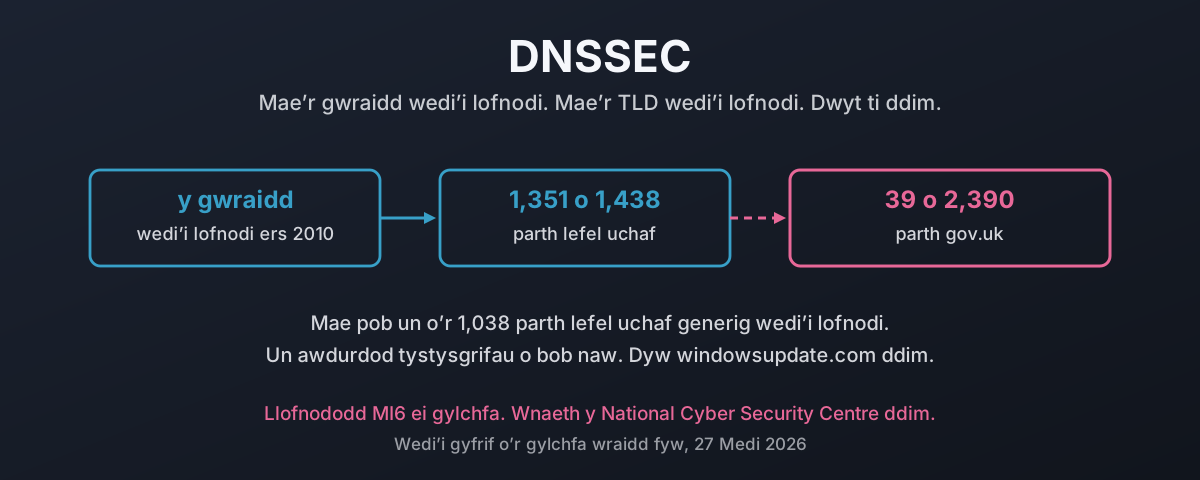
- Pam mae llofnodi dy barthau’n bwysig, a beth mae llofnodi yn ei warchod a beth nad yw’n ei warchod.
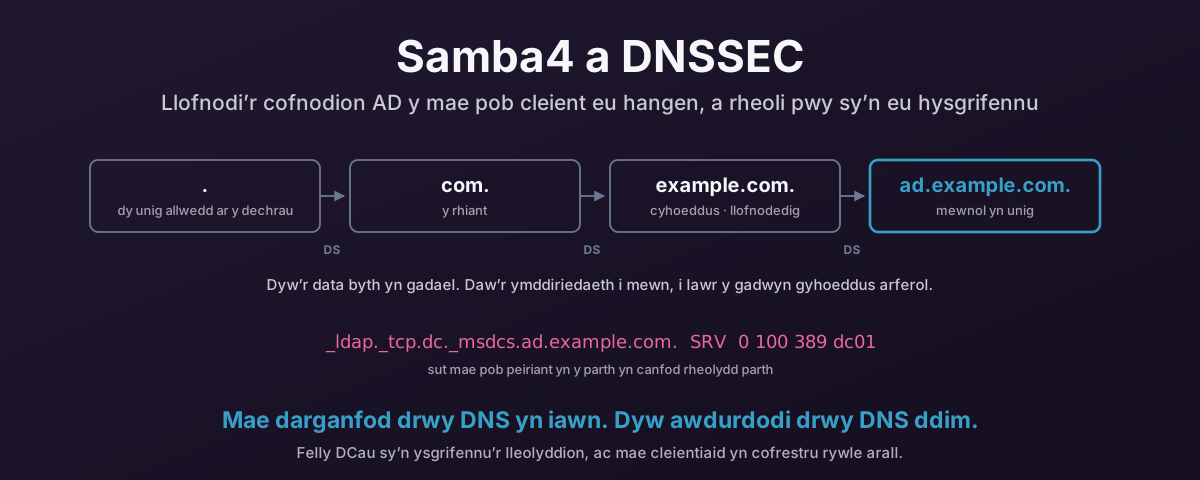
- Sut i gyhoeddi’r DNS ar gyfer parth Active Directory o reolydd parth Samba, heb adael i gleientiaid ysgrifennu’r cofnodion maen nhw’n dibynnu arnynt.
- Pwy sy’n rheoli gwraidd y DNS, a beth wnaeth trosglwyddiad 2016 ei newid a beth na wnaeth.
- Sut mae cofrestrfa
.ukyn cael ei rhedeg, a beth ddigwyddodd pan bleidleisiodd ei haelodau ei hun i gael gwared ar y bwrdd.
Mae’r erthyglau Active Directory yn cymryd mai Samba yw’r rheolydd parth a BIND yw’r gweinydd DNS. Mae’r syniadau’n berthnasol i reolydd parth Microsoft hefyd.