Pam Tystysgrifau Yn Lle Allweddi
Mae SSH yn ymddiried ar y defnydd cyntaf. Cysyllta â pheiriant newydd ac mae’n dangos ôl bys i ti ac yn gofyn wyt ti’n siŵr. Does neb yn gwirio. Mae pawb yn teipio yes. Yr un arfer yw e â chlicio heibio rhybudd porwr, a dyna’n union beth mae peiriant yn y canol angen i ti ei wneud.
Dydy’r cyfeiriad arall ddim gwell. Mae pob gweinydd yn cadw ffeil authorized_keys i bob defnyddiwr, ac mae pob un ohonyn nhw’n tyfu. Mae allweddi’n cael eu hychwanegu a byth yn cael eu tynnu. Mae rhywun yn gadael, ac mae ei allwedd yn aros ar beiriant does neb yn ei gofio tan y diwrnod mae’n bwysig. Ailadeilada weinydd ac mae pob cleient yn gweiddi bod allwedd y gwesteiwr wedi newid, felly mae pobl yn dysgu dileu’r rhybudd hefyd.
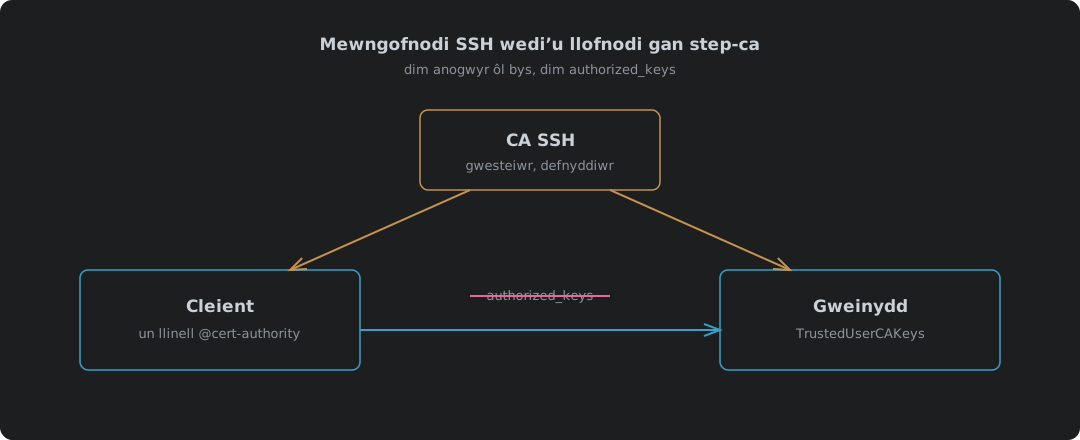
Mae awdurdod tystysgrifau SSH yn rhoi diwedd ar y ddau. Mae’r CA yn llofnodi allwedd pob gwesteiwr, ac mae cleientiaid yn ymddiried yn y CA, nid mewn rhestr o olion bysedd. Mae’r CA yn llofnodi allwedd pob defnyddiwr am ychydig oriau, ac mae gweinyddion yn ymddiried yn y CA, nid mewn rhestr o allweddi. Dim i’w dderbyn ar y cysylltiad cyntaf, dim i’w glirio pan fydd rhywun yn mynd, a thystysgrif defnyddiwr sy’n marw ohoni ei hun erbyn yfory.
Mae hwn yn osodiad gwahanol i ochr X.509 step-ca sy’n cael ei thrafod yn Dy Awdurdod Tystysgrifau Dy Hun: step-ca Mewn Cynhwysydd, a dyna pam mae ganddo ei bost ei hun. Yr un cynhwysydd, allweddi gwahanol, ffeiliau gwahanol ar bob peiriant. Cafodd popeth yma ei redeg gyda step-ca 0.30.2 ac OpenSSH 10.0 mewn pod Podman.
| Heb CA | Gyda step-ca | |
|---|---|---|
| Cleient yn cwrdd â gweinydd newydd | Yn dangos ôl bys, rwyt ti’n teipio yes | Yn gwirio tystysgrif y gwesteiwr yn erbyn y CA, yn dweud dim |
| Gweinydd yn cael ei ailadeiladu | Mae pob cleient yn rhybuddio bod yr allwedd wedi newid | Llofnodi’r allwedd newydd, dydy cleientiaid byth yn sylwi |
| Defnyddiwr yn cael mynediad | Mae ei allwedd yn mynd i authorized_keys ar bob gweinydd | Mae’r CA yn llofnodi ei allwedd, mae pob gweinydd yn ei derbyn |
| Defnyddiwr yn gadael | Dod o hyd i’w allwedd a’i dileu ar bob gweinydd | Stopio llofnodi; mae ei dystysgrif yn farw o fewn 16 awr |
| Beth mae pob gweinydd yn ei gadw | Un authorized_keys i bob defnyddiwr | Un allwedd gyhoeddus CA |
Troi’r CA SSH Ymlaen
Mae’r allweddi SSH yn cael eu gwneud pan mae step-ca yn cael ei osod gyntaf, neu ddim o gwbl. Gosod DOCKER_STEPCA_INIT_SSH=true ar y cychwyn cyntaf1, ac mae’r log yn dangos dwy allwedd ychwanegol:
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
| Allwedd | Yn llofnodi | Pwy sy’n ymddiried ynddi |
|---|---|---|
| CA gwesteiwyr | Allwedd gwesteiwr pob gweinydd | Pob cleient, yn known_hosts |
| CA defnyddwyr | Allwedd mewngofnodi pob person | Pob gweinydd, yn sshd_config |
Mae hefyd yn ychwanegu provisioner sshpop, sef yr hyn sy’n gadael i westeiwr adnewyddu ei dystysgrif ei hun yn nes ymlaen. Os yw’r CA eisoes yn rhedeg heb SSH, does dim switsh i’w droi. CA newydd yw e.
Llofnodi’r Gwesteiwr
Cymer allwedd gwesteiwr bresennol y gweinydd, llofnoda hi, a rho’r dystysgrif yn ôl i’r gweinydd:
step ssh certificate --host --sign \
  --provisioner admin --provisioner-password-file prov-pass \
  nas.home.example ssh_host_ecdsa_key.pub
Mae’r drefn yn bwysig. Gyda baneri’r provisioner ar ôl yr enw gwesteiwr a’r ffeil allwedd, gwrthododd step hi:
too many positional arguments were provided in 'step ssh certificate <key-id> <key-file>'
Rho bob baner yn gyntaf ac mae’n llofnodi. Y dystysgrif, fel mae ssh-keygen -L yn ei darllen:
| Maes | Gwerth |
|---|---|
| Math | ecdsa-sha2-nistp256-cert-v01@openssh.com host certificate |
| Key ID | nas.home.example |
| Principals | nas.home.example |
| Dilys | 30 diwrnod, 2026-10-09T18:34:30 i 2026-11-08T17:35:30 |
Y principal yw’r enw mae’n rhaid i gleient ei ddefnyddio i gysylltu. Cysyllta drwy enw sydd ddim ar y dystysgrif a wnaiff y cleient ddim ei derbyn, felly llofnoda bob enw mae’r gwesteiwr yn ateb iddo.
Y Gweinydd
Dwy linell yn sshd_config2:
HostCertificate /etc/ssh/ssh_host_ecdsa_key-cert.pub
TrustedUserCAKeys /etc/ssh/ssh_user_ca_key.pub
Mae HostCertificate yn rhoi tystysgrif y gwesteiwr i gleientiaid, ac mae ei hallwedd ‘must match a private host key already specified’2. TrustedUserCAKeys yw allwedd gyhoeddus y CA defnyddwyr, ‘trusted to sign user certificates for authentication’2. Rheda sshd -t cyn ailgychwyn. Teipo yn y naill lwybr neu’r llall ac mae sshd yn dweud Could not load host certificate, sy’n llawer gwell i’w ddarganfod nawr nag o sesiwn sydd wedi’i chloi allan.
Does dim authorized_keys ar y gweinydd prawf o gwbl. Mae ls /home/damien/.ssh/authorized_keys yn dod yn ôl gyda No such file or directory, ac mae’r mewngofnodion isod yn gweithio beth bynnag.
Y Defnyddiwr
Mae’r CA yn gwneud y pâr allweddi ac yn ei lofnodi ar unwaith:
step ssh certificate damien id_ecdsa \
  --provisioner admin --provisioner-password-file prov-pass
| Maes | Gwerth |
|---|---|
| Math | user certificate |
| Principals | damien |
| Dilys | 16 awr |
| Estyniadau | permit-agent-forwarding, permit-port-forwarding, permit-X11-forwarding, permit-pty, permit-user-rc |
Un awr ar bymtheg yw’r pwynt. Mae’n cwmpasu diwrnod gwaith ac yn marw dros nos. Mae dirymu defnyddiwr yn fater, ar y cyfan, o beidio â llofnodi iddo yfory.
Y Cleient
Mae un llinell yn known_hosts yn disodli pob ôl bys y byddai’n ei gasglu fel arall3:
@cert-authority *.home.example ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAy...
Mae hynny’n dweud: mae unrhyw westeiwr o dan home.example y mae ei dystysgrif wedi’i llofnodi gan yr allwedd hon yn ddilys. Y marciwr @cert-authority sy’n ei gwneud yn llinell CA yn hytrach nag allwedd un gwesteiwr.
Beth Ddangosodd Y Prawf
Pob un o’r pedwar o gleient heb ddim ond tystysgrif y defnyddiwr a’r un llinell known_hosts honno, gyda StrictHostKeyChecking=yes, felly doedd dim modd derbyn dim byd ar y pryd:
| Prawf | Canlyniad |
|---|---|
Allwedd wedi’i llofnodi gyda’i thystysgrif, fel damien | logged in as damien, exit 0 |
| Yr un allwedd, tystysgrif wedi’i thynnu | Permission denied (publickey,password,keyboard-interactive) |
Tystysgrif wedi’i defnyddio i fewngofnodi fel root | Permission denied: dim ond damien mae’r dystysgrif yn ei enwi |
| Cleient heb linell y CA gwesteiwyr | Host key verification failed. |
Y trydydd yw’r un mae pobl yn ei golli. Dydy tystysgrif ddim yn agor pob cyfrif ar y peiriant, dim ond y principals sydd wedi’u hysgrifennu ynddi. All allwedd yn authorized_keys rhywun ddim gwneud hynny.
Adnewyddu
Mae gwesteiwr yn adnewyddu ei dystysgrif ei hun gyda’r allwedd sydd ganddo’n barod. Dyna’r provisioner sshpop, sy’n ‘allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA’4. Dim cyfrinair5:
step ssh renew --force ssh_host_ecdsa_key-cert.pub ssh_host_ecdsa_key
| Rhif cyfresol | Dilys tan | |
|---|---|---|
| Wedi’i llofnodi | 15166325869329416997 | 2026-11-08 17:35:30 |
| Wedi’i hadnewyddu | 6678957789797316768 | 2026-11-08 17:35:59 |
Rhif cyfresol newydd a 30 diwrnod ffres. Rho fe ar amserydd wythnosol a dydy’r gwesteiwr byth yn dod i ben. Ail-lwytha sshd ar ei ôl, neu mae’r hen dystysgrif yn aros yn y cof.
Mae defnyddwyr yn adnewyddu drwy ofyn eto. Un step ssh certificate y dydd, neu wrth fewngofnodi gyntaf y dydd, a dyna’r holl waith.
Ble Mae’n Methu
| Achos | Beth sy’n digwydd | Beth i’w wneud |
|---|---|---|
| CA i lawr | Mae tystysgrifau presennol yn dal i weithio; does neb yn cael un newydd | Rhedeg y CA ar rywbeth sy’n aros i fyny; mae gan ddefnyddwyr 16 awr o slac |
| Tystysgrif gwesteiwr yn dod i ben | Mae cleientiaid yn gwrthod y gwesteiwr, fel petai’n ddieithryn | Amserydd adnewyddu, ac ail-lwytho sshd ar ei ôl |
| Mae’n rhaid i ddefnyddiwr fynd heddiw, nid yfory | Mae ei dystysgrif yn gweithio nes iddi ddod i ben | Mae RevokedKeys yn sshd_config yn derbyn rhestr allweddi wedi’u dirymu2 |
| Enw gwesteiwr ddim yn y principals | Mae’r cleient yn gwrthod y gwesteiwr | Llofnodi pob enw mae’n ateb iddo |
| CA SSH heb ei wneud wrth osod | Dim ffordd i’w ychwanegu | CA newydd, wedi’i osod gydag SSH ymlaen |
| Allweddi SSH y CA wedi’u dwyn | Gall pwy bynnag sydd â nhw fewngofnodi i unrhyw le a bod yn unrhyw westeiwr | Cadw’r CA ar ei beiriant ei hun, wrth gefn, all-lein os gelli di |
Yr un olaf yw’r fargen. Roedd pob ffeil authorized_keys yn risg fach ei hun. Nawr mae un risg fawr, mewn un lle. Mae hynny’n well, achos gellir gwylio a chloi un lle, ond dim ond os bydd rhywun yn gwneud hynny.
Ymddiriedaeth Lle Gellir Ei Gwirio
Mae gan yr anogwr ôl bys a’r ffeil authorized_keys rywbeth yn gyffredin. Mae’r ddau’n gofyn i berson wneud penderfyniad ymddiriedaeth heb unrhyw wybodaeth, bob dydd, am byth. Dydy pobl ddim yn dda am hynny a fyddan nhw byth, felly maen nhw’n stopio penderfynu ac yn dechrau teipio yes.
Mae CA yn symud y penderfyniad hwnnw i un lle, unwaith, lle gellir ei wneud yn iawn. Dyna’r holl syniad, a’r un syniad sydd y tu ôl i bob safon sy’n werth ei chael: gwneud y peth gofalus unwaith, ei ysgrifennu, a stopio gofyn i bobl ei wneud yn eu pennau gant o weithiau’r wythnos. Mae’r peiriant yn gwirio’r llofnod. Rwyt ti’n gwirio’r CA. Dyna raniad llafur sy’n dal ei dir.
smallstep/certificates — docker/entrypoint.sh — mae
DOCKER_STEPCA_INIT_SSH=trueyn ychwanegu--sshatstep ca init. ↩︎OpenBSD manual — sshd_config(5) —
HostCertificate: ‘The certificate’s public key must match a private host key already specified by HostKey’;TrustedUserCAKeys: ‘public keys of certificate authorities that are trusted to sign user certificates for authentication’;RevokedKeys: ‘Keys listed in this file will be refused for public key authentication’. ↩︎ ↩︎ ↩︎ ↩︎OpenBSD manual — sshd(8), SSH_KNOWN_HOSTS FILE FORMAT — y marciwr ‘@cert-authority’ ‘to indicate that the line contains a certification authority (CA) key’. ↩︎
Smallstep — Provisioners, SSHPOP — ‘An SSHPOP provisioner allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA.’ ↩︎
Smallstep — step ssh renew — y gorchymyn a ddefnyddiwyd i adnewyddu tystysgrif y gwesteiwr. ↩︎