Pam Rhedeg Dy CA Dy Hun
Edrych ar beth sydd ar rwydwaith cartref erbyn hyn. NAS, Proxmox, Home Assistant, argraffydd, tudalen weinyddu llwybrydd. Mae pob un ohonyn nhw’n gweini HTTPS gyda thystysgrif hunan-lofnodedig. Mae pob porwr sy’n ymweld yn taflu rhybudd. Mae pobl yn clicio heibio iddo. Wedyn maen nhw’n clicio heibio’r nesaf, a’r un ar ôl hwnnw, nes bod clicio heibio rhybudd tystysgrif yn ddim ond beth rwyt ti’n ei wneud. Dyna’r arfer sydd ei angen ar ymosodwr.
Dydy CA cyhoeddus ddim yn ei drwsio. Wnaiff Let’s Encrypt ddim rhoi tystysgrif i localhost ‘because nobody uniquely owns it’1, ac mae’r un peth yn wir am unrhyw enw sydd ond yn bodoli yn y tŷ. Hyd yn oed i barth go iawn, mae pob tystysgrif mae’n ei rhoi yn mynd i’r logiau Certificate Transparency cyhoeddus2. Cael un i nas.yourname.uk ac mae enw dy NAS bellach ar gofnod cyhoeddus.
Mae dy CA dy hun yn trwsio’r ddau. Mae’n llofnodi pa bynnag enwau rwyt ti’n eu defnyddio y tu mewn. Does dim yn cael ei gyhoeddi yn unman. Unwaith mae pob dyfais yn ymddiried yn ei wraidd, mae’r rhybuddion yn peidio, ac mae rhybudd yn troi’n rhywbeth sy’n golygu rhywbeth eto.
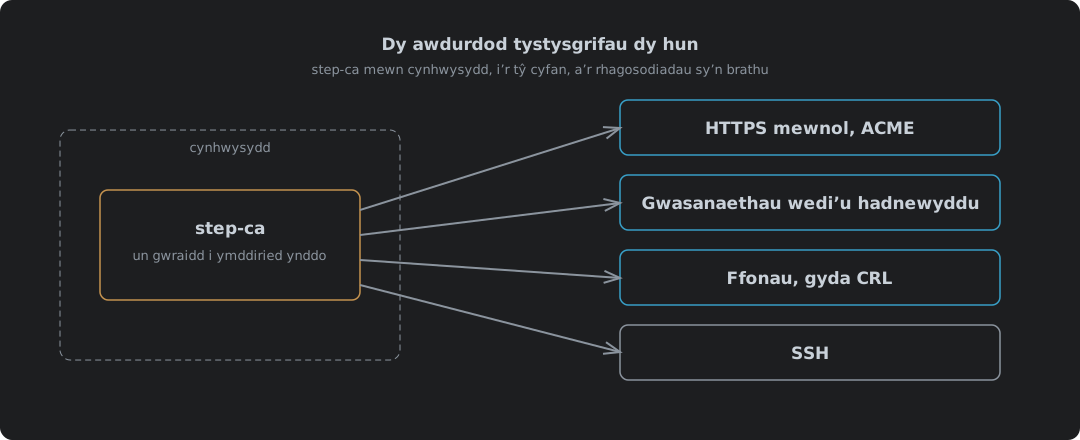
step-ca yw CA cod agored Smallstep, ac mae’n rhedeg mewn un cynhwysydd. Cafodd popeth yma ei redeg ar step-ca 0.30.2 yn Podman, gyda Caddy 2.11.7 ac nginx 1.30.5 yn gleientiaid iddo.
| Defnydd | Beth mae step-ca yn ei roi iddo | Adran |
|---|---|---|
| Pob dyfais yn ymddiried yn dy dystysgrifau | Un gwraidd i’w osod, unwaith | Ymddiried Yn Y Gwraidd |
| HTTPS mewnol i unrhyw beth sy’n siarad ACME | Yr un protocol â Let’s Encrypt, i enwau mewnol | HTTPS Mewnol Gydag ACME |
| Gwasanaethau heb gleient ACME | Tystysgrifau sy’n adnewyddu eu hunain ar amserydd | Gwasanaethau Na Allant Wneud ACME |
| Ffonau a thystysgrifau cleient eraill | Allweddi mae dyfais yn eu dal i gael mynediad, a ffordd i’w dirymu | Ei bost ei hun: mae’r rhagosodiadau’n ei wrthsefyll |
| Mewngofnodi SSH | Tystysgrifau yn lle authorized_keys | Ei bost ei hun: gosodiad gwahanol |
Mae gan ddau o’r rheina eu postiau eu hunain, achos mae pob un yn osodiad ar ei ben ei hun. Mae Tystysgrifau Cleient O step-ca yn ymdrin â ffonau ac mTLS, lle mae’n rhaid newid pum rhagosodiad. Mae Mewngofnodi SSH Wedi’u Llofnodi Gan step-ca yn ymdrin ag SSH, sy’n defnyddio allweddi gwahanol a ffeiliau gwahanol ar bob peiriant.
Ei Gychwyn
Mae’r ddelwedd yn ei chychwyn ei hun ar y rhediad cyntaf o ychydig o newidynnau amgylchedd3. Mae dau ohonyn nhw’n penderfynu pethau na ellir eu newid wedyn heb ddechrau eto, felly gosod nhw ar y diwrnod cyntaf.
| Newidyn | Yn gwneud |
|---|---|
DOCKER_STEPCA_INIT_NAME | Enw’r cyhoeddwr ar bob tystysgrif |
DOCKER_STEPCA_INIT_DNS_NAMES | Yr enwau mae’r CA yn ateb arnyn nhw |
DOCKER_STEPCA_INIT_ACME=true | Yn ychwanegu provisioner ACME ar gyfer HTTPS mewnol |
DOCKER_STEPCA_INIT_SSH=true | Yn gwneud allweddi CA SSH ar gyfer gwesteiwyr a defnyddwyr hefyd |
Mae switshis ACME ac SSH yn cael eu darllen gan entrypoint y ddelwedd4. Tro nhw ymlaen nawr hyd yn oed os mai dim ond un ohonyn nhw rwyt ti eisiau heddiw. Mae ychwanegu SSH wedyn yn golygu adeiladu CA newydd.
podman run -d --name step-ca \
  -v step:/home/step \
  -p 9000:9000 \
  -e DOCKER_STEPCA_INIT_NAME="Home CA" \
  -e DOCKER_STEPCA_INIT_DNS_NAMES="localhost,ca.home.example" \
  -e DOCKER_STEPCA_INIT_ACME=true \
  -e DOCKER_STEPCA_INIT_SSH=true \
  docker.io/smallstep/step-ca:0.30.2
Mae’n adeiladu gwraidd, tystysgrif ganolraddol wedi’i llofnodi gan y gwraidd hwnnw, yr allweddi SSH, a thri provisioner, ac wedyn yn gweini ar borth 9000:
X.509 Root Fingerprint: cd2f8d4c60af32a0a534781cd63b4e2a9ce362e2c1ae5983b56a370bfa2c2489
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
Serving HTTPS on :9000 ...
| Provisioner | Math | Yn llofnodi |
|---|---|---|
admin | JWK | Unrhyw beth rwyt ti’n gofyn amdano gyda’i gyfrinair |
acme | ACME | Tystysgrifau i gleientiaid sy’n profi mai nhw biau’r enw |
sshpop | SSHPOP | Adnewyddu tystysgrifau gwesteiwr SSH |
Y provisioner yw syniad y CA o ‘pwy sy’n gofyn’. Mae gan bob un ei reolau ei hun, a gosod y rheolau hynny yw’r rhan fwyaf o’r hyn sy’n dilyn.
Pinia’r fersiwn. latest oedd 0.30.2 ar y diwrnod yr ysgrifennwyd hwn, a CA yw’r peth olaf rwyt ti eisiau iddo newid oddi tanat ar pull.
Dau Gyfrinair, Nid Un
Mae canllaw Docker Smallstep yn dweud bod un cyfrinair a gynhyrchir yn cwmpasu ‘the encrypted CA keys and the default CA provisioner’, wedi’i gadw yn secrets/password3. Ar y ddelwedd hon nid dyna sy’n digwydd. Ceisia roi tystysgrif gyda’r cyfrinair hwnnw ac mae’r provisioner yn ei wrthod:
failed to decrypt JWE: invalid password
Mae entrypoint y ddelwedd ei hun yn ei egluro. Mae’n cynhyrchu dau gyfrinair ar hap, un i allweddi’r CA ac un i’r provisioner. Mae cyfrinair y provisioner yn cael ei argraffu i’r log unwaith, ac wedyn yn cael ei rwygo4:
echo "👉 Your CA administrative password is: $(< $STEPPATH/provisioner_password )"
...
shred -u $STEPPATH/provisioner_password
| Cyfrinair | Yn datgloi | Ble mae’n gorffen |
|---|---|---|
secrets/password | Allweddi’r gwraidd a’r ganolraddol | Yn y gyfrol, yn cael ei ddefnyddio bob tro mae’r CA yn cychwyn |
| Cyfrinair y provisioner | Y provisioner admin, sy’n llofnodi pob tystysgrif rwyt ti’n gofyn amdani | Log y rhediad cyntaf, a dim unman arall |
Felly darllen y log ar y cychwyn cyntaf a rho’r ail gyfrinair hwnnw yn rhywle diogel. Os wyt ti’n ei golli, alli di ddim rhoi tystysgrif arall heb olygu’r provisioner allan â llaw. Gosod DOCKER_STEPCA_INIT_PASSWORD cyn y cychwyn cyntaf os byddai’n well gen ti ddewis un dy hun; mae’r entrypoint wedyn yn ei ddefnyddio i’r ddau4.
Ymddiried Yn Y Gwraidd
Does dim yn ymddiried yn dy CA nes i ti ddweud wrtho am wneud. Peiriant Debian yn gofyn i Caddy am dudalen wedi’i llofnodi gan step-ca:
$ curl https://nas.home.example/
curl: (60) SSL certificate problem: unable to get local issuer certificate
Copïa’r gwraidd i mewn, ac mae’r un cais yn mynd drwodd:
cp root_ca.crt /usr/local/share/ca-certificates/home-ca.crt
update-ca-certificates
$ curl https://nas.home.example/
internal service, certificate from step-ca
Dyna’r holl waith. Unwaith i bob dyfais. Mae step certificate install yn gwneud yr un peth i ba bynnag system mae’n rhedeg arni5. Dim ond y gwraidd sy’n mynd i storfa ymddiriedaeth. Mae’r ganolraddol yn teithio gyda phob tystysgrif, ac mae ei hangen hefyd ar ffôn a fydd yn cyflwyno tystysgrif cleient, sy’n cael ei drafod yn y post tystysgrifau cleient.
Trin y gwraidd fel allwedd y drws ffrynt y mae bellach. Gall unrhyw beth sy’n dal allwedd breifat y gwraidd fathu tystysgrif i unrhyw enw, a bydd pob dyfais sy’n ymddiried ynddo yn ei chredu.
HTTPS Mewnol Gydag ACME
ACME yw’r protocol mae Let’s Encrypt yn ei ddefnyddio, ac mae step-ca yn ei siarad i enwau mewnol6. Mae unrhyw beth sydd â chleient ACME yn cael tystysgrifau mewnol yr un ffordd ag mae’n cael rhai cyhoeddus, gan gynnwys adnewyddu. I Caddy mae’n ddwy linell fyd-eang:
{
	acme_ca https://ca.home.example:9000/acme/acme/directory
	acme_ca_root /etc/caddy/root_ca.crt
}

nas.home.example {
	reverse_proxy 192.0.2.30:5000
}
Beth gofnododd Caddy ar y cychwyn cyntaf:
"msg":"trying to solve challenge","identifier":"nas.home.example","challenge_type":"tls-alpn-01"
"msg":"certificate obtained successfully","identifier":"nas.home.example"
| Gwiriad | Canlyniad |
|---|---|
| Her | tls-alpn-01, wedi’i hateb gan Caddy ar borth 443 |
| Cyhoeddwr | Home CA Intermediate CA |
| Oes | 24 awr, o 17:31 i 17:32 y diwrnod wedyn |
| Adnewyddu | Gwaith Caddy ei hun, dim i’w osod |
Mae tystysgrif 24 awr yn swnio’n frawychus. Dydy hi ddim. Mae cleient ACME yn adnewyddu ymhell cyn iddi ddod i ben, bob dydd, heb i neb fod yn rhan ohono. Mae allwedd wedi’i dwyn werth diwrnod. Dyna’r rhagosodiad y cafodd step-ca ei adeiladu o’i gwmpas, ac yma mae’n union iawn.
Mae angen i’r CA allu cyrraedd yr enw mae’n llofnodi ar ei gyfer ar gyfer yr her, serch hynny. Mae’n rhaid i step-ca ddatrys nas.home.example a chysylltu ag ef ar borth 443 ar gyfer tls-alpn-01, neu borth 80 ar gyfer http-01. DNS mewnol mae’r ddwy ochr yn ei ddefnyddio yw’r peth i’w gael yn iawn gyntaf.
Gwasanaethau Na Allant Wneud ACME
Does gan ddigon o offer ddim cleient ACME: rhyngwyneb gwe hypervisor, argraffydd, hen declyn. I’r rheini, rho’r dystysgrif gyda’r provisioner admin a’i hadnewyddu gyda step ca renew:
step ca certificate proxmox.home.example pve.crt pve.key
step ca renew --force pve.crt pve.key
| Rhif cyfresol | Dilys tan | |
|---|---|---|
| Wedi’i rhoi | 241943140971… | 2026-10-10 17:33:03 |
Ar ôl step ca renew | 206409156462… | 2026-10-10 17:33:06 |
Rhif cyfresol newydd, 24 awr ffres, a dim cyfrinair wedi’i ofyn amdano. Mae’r dystysgrif bresennol yn profi pwy sy’n gofyn, a dyna’r pwynt: does dim angen unrhyw gyfrinach wedi’i storio ar y peiriant i adnewyddu, y tu hwnt i’r allwedd sydd ganddo’n barod. Mae angen i’r dystysgrif fod yn ddilys o hyd, serch hynny, felly mae adnewyddiad sy’n methu ei ffenestr yn golygu rhoi un eto â llaw.
O’i adael i redeg, mae’n adnewyddu ei hun. Mae --daemon yn adnewyddu ar ddwy ran o dair o’r oes yn ddiofyn, ac mae --exec yn rhedeg gorchymyn ar ôl pob adnewyddiad, sef lle mae’r ail-lwytho’n mynd7:
step ca renew --daemon --exec "systemctl reload nginx" pve.crt pve.key
Rheda hynny o uned systemd ac mae’r peiriant yn edrych ar ôl ei hun. Anghofia amdano, ac ymhen 24 awr mae’r gwasanaeth yn taflu’r un rhybudd y gwnest ti gychwyn cael gwared arno.
Y CA Yw’r Rhan Hawdd
Cymerodd un gorchymyn i gael step-ca i redeg. Cymerodd dau i gael peiriant Debian i ymddiried ynddo. Roedd angen dwy linell ar Caddy, a ofynnodd hi ddim am ddim byd arall wedyn. Dyna’r rhan mae pobl yn ei gohirio am flynyddoedd, gan fyw gyda rhybudd porwr ar bob tudalen fewnol, a dyma’r gwaith rhataf ar y rhestr hon.
Beth sy’n costio yw popeth mae tystysgrif yn ei gyffwrdd ar ôl iddi gael ei rhoi: y gwraidd ar bob dyfais, yr adnewyddiadau does neb yn eu gwylio, yr un gwasanaeth na all wneud ACME ac sy’n rhaid ei gofio. Does dim ohono’n anodd. Mae’r cyfan ohono’n fath o waith sydd ond yn cael ei wneud yn iawn pan fydd rhywun yn berchen arno.
Ystad fach yw rhwydwaith cartref. Mae’n haeddu’r un peth ag mae un go iawn yn ei gael: un gwraidd, wedi’i ddal yn ofalus, wedi’i ymddiried yn fwriadol, a rhybudd sy’n golygu rhywbeth pan mae’n ymddangos. Fel y cyfryw, nid y CA yw’r darn clyfar. Y darn clyfar yw peidio byth â chlicio heibio eto.
Let’s Encrypt — Certificates for localhost — ni all roi tystysgrif i ‘localhost’ ‘because nobody uniquely owns it, and it’s not rooted in a top level domain’. ↩︎
Let’s Encrypt — Certificate Transparency logs — ‘Let’s Encrypt submits all certificates we issue to CT logs.’ ↩︎
Smallstep — Run a private CA in Docker — y newidynnau
DOCKER_STEPCA_INIT_*; mae’n dweud bod y cyfrinair a gynhyrchir ar gyfer ‘the encrypted CA keys and the default CA provisioner’. ↩︎ ↩︎smallstep/certificates — docker/entrypoint.sh — yn cynhyrchu ffeiliau
passwordaprovisioner_passwordar wahân, yn argraffu cyfrinair y provisioner unwaith ac yn ei rwygo; mae un cyfrinair a roddir yn cael ei ysgrifennu i’r ddau. ↩︎ ↩︎ ↩︎Smallstep — step certificate install — yn gosod tystysgrif wraidd yn storfa ymddiriedaeth y system. ↩︎
Smallstep — ACME basics — provisioner ACME step-ca a’r mathau o her mae’n eu cefnogi. ↩︎
Smallstep — step ca renew — gyda
--daemon, ‘By default, it will renew the certificate before 2/3 of the validity period of the certificate has elapsed’; mae--execyn darparu ‘certificate reloads on your services’. ↩︎