Pam Mai Ffonau Yw’r Achos Anodd
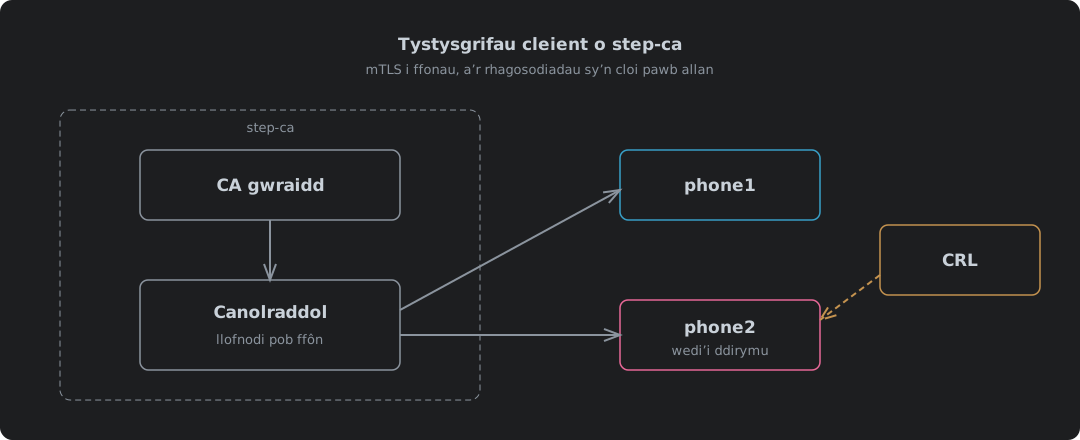
Mae rhagosodiadau step-ca wedi’u hadeiladu ar gyfer gweinyddion. Mae gweinydd yn adnewyddu ei hun bob bore, ac mae Dy Awdurdod Tystysgrifau Dy Hun: step-ca Mewn Cynhwysydd yn dangos hynny’n gweithio i gleientiaid ACME ac unrhyw beth arall sy’n gallu rhedeg step ca renew. Mae’r post hwnnw hefyd yn ymdrin â chychwyn y CA, ei dau gyfrinair ac ymddiried yn y gwraidd, ac mae’r un yma’n bwrw ymlaen o’r fan honno. All ffôn sy’n dal tystysgrif cleient ar gyfer ap Home Assistant ddim adnewyddu dim, a phan fydd un yn mynd ar goll mae angen i ti ei gloi allan heddiw, nid pan fydd ei dystysgrif yn dod i ben. Mae pum rhagosodiad yn y ffordd, a dydy’r un ohonyn nhw’n gweiddi. Maen nhw jest yn dy adael gyda thystysgrifau sy’n marw yfory a rhestr ddirymu sy’n gwrthod pawb.
| Rhagosodiad | Beth mae’n ei wneud i ffôn | Trwsio |
|---|---|---|
| Tystysgrifau’n para 24 awr ar y mwyaf | Mae tystysgrif y ffôn yn marw yfory, ac all ap Home Assistant ddim ei hadnewyddu | Codi maxTLSCertDuration yn ca.json |
| CRL wedi’i diffodd | Dydy dirymu ffôn coll yn newid dim yn unman | Troi’r bloc crl ymlaen |
| Cwmpas y CRL ddim yn cyfateb i’r tystysgrifau | Mae nginx yn gwrthod pob ffôn, y rhai da hefyd | Gosod idpURL ac ychwanegu templed gyda crlDistributionPoints |
| Dim CRL ar gyfer y ganolraddol | Mae nginx yn dal i wrthod pob ffôn | Llofnodi CRL wraidd wag unwaith y flwyddyn |
| Y CRL yn para 24 awr | Pan mae’n darfod, mae nginx yn gwrthod pob ffôn eto | Ei hadnewyddu ar amserydd |
Mae Cloudflare yn gwneud hanner CA hyn i ti ar ei gynllun am ddim, fel mae fersiwn Cloudflare yn ei ddangos. Mae ei wneud dy hun yn golygu gwneud y pump. Cafodd y profion isod eu rhedeg ar CA o’r enw Home Assistant CA, sef yr enw yn yr allbwn.
Rhagosodiad Un: Tystysgrifau’n Para Diwrnod
Gofyn am flwyddyn ac mae’r CA yn dweud na:
The request was forbidden by the certificate authority: requested duration of
8760h1m0s is more than the authorized maximum certificate duration of 24h1m0s.
Dyna’r rhagosodiad iawn i weinyddion a chleientiaid ACME, sy’n adnewyddu drwy’r dydd heb i neb sylwi. Ffôn yw’r eithriad. Does gan ap Home Assistant ddim ffordd i adnewyddu ei dystysgrif cleient ei hun, felly mae tystysgrif 24 awr yn golygu cerdded at bob ffôn bob dydd.
Gosodiad yw’r cyfnod dilysrwydd, ac mae’n byw yng nghyfluniad step-ca ei hun. Mae pob provisioner yn ca.json yn derbyn claims1:
"claims": {
  "maxTLSCertDuration": "8760h",
  "defaultTLSCertDuration": "24h"
}
| Claim | Ystyr | Wedi’i osod i |
|---|---|---|
maxTLSCertDuration | Y dystysgrif hiraf y bydd y provisioner hwn yn ei llofnodi | 8760h, blwyddyn |
defaultTLSCertDuration | Beth rwyt ti’n ei gael heb ofyn | Wedi’i adael ar 24h, felly mae blwyddyn bob amser yn ddewis bwriadol |
minTLSCertDuration | Y fyrraf y bydd yn ei llofnodi | Wedi’i adael fel y mae |
Ailgychwyn y cynhwysydd ac mae blwyddyn yn mynd drwodd. Barn yw blwyddyn, nid rheol. Mae byrrach yn golygu llai o amser i dystysgrif wedi’i dwyn fod yn ddefnyddiol, a mwy o deithiau o gwmpas y tŷ yn eu hailosod.
Rhagosodiad Dau: Mae’r CRL I Ffwrdd
Rhestr ddirymu tystysgrifau (CRL) yw rhestr wedi’i llofnodi’r CA o’r tystysgrifau mae wedi’u tynnu’n ôl. Dyna sut mae ffôn coll yn cael ei gloi allan cyn i’w dystysgrif ddod i ben, a dydy step-ca ddim yn gwneud un oni bai bod rhywun yn dweud wrtho. Mae’r ddogfennaeth yn nodi’r nodwedd fel un arbrofol1.
"crl": {
  "enabled": true,
  "generateOnRevoke": true,
  "cacheDuration": "24h"
}
| Maes | Yn gwneud | Rhagosodiad |
|---|---|---|
enabled | Yn gwneud CRL o gwbl | I ffwrdd |
generateOnRevoke | Yn ailadeiladu’r rhestr yr eiliad mae tystysgrif yn cael ei dirymu | I ffwrdd |
cacheDuration | Am ba hyd mae pob rhestr yn aros yn ddilys | 24 awr1 |
idpURL | Yr URL mae’r rhestr yn dweud ei bod yn ei gwmpasu | Enw’r CA ei hun ynghyd â /1.0/crl2 |
Cofia’r 24 awr yna. Mae’n dod yn ôl.
Rhagosodiad Tri: CRL Na Wnaiff Dim Ei Derbyn
Gyda’r CRL ymlaen, dirymu ffôn a gwirio’r ddau ffôn yn ei herbyn:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check phone1.crt phone2.crt
CN=phone1
error 44 at 0 depth lookup: different CRL scope
error phone1.crt: verification failed
CN=phone2
error 44 at 0 depth lookup: different CRL scope
error phone2.crt: verification failed
Mae’r ddau’n methu, y ffôn da hefyd. Rho’r rhestr honno o flaen nginx a does neb yn cael mynd i mewn.
Mae’r rhestr ei hun yn dweud pam. Mae step-ca yn marcio pob CRL gydag Issuing Distribution Point critigol, sy’n dweud ‘mae’r rhestr hon yn cwmpasu tystysgrifau sy’n pwyntio yma’. Dydy’r tystysgrifau a roddodd ddim yn pwyntio i unman:
$ openssl crl -in crl.pem -noout -text
        X509v3 Issuing Distribution Point: critical
            Full Name:
              URI:https://localhost/1.0/crl
$ openssl x509 -in phone1.crt -noout -ext crlDistributionPoints
No extensions in certificate
Wnaiff OpenSSL ddim cymhwyso rhestr nad yw ei chwmpas yn cyfateb i’r dystysgrif. Felly mae’n methu ar gau. Sy’n gywir, a dim iws i neb.
| Mae’r CRL yn dweud ei bod yn cwmpasu | Mae’r dystysgrif yn dweud bod ei CRL yn | Canlyniad | |
|---|---|---|---|
| Fel y daw | https://localhost/1.0/crl, critigol | Unman | different CRL scope, pawb yn cael eu gwrthod |
idpURL a thempled | http://ca.home.example/1.0/crl | http://ca.home.example/1.0/crl | Ffonau da’n pasio, rhai wedi’u dirymu’n methu |
Dydy’r URL rhagosodedig ddim hyd yn oed yn un mae’r CA yn gweini arno. Mae cod ffynhonnell step-ca yn dweud cymaint â hynny: ‘this is currently using the port 443 by default’2. Mae dau osodiad yn ei drwsio, ac mae’n rhaid i’r ddau enwi’r un URL. Mae idpURL yn mynd ym mloc crl ca.json, ac mae templed ar y provisioner yn stampio’r crlDistributionPoints cyfatebol ym mhob tystysgrif3:
{
  "subject": {{ toJson .Subject }},
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["serverAuth", "clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
"options": { "x509": { "templateFile": "templates/leaf-crl.tpl" } }
Ailgyhoedda dystysgrifau’r ffonau, gan mai dim ond tystysgrifau newydd sy’n cario’r maes, ac mae’r un gwiriad yn rhoi’r ateb iawn:
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Mae Angen CRL Ar Y Gwraidd Hefyd
Dim ond ar dystysgrif y ffôn yr edrychodd y gwiriad hwnnw. Mae nginx yn edrych ar y gadwyn gyfan. Mae’n gosod baner CRL_CHECK_ALL OpenSSL4, ac mae ei ddogfennaeth yn ei ddweud yn blaen: ‘When using intermediate certificates, their CRLs should be specified in the same file’5. Mae step-ca yn rhoi tystysgrifau o’i ganolraddol a dim ond byth yn rhestru dirymiadau’r ganolraddol. Does dim yn dweud a yw’r ganolraddol ei hun yn dal yn dda:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check_all phone1.crt
O=Home Assistant CA, CN=Home Assistant CA Intermediate CA
error 3 at 1 depth lookup: unable to get certificate CRL
Y trwsiad yw CRL wedi’i llofnodi gan y gwraidd sy’n dirymu dim. Mae OpenSSL yn gwneud un o allwedd y gwraidd a ffeil gyfrinair y CA ei hun, a gall bara blwyddyn achos dydy’r gwraidd ddim yn dirymu dim o ddydd i ddydd:
[ca]
default_ca = root
[root]
database = index.txt
crlnumber = crlnumber
default_md = sha256
default_crl_days = 365
private_key = root_ca_key
certificate = root_ca.crt
crl_extensions = crl_ext
[crl_ext]
authorityKeyIdentifier = keyid:always
touch index.txt && echo 1000 > crlnumber
openssl ca -config root-crl.cnf -gencrl -passin file:password -out root.crl.pem
Y ddwy restr mewn un ffeil, ac mae’r gadwyn gyfan yn pasio:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all phone1.crt phone2.crt
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Rho ddyddiad yn y dyddiadur am flwyddyn i nawr. Pan fydd y CRL wraidd yn darfod, mae pob ffôn wedi’i gloi allan eto.
Cyhoeddi’r CRL
Mae’n rhaid i’r CRL fyw lle mae’r URL ym mhob tystysgrif yn pwyntio. Nid ar y CA ei hun.
| Dewis | Pam |
|---|---|
| Gweinydd gwe o’i flaen, nid porth 9000 | Porth 9000 yw API cyfan step-ca, gan gynnwys llofnodi. Does neb angen dim ohono ond y rhestr |
| HTTP plaen, nid HTTPS | Mae RFC 5280 yn dweud bod pwynt dosbarthu ‘SHOULD include at least one LDAP or HTTP URI’6. Mae nôl dros HTTPS angen gwiriad tystysgrif, sydd angen y rhestr. Mae HTTP yn torri’r cylch |
| Dim pryder am ymyrryd | Mae’r rhestr wedi’i llofnodi. Newid beit ac mae’r llofnod yn methu |
| Dim ond y ddau lwybr CRL sy’n ateb | Mae popeth arall yn 404 |
Mae’r ddau weinydd gwe yn ei wneud mewn ychydig linellau, ac mae’r ddau’n pasio’r rhestr yn syth drwodd o step-ca ac yn gweini’r CRL wraidd fel ffeil:
server {
    listen 80;
    listen [::]:80;
    server_name ca.home.example;

    location = /1.0/crl {
        proxy_pass https://127.0.0.1:9000;
        proxy_ssl_trusted_certificate /etc/step/root_ca.crt;
        proxy_ssl_verify on;
        proxy_ssl_name localhost;
    }

    location = /root.crl {
        alias /etc/step/root.crl;
        default_type application/pkix-crl;
    }

    location / {
        return 404;
    }
}
http://ca.home.example {
	handle /1.0/crl {
		reverse_proxy https://127.0.0.1:9000 {
			transport http {
				tls_trust_pool file /etc/step/root_ca.crt
				tls_server_name localhost
			}
		}
	}
	handle /root.crl {
		header Content-Type application/pkix-crl
		root * /etc/step
		file_server
	}
	handle {
		respond 404
	}
}
| Cais | nginx | Caddy |
|---|---|---|
/1.0/crl | 200, application/pkix-crl, cyhoeddwr y ganolraddol | 200, application/pkix-crl, cyhoeddwr y ganolraddol |
/root.crl | 200, application/pkix-crl | 200, application/pkix-crl |
/roots.pem, /1.0/sign a gweddill yr API | 404 | 404 |
Mae’r ddau’n ateb ar IPv6 yn ogystal ag IPv4, a dylen nhw. Mae Caddy yn gwrando ar y ddau yn ddiofyn. Dim ond lle mae’n cael ei ddweud mae nginx yn gwrando, felly IPv4 yn unig yw listen 80; ar ei ben ei hun ac mae angen listen [::]:80; wrth ei ochr. Wedi’i brofi dros ::1, daeth y rhestr yn ôl gyda 200 o’r ddau unwaith roedd y llinell honno gan nginx. Mae step-ca ei hun yn gwrando ar y ddau fel y daw.
Rhedodd y prawf ar borthladdoedd 8080 ac 8081, felly roedd yr URL yn y tystysgrifau prawf yn cario porth. Mewn defnydd mae’n borth 80 a’r URL yw’n union beth mae’r templed yn ei ddweud.
Ei Chadw’n Ffres
Mae pob CRL mae step-ca yn ei gwneud yn cario nextUpdate 24 awr i ffwrdd. Ar ôl hynny mae wedi darfod, ac mae rhestr wedi darfod yn methu yr un ffordd ag un sydd ar goll:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all \
    -attime $(( $(date +%s) + 172800 )) phone1.crt
error 12 at 0 depth lookup: CRL has expired
Dyna’r ffôn da. Deuddydd yn ddiweddarach. Wedi’i gloi allan, achos wnaeth dim nôl rhestr newydd.
Dim ond pan mae’n cychwyn neu’n ail-lwytho mae nginx yn darllen ssl_crl. Felly mae’n rhaid i rywbeth nôl y rhestr, ailadeiladu’r ffeil ac ail-lwytho nginx bob ychydig oriau, cyhyd ag y mae hyn yn rhedeg, p’un a oes rhywun yn gwylio ai peidio.
#!/bin/sh
# Fetch step-ca's CRL, add the root CRL, and reload nginx only if both parse.
set -eu
dir=${CRL_DIR:-/etc/nginx/pki}
tmp=$(mktemp)
trap 'rm -f "$tmp" "$tmp.pem"' EXIT
curl -fsS --max-time 20 "${CRL_URL:-http://ca.home.example/1.0/crl}" -o "$tmp"
openssl crl -inform DER -in "$tmp" -out "$tmp.pem"
openssl crl -in "$dir/root.crl.pem" -noout
cat "$tmp.pem" "$dir/root.crl.pem" > "$dir/crl-chain.pem.new"
mv "$dir/crl-chain.pem.new" "$dir/crl-chain.pem"
${RELOAD:-nginx -s reload}
| Rhediad | Canlyniad |
|---|---|
| Arferol | Rhestr newydd yn ei lle, nginx wedi’i ail-lwytho, phone1 200, phone2 wedi’i ddirymu 400 |
| Dim modd cyrraedd y CA | curl: (22) The requested URL returned error: 404, exit 22, yr hen restr wedi’i gadael, dim ail-lwytho |
set -e sy’n gwneud y gwaith go iawn. Rhaid i nôl sy’n methu byth ysgrifennu ffeil wag dros un dda, achos mae rhestr wedi torri yn cloi pawb allan yr un mor sicr ag un hen. Rheda fe bob ychydig oriau o amserydd systemd neu cron. Mae hynny’n rhoi sawl cynnig iddo cyn i ddim ddarfod. Dim byd clyfar, a dyma’r darn sy’n cadw’r drws yn gweithio.
Rhoi Ei Thystysgrif I Ffôn
Un dystysgrif i bob ffôn, wedi’i henwi ar ôl y ffôn, am flwyddyn:
step ca certificate phone1 phone1.crt phone1.key \
  --provisioner admin --provisioner-password-file prov-pass \
  --not-after 8760h --kty EC
Mae’r ffôn eisiau’r dystysgrif, ei hallwedd a’r ganolraddol mewn un ffeil PKCS12, ac mae step yn adeiladu honno ei hun7:
step certificate p12 phone1.p12 phone1.crt phone1.key \
  --ca certs/intermediate_ca.crt
MAC: sha256, Iteration 2048
PKCS7 Encrypted data: PBES2, PBKDF2, AES-256-CBC, Iteration 2048, PRF hmacWithSHA256
Dyna’r amgryptio modern, sef beth mae dogfennaeth Home Assistant Companion yn dweud i roi cynnig arno gyntaf, cyn troi’n ôl at gynhwysydd hŷn8.
Mae angen tri pheth gan y CA ar y ffôn, nid un:
| Ffeil | Gosod fel | Pam |
|---|---|---|
root_ca.crt | Tystysgrif CA | Fel bod y ffôn yn ymddiried yn y dystysgrif gweinydd a roddodd step-ca i’r procsi |
intermediate_ca.crt | Tystysgrif CA | Y gadwyn rhwng y gwraidd a phob tystysgrif mae’r CA yn ei llofnodi mewn gwirionedd |
phone1.p12 | Tystysgrif defnyddiwr VPN ac ap | Allwedd y ffôn ei hun, y peth sy’n ei gael i mewn |
Mae ap Android Home Assistant yn ymddiried mewn tystysgrifau CA mae’r defnyddiwr yn eu gosod yn ogystal â’r rhai adeiledig9, felly mae tystysgrif gweinydd o step-ca yn gweithio. Dyma’r clo gorau i’r gwaith yma, hefyd. Dim ond y tu mewn i’r tŷ ac i’r ffonau mae’r enw gwesteiwr yn bwysig, a dydy dyfais heb dy wraidd ddim hyd yn oed yn ymddiried yn y gweinydd, heb sôn am fynd heibio iddo.
Pan fydd y ffôn yn mynd ar goll:
step ca revoke --cert phone2.crt --key phone2.key --reason "phone lost"
Certificate with Serial Number 89334534279272070053632987406394420097 has been revoked.
Mae’r rhestr newydd yn cael ei hadeiladu yn y fan a’r lle, ac mae’r adnewyddiad nesaf yn ei rhoi o flaen nginx.
Mae CA Yn Addewid Rwyt Ti’n Ei Gadw Bob Dydd
Wrth redeg hyn, beth darodd fi oedd cyn lleied o’r gwaith yw rhoi tystysgrifau. Un gorchymyn. Dyna’r cyfan. Mae’r gwaith i gyd yn yr addewidion o’i gwmpas: bod ffôn wedi’i ddirymu yn aros allan, bod ffôn da yn aros i mewn, nad yw’r rhestr byth yn hen. Mae step-ca yn cadw’r cyntaf ac yn gadael y gweddill i ti, ac mae ei ragosodiadau’n cymryd mai fflyd o weinyddion wyt ti, yn adnewyddu eu hunain bob bore.
Nid bai yw hynny, dyna ar gyfer pwy y cafodd ei adeiladu. Ond dyna’r bwlch rhwng beth mae offeryn yn ei wneud a beth mae’n cael ei werthu fel ei wneud. Mae ‘rheda dy CA dy hun’ yn swnio fel cynhwysydd a phrynhawn. Cynhwysydd yw e, a phrynhawn, a thempled, a CRL wraidd gyda dyddiad yn y dyddiadur, ac amserydd y byddi di’n anghofio ei fod yn bodoli tan y diwrnod mae’n stopio.
Gwna fe beth bynnag. Mae CA rwyt ti’n ei redeg yn un na all neb arall ei ddiffodd, ei ailbrisio na’i ddarllen. Jest gwybydd fod bod yn berchen ar yr allweddi yn golygu bod yn berchen ar y tasgau, a’r tasgau sy’n cadw’r drws ar gau.
Smallstep — step-ca configuration —
maxTLSCertDuration,defaultTLSCertDuration,minTLSCertDuration; mae’r bloccrlyn ‘(experimental)’,cacheDuration‘Defaults to 24h’. ↩︎ ↩︎ ↩︎smallstep/certificates v0.30.2 — authority/tls.go — Issuing Distribution Point y CRL yw
idpURLos yw wedi’i osod, fel arall enw’r CA ei hun ynghyd â/1.0/crl, wedi’i farcio’n gritigol. ↩︎ ↩︎Smallstep — Certificate templates — mae
crlDistributionPointsyn ‘defines URLs with the certificate revocation list’. ↩︎nginx — src/event/ngx_event_openssl.c — mae
ssl_crlyn gosodX509_V_FLAG_CRL_CHECK|X509_V_FLAG_CRL_CHECK_ALL. ↩︎nginx — ngx_http_ssl_module, ssl_crl — ‘When using intermediate certificates, their CRLs should be specified in the same file.’ ↩︎
RFC 5280 — Internet X.509 PKI Certificate and CRL Profile — adran 4.2.1.13: mae’r DistributionPointName ‘SHOULD include at least one LDAP or HTTP URI’. ↩︎
Smallstep — step certificate p12 — yn pecynnu tystysgrif, ei hallwedd a thystysgrifau CA mewn ffeil PKCS12. ↩︎
Home Assistant Companion — Networking, TLS Client Authentication — rhoi cynnig ar y rhagosodiad PKCS12 presennol yn gyntaf, a’r cynhwysydd OpenSSL
-legacydim ond os yw hwnnw’n methu. ↩︎home-assistant/android — network_security_config.xml — yr angorau ymddiriedaeth yw
systemynghyd âuser: ‘Additionally trust user added CAs’. ↩︎